ΠΡΟΪΟΝΤΑ

Cyber Security Elements by NSS

Η διαχείριση της προνομιακής πρόσβασης (PAM) βοηθά τις μικρές επιχειρήσεις να ελέγχουν, να παρακολουθούν και να ασφαλίζουν την πρόσβαση σε ευαίσθητα συστήματα, λογαριασμούς διαχειριστών και εφαρμογές που είναι ζωτικής σημασίας για την επιχείρηση. Ελαχιστοποιεί τον κίνδυνο της κλοπής διαπιστευτηρίων, των υπερβολικών δικαιωμάτων και της μη εξουσιοδοτημένης πρόσβασης χωρίς να απαιτεί μεγάλη ομάδα ασφαλείας ή πληροφορικής.

Οι μικρές επιχειρήσεις αποτελούν πλέον μία από τις ομάδες που βάζουν στόχο περισσότερο οι κυβερνοεγκληματίες. Οι επιτιθέμενοι γνωρίζουν ότι οι μικρομεσαίες επιχειρήσεις (SMBs) συχνά λειτουργούν με ολιγομελείς ομάδες IT, κοινόχρηστα διαπιστευτήρια και ελάχιστη επίβλεψη σχετικά με το ποιος έχει πρόσβαση σε τι.

Η Keeper Security βοηθά οργανισμούς κάθε μεγέθους να καλύψουν αυτό το κενό, ξεκινώντας από έναν από τους πιο παραμελημένους τομείς της κυβερνοασφάλειας: το PAM.

Στα περιβάλλοντα επιχειρήσεων μεγάλου μεγέθους, το PAM αποτελεί πρότυπο εδώ και χρόνια. Το PAM ωστόσο είναι εξίσου κρίσιμης σημασίας και για τις μικρές εταιρείες και επιχειρήσεις και πολύ λιγότερο περίπλοκο στην εφαρμογή από ότι υποθέτουν οι περισσότεροι.

Ο μύθος: «Είμαστε πολύ μικροί για να αποτελέσουμε στόχο»

Αυτή είναι η πιο επικίνδυνη υπόθεση στην ασφάλεια των μικρομεσαίων επιχειρήσεων.

Στην πραγματικότητα, οι μικρότεροι οργανισμοί είναι συχνά ευκολότερο να παραβιαστούν ακριβώς επειδή βασίζονται σε ανεπίσημες συνήθειες πρόσβασης: κοινόχρηστους κωδικούς πρόσβασης διαχειριστή, απουσία διαδικασίας ανάκλησης ή αφαίρεσης δικαιωμάτων όταν αποχωρούν υπάλληλοι (offboarding) και απουσία μηχανισμών ιχνηλάτησης (audit trail) για το ποιος είχε πρόσβαση σε τι και πότε.

Μάθετε περισσότερα για τους λόγους που το PAM δεν προορίζεται μόνο για μεγάλες επιχειρήσεις στο παρόν άρθρο.

Οι συνέπειες της εξάρτησης από κοινόχρηστα διαπιστευτήρια, αδύναμες διαδικασίες offboarding και περιορισμένη ιχνηλάτηση είναι σοβαρές. Ένας και μόνο παραβιασμένος λογαριασμός διαχειριστή μπορεί να δώσει σε έναν εισβολέα πρόσβαση σε ολόκληρο το δίκτυό σας, στα δεδομένα πελατών, στα χρηματοοικονομικά συστήματα και στις υπηρεσίες υπολογιστικού και αποθηκευτικού νέφους (cloud) σας. Για μια μικρή επιχείρηση, αυτού του είδους η παραβίαση μπορεί να αποβεί μοιραία για την ίδια της την ύπαρξη.

Συχνοί κίνδυνοι προνομιακής πρόσβασης για μικρές επιχειρήσεις

Οι περισσότερες μικρομεσαίες επιχειρήσεις έχουν τα ίδια τυφλά σημεία όσον αφορά την προνομιακή πρόσβαση:

  • Κοινόχρηστα διαπιστευτήρια. Όταν πολλαπλά άτομα χρησιμοποιούν τα ίδια στοιχεία σύνδεσης διαχειριστή, οι οργανισμοί χάνουν την ορατότητα σχετικά με το ποιος έκανε τι, και η ανάκληση της πρόσβασης όταν κάποιος αποχωρεί μετατρέπεται σε μία ρέπουσα σε σφάλματα χειροκίνητη διαδικασία.
  • Απουσία πρόσβασης βάσει ρόλου. Όλοι αποκτούν περισσότερη πρόσβαση από όση χρειάζονται «για κάθε ενδεχόμενο», γεγονός που διευρύνει σημαντικά την επιφάνεια επίθεσης.
  • Απουσία παρακολούθησης συνεδριών. Χωρίς να έχουν ορατότητα στις προνομιακές συνεδρίες, οι οργανισμοί αδυνατούν να εντοπίσουν ασυνήθιστη συμπεριφορά παρά μόνο όταν είναι πολύ αργά.
  • Προβληματική ή αδύναμη ανάκληση. Η διατήρηση της πρόσβασης σε κρίσιμα συστήματα για πρώην εργαζομένους αποτελεί μία από τις κοινότυπες πηγές εσωτερικού κινδύνου.

Πως μοιάζει η διαχείριση προνομιακής πρόσβασης για μια μικρομεσαία επιχείρηση

Ως μέρος μιας ευρύτερης στρατηγικής κυβερνοασφάλειας για την προστασία της προνομιακής πρόσβασης, παρακάτω παρατίθενται ορισμένες από τις βασικές δυνατότητες του PAM μεταξύ των βασικών εργαλείων κυβερνοασφάλειας για τις μικρομεσαίες επιχειρήσεις:

  • Ένα ασφαλές θησαυροφυλάκιο κωδικών πρόσβασης (Password Vault) που αποθηκεύει και συμπληρώνει αυτόματα διαπιστευτήρια, εξαλείφοντας τους μη ασφαλώς κοινόχρηστους κωδικούς πρόσβασης.
  • Μηχανισμοί ελέγχου της πρόσβασης βάσει ρόλου (RBAC), ώστε κάθε μέλος της ομάδας να έχει πρόσβαση μόνο σε ό,τι απαιτεί ο ρόλος του.
  • Αρχεία καταγραφής ελέγχου (Audit logs) που καταγράφουν ποιος είχε πρόσβαση σε τι και πότε.
  • Παρακολούθηση και καταγραφή συνεδριών (Session monitoring and recording) για συνδέσεις υψηλού κινδύνου, όπως απομακρυσμένης πρόσβασης ή κονσόλες διαχείρισης υπολογιστικού νέφους (cloud).

Πως μπορούν οι μικρομεσαίες επιχειρήσεις να ξεκινήσουν με το PAM

Συχνά, το πιο δύσκολο μέρος της εφαρμογής του PAM για τις μικρές επιχειρήσεις είναι ότι δεν γνωρίζουν από που να ξεκινήσουν. Ένα πρακτικό σημείο εκκίνησης περιλαμβάνει:

  1. Έλεγχος τρέχουσας πρόσβασης. Καταγράψτε κάθε σύστημα, εργαλείο και λογαριασμό με σύνδεση διαχειριστή ή αυξημένα δικαιώματα. Οι οργανισμοί πιθανότατα θα βρουν περισσότερα από όσα ανέμεναν.
  2. Προσδιορισμός κοινόχρηστων διαπιστευτηρίων. Κάθε κωδικός πρόσβασης που χρησιμοποιείται από κοινού από πολλαπλά άτομα παρουσιάζει άμεσο κίνδυνο. Αντικαταστήστε τα κοινόχρηστα διαπιστευτήρια με μεμονωμένα διαπιστευτήρια που βρίσκονται αποθηκευμένα σε θησαυροφυλάκιο σε έναν διαχειριστή κωδικών πρόσβασης (password manager) για μικρές επιχειρήσεις.
  3. Εφαρμογή της αρχής του ελάχιστου προνομίου (Apply least privilege). Επανεξετάστε ποιος έχει πρόσβαση σε τι και αφαιρέστε δικαιώματα που δεν απαιτούνται για τον καθημερινό ρόλο ενός ατόμου.
  4. Ενεργοποίηση καταγραφής. Ακόμη και η βασική καταγραφή του ίχνους παρέχει ορατότητα που βοηθά στον εντοπισμό και την ανταπόκριση σε ύποπτη συμπεριφορά.
  5. Αυτοματοποίηση ανάκλησης (offboarding). Κάντε την ανάκληση της πρόσβασης μέρος κάθε διαδικασίας αποχώρησης υπαλλήλου, αντί να αντιμετωπίζεται ως δεύτερη σκέψη.

Πως το KeeperPAM υποστηρίζει την εφαρμογή σε μικρές επιχειρήσεις

Το KeeperPAM συνδυάζει: ασφαλές θησαυροφυλάκιο κωδικών πρόσβασης, RBAC, παρακολούθηση και καταγραφή συνεδριών και ιχνηλάτηση σε μία ενιαία πλατφόρμα, σχεδιασμένη για οργανισμούς που χρειάζονται προστασία επιχειρησιακής κλάσης χωρίς την πολυπλοκότητα ή το κόστος που συνοδεύουν μία μεγάλη επιχείρηση.

Μία από τις μεγαλύτερες παρανοήσεις σχετικά με το PAM για τις μικρές επιχειρήσεις είναι ότι απαιτεί κάποια μεγάλη ομάδα IT ή μήνες σχεδιασμού. Το KeeperPAM έχει σχεδιαστεί για να απομακρύνει αυτό το εμπόδιο. Οι ειδικοί όσον αφορά την ενσωμάτωση (onboarding) της Keeper εργάζονται μαζί με τον οργανισμό σας από την αρχή, βοηθώντας σας να θέσετε σε λειτουργία το σύστημα μέσα σε ώρες ή ημέρες.

Είτε ένας οργανισμός εφαρμόζει το PAM για πρώτη φορά είτε αντικαθιστά μια υπάρχουσα λύση, υπάρχει διαθέσιμη καθοδήγηση από ειδικούς σε κάθε βήμα.

Η διαχείριση προνομιακής πρόσβασης για μικρές επιχειρήσεις δεν είναι πολυτέλεια ή κάποια σκέψη για το μέλλον. Είναι ένα θεμελιώδες επίπεδο ασφάλειας που προστατεύει κρίσιμους λογαριασμούς από τις επιθέσεις που είναι πιθανότερο να προκαλέσουν μόνιμη ζημιά. Τα κατάλληλα εργαλεία καθιστούν το PAM προσβάσιμο σε οργανισμούς κάθε μεγέθους, χωρίς περιττή πολυπλοκότητα ή μεγάλη προσπάθεια.

Είστε έτοιμοι να λάβετε τον έλεγχο της προνομιακής πρόσβασης; Ξεκινήστε μια δωρεάν δοκιμή του KeeperPAM ή ζητήστε μια επίδειξη για να διαπιστώσετε πως λειτουργεί το KeeperPAM για την επιχείρηση σας.

Πηγή: Keeper Security
Η Keeper Security ξεπέρασε τους 100.000 εταιρικούς πελάτες καθώς οι οργανισμοί ενοποιούν τις λύσεις ασφάλειας ταυτότητας στην εποχή της πρακτορικής τεχνητής νοημοσύνης.

Η Keeper Security, η κορυφαία πλατφόρμα ασφάλειας ταυτότητας μηδενικής εμπιστοσύνης (zero-trust) και μηδενικής γνώσης (zero-knowledge) ανακοίνωσε πρόσφατα ότι προστατεύει πλέον περισσότερους από 100.000 οργανισμούς παγκοσμίως. Η αύξηση του πελατολογίου της Keeper βασίζεται σε σταθερά εταιρικά ορόσημα, συμπεριλαμβανομένης της υπέρβασης των $240 εκατομμυρίων σε ετήσια επαναλαμβανόμενα έσοδα (ARR) καθώς και της αναγνώρισης της από την Gartner® ως ο δεύτερος ταχύτερα αναπτυσσόμενος ανταγωνιστής στην παγκόσμια αγορά λογισμικού ασφάλειας για το 2025. Η υϊοθέτηση της πλατφόρμας ασφάλειας ταυτότητας της Keeper εκτείνεται σε όλους τους κλάδους, συμπεριλαμβανομένου του χρηματοπιστωτικού κλάδου, του κλάδου των υπηρεσιών υγείας, των τηλεπικοινωνιών, του κατασκευαστικού κλάδου και του δημόσιου τομέα, σε περισσότερες από 150 χώρες.

«Αυτό το επίτευγμα αποτελεί απόδειξη της ηγετικής θέσης της Keeper σε μια αγορά που υφίσταται μετασχηματισμό, καθοδηγούμενη από τη διάδοση της τεχνητής νοημοσύνης (AI) στις επιχειρήσεις» δήλωσε ο Darren Guccione, Διευθύνων Σύμβουλος (CEO) και Συνιδρυτής της Keeper Security. «Οι πρωτοπόροι και ηγέτες στον τομέα της ασφάλειας μεταβαίνουν στρατηγικά πέρα από το απομονωμένο λογισμικό (siloed software) υπέρ ενός ενοποιημένου επιπέδου ελέγχου ταυτότητας που προσφέρει απαράμιλλη ορατότητα, έλεγχο και διακυβέρνηση. Αναγνωρίζουν ότι η ταυτότητα έχει μετατραπεί στην κύρια επιφάνεια επίθεσης και η ενοποίηση των πλατφορμών δεν αποτελεί πλέον επιλογή αλλά στρατηγική επιταγή. Η αρχιτεκτονική της Keeper σχεδιάστηκε για να ανταποκριθεί σε αυτή τη σύνθετη πραγματικότητα και η ανάπτυξη μας αποδεικνύει ότι οι επιχειρήσεις υϊοθετούν αποφασιστικά αυτή τη νέα κατεύθυνση».

Το KeeperPAM ενοποιεί τη διαχείριση κωδικών πρόσβασης, τη διακυβέρνηση διαπιστευτηρίων/μυστικών, την παρακολούθηση συνεδριών προνομιακής πρόσβασης, τη διαχείριση προνομίων τερματικών συσκευών, τη δικτυακή πρόσβαση μηδενικής εμπιστοσύνης και την απομακρυσμένη απομόνωση περιηγητή σε μια ενιαία, ενοποιημένη πλατφόρμα, αντιμετωπίζοντας τον κατακερματισμό που αφήνει τις περισσότερες επιχειρήσεις με κενά ορατότητας σε πολλαπλά εργαλεία. Σε αντίθεση με τις παλαιού τύπου πλατφόρμες ασφάλειας ταυτότητας, το Keeper εγκαθίσταται και εφαρμόζεται σε ελάχιστα λεπτά χωρίς την πολυπλοκότητα και τα εμπόδια κόστους που επιβραδύνουν την εταιρική υϊοθέτηση. Η αρχιτεκτονική μηδενικής γνώσης της πλατφόρμας διασφαλίζει ότι όλα τα διαπιστευτήρια και τα δεδομένα συνεδρίας παραμένουν κρυπτογραφημένα με το ιδιωτικό κλειδί του πελάτη, παρέχοντας στις ομάδες ασφαλείας τον πλήρη έλεγχο των δεδομένων τους.

Οι πρόσφατες καινοτομίες που οδηγούν στην εταιρική υιοθέτηση περιλαμβάνουν το KeeperAI το οποίο παρακολουθεί τις συνεδρίες σε πραγματικό χρόνο για τη μείωση του χρόνου εντοπισμού απειλών κατά 99%, παρέχοντας αυτοματοποιημένη απόκριση στο 100% των προνομιακών συνεδριών. Για την αντιμετώπιση των κινδύνων από την ανάπτυξη αυτόνομων πρακτόρων (στα εταιρικά περιβάλλοντα), η Keeper επέκτεινε τη διακυβέρνηση της πρακτορικής τεχνητής νοημοσύνης (agentic AI) στο Endpoint Privilege Manager επιβάλλοντας πολιτικές πρόσβασης, μηχανισμούς ελέγχου ανύψωσης προνομίων και συμπεριφορική παρακολούθηση τόσο σε γνωστούς όσο και σε άγνωστους πράκτορες AI. Παράλληλα, το Keeper Secrets Manager ενσωματώνεται με διακομιστές Model Context Protocol (MCP) για την ασφάλεια της πρόσβασης με διαπιστευτήρια για πράκτορες AI, μαζί με πιστοποιημένους εταιρικούς συνδέσμους (enterprise connectors) για πλατφόρμες όπως το Microsoft Azure Logic Apps ώστε να εξαλειφθούν τα ενσωματωμένα στον κώδικα μυστικά (hardcoded secrets) στις αυτοματοποιημένες ροές εργασίας.

Η υϊοθέτηση της πλατφόρμας επιταχύνεται περαιτέρω από βαθιές ενσωματώσεις στο οικοσύστημα λογισμικού. Σε αυτές περιλαμβάνονται μια αυτοματοποιημένη γέφυρα διακυβέρνησης ταυτότητας με το SailPoint που καλύπτει το κενό μεταξύ της διακυβέρνησης και της διαχείρισης ταυτοτήτων (IGA) και της επιβολής προνομιακής πρόσβασης. Η ενσωμάτωση του Keeper με το Wiz καθιστά το πρώτο μηχανισμό αποκατάστασης για ευπάθειες ασφάλειας ταυτότητας που ανακαλύπτονται από την πλατφόρμα προστασίας εφαρμογών νέφους (CNAPP). Επιπλέον, η Keeper έχει ενσωματώσει εγκρίσεις προνομιακής πρόσβασης και διαπιστευτηρίων απευθείας στις πλατφόρμες επικοινωνίας και διαχείρισης υπηρεσιών IT (ITSM) που χρησιμοποιούν καθημερινά οι οργανισμοί -συμπεριλαμβανομένων των Microsoft Teams, Google Chat, Slack, Jira, ServiceNow και Freshservice -επιτρέποντας τα ασφαλή αιτήματα πρόσβασης και τις εγκρίσεις ανύψωσης προνομίων μηδενικής γνώσης κατ’ απαίτηση (just-in-time) και χωρίς να απαιτείται από τους χρήστες να αλλάζουν συστήματα.

Καθώς το τοπίο διαχείρισης ταυτοτήτων και πρόσβασης (IAM) ενοποιείται, το Keeper στέκεται ως η ανώτερη ενοποιημένη πλατφόρμα ταυτότητας και πρόσβασης για όλους τους ανθρώπους, τις μηχανές και τους πράκτορες τεχνητής νοημοσύνης. Για περισσότερες πληροφορίες, επισκεφθείτε το keepersecurity.com.

Πηγή: Keeper Security

Οι επιτιθέμενοι που χρησιμοποιούν κορυφαία μοντέλα AI μπορούν πλέον να εντοπίζουν ευάλωτα σημεία και να δημιουργούν exploits ταχύτερα από όσο οι οργανισμοί μπορούν να εγκαταστήσουν και να εφαρμόσουν επιδιορθώσεις. Και όταν ο κακόβουλος κώδικας εκτελείται ήδη προτού ενεργοποιηθεί κάποιος συναγερμός ή ειδοποίηση, ο εντοπισμός και μόνο είναι δεν επαρκεί.

Όταν οι επιτιθέμενοι κινούνται με ταχύτητα μηχανής, οι άμυνες πρέπει να κινούνται εξίσου γρήγορα. Αυτό είναι που προσφέρει μια προσέγγιση που τοποθετεί ως πρώτη προτεραιότητα την πρόληψη: αυτόματο μπλοκάρισμα των επιθέσεων προτού εκτελεστούν.

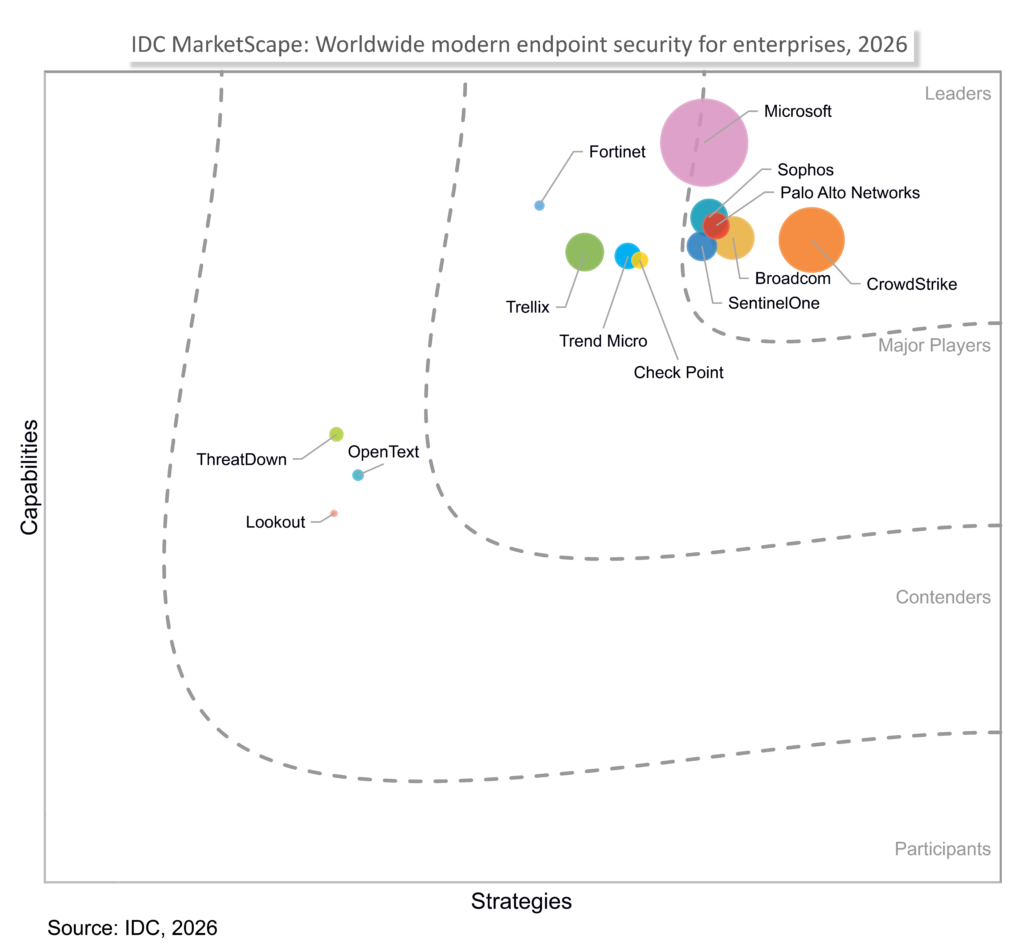
Είμαστε ενθουσιασμένοι που ανακοινώνουμε ότι η Sophos ανακηρύχθηκε «Leader» στην έκθεση αξιολόγησης προμηθευτών IDC MarketScape: Worldwide Modern Endpoint Security for Enterprises 2026 Vendor Assessment (#US54123526, Σεπτέμβριος 2026).

Πιστεύουμε ότι αυτή η αναγνώριση αντανακλά τη δύναμη της προσέγγισης μας που βάζει πρώτη προτεραιότητα την πρόληψη: την αναχαίτιση των απειλών της εποχής AI όσο το δυνατόν νωρίτερα ενώ παράλληλα παρέχουμε στις ομάδες ασφαλείας ισχυρές δυνατότητες για εντοπισμό, διερεύνηση και απόκριση.

Σύμφωνα με το IDC MarketScape:

«Εξετάστε τη Sophos όταν: Οι οργανισμοί χρειάζονται μια ενιαία, ανοικτή πλατφόρμα με ισχυρή ενσωμάτωση τρίτων, εγγενή εντοπισμό απειλών ταυτότητας και αυτοματισμό. Από μικρομεσαίες έως μεγάλες επιχειρήσεις που αναζητούν μία έτοιμη προς χρήση, protection-first λύση endpoint security που να απαιτεί ελάχιστες ρυθμίσεις».

Με πρώτη προτεραιότητα τη πρόληψη και σχεδιασμένο για την εποχή της AI

Η AI παρέχει στους επιτιθέμενους μεγαλύτερη ταχύτητα και κλίμακα αλλά οι επιθέσεις που στέφονται από επιτυχία εξακολουθούν να εξαρτώνται από τεχνικές που οι έλεγχοι ασφαλείας μπορούν να διακόψουν.

Το Sophos Endpoint αποτελεί την ισχυρότερη πρώτη γραμμή άμυνας ενάντια σε επιθέσεις που καθοδηγούνται από AI αλλά και από ανθρώπους. Ένας μεμονωμένος, ελαφρύς πράκτορας (agent) συνδυάζει ενισχυμένη από ΑΙ πρόληψη, καθολική προστασία από εκμεταλλεύσεις ευπαθειών, προστασία από ransomware, προσαρμοστικές άμυνες καθώς και ενσωματωμένο εντοπισμό και απόκριση. Οι συνιστώμενες τεχνολογίες προστασίας είναι ενεργοποιημένες από προεπιλογή, χωρίς να απαιτείται παραμετροποίηση ή ρύθμιση.

Η τεχνητή νοημοσύνης βαθιά εκμάθησης αναγνωρίζει τόσο το γνωστό όσο και το πρωτοεμφανιζόμενο κακόβουλο λογισμικό, συμπεριλαμβανομένων παραλλαγών που δημιουργούνται ή μεταλλάσσονται από AI προ εκτέλεσης. Περισσότερες από 60 τεχνικές μετριασμού των εκμεταλλεύσεων ευπαθειών που είναι ενεργοποιημένες από προεπιλογή σε κάθε διεργασία, μπλοκάρουν τις τεχνικές exploit που μετατρέπουν τις ευπάθειες σε παραβιάσεις. Το CryptoGuard παρακολουθεί αρχεία για σημάδια κακόβουλης κρυπτογράφησης από ransomware, μπλοκάρει την υπαίτια διεργασία και μπορεί να επαναφέρει αυτόματα τα επηρεαζόμενα αρχεία.

Ο στόχος είναι απλός: η αυτόματη πρόληψη ακόμα περισσότερων απειλών και προτού φτάσουν στο σημείο να χρειάζονται διερεύνηση από τις ομάδες ασφαλείας.

Ασφάλεια τερματικών συσκευών συνδεδεμένη μέσω του Sophos Fusion

Το Sophos Endpoint αποτελεί μέρος του Sophos Fusion, του εγγενώς βασισμένου στη τεχνητή νοημοσύνη συστήματος κυβερνοάμυνας της Sophos. Η τηλεμετρία των τερματικών συσκευών ρέει σε μια ενοποιημένη λίμνη πλαισίου (context lake) σε πραγματικό χρόνο, μαζί με σήματα από άλλους μηχανισμούς ελέγχου της Sophos και 500+ ενσωματώσεις τρίτων. Στη συνέχεια, το Synchronized Security™ μετατρέπει το κοινόχρηστο πλαίσιο σε συντονισμένη δράση: οι εντοπισμοί ιεραρχούνται σε όλα τα επίπεδα και μια απειλή που εντοπίζεται σε ένα σημείο ελέγχου πυροδοτεί μια απόκριση σε ολόκληρο το περιβάλλον. Υποστηριζόμενο από το threat intelligence του Sophos X-Ops και από συμπεράσματα που έχουν προκύψει από αποκρίσεις σε πραγματικά περιστατικά, η γνώση συσσωρεύεται σε περισσότερους από 625.000 οργανισμούς που υπερασπίζεται η Sophos, έτσι ώστε κάθε απειλή που εντοπίζεται οπουδήποτε να ενισχύει τις άμυνες όλων των πελατών.

Με το Sophos Fusion, οι ομάδες ασφαλείας διαχειρίζονται τα προϊόντα Sophos, αξιολογούν εντοπισμούς και ειδοποιήσεις από μηχανισμούς ελέγχου τόσο της Sophos όσο και τρίτων, διερευνούν ύποπτη δραστηριότητα και αντιμετωπίζουν τις απειλές.

Πιστεύουμε ότι η αναγνώριση της Sophos ως «Leader» στο IDC MarketScape: Worldwide Modern Endpoint Security for Enterprises 2026 Vendor Assessment ενισχύει την ισχύ αυτής της προσέγγισης και την προσέγγιση μας στο να βοηθάμε τους οργανισμούς να σταματούν τις απειλές πριν εξελιχθούν σε συμβάντα που διακόπτουν την επιχειρηματική δραστηριότητα.

Μάθετε περισσότερα

Διαβάστε το απόσπασμα του IDC MarketScape.

Μάθετε περισσότερα για το πως το Sophos Endpoint παρέχει ενισχυμένη με AI ασφάλεια τερματικών συσκευών που δίνει προτεραιότητα στην πρόληψη, η οποία είναι σχεδιασμένη να σταματά τις επιθέσεις νωρίτερα, να μειώνει την επιχειρησιακή πολυπλοκότητα και να βοηθά τις ομάδες ασφαλείας να διερευνούν και να ανταποκρίνονται ταχύτερα.

Πηγή: Sophos

Το Sophos CISO Advantage είναι πλέον ευρέως διαθέσιμο στην αγορά, παρέχοντας σε CISO και ομάδες ασφαλείας χωρίς CISO τη λύση που χρειάζονται για τη δημιουργία, διαχείριση και βελτίωση ενός προγράμματος κυβερνοασφάλειας που βασίζεται στη συμμόρφωση.

Τον Ιούλιο, παρουσιάσαμε το Sophos CISO Advantage και εξηγήσαμε πως δίνει τη δυνατότητα σε οργανισμούς και παρόχους διαχειριζόμενων υπηρεσιών (MSPs) να κατανοήσουν τους κινδύνους, να προτεραιοποιήσουν αυτά που έχουν τη μεγαλύτερη σημασία και να επιδείξουν μετρήσιμες βελτιώσεις στην κατάσταση ασφαλείας τους με τη πάροδο του χρόνου. Από σήμερα, μπορούν να ξεκινήσουν να κάνουν ακριβώς τα παραπάνω.

Τι είναι το Sophos CISO Advantage;

Μπορεί οι οργανισμοί να έχουν προχωρήσει σε σημαντικές επενδύσεις όσον αφορά την προστασία τους από απειλές ωστόσο πολλοί από αυτούς εξακολουθούν να μην μπορούν να πουν αν λειτουργεί, που βρίσκονται οι μεγαλύτεροι κίνδυνοι ή τις πρέπει να διευθετήσουν στη συνέχεια.

Ένα σημαντικό μέρος αυτής της πρόκλησης είναι ότι λίγοι από αυτούς διαθέτουν τους στρατηγικούς εσωτερικούς πόρους που χρειάζονται για να το πράξουν. Μόλις 1 στους 10.000 οργανισμούς διαθέτει CISO, με τη συντριπτική πλειονότητα να παραμένει χωρίς τη στρατηγική εποπτεία που απαιτείται για τη μέτρηση, τη βελτίωση και την επίδειξη/απόδειξη της κατάστασης κυβερνοασφάλειας τους. Το 79% των οργανισμών δυσκολεύεται επίσης να συμβαδίσει με τις μεταβαλλόμενες απαιτήσεις συμμόρφωσης, με τις ομάδες IT και τις ομάδες ασφαλείας να δαπανούν το 39% του χρόνου τους σε δραστηριότητες σχετικές με τη συμμόρφωση.

Το Sophos CISO Advantage θα βοηθήσει να ανταποκριθείτε στις παραπάνω προκλήσεις. Παρέχει στους οργανισμούς επαληθευμένα και χαρτογραφημένα σε frameworks αποδεικτικά στοιχεία για την ορθή λειτουργία των μηχανισμών ελέγχου, ένα ευθυγραμμισμένο με τον προϋπολογισμό σχέδιο δράσης για όλα όσα πρέπει να επιδιορθωθούν βάσει προτεραιότητας καθώς και έτοιμες αναφορές για το διοικητικό συμβούλιο, οι οποίες μεταφράζουν τα δεδομένα ασφαλείας στην επιχειρηματική γλώσσα. Το αποτέλεσμα είναι αποδεικτικά στοιχεία που είναι υπερασπίσιμα στο διοικητικό συμβούλιο, σε επιθεωρητές καθώς και σε ασφαλιστές.

Το Sophos CISO Advantage παρέχεται μέσω του Sophos Fusion, του πιο ολοκληρωμένου συστήματος κυβερνοάμυνας στη βιομηχανία. Με την υποστήριξη της αρχιτεκτονικής του εγγενώς βασισμένου στη τεχνητή νοημοσύνη συστήματος κυβερνοάμυνας της Sophos και με περισσότερες από 500 ενσωματώσεις τόσο της Sophos όσο και τρίτων, βλέπει τα πάντα, συνδέει τα πάντα και επιτρέπει στις άμυνες σας να ανταποκρίνονται ως μία. Βασισμένο σε πρακτορική τεχνητή νοημοσύνη (agentic AI) με ανθρώπινη κρίση, το Sophos Fusion προστατεύει τους οργανισμούς από απειλές που καθοδηγούνται από AI και που κινούνται με ταχύτητα AI.

Για ποιους προορίζεται το Sophos CISO Advantage;

Ενδιαφερόμενα μέρη IT, ηγέτες ασφαλείας και ομάδες ασφαλείας

Το Sophos CISO Advantage βοηθά τους οργανισμούς να κατανοήσουν και να διαχειριστούν τους κινδύνους στον κυβερνοχώρο ενώ παράλληλα τους παρέχει όλα τα εφόδια για τη συνεχή παρακολούθηση της κατάστασης κυβερνοασφάλειας τους, την απλοποίηση της συμμόρφωσης και την ευθυγράμμιση της απόδοσης με τη μελλοντική λήψη αποφάσεων.

Για τις ομάδες χωρίς CISO, παρέχει μια κεντρική πηγή αλήθειας, βοηθώντας τες να συμβαδίζουν με τις μεταβαλλόμενες απαιτήσεις και να κατανοούν τι πρέπει να διευθετήσουν στη συνέχεια.

Για τους οργανισμούς με CISO, μειώνει το τακτικό βάρος της συλλογής δεδομένων, της ερμηνείας των ευρημάτων και της σύνταξης αναφορών, επιτρέποντας στους ηγέτες να εστιάσουν σε αυτό για το οποίο προσλήφθηκαν -την καθοδήγηση της στρατηγικής ασφαλείας του οργανισμού.

Για όλους τους οργανισμούς, το Sophos CISO Advantage τους βοηθά στη δημιουργία και στην υλοποίηση ενός στρατηγικού και μετρήσιμου προγράμματος κυβερνοασφάλειας και συμμόρφωσης μέσω της:

  • Επιτάχυνσης των αξιολογήσεων και αποκάλυψης βαθύτερων γνώσεων με ροές εργασίας AI που μειώνουν το χειροκίνητο έργο και κερδίζουν χρόνο στις ομάδες
  • Παροχής σωστών πληροφοριών σε κάθε ενδιαφερόμενο μέρος με προσαρμοσμένες αναφορές για τεχνικές ομάδες, στελέχη και διοικητικό συμβούλιο
  • Συγκριτικής αξιολόγησης της απόδοσης και της ωριμότητας ασφαλείας σε σχέση με ομότιμους του κλάδου, παρέχοντας πλαίσιο και στρατηγική κατεύθυνση
  • Μετατροπής των ευρημάτων σε δράσεις με ανάλυση κενών και προτεραιοποιημένες συστάσεις που καθοδηγούν τις επενδύσεις και την κατανομή πόρων

Μαζί, αυτές οι δυνατότητες μεταστρέφουν τους οργανισμούς από το ερώτημα «Πού βρισκόμαστε;» στο να έχουν μια σαφή απάντηση στο: «Αυτό είναι που πρέπει να κάνουμε στη συνέχεια».

MSPs και πάροχοι υπηρεσιών

Για τους MSPs και άλλους συνεργάτες στο κανάλι που ενεργούν ως CISO για τη δική τους πελατειακή βάση, το Sophos CISO Advantage βοηθά στη μετατροπή αυτού του ρόλου σε μια δομημένη, χρεώσιμη υπηρεσία, ώστε να μπορούν να ανταποκριθούν στην αυξανόμενη ζήτηση για στρατηγική και συνεχή συμμόρφωση, εμβαθύνοντας παράλληλα τις σχέσεις τους με τους πελάτες.

Πηγή: Sophos

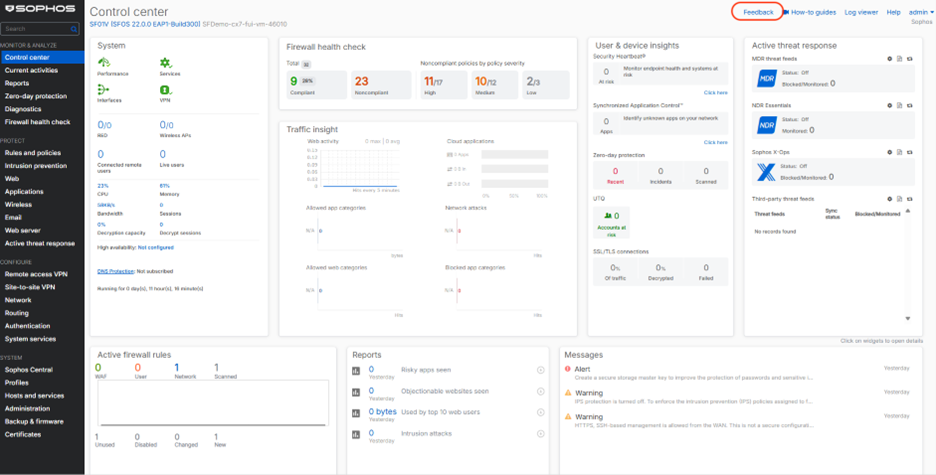
Το Sophos Firewall v23 φέρνει πολλές από τις πλέον περιζήτητες βελτιώσεις σε μία έκδοση γεμάτη νέα χαρακτηριστικά και δυνατότητες.

Από τη νέα υποστήριξη με τη βοήθεια τεχνητής νοημοσύνης (AI-powered) και το σύγχρονο REST API έως την απλοποιημένη διαχείριση κανόνων, τις ισχυρότερες δυνατότητες υψηλής διαθεσιμότητας, την διευρυμένη υποστήριξη ταυτοτήτων και την απλούστερη καθημερινή διαχείριση, το Sophos Firewall v23 σχεδιάστηκε για να καταστήσει ευκολότερη τη διαχείριση, τον αυτοματισμό και την κλιμάκωση του firewall σας, ενισχύοντας παράλληλα τα θεμέλια του Secure by Design.

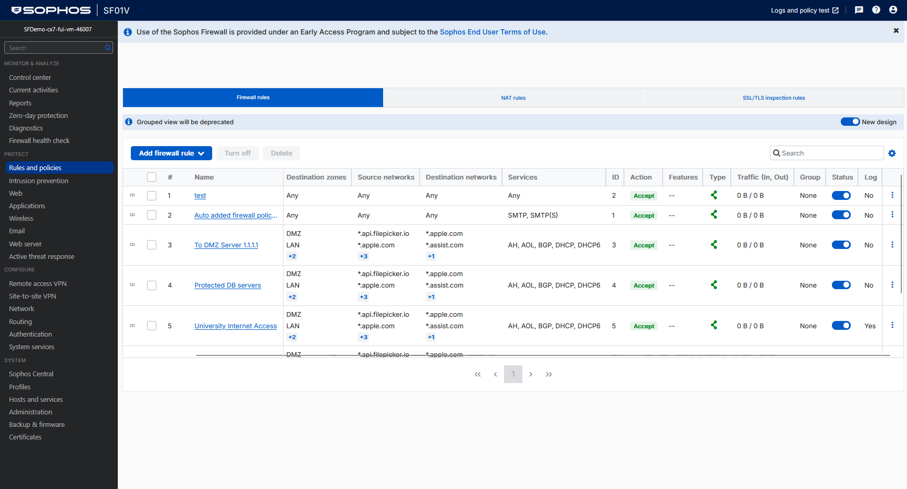
Η νέα κονσόλα διαχείρισης κανόνων firewall είναι μόνο μία από τις πλέον περιζήτητες βελτιώσεις στο Sophos Firewall v23

Αν και υπάρχουν δεκάδες βελτιώσεις σε όλους τους τομείς του firewall, τα κύρια σημεία εμπίπτουν σε πέντε βασικές περιοχές:

AI και αυτοματισμός

Με τα Sophos Firewall v23 και Sophos AI Defense αποκτάτε ευρύτερη ορατότητα στη χρήση της τεχνητής νοημοσύνης σε ολόκληρο τον οργανισμό σας και μπορείτε να εφαρμόσετε ευκολότερα τους κατάλληλους μηχανισμούς ελέγχου ενώ παράλληλα το νέο API σας επιτρέπει να αυτοματοποιήσετε τη διαχείριση του τείχους προστασίας. Επιπλέον, φροντίστε να αξιοποιήσετε τον νέο βοηθό τεχνητής νοημοσύνης για τη δημιουργία κανόνων firewall.

Τι νέο υπάρχει:

  • Ενισχυμένη διακυβέρνηση AI και υποστήριξη ορατότητας μέσω του Sophos AI Defense
  • Σύγχρονο REST API με αυθεντικοποίηση βάσει διακριτικού (token-based) και ενσωματωμένο οδηγό API
  • Firewall Assistant με AI στο Sophos Fusion 

Απλοποιημένη διαχείριση και μεγαλύτερη ανθεκτικότητα

Το Sophos Firewall v23 καθιστά την καθημερινή διαχείριση ευκολότερη και βοηθά στη διατήρηση της ομαλής λειτουργίας του δικτύου σας ακόμη και υπό απαιτητικές συνθήκες. Είτε διαχειρίζεστε ένα μεμονωμένο firewall είτε εκατοντάδες, θα επωφεληθείτε από την ανασχεδιασμένη εμπειρία διαχείρισης κανόνων, τη βελτιωμένη ορατότητα, την ταχύτερη απόδοση και τις σημαντικές βελτιώσεις υψηλής διαθεσιμότητας.

Τι νέο υπάρχει:

  • Πλήρως ανασχεδιασμένη εμπειρία διαχείρισης κανόνων firewall
  • Βελτιστοποιημένη βάσει υλικού παρακολούθηση υψηλής διαθεσιμότητας και ταχύτερος εντοπισμός failover
  • Βελτιωμένη σταθερότητα υψηλής διαθεσιμότητας υπό βαριά φορτία
  • Αυτοματοποιημένος προγραμματισμός ενημερώσεων υλικολογισμικού (firmware) στο Sophos Fusion
  • Ταχύτερη και υψηλότερης αποκρισιμότητας διεπαφή διαχείρισης
  • Βελτιωμένη πλοήγηση και ορατότητα της κατάστασης του firewall για διαχειριστές

Βελτιώσεις βάσει «Secure by Design»

Το Sophos Firewall συνεχίζει να «χτίζει» πάνω στα ισχυρά θεμέλια του Secure by Design με βελτιώσεις που μειώνουν περαιτέρω την επιφάνεια επίθεσης, βελτιώνουν την ορατότητα ασφαλείας και απλοποιούν την προστασία. Νέες δυνατότητες βοηθούν στην ασφάλεια της κίνησης DNS, παρέχουν μεγαλύτερη διαφάνεια στις αυτοματοποιημένες ενημερώσεις ασφαλείας και διευκολύνουν τη διατήρηση της προστασίας με τις τελευταίες βελτιώσεις στην πλατφόρμα και στο υλικολογισμικό.

Τι νέο υπάρχει:

  • Υποστήριξη DNS over HTTPS (DoH) για ισχυρότερη ασφάλεια DNS
  • Υποστήριξη DNSSEC για την αυθεντικοποίηση των αποκρίσεων DNS
  • Ορατότητα σε εφαρμοσμένες επιδιορθώσεις (hotfixes) και στις ενημερώσεις ασφαλείας
  • Εκσυγχρονισμένη αρχιτεκτονική δρομολόγησης (routing) και διαχείρισης
  • Βελτιωμένη διαχείριση συμβάντων απόκρισης σε απειλές
  • Πρόσθετη θωράκιση (hardening) της πλατφόρμας και βελτιώσεις ασφαλείας

Σύγχρονη ενσωμάτωση ταυτοτήτων και πρόσβασης

Καθώς οι οργανισμοί συνεχίζουν να υϊοθετούν υπηρεσίες cloud και υβριδικών ταυτοτήτων, το Sophos Firewall v23 επεκτείνει τις επιλογές ενσωμάτωσης και απλοποιεί την πιστοποίηση της ταυτότητας. Μπορείτε να συνδέσετε ευκολότερα χρήστες σε τοπικά (on-premises) και cloud περιβάλλοντα, βελτιώνοντας παράλληλα την ένταξη (onboarding) MFA και επεκτείνοντας την υποστήριξη σε ευρύτερο φάσμα συσκευών και σεναρίων εφαρμογής.

Τι νέο υπάρχει:

  • Υποστήριξη Entra ID για Synchronized Security
  • Ενσωμάτωση παρόχου ταυτότητας Google Workspace
  • Ασφαλέστερη ένταξη (onboarding) MFA μέσω email
  • Υποστήριξη Chromebook single sign-on (SSO)
  • Ενισχυμένη υποστήριξη για terminal servers και περιβάλλοντα κοινόχρηστων χρηστών

Επεκτασιμότητα, δικτύωση και προστασία εφαρμογών

Το Sophos Firewall v23 περιλαμβάνει ένα ευρύ φάσμα βελτιώσεων υποδομής και δικτύωσης, σχεδιασμένο για να υποστηρίξει το αναπτυσσόμενο περιβάλλον σας. Από σημαντικές βελτιώσεις στο Web Application Firewall (WAF) και μια ανασχεδιασμένη υπηρεσία DHCP έως την διευρυμένη υποστήριξη IPv6 και τη βελτιωμένη ανακάλυψη υπηρεσιών, η έκδοση v23 προσφέρει καλύτερη επεκτασιμότητα, απόδοση και ευελιξία.

Τι νέο υπάρχει:

  • Σημαντικές βελτιώσεις στην απόδοση και την επεκτασιμότητα του Web Application Firewall (WAF)
  • Διευρυμένη χωρητικότητα κανόνων WAF και δυνατότητες δρομολόγησης
  • Νέα αρχιτεκτονική υπηρεσίας DHCP
  • Νέος mDNS reflector για εκπαιδευτικά, πανεπιστημιακά και τμηματοποιημένα δικτυακά περιβάλλοντα
  • Ενισχυμένη υποστήριξη συνδεσιμότητας IPv6 και IPoE
  • Πρόσθετες επιλογές εγκατάστασης/εφαρμογής σε πλατφόρμες cloud

Σύνοψη

Το Sophos Firewall v23 προσφέρει 30 από τις πλέον περιζήτητες βελτιώσεις, βοηθώντας σας να διαχειρίζεστε και να ασφαλίζετε το δίκτυό σας αποτελεσματικότερα. Το Sophos Firewall καθίσταται ευκολότερο στη διαχείριση ενισχύοντας τα πλεονεκτήματα του Secure by Design. Είτε διαχειρίζεστε ένα μεμονωμένο firewall είτε μια μεγάλη κατανεμημένη εγκατάσταση, θα επωφεληθείτε από τις βελτιώσεις και τα νέα χαρακτηριστικά της έκδοσης 23 που εξοικονομούν χρόνο, απλοποιούν τη διαχείριση και ενισχύουν την προστασία.

Περισσότερες λεπτομέρειες

Ανατρέξτε στον οδηγό «What’s New» για περισσότερες λεπτομέρειες.

Ξεκινήστε σήμερα

Μπορείτε να κατεβάσετε το πακέτο αναβάθμισης ή το πρόγραμμα εγκατάστασης για την έκδοση v23 από τη Sophos Firewall v23 EAP Registration Page. Απλώς υποβάλετε τα στοιχεία σας και οι σύνδεσμοι λήψης θα σας αποσταλούν αμέσως μέσω μηνύματος ηλεκτρονικού ταχυδρομείου.

Η υποστήριξη κατά τη διάρκεια του προγράμματος πρώϊμης πρόσβασης (EAP) θα παρέχεται μέσω των σχετικών ενοτήτων στο Sophos Firewall Community.


Πηγή: Sophos

Κάθε λίγες εβδομάδες, η συζήτηση για την τεχνητή νοημοσύνη φαίνεται να επανεκκινείται γύρω από μια νέα προειδοποίηση. Ένα μοντέλο επιδεικνύει μια απροσδόκητη ικανότητα. Ένας αυτόνομος πράκτορας συμπεριφέρεται με τρόπο που οι σχεδιαστές του δεν είχαν προβλέψει. Μια νέα πρόβλεψη περιγράφει πόσο γρήγορα η τεχνητή νοημοσύνη θα μπορούσε να μετασχηματίσει την εργασία, την ασφάλεια ή την κοινωνία. Οι λεπτομέρειες αλλάζουν, αλλά το μοτίβο είναι οικείο: μια νέα εξέλιξη αναδύεται, η συζήτηση αμφιταλαντεύεται μεταξύ της μεγάλης υπόσχεσης και του υπαρξιακού κινδύνου και οι οργανισμοί αφήνονται να αναρωτιούνται αν η στρατηγική τους πρέπει να αλλάξει και πάλι.

Υπάρχει ένα νόμιμο επιχείρημα για αυστηρότερες δοκιμές, μεγαλύτερη διαφάνεια, ανεξάρτητη αξιολόγηση και προστατευτικά μέτρα (guardrails) που εμποδίζουν τις δυνατότητες να εξελίσσονται περισσότερο από την ικανότητά μας να τις ασφαλίσουμε. Η καινοτομία χωρίς λογοδοσία δεν αποτελεί βιώσιμη στρατηγική.

Αλλά ούτε και η αναμονή για να δούμε που θα καταλήξει η συζήτηση για την τεχνητή νοημοσύνη.

Για τους ηγέτες ασφαλείας, το κεντρικό ερώτημα δεν είναι αν κάθε πρόβλεψη για την τεχνητή νοημοσύνη θα αποδειχθεί σωστή. Το θέμα είναι αν οι οργανισμοί τους μπορούν να προσαρμοστούν με ασφάλεια καθώς η τεχνολογία, το τοπίο των απειλών και ο τρόπος εργασίας των ανθρώπων εξακολουθούν να αλλάζουν.

Αυτό ήταν πάντα το ζήτημα.

Τα διακυβεύματα επίσης δεν κατανέμονται ισόποσα. Το όριο ανέχειας στην κυβερνοασφάλεια υπήρχε πολύ πριν από την τεχνητή νοημοσύνη αλλά καθώς το κόστος της επίθεσης όσο και της άμυνας αυξάνεται σημαντικά, οι οργανισμοί που εκτίθενται περισσότερο είναι συχνά αυτοί που ήταν ήδη υποστελεχωμένοι ή που αντιμετώπιζαν ήδη έλλειψη πόρων.

Η προσαρμοστικότητα δεν είναι το ίδιο με την υπερβολική αντίδραση

Οι ηγέτες ασφαλείας πρέπει να αντισταθούν σε δύο εξίσου επικίνδυνες παρορμήσεις:

  • Η πρώτη είναι η εφησυχασμός: η υπόθεση ότι οι σημερινοί μηχανισμοί ελέγχου θα παραμείνουν επαρκείς απλώς επειδή οι θεμελιώδεις αρχές δεν άλλαξαν.
  • Η δεύτερη είναι η υπερβολική αντίδραση: το να επιτρέπεται σε κάθε νέα εξέλιξη της τεχνητής νοημοσύνης να οδηγεί σε ολοκληρωτική επανεφεύρεση της στρατηγικής.

Καμία από τις δύο προσεγγίσεις δεν οικοδομεί ανθεκτικότητα.

Αντίθετα, θα πρέπει να επικεντρωθούν στην προσαρμοστικότητα, δηλαδή, στο να διατηρήσουν μία σταθερή βάση ασφαλείας και εφόσον κριθεί απαραίτητο, να αλλάζουν τον τρόπο εφαρμογής της. Και κάτι τέτοιο είναι ιδιαίτερα σημαντικό επειδή ο κύκλος ειδήσεων για την τεχνητή νοημοσύνη είναι απίθανο να επιβραδυνθεί. Θα υπάρξουν περισσότερα περιστατικά, περισσότερες επιδείξεις δυνατοτήτων και περισσότερες διαφωνίες για το τι σημαίνουν. Οι ηγέτες ασφαλείας δεν μπορούν να λειτουργούν αποτελεσματικά αν η προσοχή και οι επενδύσεις τους αλλάζουν σε απόλυτη συνάρτηση με κάθε πρωτοσέλιδο.

Χρειάζονται μία σταθερά για να αποφασίζουν τι έχει σημασία.

Ένα χρήσιμο σημείο εκκίνησης είναι να εστιάζουν λιγότερο στο αν ένα εργαλείο τεχνητής νοημοσύνης μοιάζει καινοτόμο και περισσότερο στο τι μπορεί να προσπελάσει, στο τι είναι εξουσιοδοτημένο να κάνει και στις συνέπειες που θα είχε αν συμπεριφερόταν απροσδόκητα.

Σε αυτό το σημείο είναι που η διακυβέρνηση βάσει κινδύνου καθίσταται απαραίτητη. Οι οργανισμοί θα πρέπει να μπορούν να πειραματίζονται ωστόσο η αυστηρότητα των μηχανισμών ελέγχου θα πρέπει να αυξάνεται με την αυτονομία, την πρόσβαση και τον δυνητικό αντίκτυπο κάθε περίπτωσης χρήσης.

Αυτή η αρχή επιτρέπει στην καινοτομία να συνεχίζει να υφίσταται χωρίς να προσποιούμαστε ότι κάθε εφαρμογή της τεχνητής νοημοσύνης φέρει τον ίδιο κίνδυνο.

Χρειαζόμαστε κανόνες ασφαλείας που ενισχύουν την καινοτομία

Οι εκκλήσεις για προσοχή ερμηνεύονται μερικές φορές ως εκκλήσεις για παύση. Οι εκκλήσεις για καινοτομία ερμηνεύονται μερικές φορές ως αντίθεση στην εποπτεία. Αυτή είναι μια ψευδής επιλογή, κυρίως επειδή η τεχνητή νοημοσύνη είναι διττής χρήσης. Οι ίδιες εξελίξεις που μπορούν να βοηθήσουν τους αμυνόμενους να αναλύουν δραστηριότητα, να διερευνούν απειλές και να αποκρίνονται ταχύτερα μπορούν επίσης να βοηθήσουν τους αντιπάλους να δρουν με μεγαλύτερη ταχύτητα.

Το ερώτημα δεν είναι αν χρειάζονται κανόνες ασφαλείας ή μηχανισμοί ελέγχου, χρειάζονται.

Είναι καλύτερο να θέσουμε το ερώτημα αν οι συγκεκριμένοι κανόνες ασφαλείας είναι ανάλογοι, επαληθεύσιμοι και επικεντρωμένοι στον μετρήσιμο κίνδυνο. Η κανονιστική ρύθμιση θα πρέπει να καθορίζει τη λογοδοσία, να βελτιώνει τη διαφάνεια και να καθιστά δυσκολότερη την ανάπτυξη ή την εφαρμογή επικίνδυνων δυνατοτήτων χωρίς κατάλληλο έλεγχο.

Η κανονιστική ρύθμιση από την άλλη όμως δεν θα πρέπει να παγώνει την υπεύθυνη καινοτομία ή να καθιστά τις προηγμένες αμυντικές ικανότητες προσβάσιμες μόνο στους οργανισμούς με τους μεγαλύτερους πόρους.

Κανόνες που ακούσια επιβραδύνουν τους αμυνόμενους, περιορίζουν την υπεύθυνη έρευνα ή αυξάνουν το κόστος προστασίας θα μπορούσαν να διευρύνουν το χάσμα μεταξύ των οργανισμών που μπορούν να αμυνθούν και εκείνων που δεν μπορούν.

Ο στόχος, αντιθέτως, θα πρέπει να είναι η δημιουργία μίας κούρσας προς την ισχυρότερη ασφάλεια, που όμως να απαιτεί στενή συνεργασία. Οι εταιρείες ανάπτυξης μοντέλων τεχνητής νοημοσύνης αιχμής κατανοούν τα μοντέλα τους. Οι ειδικοί κυβερνοασφάλειας κατανοούν το πως τα συστήματα δέχονται επιθέσεις, που αποτυγχάνουν οι επιχειρησιακοί έλεγχοι αλλά και πως κάνει την εμφάνιση του ο κίνδυνος σε πραγματικά περιβάλλοντα. Οι υπεύθυνοι χάραξης πολιτικής μπορούν να θεσπίσουν λογοδοσία και να υπερασπιστούν το δημόσιο συμφέρον.

Καμία από τις παραπάνω ομάδες όμως δεν μπορεί να λύσει το πρόβλημα από μόνη της.

Η εργασία για την ασφάλεια που έχουμε μπροστά μας έχει γίνει ήδη

Μεγάλο μέρος της δημόσιας συζήτησης επικεντρώνεται στο τι θα μπορεί να κάνει η επόμενη γενιά τεχνητής νοημοσύνης. Οι ηγέτες ασφαλείας δεν έχουν την πολυτέλεια να επικεντρωθούν μόνο σε ένα μελλοντικό μοντέλο.

Η τεχνολογία που είναι διαθέσιμη σήμερα αλλάζει ήδη τον τρόπο με τον οποίο οι άνθρωποι δημιουργούν, επικοινωνούν, αναλύουν πληροφορίες και λαμβάνουν αποφάσεις. Εργαλεία και πράκτορες τεχνητής νοημοσύνης εισέρχονται ήδη στους οργανισμούς, μερικές φορές μέσω εγκεκριμένων προγραμμάτων και άλλες φορές χωρίς τη γνώση των ομάδων πληροφορικής ή ασφαλείας.

Ακόμη και αν η ανάπτυξη τεχνητής νοημοσύνης αιχμής σταματούσε σήμερα, αυτή η εργασία θα παρέμενε.

Οι οργανισμοί θα εξακολουθούσαν να χρειάζονται να ανακαλύπτουν μη εγκεκριμένη χρήση τεχνητής νοημοσύνης. Θα εξακολουθούσαν να χρειάζονται να κατανοούν ποιες πληροφορίες κοινοποιούνται σε εξωτερικές υπηρεσίες. Θα εξακολουθούσαν να χρειάζονται να αξιολογούν ενσωματώσεις, δικαιώματα και ταυτότητες. Θα εξακολουθούσαν να χρειάζονται να παρακολουθούν για τυχόν κατάχρηση και να προετοιμάζονται για λάθη και σφάλματα. Θα εξακολουθούσαν να χρειάζονται να βοηθούν τους υπαλλήλους τους να χρησιμοποιούν την τεχνητή νοημοσύνη παραγωγικά χωρίς να δημιουργούν ανεπίτρεπτους κινδύνους.

Ακριβώς για αυτό, η επιβράδυνση δεν μπορεί να αποτελεί στρατηγική ασφαλείας.

Η στρατηγική πρέπει να είναι η οικοδόμηση οργανισμών που μπορούν να υϊοθετούν την τεχνολογία με ασφάλεια, να ανταπεξέρχονται στις αλλαγές και να διατηρούν τον έλεγχο ακόμη και όταν η κατεύθυνση της καινοτομίας παραμένει αβέβαιη.

Δεν πρέπει να αλλάζουν τα θεμελιώδη κάθε φορά που αλλάζει το αφήγημα

Η κυβερνοασφάλεια δεν έχει λειτουργήσει ποτέ σε σταθερό περιβάλλον. Οι φορείς απειλών εξελίσσονται, οι αρχιτεκτονικές τεχνολογίας μετατοπίζονται, τα γεωπολιτικά γεγονότα μεταβάλλουν τον κίνδυνο και νέες εφαρμογές εμφανίζονται εντός των οργανισμών πριν οι ομάδες ασφαλείας προλάβουν να τις αξιολογήσουν. Είναι απλώς μέρος της καθημερινότητας.

Η τεχνητή νοημοσύνη αυξάνει την ταχύτητα και την κλίμακα αυτής της αλλαγής ωστόσο δεν εξαλείφει τα θεμέλια της ορθής ασφάλειας. Οι οργανισμοί εξακολουθούν να χρειάζονται να γνωρίζουν τι υπάρχει στο περιβάλλον τους, να κατανοούν ποιος και τι έχει πρόσβαση σε ευαίσθητα συστήματα και δεδομένα και να διαθέτουν ελέγχους που περιορίζουν την έκθεση, ανιχνεύουν την κακόβουλη δραστηριότητα και υποστηρίζουν την αποτελεσματική απόκριση όταν εντοπίζεται μια απειλή.

Με άλλα λόγια, οι προτεραιότητες μπορεί να αλλάζουν ή να μετατοπίζονται αλλά τα θεμελιώδη πρέπει να διατηρούνται.

Μία παρόμοια δυναμική διαπιστώσαμε και κατά τη μετάβαση στο νέφος (cloud). Κανείς δεν ασφάλισε το νέφος αντιμετωπίζοντας κάθε νέα εφαρμογή ως ξεχωριστή στρατηγική κρίση. Προσαρμόσαμε τα μοντέλα ασφαλείας μας αναπτύσσοντας νέες μορφές ορατότητας, θεσπίσαμε νέους μηχανισμούς ελέγχου και μάθαμε να διαχειριζόμαστε ένα τεχνολογικό περιβάλλον που γνωρίζαμε ότι θα συνέχιζε να εξελίσσεται.

Η τεχνητή νοημοσύνη απαιτεί την ίδια πειθαρχία αλλά με μια σημαντική διαφορά. Σε αντίθεση με τις προηγούμενες τεχνολογικές εξελίξεις, η υϊοθέτηση της τεχνητής νοημοσύνης δεν έρχεται μέσω ενός κεντρικά διαχειριζόμενου προγράμματος μετασχηματισμού. Μπορεί να εισέλθει σε έναν οργανισμό με έναν υπάλληλο, μία καρτέλα ενός προγράμματος περιήγησης, μια ενσωμάτωση εφαρμογής ή έναν αυτόνομο πράκτορα τη φορά.

Και αυτό καθιστά την προσαρμοστικότητα αδιαχώριστη από την ορατότητα. Οι ομάδες ασφαλείας δεν μπορούν να αξιολογήσουν κίνδυνο, να εφαρμόσουν κατάλληλους ελέγχους ή να διακυβερνήσουν τη χρήση τεχνητής νοημοσύνης αν δεν γνωρίζουν που και πως χρησιμοποιείται σε ολόκληρη την επιχείρηση.

Καθιστώντας την ασφαλή υϊοθέτηση της τεχνητής νοημοσύνης προσβάσιμη σε όλους

Στη Sophos, η αποστολή μας εδώ και καιρό είναι να βοηθήσουμε στην εξάλειψη του ορίου ανέχειας στην κυβερνοασφάλεια. Αυτή η αποστολή έχει ακόμη μεγαλύτερη σημασία στην εποχή της τεχνητής νοημοσύνης.

Ο ρόλος μας είναι να βοηθούμε τους πελάτες να υϊοθετούν με ασφάλεια τα εργαλεία που επιλέγουν ενώ παράλληλα φέρνουμε την ισχυρότερη διαθέσιμη τεχνολογία ασφαλείας εντός πρακτικής εμβέλειας. Αυτό σημαίνει να παρέχουμε στους οργανισμούς ορατότητα σε ολόκληρο το περιβάλλον τους, να τους βοηθούμε να εντοπίζουν επικινδυνότητες και κινδύνους και να εφαρμόζουμε προστασία με τρόπους που ανταποκρίνονται στην επιχειρησιακή τους πραγματικότητα.

Αυτό επίσης σημαίνει να συνεργαζόμαστε στενά με τους οργανισμούς που αναπτύσσουν συστήματα τεχνητής νοημοσύνης αιχμής. Οι εταιρείες ανάπτυξης μοντέλων τεχνητής νοημοσύνης μπορούν να επιταχύνουν τις δραστηριότητές τους με ασφάλεια όταν αναπτύσσουν παράλληλα με ειδικούς κυβερνοασφάλειας που γνωρίζουν και βλέπουν πως συμπεριφέρονται οι φορείς απειλών στο πεδίο και πως χρησιμοποιείται η τεχνολογία σε πραγματικούς οργανισμούς.

Αυτό δεν είναι επιχείρημα για επιτάχυνση και αγνόηση των συνεπειών. Στην πραγματικότητα πρόκειται για ένα επιχείρημα για να γίνει η ασφάλεια μέρος της καινοτομίας από την αρχή.

Τα θεμελιώδη στοιχεία είναι διαθέσιμα σε εμάς τώρα: να γνωρίζετε τι λειτουργεί στο περιβάλλον σας, να κατανοείτε τι μπορεί να προσπελάσει, να εφαρμόζετε μηχανισμούς ελέγχου αναλόγως της επικινδυνότητας, να παρακολουθείτε τι κάνει και να προετοιμάζεστε για αποτυχία. Πάνω απ’ όλα, να προσαρμόζεστε καθώς αλλάζουν τα δεδομένα.

Πράγματι, η τεχνητή νοημοσύνη μπορεί να κινείται ταχύτερα από οποιαδήποτε προηγούμενη τεχνολογική μετάβαση. Αυτό δεν σημαίνει όμως ότι η στρατηγική ασφαλείας σας πρέπει να καθοδηγείται από κάθε πρωτοσέλιδο. Σημαίνει απλώς, ότι η στρατηγική σας πρέπει να είναι φτιαγμένη για να προσαρμόζεται.

Πηγή: Sophos

Η διαχείριση πληροφοριών και συμβάντων ασφαλείας (Security Information and Event Management ή SIEM) έχει εξελιχθεί σημαντικά από τη σύλληψη της πριν από περισσότερο από μία εικοσαετία. Σε πρώτη φάση, η υϊοθέτηση καθοδηγήθηκε από το πρότυπο ασφαλείας δεδομένων της βιομηχανίας καρτών πληρωμών (Payment Card Industry Data Security Standard – PCI DSS) και έκτοτε απολαμβάνει ευρείας χρήσης χάρη στην ολοκληρωμένη προσέγγιση της στον εντοπισμό και στην αντιμετώπιση απειλών για την ασφάλεια.

Η παρακολούθηση μόνο ενός συστήματος μεμονωμένα δεν είναι κατάλληλη για τη σύγχρονη ασφάλεια. Σύμφωνα με την παγκόσμια έκθεση αντιμετώπισης περιστατικών (Global Incident Response Report) της Palo Alto Networks, το 87% των εισβολών περιλαμβάνει δραστηριότητα σε πολλαπλές επιφάνειες επίθεσης, συμπεριλαμβανομένων των τερματικών συσκευών (endpoints), των δικτύων, του νέφους (cloud), SaaS και της ταυτότητας.

Επομένως, δεν αποτελεί έκπληξη το γεγονός ότι το SIEM έχει τραβήξει την προσοχή των νομοθετών με την οδηγία NIS2 (που καλύπτει πολλές εταιρείες στην Ευρωπαϊκή Ένωση και έμμεσα τις αλυσίδες εφοδιασμού τους) να παρέχει κατευθύνσεις που συστήνουν συγκεκριμένα το SIEM για τη διευκόλυνση της συμμόρφωσης.

Ακολουθούν πέντε τρόποι με τους οποίους το Kaseya SIEM βοηθά τους οργανισμούς όσον αφορά τη συμμόρφωση με την οδηγία NIS2.

1.Το SIEM βοηθά στον ταχύτερο εντοπισμό συμβάντων ασφαλείας

Μία από τις βασικές απαιτήσεις της οδηγίας NIS2 είναι η ικανότητα αποτελεσματικής ανίχνευσης, παρακολούθησης και απόκρισης σε περιστατικά κυβερνοασφάλειας. Το παραπάνω αφορά τη συγκέντρωση δεδομένων από ολόκληρο τον οργανισμό για τον εντοπισμό δυνητικών απειλών και την απόκριση σε αυτές.

Οι κατευθύνσεις αναφέρουν ότι η ικανότητα συσχέτισης πληροφοριών μεταξύ συστημάτων είναι σημαντική για τη συμμόρφωση. Επίσης προτείνουν το SIEM ως αποδεικτικό στοιχείο για το τμήμα παρακολούθησης και καταγραφής διαχείρισης περιστατικών.

Χωρίς αυτή την ικανότητα ενορχήστρωσης εξετάζετε μεμονωμένα σήματα σε απομόνωση. Το SIEM είναι αυτό που τα συγκεντρώνει για να παρέχει μια συνολική και ενιαία εικόνα των απειλών για τον οργανισμό σας.

2.Το SIEM παρέχει το αναγκαίο πλαίσιο για την απόκριση σε περιστατικά

Ο εντοπισμός ενός περιστατικού είναι μόνο το πρώτο βήμα.

Οι οργανισμοί πρέπει επίσης να προσδιορίσουν τη σοβαρότητα της απειλής, να κατανοήσουν τον δυνητικό αντίκτυπο της και να αποφασίσουν πως θα ανταποκριθούν.

Πρόκειται για ένα μικρό ζήτημα ασφαλείας που μπορεί να επιλυθεί γρήγορα και χωρίς περαιτέρω παρεμβάσεις; Ή πρόκειται για ένα περιστατικό αρκετά σοβαρό ώστε να ενεργοποιήσει άλλα μέρη του σχεδιασμού ασφαλείας σας;

Δεν μπορείτε να το αποφασίσετε εκείνη τη στιγμή. Αυτή η γραμμή πρέπει να είναι σαφώς χαραγμένη εκ των προτέρων. Οι κατευθύνσεις της οδηγίας NIS2 προτείνουν να διασφαλίσετε ότι διαθέτετε σαφή κριτήρια για το τι μπορεί να χαρακτηριστεί ως περιστατικό, πως κατηγοριοποιείται η σοβαρότητα του και πως στη συνέχεια μπορείτε να το διαχειριστείτε.

Τα δεδομένα SIEM όμως είναι αυτά -και η κατανόηση της σοβαρότητας του περιστατικού- που παρέχουν αυτό το θεμέλιο πληροφοριών που σας επιτρέπει να ενεργοποιήσετε την κατάλληλη γραμμή απόκρισης.

3.Η αυτοματοποίηση επιταχύνει τους χρόνους απόκρισης

Η γρήγορη απόκριση σε ένα περιστατικό θα μπορούσε να αποτελέσει τη διαφορά μεταξύ της αντιμετώπισης ενός προβλήματος από τη ρίζα του και της παράλυσης της επιχείρησης σας από αυτό. Σύμφωνα με την Παγκόσμια Έκθεση Απειλών της CrowdStrike για το 2025 (CrowdStrike Global Threat Report 2025), χρειάζονται μόλις 48 λεπτά κατά μέσο όρο για να μετακινηθούν πλευρικά οι επιτιθέμενοι από την αρχική παραβίαση.

Στο πλαίσιο της ανταπόκρισης σε περιστατικά, οι κατευθύνσεις της οδηγίας NIS2 προτείνουν τη χρήση αυτοματοποιημένων λύσεων. Η αυτοματοποίηση σε νέφος, ηλεκτρονικό ταχυδρομείο και τερματικές συσκευές μπορεί να ενεργοποιήσει την άμεση απόκριση προτού καν ο μηχανικός λάβει τη σχετική ειδοποίηση.

Οι αυτοματοποιημένοι κανόνες απόκρισης του Kaseya SIEM σταματούν τις απειλές χωρίς χειροκίνητη παρέμβαση. Μάλιστα, μπορείτε να χρησιμοποιήσετε τους αυτοματοποιημένους κανόνες απόκρισης που είναι έτοιμοι προς χρήση ή να τους βελτιστοποιήσετε και να δημιουργήσετε τους δικούς σας.

4.Η προσαρμοσμένη ασφάλεια σας βοηθά να επικεντρώσετε τις προσπάθειες σας

Αναγνωρίζοντας τον τεράστιο όγκο δεδομένων που θα μπορούσε να κατακλύσει μια ομάδα, οι κατευθύνσεις της οδηγίας NIS2 προτείνουν τη χρήση αυτοματοποίησης για τη διαλογή των εισερχόμενων ειδοποιήσεων και την ιεράρχησή τους βάσει σοβαρότητας.

Το NIS2 αναγνωρίζει τη σημασία της συγκέντρωσης των πόρων σε πραγματικούς κινδύνους και της ελαχιστοποίησης των ψευδώς θετικών αποτελεσμάτων όπου είναι δυνατόν.

Το Kaseya SIEM σας επιτρέπει να ορίσετε τους δικούς σας προσαρμοσμένους δείκτες παραβίασης και να ρυθμίσετε τη σοβαρότητα των ειδοποιήσεων. Σε συνδυασμό με την αυτοματοποιημένη απόκριση, σας επιτρέπει να προσαρμόσετε τις ενέργειες απόκρισης ώστε να ταιριάζουν στο περιβάλλον σας και να διασφαλίσετε ότι οι ομάδες σας ανταποκρίνονται σε ότι έχει μεγαλύτερη σημασία.

5.Τα αρχεία καταγραφής παρέχουν τα αποδεικτικά στοιχεία που χρειάζεστε μετά από ένα περιστατικό

Δεν υπάρχει καθορισμένος τρόπος με τον οποίο μπορεί να εξελιχθεί μια έρευνα, ούτε και τι μπορεί να την ενεργοποιήσει. Αν ωστόσο οι ελεγκτές προχωρήσουν στην διεξαγωγή έρευνας μετά από παραβίαση ασφαλείας, η διαθεσιμότητα των κατάλληλων δεδομένων είναι ζωτικής σημασίας.

Οι ελεγκτές πιθανότατα θα θελήσουν να δουν πώς διαχειριστήκατε το περιστατικό, τα δεδομένα που χρησιμοποιήθηκαν για την επίλυσή του και τα βήματα που ακολουθήσατε. Μπορεί επίσης να θελήσουν να δουν ποια δεδομένα συλλέγατε και πως τα ερμηνεύατε και ενεργούσατε βάσει αυτών πριν από το συμβάν.

Με διατήρηση αρχείων καταγραφής 400 ημερών, το Kaseya SIEM καλύπτει αυτή την ανάγκη. Και αν λάβουμε υπόψη ότι απαιτούνται κατά μέσο όρο 241 ημέρες για τον εντοπισμό και τον περιορισμό μιας παραβίασης, το συγκεκριμένο χρονικό διάστημα διατήρησης αρχείων καταγραφής καθίσταται ακόμη σημαντικότερο.

Υπάρχει το SIEM -και μετά υπάρχει το Kaseya SIEM

Η Kaseya έχει αναλάβει το SIEM και το έχει προσαρμόσει για σύγχρονες απειλές. Ενώ το SIEM υπήρξε από πάντα ένα ισχυρό εργαλείο για τη συγκέντρωση δεδομένων, το Kaseya SIEM συνδυάζει αυτοματοποίηση τεχνητής νοημοσύνης με υψηλό επίπεδο προσαρμογής, ώστε να μπορείτε να προσαρμόζετε και να επιταχύνετε τις ενέργειες απόκρισης σας σε ένα περιστατικό.

Το κόστος της μη ύπαρξης λύσης SIEM θα μπορούσε επίσης να έχει ευρύτερες επιπτώσεις. Πολλές ασφαλιστικές εταιρείες απαιτούν πλέον κάλυψη SIEM ή SOC ως προϋπόθεση για την ανανέωση του ασφαλιστηρίου. Το Kaseya SIEM προσφέρει και τα δύο.

Επιπλέον των αυτοματοποιημένων αποκρίσεων και των προσαρμοσμένων ειδοποιήσεων, το Kaseya SIEM υποστηρίζεται επίσης από ένα SOC που λειτουργεί 24/7 σαρώνοντας για προβλήματα ανά πάσα στιγμή.

Η οδηγία NIS2 απαιτεί τα κατάλληλα εργαλεία με τους κατάλληλους ανθρώπους και την κατάλληλη εκπαίδευση -και συνδυάζοντας SIEM με SOC, το Kaseya SIEM βοηθά τους οργανισμούς να αντιμετωπίσουν τις παραπάνω απαιτήσεις.

Μάθετε περισσότερα για το Kaseya SIEM.

Πηγή: Kaseya

Για χρόνια, ο κλάδος της κυβερνοασφάλειας θόλωνε τα όρια μεταξύ XDR και SIEM. Καθώς οι δυνατότητες συνέκλιναν, οι οργανισμοί κατέληξαν να προσπαθούν να συνδέσουν ξεχωριστές λύσεις για λειτουργίες και επιχειρήσεις ασφαλείας και συμμόρφωσης, μετακινώντας συχνά τα ίδια δεδομένα μεταξύ διαφορετικών εργαλείων, ροών εργασίας και ομάδων.

Από τις ομάδες ασφαλείας ζητήθηκε να κάνουν περισσότερα από ποτέ: να εντοπίζουν και να διερευνούν απειλές ταχύτερα, να αυτοματοποιούν ενέργειες απόκρισης και να διατηρούν ολοένα και μεγαλύτερους όγκους δεδομένων. Και το παραπάνω προστίθεται στην ανασύνθεση της δραστηριότητας σε διαφορετικά συστήματα, στη χειροκίνητη συσχέτιση συμβάντων και στη γεφύρωση των κενών μεταξύ επιχειρησιακών απαιτήσεων και απαιτήσεων συμμόρφωσης.

Την ίδια στιγμή, η τιμολόγηση που συνδέεται άμεσα με την εισαγωγή δεδομένων δημιούργησε μια ακόμη πρόκληση. Καθώς οι όγκοι δεδομένων αυξάνονταν, οι οργανισμοί αναγκάζονταν να επιλέξουν μεταξύ μεγαλύτερης ορατότητας, διατήρησης δεδομένων και κόστους, ακόμη και όταν το ιστορικό πλαίσιο θα μπορούσε να αποδειχθεί κρίσιμης σημασίας κατά τη διάρκεια μιας έρευνας, ενός ελέγχου ή μιας ανασκόπησης περιστατικού.

Στη Sophos, θεωρούμε ότι η συζήτηση έχει επικεντρωθεί στα λάθος πράγμα. 

Το ερώτημα δεν είναι αν ένας οργανισμός χρειάζεται XDR ή SIEM. Το ερώτημα είναι αν οι λειτουργίες ή οι επιχειρήσεις ασφαλείας και η συμμόρφωση θα πρέπει εξαρχής να απαιτούν ξεχωριστές λύσεις, ξεχωριστές ροές εργασίας και ξεχωριστές βάσεις δεδομένων.

Εμείς δεν το πιστεύουμε αυτό. Η εργασία είναι διαφορετική. Τα δεδομένα δεν χρειάζεται να είναι.

Σχεδιασμένο γύρω από αποτελέσματα, βασισμένο στο ίδιο κοινό πλαίσιο

Όταν η Sophos εξαγόρασε τη Secureworks το 2025, φέραμε κοντά δύο από τις πιο επιδραστικές παραδόσεις στην κυβερνοασφάλεια. Έτσι είχαμε τη δυνατότητα να επανεξετάσουμε τον τρόπο με τον οποίο οι επιχειρήσεις ασφαλείας και η συμμόρφωση θα πρέπει να λειτουργούν από κοινού.

Αντί να αναγκάζει τους οργανισμούς να αντιμετωπίζουν τα XDR και SIEM ως ξεχωριστές βάσεις δεδομένων, το Sophos Fusion τα φέρνει κοντά μέσω του κοινού πλαισίου (shared context), διατηρώντας παράλληλα τα αποτελέσματα ασφαλείας στο επίκεντρο.

Εντός του Sophos Fusion, του πιο ολοκληρωμένου συστήματος κυβερνοάμυνας στη βιομηχανία, η τηλεμετρία από τα σημεία ελέγχου της Sophos και τρίτων ρέει σε μια ενοποιημένη λίμνη πλαισίου (context lake). Οι δυνατότητες επιχειρήσεων ασφαλείας χρησιμοποιούν αυτό το πλαίσιο για να ανιχνεύουν και να προσδιορίζουν απειλές, να διερευνούν τη δραστηριότητα, να αυτοματοποιούν ροές εργασιών και να επιταχύνουν την απόκριση. Οι δυνατότητες συμμόρφωσης αντλούν από την ίδια βάση για την υποστήριξη της μακροπρόθεσμης διατήρησης δεδομένων, τη σύνταξη αναφορών και τις ανάγκες αποδεικτικής τεκμηρίωσης.

Διακριτά αποτελέσματα. Κοινό πλαίσιο. Ένα σύστημα κυβερνοάμυνας.

Η ασφάλεια παραμένει στο επίκεντρο

Οι οργανισμοί δεν θα πρέπει να χρειάζεται να προσθέσουν ένα ξεχωριστό SIEM για να αποκτήσουν πρόσβαση στις δυνατότητες που απαιτούνται για αποτελεσματικές επιχειρήσεις ασφαλείας.

Το Sophos XDR Powered by Secureworks παρέχει τις δυνατότητες που χρειάζονται οι αναλυτές για να ανιχνεύουν, να διερευνούν και να αποκρίνονται. Η ανάλυση ανίχνευσης ή εντοπισμού με υποστήριξη τεχνητής νοημοσύνης (AI) και η αναζήτηση σε φυσική γλώσσα βοηθούν τις ομάδες να κατανοούν τη δραστηριότητα ταχύτερα. Υποθέσεις εμπλουτισμένες με πλαίσιο (συναφείς πληροφορίες) συγκεντρώνουν σχετικά αποδεικτικά στοιχεία και πληροφορίες απειλών (threat intelligence). Η ενσωματωμένη αυτοματοποίηση, οι ροές εργασίας SOAR, οι ενέργειες απόκρισης και οι περισσότερες από 500 ενσωματώσεις τρίτων βοηθούν τους αναλυτές να περάσουν από τον εντοπισμό στον περιορισμό (containment) και στην απομόνωση, χωρίς να συναρμολογούν χειροκίνητα την απόκριση σε αποσυνδεδεμένα εργαλεία.

Αυτές οι δυνατότητες ανήκουν στο XDR επειδή συμβάλλουν άμεσα στα αποτελέσματα ασφαλείας. Η συμμόρφωση οικοδομείται πάνω σε αυτή τη βάση ασφαλείας αντί να την ανταγωνίζεται.

Το Sophos Next-Gen SIEM βοηθά τους οργανισμούς να διατηρούν, να συντάσσουν αναφορές και να αποδεικνύουν. Η ευέλικτη εισαγωγή δεδομένων και οι μηχανισμοί ανάλυσης (parsers) με υποστήριξη AI εισάγουν τηλεμετρία από μοναδικές, παλαιού τύπου (legacy), περιφερειακές και εσωτερικά αναπτυγμένες πηγές. Τα διατηρούμενα δεδομένα παραμένουν δομημένα και αναζητήσιμα, υποστηρίζοντας την σύνταξη και την υποβολή αναφορών συμμόρφωσης (compliance reporting) ενώ παράλληλα προσθέτουν ιστορικό πλαίσιο στις επιχειρήσεις ασφαλείας που πραγματοποιούνται ήδη στο Sophos XDR ή στο Sophos MDR.

Η τιμολόγηση που βασίζεται σε χρήστες και διακομιστές αντί στον όγκο των δεδομένων βοηθά τους οργανισμούς να διατηρούν τα δεδομένα που χρειάζονται χωρίς κάθε αύξηση της ορατότητας να μετατρέπεται σε αύξηση του κόστους. Αυτό σημαίνει λιγότερους συμβιβασμούς μεταξύ ασφάλειας, συμμόρφωσης και προϋπολογισμού, με το ιστορικό πλαίσιο να είναι διαθέσιμο όταν το χρειάζονται οι αναλυτές, οι ελεγκτές ή οι ομάδες απόκρισης περιστατικών και αντιμετώπισης συμβάντων.

Ένα πιο σαφές μονοπάτι προς τα εμπρός

Ο κλάδος της κυβερνοασφάλειας πέρασε χρόνια θολώνοντας τα όρια μεταξύ XDR και SIEM. Οι οργανισμοί αφέθηκαν να προσπαθούν να καθορίσουν αν χρειαζόντουσαν τη μία λύση, την άλλη ή και τις δύο.

Η Sophos ακολουθεί διαφορετική προσέγγιση.

Εντός του Sophos Fusion, τα Sophos XDR και Sophos Next-Gen SIEM έχουν σχεδιαστεί γύρω από τα αποτελέσματα που χρειάζονται οι οργανισμοί, όχι γύρω από τα όρια μεταξύ των προϊοντικών κατηγοριών. Οι ομάδες ασφαλείας μπορούν να εντοπίζουν, να διερευνούν και να ανταποκρίνονται. Οι ομάδες συμμόρφωσης μπορούν να διατηρούν, να συντάσσουν/υποβάλλουν αναφορές και να αποδεικνύουν. Και οι δύο εργάζονται από την ίδια βάση δεδομένων και πλαισίου, εντός ενός ενιαίου συστήματος κυβερνοάμυνας.

Το Sophos XDR Powered by Secureworks και το Sophos Next-Gen SIEM είναι πλέον διαθέσιμα ως μέρος του Sophos Fusion. Οι πελάτες που έχουν νόμιμες άδειες Sophos XDR και Sophos MDR μπορούν να προσθέσουν το Sophos Next-Gen SIEM στο περιβάλλον τους. Οι νέοι πελάτες μπορούν επίσης να υϊοθετήσουν το Sophos XDR με Next-Gen SIEM ή να συνδυάσουν το Next-Gen SIEM με το Sophos MDR για πλήρως διαχειριζόμενο, 24/7 εντοπισμό και απόκριση που υποστηρίζεται από εκτεταμένο ιστορικό πλαίσιο.

Είτε θέλετε να ενισχύσετε τις επιχειρήσεις ασφαλείας, είτε να απλοποιήσετε τη συμμόρφωση, είτε να συνδυάσετε και τα δύο μέσω ενός κοινού πλαισίου, επισκεφθείτε το Sophos.com/NG-SIEM ή επικοινωνήστε με τον αντιπρόσωπο της Sophos για να μάθετε περισσότερα.

Πηγή: Sophos

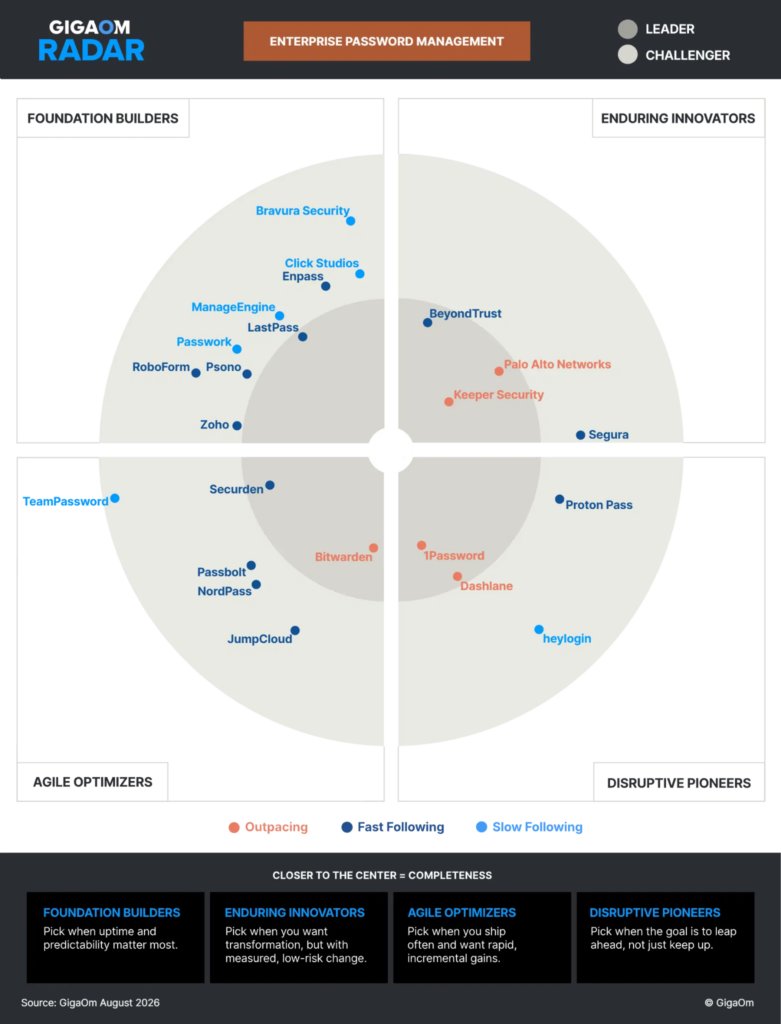
Μία ακόμα σημαντική αναγνώριση έλαβε η Keeper Security από την GigaOm στο τεταρτημόριο «Enduring Innovators» της έκθεσης Radar Report for Enterprise Password Management για το 2026. Πρόκειται για την πέμπτη συνεχόμενη χρονιά που η Keeper λαμβάνει τη διάκριση «Leader» στην αξιολόγηση της GigaOm στον τομέα της διαχείρισης κωδικών πρόσβασης σε επιχειρησιακά περιβάλλοντα (enterprise password management).

Η έκθεση αναγνωρίζει τη συνεχή καινοτομία της Keeper, το αρχιτεκτονικό της βάθος και την ικανότητα της να βοηθά τους οργανισμούς να προστατεύουν πολλά περισσότερα από απλούς κωδικούς πρόσβασης. Με την Keeper, οι επιχειρήσεις μπορούν να προστατεύουν διαπιστευτήρια, μυστικά, μηχανές, μη ανθρώπινες ταυτότητες και πράκτορες τεχνητής νοημοσύνης (AI agents) μέσα από μία ενιαία και ενοποιημένη πλατφόρμα. Ζητήστε μία δοκιμαστική έκδοση του προϊόντος της σήμερα για να διαπιστώσετε από πρώτο χέρι τους λόγους που η εταιρεία κατατάχθηκε τόσο ψηλά στην αξιολόγηση της GigaOm.

Επισκόπηση έκθεσης και σημεία προσοχής

Η έκθεση Radar Report 2026 της GigaOm εξετάζει 23 κορυφαίες λύσεις διαχείρισης εταιρικών κωδικών πρόσβασης. Αξιολογεί κάθε πάροχο έναντι ενός εύρους δυνατοτήτων, συμπεριλαμβανομένων βασικών, σημαντικών και ανερχόμενων χαρακτηριστικών καθώς και ευρύτερων εταιρικών κριτηρίων.

Το τεταρτημόριο «Enduring Innovators» αναγνωρίζει τις πλατφόρμες που εξακολουθούν να «χτίζουν» πάνω στην ηγετική τους θέση στην αγορά μέσω της συνεχούς καινοτομίας και της ισχυρής υποκείμενης αρχιτεκτονικής. Η Keeper αναγνωρίστηκε ότι εξελίσσεται ταχύτερα από την πλειονότητα του ανταγωνισμού επιδεικνύοντας αξιοσημείωτες δυνατότητες στη διαχείριση μυστικών, στη διακυβέρνηση των πρακτόρων τεχνητής νοημοσύνης και των μη ανθρώπινων ταυτοτήτων ενώ ξεχωριστή μνεία έγινε για τον επίσημο διακομιστή  της Model Context Protocol (MCP).

Αυτή είναι η πέμπτη χρονιά που η GigaOm αξιολογεί την αγορά διαχείρισης εταιρικών κωδικών πρόσβασης και η πέμπτη συνεχόμενη χρονιά που η Keeper λαμβάνει τον τίτλο του «Leader».

Ποια είναι τα χαρακτηριστικά που διαχωρίζουν την Keeper από τον ανταγωνισμό

Αντίθετα με τα κατακερματισμένα εργαλεία ή τις περιορισμένες λύσεις που διαθέτουν απλώς ένα θησαυροφυλάκιο (vault-only), η Keeper για την προστασία των διαπιστευτηρίων και της πρόσβασης σε όλο το εύρος της επιχείρησης παρέχει μια αρχιτεκτονική ασφαλείας μηδενικής εμπιστοσύνης και μηδενικής γνώσης (zero-trust, zero-knowledge). Τα βασικά της δυνατά σημεία περιλαμβάνουν:

  • Ασφάλεια που πληροί τις απαιτήσεις συμμόρφωσης: Με υψηλή πιστοποίηση FedRAMP και υψηλή εξουσιοδότηση GovRAMP καθώς και επικύρωση FIPS 140-3 πέρα από τις μακροχρόνιες πιστοποιήσεις SOC 2 και ISO.
  • Μία πλατφόρμα για κάθε ταυτότητα: Διακυβέρνηση ανθρώπινων, μηχανικών, μη ανθρώπινων ταυτοτήτων και πρακτόρων AI από μία ενιαία κονσόλα ελέγχου.
  • Ενσωματωμένη διαχείριση μυστικών: Προστασία των διαπιστευτηρίων που χρησιμοποιούνται από προγραμματιστές, εφαρμογές, υπηρεσίες και υποδομές.
  • Ασφαλής πρόσβαση παντού: Χρήση του εργαλείου Keeper σε επιφάνειες εργασίας, φορητές συσκευές και προγράμματα περιήγησης.
  • Έλεγχοι υψηλής λεπτομέρειας: Εφαρμογή της αρχής του ελάχιστου προνομίου με πρόσβαση περιορισμένου χρόνου, διαμοιρασμό μιας χρήσης και αυτοκαταστρεφόμενα αρχεία.
  • Ευρείες ενσωματώσεις: Σύνδεση με εργαλεία SSO, MFA, SIEM, CI/CD και πιστοποίηση ταυτότητας χωρίς κωδικούς πρόσβασης (passwordless).
  • Γρήγορη εγκατάσταση: Εφαρμογή σε λίγα λεπτά παράλληλα με τα υπάρχοντα εργαλεία, χωρίς να απαιτείται πολυδάπανη αντικατάσταση υποδομών που προκαλεί διαταραχές.

Οι καινοτομίες που εισήχθησαν από την τελευταία έκθεση της GigaOm

Το τοπίο της ασφάλειας ταυτοτήτων αλλάζει γρήγορα, με τους πράκτορες AI, τις μηχανικές ταυτότητες και τους μη ανθρώπινους λογαριασμούς να γίνονται μέρος των καθημερινών επιχειρησιακών λειτουργιών. Η Keeper ανταποκρίθηκε διευρύνοντας αδιάκοπα την πλατφόρμα της για να βοηθήσει τους οργανισμούς να διαχειρίζονται και τις συγκεκριμένες ταυτότητες παράλληλα με το ανθρώπινο δυναμικό τους.

Οι νεότερες δυνατότητες περιλαμβάνουν τη διακυβέρνηση πρακτόρων AI, έναν επίσημο διακομιστή MCP, τον εντοπισμό απειλών σε πραγματικό χρόνο μέσω του KeeperAI, τη βελτιωμένη ορατότητα κινδύνου και την ισχυρότερη προστασία συνεδριών. Η Keeper έχει επίσης επεκτείνει την πιστοποίηση ταυτότητας χωρίς κωδικούς πρόσβασης (passwordless) και την πιστοποίηση ταυτότητας με κλειδιά πρόσβασης (passkeys) ενώ το KeeperPAM συγκεντρώνει τη διαχείριση κωδικών πρόσβασης, τη διαχείριση μυστικών, τη διαχείριση προνομιακής πρόσβασης (PAM) και τη διαχείριση προνομίων τερματικών συσκευών σε μία ενοποιημένη πλατφόρμα ασφάλειας ταυτοτήτων.

Συνολικά, οι παραπάνω ενημερώσεις παρέχουν στις ομάδες ασφαλείας μεγαλύτερη ορατότητα και έλεγχο καθώς τα περιβάλλοντα ταυτοτήτων γίνονται όλο και πιο σύνθετα. Για να δείτε την πλήρη πλατφόρμα της Keeper πέρα από την απλή διαχείριση κωδικών πρόσβασης, ζητήστε μία δοκιμαστική έκδοση/επίδειξη του KeeperPAM.

Γιατί η διαχείριση εταιρικών κωδικών πρόσβασης είναι σημαντική

Τα αδύναμα, επαναχρησιμοποιούμενα ή εκτεθειμένα διαπιστευτήρια μπορούν να αφήσουν τους οργανισμούς ευάλωτους. Η διαχείριση εταιρικών κωδικών πρόσβασης βοηθά τις ομάδες ασφαλείας να προστατεύουν κωδικούς πρόσβασης, μυστικά και διαπιστευτήρια μηχανών ενώ παράλληλα επιβάλλει πολιτικές πρόσβασης, υποστηρίζει την πιστοποίηση ταυτότητας χωρίς κωδικούς (passwordless) και διατηρεί σαφή ίχνη ελέγχου.

Η διαχείριση κωδικών πρόσβασης αφορά κάτι περισσότερο από την απλή αποθήκευση κωδικών. Παρέχει συγκεντρωτικό έλεγχο και ορατότητα σε χρήστες, συσκευές, εφαρμογές και ταυτότητες.

Δοκιμάστε το Keeper δωρεάν

Προστατεύστε τους κωδικούς πρόσβασης, τα διαπιστευτήρια και τα μυστικά του οργανισμού σας με ασφάλεια μηδενικής εμπιστοσύνης και μηδενικής γνώσης (zero-trust, zero-knowledge). Εγγραφείτε για μια δωρεάν δοκιμή 14 ημερών ή επικοινωνήστε με την ομάδα της Keeper για να μάθετε περισσότερα.

Θέλετε να ασφαλίσετε τον οργανισμό σας πέρα από τη διαχείριση κωδικών πρόσβασης; Μάθετε περισσότερα για το KeeperPAM®

Ενισχύστε την εικόνα ασφαλείας (security posture) του οργανισμού σας επενδύοντας σε μια λύση διαχείρισης της προνομιακής πρόσβασης (PAM) που υποστηρίζει μια στρατηγική μηδενικής εμπιστοσύνης. Το KeeperPAM είναι τόσο zero-trust όσο και zero-knowledge, γεγονός που βοηθά στην πρόληψη της μη εξουσιοδοτημένης πρόσβασης και διασφαλίζει ότι μόνο οι κατάλληλοι χρήστες έχουν το κατάλληλο επίπεδο πρόσβασης.

Με δυνατότητες όπως η διαχείριση προνομίων τερματικών συσκευών (endpoint privilege management), ο έλεγχος πρόσβασης βάσει ρόλου (RBAC), η πρόσβαση κατ’ απαίτηση Just-in-Time (JIT) και οι λεπτομερείς μηχανισμοί ελέγχου καθώς και η παρακολούθηση και η καταγραφή συνεδριών, το KeeperPAM βοηθά τον οργανισμό σας να ασφαλίσει κρίσιμα δεδομένα και να διατηρήσει αυστηρούς ελέγχους σε όλες τις υποδομές.

Για να μάθετε περισσότερα σχετικά με το πως το KeeperPAM μπορεί να ασφαλίσει τον οργανισμό σας μέσω της στρατηγικής μηδενικής εμπιστοσύνης, ζητήστε μία δοκιμαστική έκδοση/επίδειξη σήμερα.

Πηγή: Keeper

Ένα ερώτημα που θα έπρεπε να θέτει κάθε επιχείρηση είναι: Πόσο γρήγορα μπορούμε να επανέλθουμε στην ομαλή λειτουργία μας εάν κάτι πάει στραβά;

Ο χρόνος εκτός λειτουργίας (downtime) είναι δαπανηρός και σε ακραίες περιπτώσεις μπορεί να επηρεάσει ακόμη και την ευρύτερη οικονομία -η κυβερνοεπίθεση στην Jaguar Land Rover υπολογίζεται ότι εξάλειψε το 0,1% του ΑΕΠ του Ηνωμένου Βασιλείου.

Ακριβώς για αυτόν τον λόγο, νομοθεσίες όπως η οδηγία NIS2 της Ευρωπαϊκής Ένωσης δίνουν ιδιαίτερη έμφαση στη δυνατότητα ανάκαμψης και όχι μόνο στην πρόληψη για οντότητες που χαρακτηρίζονται ως «βασικές» ή «σημαντικές». Ακόμα και οργανισμοί που δεν υπόκεινται άμεσα στην οδηγία NIS2 ενδέχεται να χρειαστεί να αποδείξουν ότι διαθέτουν τις κατάλληλες δικλείδες ασφαλείας εφόσον επιθυμούν να συνεργάζονται με πελάτες, εταίρους ή προμηθευτές που εμπίπτουν σε αυτήν.

Κάθε εταιρεία ωστόσο θα έπρεπε να θέτει αυτό το ερώτημα, ανεξάρτητα από το αν επηρεάζεται από τη νομοθεσία ή όχι. Η λήψη αντιγράφων ασφαλείας (backup) πλέον δεν αφορά απλώς τη διατήρηση ενός ακόμα αντιγράφου των δεδομένων σας. Αποτελεί βασικό μέρος κάθε σχεδίου αντιμετώπισης καταστροφών και καθορίζει το πόσο γρήγορα μπορείτε να μεταβείτε από την ανάκαμψη στην κανονική επιχειρησιακή λειτουργία.

Αυτός είναι ο λόγος για τον οποίο οι συζητήσεις σχετικά με τα αντίγραφα ασφαλείας και την ανάκαμψη ξεπερνούν πλέον τα τμήματα IT και αναδεικνύονται σε προτεραιότητες επιπέδου διοικητικού συμβουλίου.

Πως μια σωστή στρατηγική backup υποστηρίζει την οδηγία NIS2

Για πολλά χρόνια, το ευρέως αποδεκτό πλαίσιο backup ήταν το εξής:

  • 3 αντίγραφα δεδομένων (για προστασία από απώλεια δεδομένων)
  • 2 διαφορετικές μορφές/μέσα αποθήκευσης (αποθηκευμένα σε τουλάχιστον δύο τύπους μέσων αποθήκευσης)
  • 1 αντίγραφο εκτός εγκατάστασης (για προστασία από φυσικές καταστροφές)

Πλέον ωστόσο συνιστάται η προσθήκη δύο επιπλέον μέτρων για την επίτευξη πραγματικής αποτελεσματικότητας του backup:

  • 1 αμετάβλητο αντίγραφο (για να διασφαλιστεί ότι υπάρχουν αντίγραφα ασφαλείας που είναι προστατευμένα από το ransomware)
  • 0 αμφιβολία ότι μπορείτε να ανακτήσετε τα δεδομένα σας (οι τακτικές δοκιμές εγγυώνται την αξιοπιστία)

Αυτή η εξελισσόμενη προσέγγιση παίζει κομβικό ρόλο στη συμμόρφωση με την οδηγία NIS2.

Τι αναφέρει η NIS2 σχετικά με τη στρατηγική αντιγράφων ασφαλείας;

Στον πυρήνα της, η οδηγία NIS2 εστιάζει στην ανάκαμψη και στην επιχειρησιακή συνέχεια. Στόχος είναι η ελαχιστοποίηση των διαταραχών στην περίπτωση κάποιου συμβάντος. Ως εκ τούτου, οι περισσότερες ενότητες της νομοθεσίας NIS2 υποστηρίζονται από μια σωστή στρατηγική backup.

Οι τρεις τομείς που είναι ιδιαίτερα σημαντικοί:

Ένας από τους πυλώνες της NIS2 είναι οι «πολιτικές για την αξιολόγηση της αποτελεσματικότητας». Με απλά λόγια, αυτό δεν αφορά μόνο την πεποίθηση ότι διαθέτετε μία αποτελεσματική στρατηγική backup -αλλά ότι έχετε και τη δυνατότητα να αποδείξετε ότι διαθέτετε.

Ένα αντίγραφο ασφαλείας είναι άχρηστο αν δεν μπορείτε να το χρησιμοποιήσετε. Η αρχή «0 αμφιβολία ότι μπορείτε να ανακτήσετε τα δεδομένα σας» θα πρέπει να αποτελεί μέρος κάθε στρατηγικής ανάκαμψης, υποστηριζόμενη από τεκμηριωμένες διαδικασίες ανάκαμψης και τακτικές δοκιμές. Είναι απαραίτητο για τους οργανισμούς να γνωρίζουν ότι όταν απαιτηθεί να μπει σε εφαρμογή το σχέδιο ανάκαμψης, ότι τα πάντα θα λειτουργήσουν όπως αναμενόταν.

Παράλληλα, το αμετάβλητο αντίγραφο καλύπτει την απαίτηση της νομοθεσίας για «μέτρα επιχειρησιακής συνέχειας» και βασική «ψηφιακή υγιεινή». Είναι ζωτικής σημασίας να διαθέτετε ένα αντίγραφο δεδομένων που δεν μπορεί να τροποποιηθεί ή να διαγραφεί και το οποίο μπορεί να λειτουργήσει ως γνωστό και αξιόπιστο σημείο επαναφοράς στην περίπτωση που παραστεί ανάγκη. Είναι κάτι απολύτως απαραίτητο για τη γενική αποκατάσταση από καταστροφή και προσφέρει μια αξιόπιστη έκδοση των δεδομένων σας σε περίπτωση κυβερνοεπίθεσης ή κάποιου περιστατικού όπου εμπλέκεται ransomware.

Αποφύγετε τον εφησυχασμό λόγω του cloud

Μία από τις μεγαλύτερες παρανοήσεις στη σύγχρονη πληροφορική είναι η παραδοχή ότι οι υπηρεσίες υπολογιστικού ή αποθηκευτικού νέφους (cloud) παρέχουν αυτόματα πλήρη προστασία και ότι οι πάροχοι θα αναλάβουν τη λήψη αντιγράφων ασφαλείας, την αποθήκευση και την ανάκαμψη. Το πρόβλημα επιδεινώνεται από το SaaS, όπου η υπόσχεση για άμεση πρόσβαση σε μια λύση είναι δελεαστική και συχνά επιτυγχάνεται χωρίς τη συμμετοχή του τμήματος IT.

Ακόμη και ευρέως διαδεδομένες και εδραιωμένες υπηρεσίες όπως το Microsoft 365 μπορούν να παρουσιάσουν «τυφλά σημεία» στο backup αν οι οργανισμοί δεν διαθέτουν μια ανεξάρτητη στρατηγική προστασίας.

Ο όρος «τυφλότητα του cloud» έχει διαμορφωθεί για να περιγράψει ακριβώς αυτήν αλλά και άλλες πτυχές του εφησυχασμού που σχετίζονται με το cloud.

Αν και οι υπηρεσίες cloud ενδέχεται να ενσωματώνουν ένα ορισμένο επίπεδο ανθεκτικότητας, οι επιχειρήσεις δεν μπορούν να τηρούν παθητική στάση σε κρίσιμους τομείς όπως το backup και η ανάκαμψη.

Οι επιχειρήσεις οφείλουν να εφαρμόζουν πολιτική μηδενικής εμπιστοσύνης όσον αφορά την ακεραιότητα των δεδομένων τους. Ανεξάρτητα από το ποιος έχει αποθηκεύσει τα δεδομένα ή που και ανεξάρτητα από τις υποσχέσεις που δίνονται ως προς την αξιοπιστία, η στρατηγική αντιγράφων ασφαλείας πρέπει να παραμένει συνεπής σε όλο το εύρος του οργανισμού.

Τα αντίγραφα ασφαλείας αφορούν την επιστροφή στην επιχειρησιακή δραστηριότητα

Σε έναν κόσμο όπου οι επιθέσεις ransomware γίνονται όλο και πιο συχνές και οι διακοπές λειτουργίας των υπηρεσιών SaaS φτάνουν να γίνονται συχνά πρωτοσέλιδα, τα αντίγραφα ασφαλείας πρέπει να αποτελούν βασικό μέρος κάθε στάσης συμμόρφωσης.

Κάθε στιγμή εκτός λειτουργίας ισοδυναμεί δυνητικά με χαμένα έσοδα. Η προσέγγιση της νομοθεσίας να καταστήσει το IT μέρος της εταιρικής διακυβέρνησης σε επίπεδο διοικητικού συμβουλίου είναι θετική για τις ομάδες IT, και η Datto υποστηρίζει εδώ και καιρό ότι τα backups πρέπει να αποτελούν σημαντικό μέρος αυτής της συζήτησης.

Διαβάστε τον οδηγό της Datto «The ultimate guide to BCDR: Why backup and disaster recovery matter».

Πηγή: Kaseya