Νέα
Η Keeper Security, η κορυφαία πλατφόρμα ασφάλειας ταυτότητας μηδενικής εμπιστοσύνης (zero-trust) και μηδενικής γνώσης (zero-knowledge) ανακοίνωσε πρόσφατα το Phishing Protection (προστασία από το ηλεκτρονικό ψάρεμα), ένα νέο χαρακτηριστικό της επέκτασης για προγράμματα περιήγησης της εταιρείας (Keeper Browser Extension) που φροντίζει να προειδοποιεί τους χρήστες προτού εισαγάγουν διαπιστευτήρια σύνδεσης σε παραπλανητικές ή ψεύτικες ιστοσελίδες. Βασισμένο σε μια τοπική μηχανή AI μηδενικής γνώσης, το συγκεκριμένο χαρακτηριστικό εντοπίζει παραπλανητικούς τομείς (domains), πλαστές ιστοσελίδες και περιπτώσεις πλαστογράφησης εταιρικής ταυτότητας απευθείας από το πρόγραμμα περιήγησης βοηθώντας τους χρήστες να αποφύγουν να παραδώσουν τα διαπιστευτήρια τους σε απατεώνες και κυβερνοεγκληματίες.
Σύμφωνα με την έκθεση Data Breach Investigations της Verizon για το 2026, η κατάχρηση διαπιστευτηρίων βρέθηκε αναμεμειγμένη σχεδόν στο 40% των παραβιάσεων. Οι κυβερνοεγκληματίες και εισβολείς χρησιμοποιούν πλέον γενεσιουργό ή παραγωγική τεχνητή νοημοσύνη (Generative AI) για να δημιουργήσουν παραπλανητικούς τομείς και ψεύτικες πύλες σύνδεσης με σκοπό την υποκλοπή των διαπιστευτηρίων των χρηστών. Οι συγκεκριμένες ωστόσο κακόβουλες ιστοσελίδες έχουν σχεδιαστεί να «παρακάμπτουν» τα παραδοσιακά φίλτρα ασφαλείας. Η λειτουργία Phishing Protection της Keeper καλύπτει πλέον αυτό το κενό. Η λειτουργία εκτελείται στη συσκευή του χρήστη και χρησιμοποιεί μηχανική μάθηση σε τοπικό επίπεδο για την εξέταση των ιστοσελίδων. Το τοπικό μοντέλο AI χρησιμοποιεί αρχιτεκτονική ασφαλείας μηδενικής γνώσης, που σημαίνει ότι τα δεδομένα του χρήστη δεν κοινοποιούνται ποτέ.
«Οι επιθέσεις phishing δεν είναι πλέον οι απλές απάτες μέσω ηλεκτρονικού ταχυδρομείου που γνωρίζαμε. Πλέον είναι εξαιρετικά αυτοματοποιημένες, καθοδηγούμενες από AI επιχειρήσεις, σχεδιασμένες να εξαπατούν τους χρήστες ώστε να παραδίδουν ευαίσθητα διαπιστευτήρια και πληροφορίες» δήλωσε ο Darren Guccione, Διευθύνων Σύμβουλος και Συνιδρυτής της Keeper Security. «Όταν ένας αντίπαλος εισβολέας δημιουργεί έναν παραπλανητικό τομέα, ένα πεδίο φόρμας ή μια ανεπίσημη πύλη σύνδεσης, τα παραδοσιακά μέσα ελέγχου ασφαλείας συχνά αποτυγχάνουν να εντοπίσουν την απειλή προτού προκληθεί ζημιά. Ενσωματώνοντας AI μηδενικής γνώσης στην επέκταση μας για προγράμματα περιήγησης, η Keeper σταματά την υποκλοπή διαπιστευτηρίων ακριβώς στο σημείο εισόδου, παρέχοντας σε ιδιώτες και οργανισμούς μεγαλύτερη ασφάλεια και έλεγχο».
Πως λειτουργεί η προστασία από το ηλεκτρονικό ψάρεμα
Η τοπική μηχανή AI αξιολογεί αυτόματα τις ιστοσελίδες για δομικούς δείκτες που συνδέονται συνήθως με ιστοσελίδες υποκλοπής διαπιστευτηρίων, συμπεριλαμβανομένων:
- Πλαστών τομέων: Παραπλανητικοί, ψεύτικοι χαρακτήρες (typosquatting) και εταιρικές επωνυμίες που φιλοξενούνται σε ανεπίσημους τομείς.
- Συσκοτισμένων υποδομών: Στοιχεία σύνδεσης κρυμμένα εντός διευθύνσεων URL, ύποπτες διευθύνσεις IP και ασυνήθιστες δομές συνδέσμων.
- Παραπλανητικών αιτημάτων: Ανεπίσημες ή μη αξιόπιστες ιστοσελίδες που αιτούνται ενεργά την εισαγωγή κωδικών πρόσβασης.
Όταν η Keeper εντοπίσει μία ύποπτη ιστοσελίδα, ειδοποιεί αμέσως τον χρήστη και προβάλει μία λεπτομερή ανάλυση του συγκεκριμένου μοτίβου απειλής που αναγνωρίστηκε/ ταυτοποιήθηκε. Οι χρήστες μπορούν να δουν την ανάλυση της απειλής, να απενεργοποιήσουν την λειτουργία της Keeper στη συγκεκριμένη ιστοσελίδα ή να απορρίψουν την προειδοποίηση. Οι εταιρικοί διαχειριστές και οι μεμονωμένοι χρήστες μπορούν να επαναφέρουν την πρόσβαση ή να ενεργοποιήσουν εκ νέου την αυτόματη συμπλήρωση ανά πάσα στιγμή από τη λίστα αποκλεισμένων ιστοσελίδων.
Εξουσία χρήστη και διαχειριστικός έλεγχος
Σχεδιασμένη για άμυνα διαπιστευτηρίων που δίνει προτεραιότητα στην ιδιωτικότητα, το χαρακτηριστικό είναι εντελώς προαιρετικό και απενεργοποιημένο εξ ορισμού. Οι διαχειριστές IT μπορούν να ενεργοποιήσουν και να διαχειριστούν το Phishing Protection κεντρικά μέσω της κονσόλας διαχείρισης (Keeper Admin Console) ενώ οι τελικοί χρήστες μπορούν να διαμορφώσουν τις δικές τους ρυθμίσεις στην επέκταση του προγράμματος περιήγησης που χρησιμοποιούν.
«Τα μέτρα ελέγχου ασφαλείας πρέπει να λειτουργούν με ταχύτητα μηχανής και δεν μπορούν να αποβαίνουν εις βάρος των εγγυήσεων μηδενικής γνώσης στις οποίες βασίζονται οι πελάτες μας» δήλωσε ο Craig Lurey, CTO και Συνιδρυτής της Keeper Security.
«Σχεδιάσαμε αυτή τη μηχανή AI ώστε να εκτελείται στο σύνολο της στην τοπική συσκευή του χρήστη χρησιμοποιώντας το ιδιωτικό κλειδί του πελάτη. Προσφέρει συνεχή, προληπτική επαλήθευση των διαδικτυακών πόρων, διασφαλίζοντας ότι η αυτόματη συμπλήρωση προστατεύεται από προηγμένες πλαστογραφήσεις τομέων χωρίς συμβιβασμούς στην ιδιωτικότητα».
Το χαρακτηριστικό Phishing Protection είναι διαθέσιμο προαιρετικά (opt-in) στην έκδοση 18.2.0 της επέκτασης για προγράμματα περιήγησης (Keeper Browser Extension). Για να μάθετε περισσότερα σχετικά με την αρχιτεκτονική ασφαλείας μηδενικής γνώσης της Keeper, επισκεφθείτε την ιστοσελίδα keepersecurity.com.
Πηγή: Keeper Security
Η ταυτότητα έχει καταστεί μία από τις πλέον στοχευμένες επιφάνειες επίθεσης στην κυβερνοασφάλεια, με τους επιτιθέμενους να βασίζονται ολοένα και περισσότερο στα κλεμμένα διαπιστευτήρια, στις παραβιασμένες συνεδρίες, στα υπερβολικά προνόμια και στις εσφαλμένες διαμορφώσεις ταυτότητας για να αποκτήσουν πρόσβαση. Παράλληλα, οι οργανισμοί διαχειρίζονται πλέον περισσότερες υπηρεσίες νέφους, απομακρυσμένους χρήστες, μη ανθρώπινες ταυτότητες και έναν ταχέως αυξανόμενο αριθμό πρακτόρων τεχνητής νοημοσύνης που μπορούν να προσπελάσουν συστήματα και δεδομένα.
Σύμφωνα με την έκθεση της Sophos για την κατάσταση της ασφάλειας ταυτότητας το 2026 (Sophos State of Identity Security Report 2026) το 71% των οργανισμών έπεσαν θύματα μίας τουλάχιστον παραβίασης που σχετιζόταν με την ταυτότητα τον περασμένο χρόνο με την ανεπαρκή διαχείριση των μη ανθρώπινων ταυτοτήτων να συνδέεται με το 41% των παραβιάσεων.
Η πρόκληση είναι σαφής: δεν πρόκειται αποκλειστικά για τη διαχείριση ταυτοτήτων αλλά για την κατανόηση του ποιες ταυτότητες παρουσιάζουν ρίσκο και κινδύνους, πως αυτοί οι κίνδυνοι εξελίσσονται με την πάροδο του χρόνου και πως να ανταποκριθείτε προτού οι επιτιθέμενοι εκμεταλλευτούν την κατάσταση.
Η ασφάλεια ταυτότητας εξελίσσεται. Το ίδιο και το Sophos ITDR.
Το Sophos Identity Threat Detection and Response (ITDR) πρωτοπαρουσιάστηκε το 2025 ως ένα ισχυρό πρόσθετο (add-on) ασφαλείας ταυτότητας για τις λύσεις Sophos XDR και Sophos MDR. Σήμερα, καθώς οι οργανισμοί καλούνται να ανταποκριθούν στην πρόκληση αυτής της διευρυμένης επιφάνειας επίθεσης ταυτότητας, το Sophos ITDR εξελίχθηκε σε μία αυτόνομη λύση και σε έναν από τους ταχύτερους τρόπους να γνωρίσετε το Sophos Fusion, το εγγενώς βασισμένο σε τεχνητή νοημοσύνη σύστημα κυβερνοάμυνας της Sophos.
Τι νέο υπάρχει στο Sophos ITDR:
| Πλέον διαθέσιμο ως αυτόνομη λύση | Ταχύτατη εγκατάσταση και εφαρμογή, άμεση ορατότητα/εποπτεία, χωρίς να απαιτούνται πρόσθετες λύσεις της Sophos | Διευρυμένη υποστήριξη Microsoft | Ασφαλίζει περιβάλλοντα Microsoft Entra ID και τοπικά περιβάλλοντα Active Directory | Δυναμικές βαθμολογίες για την επικινδυνότητα των ταυτοτήτων με τη βοήθεια AI | Διαρκής αξιολόγηση και επεξήγηση τις επικίνδυνες ταυτότητες χρησιμοποιώντας συμπεριφορικές και περιβαλλοντικές ενδείξεις |
| Ορατότητα και εποπτεία ταυτοτήτων AI | Ανακαλύπτει πράκτορες AI της Microsoft, σχέσεις κυριότητας, δικαιώματα, άδειες και κινδύνους | Περισσότεροι από 160 συνεχείς έλεγχοι της κατάστασης | Αναδεικνύουν κενά ασφαλείας, υπερβολικά προνόμια και διαδρομές επίθεσης ταυτότητας | Πλαισιοθετημένες υποθέσεις και άμεση ανταπόκριση | Αυτόματη ομαδοποίηση των ευρημάτων, ενέργειες και λήψη βασικών μέτρων από ένα ενιαίο περιβάλλον |
Συνολικά, οι παραπάνω βελτιώσεις έχουν στόχο να βοηθήσουν τους οργανισμούς να πάνε παραπέρα από τη διαχείριση ταυτότητας. Το Sophos ITDR υποστηρίζει την πλήρη ασφάλεια ταυτότητας, από την ορατότητα και την ιεράρχηση/διαβάθμιση έως στην διερεύνηση και την απόκριση.
Ασφάλεια ταυτότητας από την εκτίμηση κινδύνου έως την απόκριση
Έχοντας ολοκληρωμένη εικόνα των ανθρώπινων και μη ανθρώπινων ταυτοτήτων και με περισσότερους από 160 συνεχείς ελέγχους της κατάστασης, οι οργανισμοί μπορούν με σαφήνεια να γνωρίζουν τους χρήστες τους, τις συσκευές τους, τις εφαρμογές, τις ομάδες και τους λογαριασμούς υπηρεσιών τους καθώς και την πρόσβαση, τους ιδιοκτήτες και τα δικαιώματα των πρακτόρων/παραγόντων AI της Microsoft.
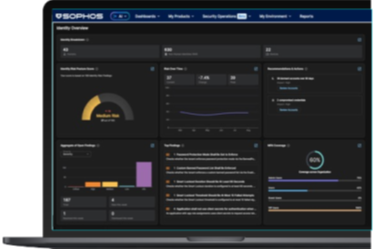
Το Sophos ITDR κατόπιν ιεραρχεί τα πιο σημαντικά ζητήματα μέσω νέων δυναμικών και καθοδηγούμενων από τεχνητή νοημοσύνη βαθμολογιών εκτίμησης του κινδύνου για την ταυτότητα και αξιολογεί και εξηγεί συνεχώς τον κίνδυνο κάθε ανθρώπινης και μη ανθρώπινης ταυτότητας χρησιμοποιώντας αναλυτικά στοιχεία συμπεριφοράς, ιστορικό ταυτοποίησης, δεδομένα γεωγραφικής τοποθεσίας και άλλες ενδείξεις. Οι ομάδες ασφαλείας μπορούν να κατανοήσουν γρήγορα ποιος παρουσιάζει τον μεγαλύτερο κίνδυνο και γιατί.
Στην περίπτωση της έκθεσης διαπιστευτηρίων, το Sophos ITDR παρακολουθεί αδιάκοπα πηγές πληροφοριών σκοτεινού ιστού και παραβιάσεων, εντοπίζει τις επηρεαζόμενες ταυτότητες (με προηγμένη παρακολούθηση των λογαριασμών VIP) και επιτρέπει την λήψη άμεσης δράσης. Τα ευρήματα υψηλού κινδύνου ομαδοποιούνται αυτόματα σε πλαισιοθετημένες υποθέσεις που συγκεντρώνουν ταυτότητες, ανιχνεύσεις και άλλους παράγοντες κινδύνου σε ένα μέρος. Από εκεί, οι οργανισμοί μπορούν να αποκρίνονται απευθείας μέσα από το Sophos ITDR επιβάλλοντας επαναφορές κωδικών πρόσβασης, ανακαλώντας ενεργές συνεδρίες, επιβάλλοντας την πολυπαραγοντική επαλήθευση της ταυτότητας (MFA) και απενεργοποιώντας λογαριασμούς προτού οι επιτιθέμενοι μπορέσουν να μετατρέψουν τις εκτεθειμένες ταυτότητες σε ενεργές παραβιάσεις.
Πραγματικά αποτελέσματα σε λίγα λεπτά
Με μια δωρεάν δοκιμή 30 ημερών και απρόσκοπτη εγκατάσταση και εφαρμογή, οι οργανισμοί συνήθως αρχίζουν να ανακαλύπτουν ουσιαστικούς κινδύνους για την ταυτότητα εντός ολίγων λεπτών. Σε πρόσφατες δοκιμές Sophos ITDR, οι οργανισμοί εντόπισαν εκατοντάδες ορφανούς λογαριασμούς Azure, εκθέσεις διαπιστευτηρίων και κρίσιμα κενά MFA που είχαν περάσει προηγουμένως απαρατήρητα.
Άμεσα ευρήματα πραγματικών πελατών από δωρεάν δοκιμές του Sophos ITDR:
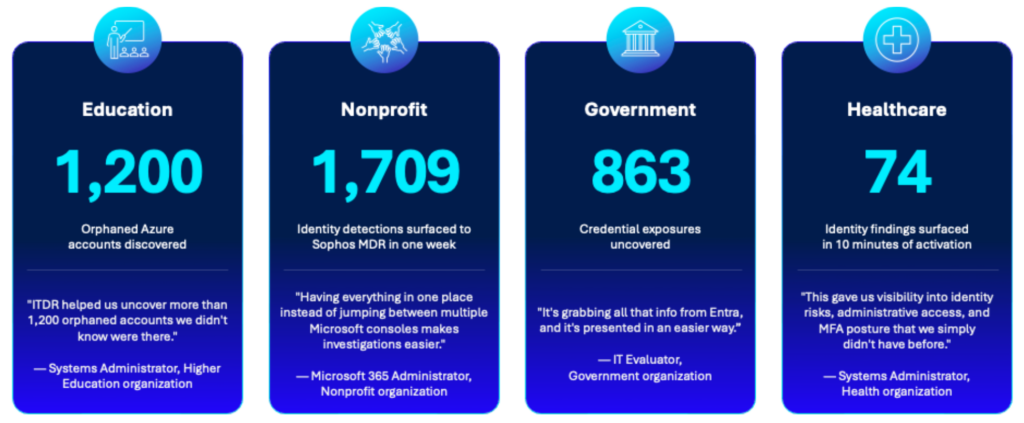
Μέρος του Sophos Fusion
Το Sophos ITDR είναι το επίπεδο ταυτότητας του Sophos Fusion, του εγγενώς βασισμένου σε τεχνητή νοημοσύνη σύστημα κυβερνοάμυνας της Sophos. Ως μέρος του Sophos Fusion, η πληροφορίες για την ταυτότητα γίνονται μέρος μιας ευρύτερης στρατηγικής κυβερνοάμυνας που συνδέει την ανίχνευση, την έρευνα και την απόκριση σε όλες τις τερματικές συσκευές, στα δίκτυα, στα περιβάλλοντα νέφους, στο ηλεκτρονικό ταχυδρομείο και στα συστήματα ταυτότητας. Μάθετε περισσότερα στο www.sophos.com/fusion.
Ξεκινήστε σήμερα κιόλας
Το Sophos ITDR υποστηρίζει τόσο περιβάλλοντα Microsoft Entra ID όσο και τοπικά (on-premises) περιβάλλοντα Active Directory. Για να μάθετε περισσότερα, επισκεφθείτε το www.Sophos.com/ITDR ή ξεκινήστε μια δωρεάν δοκιμή 30 ημερών για να ανακαλύψετε κινδύνους για την ταυτότητα σε λίγα λεπτά.
Πηγή: Sophos
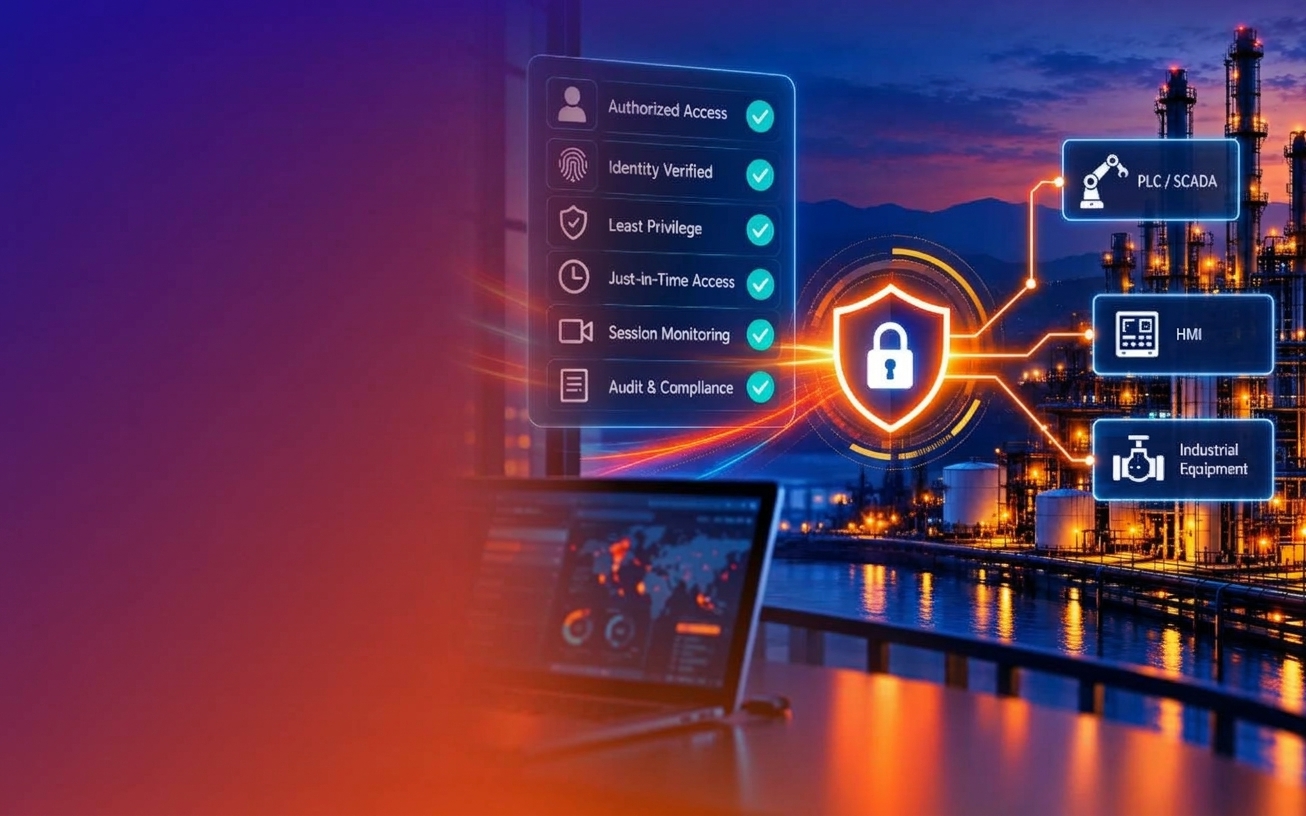
Η απομακρυσμένη πρόσβαση έχει καταστεί ένα από τα σημαντικότερα (και λιγότερο κατανοητά) σημεία ελέγχου όσον αφορά την ταυτότητα, τα δικαιώματα πρόσβασης και την αρχή «μηδενικής εμπιστοσύνης» στον τομέα της επιχειρησιακής/λειτουργικής τεχνολογίας. Μάθετε γιατί η αγορά μετατοπίζεται από την ασφαλή συνδεσιμότητα προς τις ασφαλείς απομακρυσμένες λειτουργίες και πως οι εταιρείες BeyondTrust και Xalient βοηθούν τους οργανισμούς να διακυβερνούν την πρόσβαση, να προστατεύουν τα διαπιστευτήρια και να μειώνουν την «σκιώδη» πρόσβαση χωρίς να διαταράσσουν λειτουργίες.
Γιατί η απομακρυσμένη πρόσβαση OT αποτελεί πλέον προτεραιότητα μηδενικής εμπιστοσύνης
Η απομακρυσμένη πρόσβαση έχει εξελιχθεί σε έναν από τους πλέον παραμελημένους κινδύνους στην επιχειρησιακή τεχνολογία (OT) -και σε έναν από τους δυσκολότερους να τεθούν υπό έλεγχο.
Η επιχείρηση χρειαζόταν απομακρυσμένη πρόσβαση. Οι κατασκευαστές πρωτότυπου εξοπλισμού (OEM) ήταν απαραίτητο να παρέχουν υποστήριξη για τον εξοπλισμό. Οι μηχανικοί έπρεπε να μπορούν να αντιμετωπίσουν προβλήματα και βλάβες σε κατανεμημένες εγκαταστάσεις. Οι χειριστές από την άλλη έπρεπε να διατηρούν τον χρόνο λειτουργίας (uptime). Συχνά ωστόσο, οι ομάδες ασφάλειας κατέληγαν να προσπαθούν να διαχειριστούν έναν συρφετό από εικονικά ιδιωτικά δίκτυα (VPN), διακομιστές διαμεσολάβησης/άλματος (jump boxes), κοινόχρηστους λογαριασμούς, εργαλεία απομακρυσμένης επιφάνειας εργασίας, σήραγγες προμηθευτών και τεκμηριωμένες ή μη διαδρομές πρόσβασης που εισήχθησαν επειδή ήταν ζήτημα επιχειρησιακή ανάγκης.
Αυτός ο συμβιβασμός φτάνει πλέον στα όρια του.
Στην πράξη, η απομακρυσμένη πρόσβαση OT δεν αποτελεί πλέον ένα απλό ζήτημα συνδεσιμότητας. Έχει εξελιχθεί σε ένα από τα σημαντικότερα σημεία ελέγχου ταυτότητας, προνομίων και μηδενικής εμπιστοσύνης στις σύγχρονες επιχειρήσεις. Και αυτό κατέστη απολύτως σαφές και από τον οδηγό της Gartner® για την ασφαλή απομακρυσμένη πρόσβαση σε κυβερνοφυσικά συστήματα (Gartner® Market Guide for CPS Secure Remote Access).
Η αγορά μετατοπίζεται από την ασφαλή συνδεσιμότητα στις ασφαλείς απομακρυσμένες λειτουργίες, επειδή τα κυβερνοφυσικά συστήματα (CPS) απαιτούν κάτι περισσότερο από τα παραδοσιακά πρότυπα απομακρυσμένης πρόσβασης πληροφορικής. Στην έκθεση της, η Gartner® εκτιμά ότι έως το 2029, περισσότερο από το 20% των επιθέσεων σε κυβερνοφυσικά συστήματα θα αξιοποιεί διανύσματα απομακρυσμένης πρόσβασης. Και αυτό συνιστά μία ισχυρή ένδειξη για τα διοικητικά συμβούλια, τους υπεύθυνους ασφάλειας πληροφοριών (CISO), τους επικεφαλής υποδομών, τους διευθυντές εργοστασίων και τις ομάδες λειτουργιών.
Το ζήτημα δεν είναι ότι υπάρχει απομακρυσμένη πρόσβαση. Η απομακρυσμένη πρόσβαση αποτελεί πλέον επιχειρησιακή απαίτηση. Το πρόβλημα έγκειται στο γεγονός ότι πολλοί οργανισμοί δεν γνωρίζουν όλες τις διαδρομές απομακρυσμένης πρόσβασης που υφίστανται, δεν μπορούν να τις ελέγξουν με συνέπεια και δεν είναι πάντα σε θέση να αποδείξουν ποιος απέκτησε πρόσβαση σε τι, πότε, γιατί και τι ακριβώς έπραξε αφότου συνδέθηκε.
Εκεί ακριβώς έγκειται και ο πραγματικός κίνδυνος.
Το πρόβλημα της απομακρυσμένης πρόσβασης OT έχει ξεπεράσει τη συζήτηση γύρω από τα VPN
Είναι εύκολο να λέμε «αντικαταστήστε το VPN». Αυτό είναι σωστό από άποψη κατεύθυνσης αλλά δεν συνιστά μια ολοκληρωμένη στρατηγική.
Το βαθύτερο πρόβλημα έγκειται στο ότι πολλά περιβάλλοντα OT δεν σχεδιάστηκαν ποτέ για το σημερινό μοντέλο απομακρυσμένης λειτουργίας. Κατασκευάστηκαν με γνώμονα τη διαθεσιμότητα, την ασφάλεια, τον χρόνο λειτουργίας, τον καταμερισμό και τις εξειδικευμένες ροές εργασίας μηχανικής. Στη συνέχεια, ο ψηφιακός μετασχηματισμός, η σύγκλιση IT/OT, τα μοντέλα υποστήριξης των κατασκευαστών (OEM), η συνδεσιμότητα υπολογιστικού και αποθηκευτικού νέφους, το διαδίκτυο των πραγμάτων (IoT) και η έλλειψη εργατικού δυναμικού άλλαξαν τα δεδομένα.
Πλέον, οι οργανισμοί χρειάζονται απομακρυσμένη πρόσβαση που να είναι αρκετά ασφαλής ώστε να διαχειρίζεται αποτελεσματικά τους κινδύνους στον κυβερνοχώρο αλλά και αρκετά πρακτική για την επιχειρησιακή λειτουργία τους.
Αυτό σημαίνει ότι το νέο πρότυπο δεν μπορεί να ‘ναι η ευρεία δικτυακή πρόσβαση. Αντιθέτως πρέπει να βασίζεται σε:
- Πρόσβαση με διασφαλισμένη ταυτότητα
- Πρόσβαση με ελάχιστα προνόμια
- Πρόσβαση κατ’ απαίτηση
- Πρόσβαση με παρακολούθηση συνεδρίας
- Πρόσβαση προστατευμένη με διαπιστευτήρια
- Πρόσβαση με επιχειρησιακή επίγνωση
- Πρόσβαση με ελεγξιμότητα
Γι’ αυτό και η στρατηγική της BeyondTrust στον τομέα τoυ OT είναι ιδιαίτερα σημαντική. Το μήνυμά της για την ασφάλεια της επιχειρησιακής/λειτουργικής τεχνολογίας (OT) εστιάζει στο να βοηθά τους οργανισμούς να προστατεύουν τα βιομηχανικά δίκτυα χωρίς να διαταράσσεται η παραγωγικότητα, η ασφάλεια ή η συμμόρφωση. Επισημαίνει τα ίδια ζητήματα που παρατηρούμε καθημερινά στον τομέα: τη σύγκλιση IT/OT, την ανεπαρκή ασφάλεια των κωδικών πρόσβασης, τα μη-τμηματοποιημένα δίκτυα και τα κενά ορατότητας μεταξύ των συνδεδεμένων συστημάτων και των μεθόδων απομακρυσμένης πρόσβασης.
Και αυτό έχει σημασία διότι η ασφάλεια OT δεν μπορεί να αντιμετωπιστεί μόνο ως πρωτοβουλία κυβερνοασφάλειας. Πρέπει να αντιμετωπιστεί ως πρωτοβουλία ανθεκτικότητας, ασφάλειας, επιχειρησιακής συνέχειας και μείωσης κινδύνων.
Που ταιριάζει η BeyondTrust
Η BeyondTrust προσφέρει ένα ισχυρό και πρακτικό σύνολο στοιχείων ελέγχου σε αυτή τη συζήτηση.
Η λύση OT που διαθέτει επικεντρώνεται στα Privileged Remote Access, Password Safe και Endpoint Privilege Management. Σε όρους OT, αυτό σημαίνει ότι μπορεί να βοηθήσει τους οργανισμούς να μειώσουν την εξάρτηση από τα παραδοσιακά VPN, να ασφαλίσουν την πρόσβαση προμηθευτών και χειριστών, να επιβάλλουν τα ελάχιστα προνομία, να εφαρμόσουν ελέγχους κατ’ απαίτηση (JIT), να καταγράφουν συνεδρίες, να διαχειρίζονται προνομιούχα διαπιστευτήρια και να υποστηρίζουν τους στόχους μηδενικής εμπιστοσύνης σε βιομηχανικά περιβάλλοντα.
Στη σελίδα αξιολόγησης OT που διαθέτει, η BeyondTrust περιγράφει το πρόβλημα με σαφήνεια: τα σύγχρονα συστήματα OT εξαρτώνται από εξωτερικούς προμηθευτές, χειριστές και εργαζομένους, γεγονός που δημιουργεί νέους κινδύνους ασφάλειας καθώς περιβάλλοντα που ιστορικά παρέμεναν κλειστά πλέον «ανοίγονται» για απομακρυσμένη πρόσβαση. Η δωρεάν αξιολόγηση εστιάζεται στον εντοπισμό της κατάλληλης λύσης απομακρυσμένης πρόσβασης και συμμόρφωσης για περιβάλλοντα ICS και OT, με έμφαση στην επιχειρησιακή συνεχεία, την ασφάλεια, τη συμμόρφωση, την ασφαλή πρόσβαση σε υποδομές και την προστασία κρίσιμων συστημάτων.
Αυτή είναι η συζήτηση που πρέπει να επιδιώξετε.
Η αξία δεν έγκειται απλώς στο ότι η BeyondTrust μπορεί να διαμεσολαβήσει για την απομακρυσμένη πρόσβαση. Η αξία έγκειται στο ότι μπορεί να συμβάλει στην ένταξη της απομακρυσμένης πρόσβασης σε ένα ελεγχόμενο μοντέλο προνομιούχας πρόσβασης, το οποίο περιλαμβάνει ορατότητα και έλεγχο στις απομακρυσμένες συνεδρίες, επιβολή ελάχιστων προνομίων, δικτυακή τμηματοποίηση, απλοποιημένες ροές εργασίας και ολοκληρωμένη ιχνηλάτηση (ίχνη ελέγχου).
Για πολλούς οργανισμούς, το παραπάνω αποτελεί ένα ουσιαστικό βήμα προόδου σε σχέση με τα VPN, τα κοινόχρηστα διαπιστευτήρια, τα μη διαχειριζόμενα εργαλεία προμηθευτών και την ελάχιστα ελεγχόμενη πρόσβαση μέσω διακομιστών διαμεσολάβησης/άλματος (jump servers).
Που ταιριάζει η Xalient
Εδώ ακριβώς δημιουργούν οι Xalient και BeyondTrust τη μέγιστη από κοινού αξία. Η BeyondTrust παρέχει μια ισχυρή τεχνολογική βάση για την προνομιούχα απομακρυσμένη πρόσβαση, την ασφάλεια διαπιστευτηρίων, τα ελάχιστα προνομία και τη διακυβέρνηση συνεδριών.
Η Xalient φέρνει την εμπειρία της στην συμβουλευτική, στην αρχιτεκτονική, στην ενοποίηση και στην εκτέλεση που απαιτείται για να λειτουργήσουν οι συγκεκριμένοι μηχανισμοί ελέγχου υπό πραγματικές συνθήκες.
Η συγκεκριμένη διάκριση έχει σημασία.
Οι περισσότεροι πελάτες δεν χρειάζονται απλώς ένα ακόμη εργαλείο. Χρειάζονται ένα σαφές λειτουργικό μοντέλο. Πρέπει να γνωρίζουν ποια απομακρυσμένη πρόσβαση υπάρχει σήμερα. Χρειάζεται να ξέρουν ποιοι OEM, εργολάβοι, προμηθευτές, υπάλληλοι και πάροχοι υπηρεσιών έχουν πρόσβαση. Πρέπει να προσδιορίσουν που χρησιμοποιούνται κοινόχρηστα διαπιστευτήρια. Πρέπει να αποκαλύψουν τη σκιώδη πρόσβαση. Πρέπει να καθορίσουν ποιος εγκρίνει την πρόσβαση, πόσο χρόνο θα διαρκέσει, ποια είναι τα συστήματα που είναι προσβάσιμα, ποιες είναι οι ενέργειες που επιτρέπονται και πως παρακολουθείται η συνεδρία.
Πρέπει επίσης να κάνουν όλα τα παραπάνω χωρίς να διακόψουν τις λειτουργίες τους.
Εκεί ακριβώς μπορεί να ηγηθεί η Xalient με μια προσέγγιση που θέτει τη συμβουλευτική σε προτεραιότητα και, στη συνέχεια, εντάσσει την BeyondTrust στα κατάλληλα σημεία της αρχιτεκτονικής.
Από κοινού: Η BeyondTrust συμβάλλει στην ασφάλιση της πρόσβασης. Η Xalient συμβάλλει στον σχεδιασμό, στην ενοποίηση, στη λειτουργική εφαρμογή και στη διακυβέρνηση του μοντέλου.
Η συνδυαστική αξία μπορεί να επικεντρωθεί σε πέντε αποτελέσματα:
1.Ανακάλυψη και μείωση της σκιώδους πρόσβασης
Η Gartner® δικαίως χαρακτηρίζει τη σκιώδη πρόσβαση ως άμεση ανησυχία. Πολλοί οργανισμοί διαθέτουν ατεκμηρίωτες συνδέσεις προμηθευτών, παλαιού τύπου VPN, εργαλεία απομακρυσμένης υποστήριξης, σήραγγες OEM, κυψελωτή πρόσβαση (cellular access), κοινόχρηστους λογαριασμούς και τοπικές «προσωρινές» λύσεις και «πατέντες» που παρακάμπτουν την επίσημη διακυβέρνηση.
Η Xalient μπορεί να βοηθήσει τους πελάτες να αξιολογήσουν και να εξορθολογήσουν αυτές τις διαδρομές απομακρυσμένης πρόσβασης. Στη συνέχεια, η BeyondTrust μπορεί να συμβάλει στη μετάβαση της προνομιούχας πρόσβασης σε ένα πιο συγκεντρωτικό, ελέγξιμο και ελεγχόμενο μοντέλο.
2.Αντικατάσταση της ευρείας δικτυακής πρόσβασης με ελεγχόμενη επιχειρησιακή πρόσβαση
Το παλιό μοντέλο παρείχε στους χρήστες πρόσβαση σε ένα τμήμα του δικτύου. Το νέο μοντέλο θα πρέπει να παρέχει στους χρήστες πρόσβαση στον συγκεκριμένο πόρο, εφαρμογή ή συνεδρία που απαιτείται για τη συγκεκριμένη εργασία.
Το Privileged Remote Access της BeyondTrust είναι καλά ευθυγραμμισμένο με αυτή την απαίτηση και ειδικότερα όσον αφορά το ελάχιστο προνόμιο, την πρόσβαση κατ’ απαίτηση (JIT), την πρόσβαση σε εφαρμογές ανεξάρτητα από την δικτυακή πρόσβαση, τον έλεγχο ταυτότητας πολλαπλών παραγόντων ανά συνεδρία (per-session MFA), την καταγραφή δραστηριότητας και τη μείωση της εξάρτησης από μοτίβα πρόσβασης που βασίζονται σε VPN.
Η Xalient μπορεί να βοηθήσει με τον σχεδιασμό της επιθυμητής αρχιτεκτονικής, την ευθυγράμμιση της με το Purdue Model και την ενοποίηση του μοτίβου πρόσβασης με παρόχους ταυτότητας, ροές εργασίας ITSM, διακυβέρνηση PAM, ασφαλή δικτύωση και εργαλεία ορατότητας OT.
3.Διακυβέρνηση της πρόσβασης τρίτων μερών και OEM
Η πρόσβαση τρίτων μερών αποτελεί μία από τις πιο επείγουσες περιπτώσεις χρήσης στην περίπτωση της OT. Οι κατασκευαστές/πάροχοι (OEM) χρειάζονται πρόσβαση για την υποστήριξη του εξοπλισμού και να τηρήσουν συμφωνίες παροχής υπηρεσιών υποστήριξης (SLA) αλλά αυτή η πρόσβαση δεν μπορεί να είναι ευρεία/ανοικτού τύπου, ατεκμηρίωτη, κοινόχρηστη ή υπερεπιτρεπτική.
Το σωστό μοντέλο θα πρέπει να περιλαμβάνει επώνυμους χρήστες, εγκεκριμένα χρονικά διαστήματα πρόσβασης, βασισμένες σε δελτία (tickets) ροές εργασίας, έγχυση διαπιστευτηρίων, παρακολούθηση συνεδριών, αυτόματη ανάκληση και σαφή αποδεικτικά στοιχεία για έλεγχο.
4.Προστασία διαπιστευτηρίων και κατάργηση των πάγιων/μόνιμων προνομίων
Τα περιβάλλοντα OT συχνά περιλαμβάνουν κοινόχρηστους λογαριασμούς, ενσωματωμένα διαπιστευτήρια, προεπιλεγμένους κωδικούς πρόσβασης, ενσωματωμένους στον πηγαίο κώδικα κωδικούς πρόσβασης (σκληρής κωδικοποίησης), λογαριασμούς υπηρεσιών, τοπικά δικαιώματα διαχειριστή και μοτίβα ελέγχου ταυτότητας παλαιού τύπου.
Εδώ είναι που αποδεικνύει τη χρησιμότητα του το BeyondTrust Password Safe καθώς παρέχει ανακάλυψη, ένταξη/ενσωμάτωση (onboarding), φύλαξη (vaulting), εναλλαγή, έγχυση διαπιστευτηρίων, υποστήριξη για κλειδιά SSH και μυστικά (secrets), μη ανθρώπινους λογαριασμούς και πρόσβαση έκτακτης ανάγκης (break-glass access).
Η Xalient μπορεί να βοηθήσει τους πελάτες να καθορίσουν τη στρατηγική διαπιστευτηρίων τους, να δώσουν προτεραιότητα στους πόρους και στους λογαριασμούς υψηλότερου κινδύνου, να δομήσουν τον οδικό χάρτη ένταξης/ενσωμάτωσης και να συνδέσουν τη διακυβέρνηση διαπιστευτηρίων στις ευρύτερες απαιτήσεις ασφάλειας ταυτότητας και συμμόρφωσης.
5.Οικοδόμηση ασφαλών λειτουργιών, όχι απλώς ασφαλούς πρόσβασης
Αυτή είναι η πιο σημαντική μετατόπιση.
Σε περιβάλλοντα OT, ο στόχος δεν είναι απλώς η επαλήθευση ενός χρήστη και η δημιουργία μιας ασφαλούς σήραγγας. Ο στόχος είναι η προστασία των λειτουργιών. Αυτό σημαίνει ότι η ασφάλεια, ο χρόνος λειτουργίας, η ακεραιότητα, ο έλεγχος αλλαγών, η ορατότητα και η λογοδοσία πρέπει να αποτελούν μέρος του μοντέλου πρόσβασης.
Η ορολογία της Gartner® γύρω από τις ασφαλείς απομακρυσμένες λειτουργίες είναι σημαντική επειδή αντανακλά την κατεύθυνση της αγοράς. Η απομακρυσμένη πρόσβαση OT πρέπει να γίνει λεπτομερέστερη (granular), ταυτοτητοκεντρική, με επίγνωση του πρωτοκόλλου, ελεγχόμενη και ευθυγραμμισμένη με τον επιχειρησιακό κίνδυνο.
Η Xalient μπορεί να βοηθήσει τους πελάτες να ωριμάσουν από την απλή εγκατάσταση εργαλείων στον μετασχηματισμό του λειτουργικού μοντέλου.
Η απομακρυσμένη πρόσβαση OT μετατρέπεται σε στρατηγικό σημείο ελέγχου για την ταυτοτητοκεντρική μηδενική εμπιστοσύνη και η BeyondTrust μαζί με την Xalient μπορούν να βοηθήσουν τους πελάτες να εκσυγχρονίσουν αυτό το σημείο ελέγχου χωρίς να διαταράξουν τις λειτουργίες τους.
Επόμενα βήματα για τη βελτίωση της ασφάλειας OT
Το πρώτο βήμα είναι η απόκτηση ορατότητας. Οι οργανισμοί πρέπει να κατανοήσουν ακριβώς πως χρησιμοποιείται η απομακρυσμένη πρόσβαση στα περιβάλλοντα OT τους -ποιος έχει πρόσβαση, πως χορηγείται και πως ελέγχεται.
Από εκεί και πέρα, η Xalient και η BeyondTrust μπορούν να βοηθήσουν τους πελάτες να μεταβούν από την κατακερματισμένη πρόσβαση στην ελεγχόμενη πρόσβαση, από τα πάγια/μόνιμα προνομία στα προνόμια κατ’ απαίτηση (JIT), από τα κοινόχρηστα διαπιστευτήρια σε λογοδοτούμενες ταυτότητες και από την απομακρυσμένη συνδεσιμότητα στις ασφαλείς λειτουργίες.
Το μέλλον της ασφάλειας OT δεν αφορά απλώς την αποτροπή της εισόδου επιτιθέμενων και επιδρομέων. Αφορά τη διασφάλιση ότι κάθε σύνδεση στο επιχειρησιακό περιβάλλον είναι γνωστή, δικαιολογημένη, ελεγχόμενη, παρακολουθούμενη και ευθυγραμμισμένη με την ασφάλεια και την ανθεκτικότητα της επιχείρησης.
Πηγή: BeyondTrust
Το μοντέλο WebMail Catcher της Fortra συμβάλλει στην ανίχνευση κακόβουλων ή ύποπτων μηνυμάτων ηλεκτρονικού ταχυδρομείου που αποστέλλονται από νόμιμες υπηρεσίες προσωπικού ηλεκτρονικού ταχυδρομείου, οι οποίες ενδέχεται να «διαφεύγουν» από τους παραδοσιακούς ελέγχους υποδομής.
Αναλύει τη γλώσσα, την ταυτότητα του αποστολέα, το ιστορικό επικοινωνίας, τη δραστηριότητα εκστρατειών και τα μεταδεδομένα των μηνυμάτων προκειμένου να διαχωρίσει την καθημερινή επικοινωνία μέσω μηνυμάτων ηλεκτρονικού ταχυδρομείου από τις απάτες -όπως εκείνη με τις δωροκάρτες- και μάλιστα με ακρίβεια άνω του 99% σε περιβάλλον παραγωγής.
Γιατί οι απειλές ηλεκτρονικού ταχυδρομείου μπορούν να προέρχονται ακόμα και από έμπιστα domains;
Ένα μήνυμα ηλεκτρονικού ταχυδρομείου παραδίδεται από έναν οικείο πάροχο ηλεκτρονικού ταχυδρομείου. Η υποδομή αποστολής είναι νόμιμη και δεν υπάρχουν ύποπτα συνημμένα ή κακόβουλοι σύνδεσμοι. Παρόλα αυτά, το μήνυμα ζητά από έναν εργαζόμενο να αγοράσει δωροκάρτες, να αλλάξει τα στοιχεία μισθοδοσίας ή να ανταποκριθεί σε ένα δόλιο οικονομικό αίτημα.
Αυτές οι επιθέσεις αποκαλύπτουν μια πρόκληση για την ασφάλεια ηλεκτρονικού ταχυδρομείου: αξιόπιστες υπηρεσίες μπορούν να μεταφέρουν/παραδώσουν επικίνδυνα μηνύματα. Ο έλεγχος της προέλευσης ενός ηλεκτρονικού ταχυδρομείου παρέχει πολύτιμες πληροφορίες αλλά ωστόσο η κατανόηση του κατά πόσον το ίδιο το μήνυμα είναι άξιο εμπιστοσύνης απαιτεί πρόσθετο πλαίσιο (επιπλέον στοιχεία, διευκρινήσεις, πρόσθετες πληροφορίες).
Η Fortra προχώρησε στην ανάπτυξη του WebMail Catcher (WMC) για να ανταποκριθεί επιτυχώς σε αυτήν την πρόκληση. Το WMC εστιάζει σε μηνύματα που προέρχονται από υπηρεσίες προσωπικού ηλεκτρονικού ταχυδρομείου, συμπεριλαμβανομένων παρόχων webmail και παρόχων υπηρεσιών Διαδικτύου (ISPs) προκειμένου να εντοπίσει δυνητικά κακόβουλα μηνύματα ηλεκτρονικού ταχυδρομείου και ανεπιθύμητη αλληλογραφία (spam) που μπορούν να διαφεύγουν από τις άμυνες που επικεντρώνονται στην υποδομή του αποστολέα.
Οι υπηρεσίες προσωπικού ηλεκτρονικού ταχυδρομείου υποστηρίζουν ένα ευρύ φάσμα νόμιμων επικοινωνιών. Οι εργαζόμενοι στέλνουν έγγραφα από τους προσωπικούς τους λογαριασμούς, ανεξάρτητοι επαγγελματίες επικοινωνούν με πελάτες και ιδιώτες επικοινωνούν με επιχειρήσεις. Ο αποκλεισμός μηνυμάτων απλώς και μόνο επειδή προέρχονται από αυτές τις υπηρεσίες θα διέκοπτε τη συνηθισμένη, καθημερινή εργασία.
Οι επιτιθέμενοι μπορούν να χρησιμοποιήσουν την ίδια υποδομή για να παραδώσουν απάτες κοινωνικής μηχανικής. Όταν η επίθεση εξαρτάται από το να πειστεί ο παραλήπτης να αναλάβει δράση, ενδέχεται να μην υπάρχει κάποιο επιβλαβές αρχείο ή έστω ένας σύνδεσμος/ιστοσελίδα προς ανίχνευση. Αντιθέτως, τα προειδοποιητικά σημάδια σε αυτή την περίπτωση μπορούν να προκύπτουν από τη γλώσσα, την ταυτότητα του αποστολέα, το ιστορικό επικοινωνίας και την ευρύτερη διαδικασία/συμπεριφορά αποστολής.
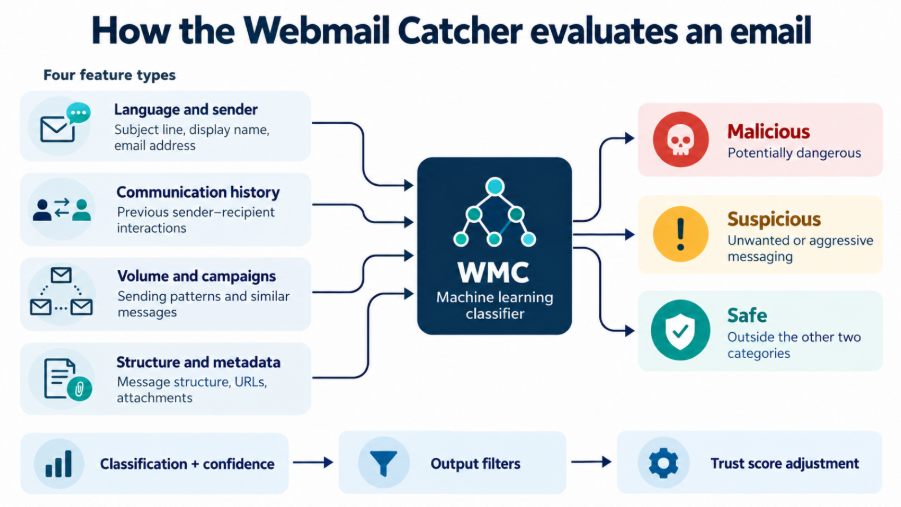
Το μοντέλο
Το WMC είναι ένα κλασικό μοντέλο μηχανικής μάθησης (ML), το οποίο συνδυάζει αυτά τα σήματα μεταξύ τους μέσω της μηχανικής χαρακτηριστικών. Ταξινομεί κάθε μήνυμα σε μία από τρεις κατηγορίες:
- Κακόβουλο: Δυνητικά επικίνδυνα μηνύματα ηλεκτρονικού ταχυδρομείου.
- Ύποπτο: Ανεπιθύμητα μηνύματα, όπως επιθετικό μάρκετινγκ, τα οποία δεν είναι απαραίτητα επικίνδυνα.
- Ασφαλές: Μηνύματα που δεν μπορούν να θεωρηθούν κακόβουλα ή ύποπτα.
Τα χαρακτηριστικά μπορούν να ομαδοποιηθούν σε τέσσερις βασικούς τύπους:
- Γλώσσα και πληροφορίες αποστολέα: Τα μοντέλα επεξεργασίας φυσικής γλώσσας (NLP) παρέχουν ενδείξεις/σήματα σχετικά με τη θεματολογία, κατά πόσο προκαλεί καχυποψία και κατά πόσο η γλώσσα που χρησιμοποιείται αποσκοπεί στην προσέλκυση της προσοχής, παράλληλα με τη ταξινόμηση/ διαβάθμιση των ονομάτων που εμφανίζονται.
- Ιστορικό επικοινωνίας: Τα χαρακτηριστικά UPI (υποδομή κατάρτισης προφίλ χρηστών) αποτυπώνουν προηγούμενες εισερχόμενες και εξερχόμενες αλληλεπιδράσεις, συμπεριλαμβανομένων μετρήσεων/αριθμητικών δεικτών αλλά και δεικτών που σχετίζονται με την ηλικία. Τα συγκεκριμένα χαρακτηριστικά βοηθούν το μοντέλο να αξιολογήσει τη σχέση μεταξύ αποστολέα και παραλήπτη.
- Όγκος αποστολών και χαρακτηριστικά δραστηριότητας εκστρατειών: Περιγράφουν τους όγκους αποστολών, τον αριθμό των οργανισμών που λαμβάνουν παρόμοια μηνύματα, καθώς και το αν ένα μήνυμα ηλεκτρονικού ταχυδρομείου ανήκει σε εκστρατεία που έχει ανιχνευθεί στο παρελθόν.
- Δομή μηνύματος και μεταδεδομένα: Πρόσθετες ενδείξεις/σήματα περιλαμβάνουν τη δομή του μηνύματος, τον αριθμό των συνδέσμων (URL), την παρουσία συνημμένων και συγκρίσεις βάσει κειμένου που αφορούν πληροφορίες του αποστολέα και του παραλήπτη.
Οι παραπάνω ενδείξεις/σήματα παρέχουν στον ταξινομητή (classifier) το πλαίσιο (πληροφορίες, δεδομένα κ.ά.), το οποίο στερείται οποιοσδήποτε μεμονωμένος δείκτης. Ένας άγνωστος αποστολέας δεν είναι αυτόματα κακόβουλος, και ένα θέμα που τραβάει την προσοχή ενδέχεται να εμφανιστεί μεταξύ της νόμιμης αλληλογραφίας. Η σημασία τους εξαρτάται από τα συναφή στοιχεία που περιέχονται στο μήνυμα.
Παραδείγματα
Δείτε για παράδειγμα την περίπτωση μίας απάτης με δωροκάρτες. Ένας προσωπικός λογαριασμός ηλεκτρονικού ταχυδρομείου στέλνει σε έναν εργαζόμενο ένα μήνυμα με θέμα:
«Χρειάζομαι μια γρήγορη χάρη»
ακολουθούμενο από ένα αίτημα για αγορά δωροκαρτών. Η φήμη του παρόχου δεν προσφέρει πολλές πληροφορίες σχετικά με το αίτημα. Ωστόσο, το περιορισμένο ιστορικό επικοινωνίας, τα ύποπτα γλωσσικά στοιχεία και τα αποδεικτικά στοιχεία που υποδηλώνουν ότι παρόμοια μηνύματα έχουν φτάσει σε άλλους οργανισμούς θα μπορούσαν, συνολικά, να υποστηρίξουν τον χαρακτηρισμό του μηνύματος ως κακόβουλου.
Τώρα ας εξετάσουμε την περίπτωση ενός υπαλλήλου που στέλνει ένα έγγραφο από έναν προσωπικό λογαριασμό σε μια επαγγελματική διεύθυνση. Το μήνυμα αυτό προέρχεται επίσης από έναν πάροχο webmail αλλά το ιστορικό επικοινωνίας και οι πληροφορίες αποστολέα-παραλήπτη μπορεί να παρέχουν στοιχεία που υποδηλώνουν μια νόμιμη αλληλεπίδραση. Ο συνδυασμός λειτουργιών του WMC έχει σχεδιαστεί για να βοηθά στη διάκριση τέτοιων καθημερινών ανταλλαγών από ύποπτες επικοινωνίες.
Απόδοση μοντέλου
Το μοντέλο εκπαιδεύτηκε σε ένα εσωτερικά επιμελημένο και απαιτητικό σύνολο δεδομένων. Προσθέτοντας έναν μηχανισμό για τη μείωση των ψευδών θετικών (FP), καταφέραμε να αυξήσουμε την ακρίβεια του μοντέλου σε περιβάλλον παραγωγής σε ποσοστό άνω του 99%. Το μοντέλο έχει «σταθμισμένη» επίδραση στη βαθμολογία αξιοπιστίας του μηνύματος. Οι ταξινομήσεις ως κακόβουλο περιεχόμενο με υψηλό βαθμό βεβαιότητας μειώνουν τη βαθμολογία στο χαμηλότερο εύρος ενώ οι ταξινομήσεις ως ανεπιθύμητο περιεχόμενο (spam) και εκείνες με χαμηλότερο βαθμό βεβαιότητας υφίστανται μια πιο ήπια αρνητική προσαρμογή της βαθμολογίας.
Αυτό επιτρέπει στο σύστημα να διακρίνει την αξιολόγηση του μοντέλου από τη δράση που υποστηρίζεται από την ίδια την αξιολόγηση.
Πηγή: Fortra
Η διαχείριση της προνομιακής πρόσβασης (PAM) βοηθά τις μικρές επιχειρήσεις να ελέγχουν, να παρακολουθούν και να ασφαλίζουν την πρόσβαση σε ευαίσθητα συστήματα, λογαριασμούς διαχειριστών και εφαρμογές που είναι ζωτικής σημασίας για την επιχείρηση. Ελαχιστοποιεί τον κίνδυνο της κλοπής διαπιστευτηρίων, των υπερβολικών δικαιωμάτων και της μη εξουσιοδοτημένης πρόσβασης χωρίς να απαιτεί μεγάλη ομάδα ασφαλείας ή πληροφορικής.
Οι μικρές επιχειρήσεις αποτελούν πλέον μία από τις ομάδες που βάζουν στόχο περισσότερο οι κυβερνοεγκληματίες. Οι επιτιθέμενοι γνωρίζουν ότι οι μικρομεσαίες επιχειρήσεις (SMBs) συχνά λειτουργούν με ολιγομελείς ομάδες IT, κοινόχρηστα διαπιστευτήρια και ελάχιστη επίβλεψη σχετικά με το ποιος έχει πρόσβαση σε τι.
Η Keeper Security βοηθά οργανισμούς κάθε μεγέθους να καλύψουν αυτό το κενό, ξεκινώντας από έναν από τους πιο παραμελημένους τομείς της κυβερνοασφάλειας: το PAM.
Στα περιβάλλοντα επιχειρήσεων μεγάλου μεγέθους, το PAM αποτελεί πρότυπο εδώ και χρόνια. Το PAM ωστόσο είναι εξίσου κρίσιμης σημασίας και για τις μικρές εταιρείες και επιχειρήσεις και πολύ λιγότερο περίπλοκο στην εφαρμογή από ότι υποθέτουν οι περισσότεροι.
Ο μύθος: «Είμαστε πολύ μικροί για να αποτελέσουμε στόχο»
Αυτή είναι η πιο επικίνδυνη υπόθεση στην ασφάλεια των μικρομεσαίων επιχειρήσεων.
Στην πραγματικότητα, οι μικρότεροι οργανισμοί είναι συχνά ευκολότερο να παραβιαστούν ακριβώς επειδή βασίζονται σε ανεπίσημες συνήθειες πρόσβασης: κοινόχρηστους κωδικούς πρόσβασης διαχειριστή, απουσία διαδικασίας ανάκλησης ή αφαίρεσης δικαιωμάτων όταν αποχωρούν υπάλληλοι (offboarding) και απουσία μηχανισμών ιχνηλάτησης (audit trail) για το ποιος είχε πρόσβαση σε τι και πότε.
Μάθετε περισσότερα για τους λόγους που το PAM δεν προορίζεται μόνο για μεγάλες επιχειρήσεις στο παρόν άρθρο.
Οι συνέπειες της εξάρτησης από κοινόχρηστα διαπιστευτήρια, αδύναμες διαδικασίες offboarding και περιορισμένη ιχνηλάτηση είναι σοβαρές. Ένας και μόνο παραβιασμένος λογαριασμός διαχειριστή μπορεί να δώσει σε έναν εισβολέα πρόσβαση σε ολόκληρο το δίκτυό σας, στα δεδομένα πελατών, στα χρηματοοικονομικά συστήματα και στις υπηρεσίες υπολογιστικού και αποθηκευτικού νέφους (cloud) σας. Για μια μικρή επιχείρηση, αυτού του είδους η παραβίαση μπορεί να αποβεί μοιραία για την ίδια της την ύπαρξη.
Συχνοί κίνδυνοι προνομιακής πρόσβασης για μικρές επιχειρήσεις
Οι περισσότερες μικρομεσαίες επιχειρήσεις έχουν τα ίδια τυφλά σημεία όσον αφορά την προνομιακή πρόσβαση:
- Κοινόχρηστα διαπιστευτήρια. Όταν πολλαπλά άτομα χρησιμοποιούν τα ίδια στοιχεία σύνδεσης διαχειριστή, οι οργανισμοί χάνουν την ορατότητα σχετικά με το ποιος έκανε τι, και η ανάκληση της πρόσβασης όταν κάποιος αποχωρεί μετατρέπεται σε μία ρέπουσα σε σφάλματα χειροκίνητη διαδικασία.
- Απουσία πρόσβασης βάσει ρόλου. Όλοι αποκτούν περισσότερη πρόσβαση από όση χρειάζονται «για κάθε ενδεχόμενο», γεγονός που διευρύνει σημαντικά την επιφάνεια επίθεσης.
- Απουσία παρακολούθησης συνεδριών. Χωρίς να έχουν ορατότητα στις προνομιακές συνεδρίες, οι οργανισμοί αδυνατούν να εντοπίσουν ασυνήθιστη συμπεριφορά παρά μόνο όταν είναι πολύ αργά.
- Προβληματική ή αδύναμη ανάκληση. Η διατήρηση της πρόσβασης σε κρίσιμα συστήματα για πρώην εργαζομένους αποτελεί μία από τις κοινότυπες πηγές εσωτερικού κινδύνου.
Πως μοιάζει η διαχείριση προνομιακής πρόσβασης για μια μικρομεσαία επιχείρηση
Ως μέρος μιας ευρύτερης στρατηγικής κυβερνοασφάλειας για την προστασία της προνομιακής πρόσβασης, παρακάτω παρατίθενται ορισμένες από τις βασικές δυνατότητες του PAM μεταξύ των βασικών εργαλείων κυβερνοασφάλειας για τις μικρομεσαίες επιχειρήσεις:
- Ένα ασφαλές θησαυροφυλάκιο κωδικών πρόσβασης (Password Vault) που αποθηκεύει και συμπληρώνει αυτόματα διαπιστευτήρια, εξαλείφοντας τους μη ασφαλώς κοινόχρηστους κωδικούς πρόσβασης.
- Μηχανισμοί ελέγχου της πρόσβασης βάσει ρόλου (RBAC), ώστε κάθε μέλος της ομάδας να έχει πρόσβαση μόνο σε ό,τι απαιτεί ο ρόλος του.
- Αρχεία καταγραφής ελέγχου (Audit logs) που καταγράφουν ποιος είχε πρόσβαση σε τι και πότε.
- Παρακολούθηση και καταγραφή συνεδριών (Session monitoring and recording) για συνδέσεις υψηλού κινδύνου, όπως απομακρυσμένης πρόσβασης ή κονσόλες διαχείρισης υπολογιστικού νέφους (cloud).
Πως μπορούν οι μικρομεσαίες επιχειρήσεις να ξεκινήσουν με το PAM
Συχνά, το πιο δύσκολο μέρος της εφαρμογής του PAM για τις μικρές επιχειρήσεις είναι ότι δεν γνωρίζουν από που να ξεκινήσουν. Ένα πρακτικό σημείο εκκίνησης περιλαμβάνει:
- Έλεγχος τρέχουσας πρόσβασης. Καταγράψτε κάθε σύστημα, εργαλείο και λογαριασμό με σύνδεση διαχειριστή ή αυξημένα δικαιώματα. Οι οργανισμοί πιθανότατα θα βρουν περισσότερα από όσα ανέμεναν.
- Προσδιορισμός κοινόχρηστων διαπιστευτηρίων. Κάθε κωδικός πρόσβασης που χρησιμοποιείται από κοινού από πολλαπλά άτομα παρουσιάζει άμεσο κίνδυνο. Αντικαταστήστε τα κοινόχρηστα διαπιστευτήρια με μεμονωμένα διαπιστευτήρια που βρίσκονται αποθηκευμένα σε θησαυροφυλάκιο σε έναν διαχειριστή κωδικών πρόσβασης (password manager) για μικρές επιχειρήσεις.
- Εφαρμογή της αρχής του ελάχιστου προνομίου (Apply least privilege). Επανεξετάστε ποιος έχει πρόσβαση σε τι και αφαιρέστε δικαιώματα που δεν απαιτούνται για τον καθημερινό ρόλο ενός ατόμου.
- Ενεργοποίηση καταγραφής. Ακόμη και η βασική καταγραφή του ίχνους παρέχει ορατότητα που βοηθά στον εντοπισμό και την ανταπόκριση σε ύποπτη συμπεριφορά.
- Αυτοματοποίηση ανάκλησης (offboarding). Κάντε την ανάκληση της πρόσβασης μέρος κάθε διαδικασίας αποχώρησης υπαλλήλου, αντί να αντιμετωπίζεται ως δεύτερη σκέψη.
Πως το KeeperPAM υποστηρίζει την εφαρμογή σε μικρές επιχειρήσεις
Το KeeperPAM συνδυάζει: ασφαλές θησαυροφυλάκιο κωδικών πρόσβασης, RBAC, παρακολούθηση και καταγραφή συνεδριών και ιχνηλάτηση σε μία ενιαία πλατφόρμα, σχεδιασμένη για οργανισμούς που χρειάζονται προστασία επιχειρησιακής κλάσης χωρίς την πολυπλοκότητα ή το κόστος που συνοδεύουν μία μεγάλη επιχείρηση.
Μία από τις μεγαλύτερες παρανοήσεις σχετικά με το PAM για τις μικρές επιχειρήσεις είναι ότι απαιτεί κάποια μεγάλη ομάδα IT ή μήνες σχεδιασμού. Το KeeperPAM έχει σχεδιαστεί για να απομακρύνει αυτό το εμπόδιο. Οι ειδικοί όσον αφορά την ενσωμάτωση (onboarding) της Keeper εργάζονται μαζί με τον οργανισμό σας από την αρχή, βοηθώντας σας να θέσετε σε λειτουργία το σύστημα μέσα σε ώρες ή ημέρες.
Είτε ένας οργανισμός εφαρμόζει το PAM για πρώτη φορά είτε αντικαθιστά μια υπάρχουσα λύση, υπάρχει διαθέσιμη καθοδήγηση από ειδικούς σε κάθε βήμα.
Η διαχείριση προνομιακής πρόσβασης για μικρές επιχειρήσεις δεν είναι πολυτέλεια ή κάποια σκέψη για το μέλλον. Είναι ένα θεμελιώδες επίπεδο ασφάλειας που προστατεύει κρίσιμους λογαριασμούς από τις επιθέσεις που είναι πιθανότερο να προκαλέσουν μόνιμη ζημιά. Τα κατάλληλα εργαλεία καθιστούν το PAM προσβάσιμο σε οργανισμούς κάθε μεγέθους, χωρίς περιττή πολυπλοκότητα ή μεγάλη προσπάθεια.
Είστε έτοιμοι να λάβετε τον έλεγχο της προνομιακής πρόσβασης; Ξεκινήστε μια δωρεάν δοκιμή του KeeperPAM ή ζητήστε μια επίδειξη για να διαπιστώσετε πως λειτουργεί το KeeperPAM για την επιχείρηση σας.
Πηγή: Keeper Security
Η Keeper Security ξεπέρασε τους 100.000 εταιρικούς πελάτες καθώς οι οργανισμοί ενοποιούν τις λύσεις ασφάλειας ταυτότητας στην εποχή της πρακτορικής τεχνητής νοημοσύνης.
Η Keeper Security, η κορυφαία πλατφόρμα ασφάλειας ταυτότητας μηδενικής εμπιστοσύνης (zero-trust) και μηδενικής γνώσης (zero-knowledge) ανακοίνωσε πρόσφατα ότι προστατεύει πλέον περισσότερους από 100.000 οργανισμούς παγκοσμίως. Η αύξηση του πελατολογίου της Keeper βασίζεται σε σταθερά εταιρικά ορόσημα, συμπεριλαμβανομένης της υπέρβασης των $240 εκατομμυρίων σε ετήσια επαναλαμβανόμενα έσοδα (ARR) καθώς και της αναγνώρισης της από την Gartner® ως ο δεύτερος ταχύτερα αναπτυσσόμενος ανταγωνιστής στην παγκόσμια αγορά λογισμικού ασφάλειας για το 2025. Η υϊοθέτηση της πλατφόρμας ασφάλειας ταυτότητας της Keeper εκτείνεται σε όλους τους κλάδους, συμπεριλαμβανομένου του χρηματοπιστωτικού κλάδου, του κλάδου των υπηρεσιών υγείας, των τηλεπικοινωνιών, του κατασκευαστικού κλάδου και του δημόσιου τομέα, σε περισσότερες από 150 χώρες.
«Αυτό το επίτευγμα αποτελεί απόδειξη της ηγετικής θέσης της Keeper σε μια αγορά που υφίσταται μετασχηματισμό, καθοδηγούμενη από τη διάδοση της τεχνητής νοημοσύνης (AI) στις επιχειρήσεις» δήλωσε ο Darren Guccione, Διευθύνων Σύμβουλος (CEO) και Συνιδρυτής της Keeper Security. «Οι πρωτοπόροι και ηγέτες στον τομέα της ασφάλειας μεταβαίνουν στρατηγικά πέρα από το απομονωμένο λογισμικό (siloed software) υπέρ ενός ενοποιημένου επιπέδου ελέγχου ταυτότητας που προσφέρει απαράμιλλη ορατότητα, έλεγχο και διακυβέρνηση. Αναγνωρίζουν ότι η ταυτότητα έχει μετατραπεί στην κύρια επιφάνεια επίθεσης και η ενοποίηση των πλατφορμών δεν αποτελεί πλέον επιλογή αλλά στρατηγική επιταγή. Η αρχιτεκτονική της Keeper σχεδιάστηκε για να ανταποκριθεί σε αυτή τη σύνθετη πραγματικότητα και η ανάπτυξη μας αποδεικνύει ότι οι επιχειρήσεις υϊοθετούν αποφασιστικά αυτή τη νέα κατεύθυνση».
Το KeeperPAM ενοποιεί τη διαχείριση κωδικών πρόσβασης, τη διακυβέρνηση διαπιστευτηρίων/μυστικών, την παρακολούθηση συνεδριών προνομιακής πρόσβασης, τη διαχείριση προνομίων τερματικών συσκευών, τη δικτυακή πρόσβαση μηδενικής εμπιστοσύνης και την απομακρυσμένη απομόνωση περιηγητή σε μια ενιαία, ενοποιημένη πλατφόρμα, αντιμετωπίζοντας τον κατακερματισμό που αφήνει τις περισσότερες επιχειρήσεις με κενά ορατότητας σε πολλαπλά εργαλεία. Σε αντίθεση με τις παλαιού τύπου πλατφόρμες ασφάλειας ταυτότητας, το Keeper εγκαθίσταται και εφαρμόζεται σε ελάχιστα λεπτά χωρίς την πολυπλοκότητα και τα εμπόδια κόστους που επιβραδύνουν την εταιρική υϊοθέτηση. Η αρχιτεκτονική μηδενικής γνώσης της πλατφόρμας διασφαλίζει ότι όλα τα διαπιστευτήρια και τα δεδομένα συνεδρίας παραμένουν κρυπτογραφημένα με το ιδιωτικό κλειδί του πελάτη, παρέχοντας στις ομάδες ασφαλείας τον πλήρη έλεγχο των δεδομένων τους.
Οι πρόσφατες καινοτομίες που οδηγούν στην εταιρική υιοθέτηση περιλαμβάνουν το KeeperAI το οποίο παρακολουθεί τις συνεδρίες σε πραγματικό χρόνο για τη μείωση του χρόνου εντοπισμού απειλών κατά 99%, παρέχοντας αυτοματοποιημένη απόκριση στο 100% των προνομιακών συνεδριών. Για την αντιμετώπιση των κινδύνων από την ανάπτυξη αυτόνομων πρακτόρων (στα εταιρικά περιβάλλοντα), η Keeper επέκτεινε τη διακυβέρνηση της πρακτορικής τεχνητής νοημοσύνης (agentic AI) στο Endpoint Privilege Manager επιβάλλοντας πολιτικές πρόσβασης, μηχανισμούς ελέγχου ανύψωσης προνομίων και συμπεριφορική παρακολούθηση τόσο σε γνωστούς όσο και σε άγνωστους πράκτορες AI. Παράλληλα, το Keeper Secrets Manager ενσωματώνεται με διακομιστές Model Context Protocol (MCP) για την ασφάλεια της πρόσβασης με διαπιστευτήρια για πράκτορες AI, μαζί με πιστοποιημένους εταιρικούς συνδέσμους (enterprise connectors) για πλατφόρμες όπως το Microsoft Azure Logic Apps ώστε να εξαλειφθούν τα ενσωματωμένα στον κώδικα μυστικά (hardcoded secrets) στις αυτοματοποιημένες ροές εργασίας.
Η υϊοθέτηση της πλατφόρμας επιταχύνεται περαιτέρω από βαθιές ενσωματώσεις στο οικοσύστημα λογισμικού. Σε αυτές περιλαμβάνονται μια αυτοματοποιημένη γέφυρα διακυβέρνησης ταυτότητας με το SailPoint που καλύπτει το κενό μεταξύ της διακυβέρνησης και της διαχείρισης ταυτοτήτων (IGA) και της επιβολής προνομιακής πρόσβασης. Η ενσωμάτωση του Keeper με το Wiz καθιστά το πρώτο μηχανισμό αποκατάστασης για ευπάθειες ασφάλειας ταυτότητας που ανακαλύπτονται από την πλατφόρμα προστασίας εφαρμογών νέφους (CNAPP). Επιπλέον, η Keeper έχει ενσωματώσει εγκρίσεις προνομιακής πρόσβασης και διαπιστευτηρίων απευθείας στις πλατφόρμες επικοινωνίας και διαχείρισης υπηρεσιών IT (ITSM) που χρησιμοποιούν καθημερινά οι οργανισμοί -συμπεριλαμβανομένων των Microsoft Teams, Google Chat, Slack, Jira, ServiceNow και Freshservice -επιτρέποντας τα ασφαλή αιτήματα πρόσβασης και τις εγκρίσεις ανύψωσης προνομίων μηδενικής γνώσης κατ’ απαίτηση (just-in-time) και χωρίς να απαιτείται από τους χρήστες να αλλάζουν συστήματα.
Καθώς το τοπίο διαχείρισης ταυτοτήτων και πρόσβασης (IAM) ενοποιείται, το Keeper στέκεται ως η ανώτερη ενοποιημένη πλατφόρμα ταυτότητας και πρόσβασης για όλους τους ανθρώπους, τις μηχανές και τους πράκτορες τεχνητής νοημοσύνης. Για περισσότερες πληροφορίες, επισκεφθείτε το keepersecurity.com.
Πηγή: Keeper Security
Οι επιτιθέμενοι που χρησιμοποιούν κορυφαία μοντέλα AI μπορούν πλέον να εντοπίζουν ευάλωτα σημεία και να δημιουργούν exploits ταχύτερα από όσο οι οργανισμοί μπορούν να εγκαταστήσουν και να εφαρμόσουν επιδιορθώσεις. Και όταν ο κακόβουλος κώδικας εκτελείται ήδη προτού ενεργοποιηθεί κάποιος συναγερμός ή ειδοποίηση, ο εντοπισμός και μόνο είναι δεν επαρκεί.
Όταν οι επιτιθέμενοι κινούνται με ταχύτητα μηχανής, οι άμυνες πρέπει να κινούνται εξίσου γρήγορα. Αυτό είναι που προσφέρει μια προσέγγιση που τοποθετεί ως πρώτη προτεραιότητα την πρόληψη: αυτόματο μπλοκάρισμα των επιθέσεων προτού εκτελεστούν.
Είμαστε ενθουσιασμένοι που ανακοινώνουμε ότι η Sophos ανακηρύχθηκε «Leader» στην έκθεση αξιολόγησης προμηθευτών IDC MarketScape: Worldwide Modern Endpoint Security for Enterprises 2026 Vendor Assessment (#US54123526, Σεπτέμβριος 2026).
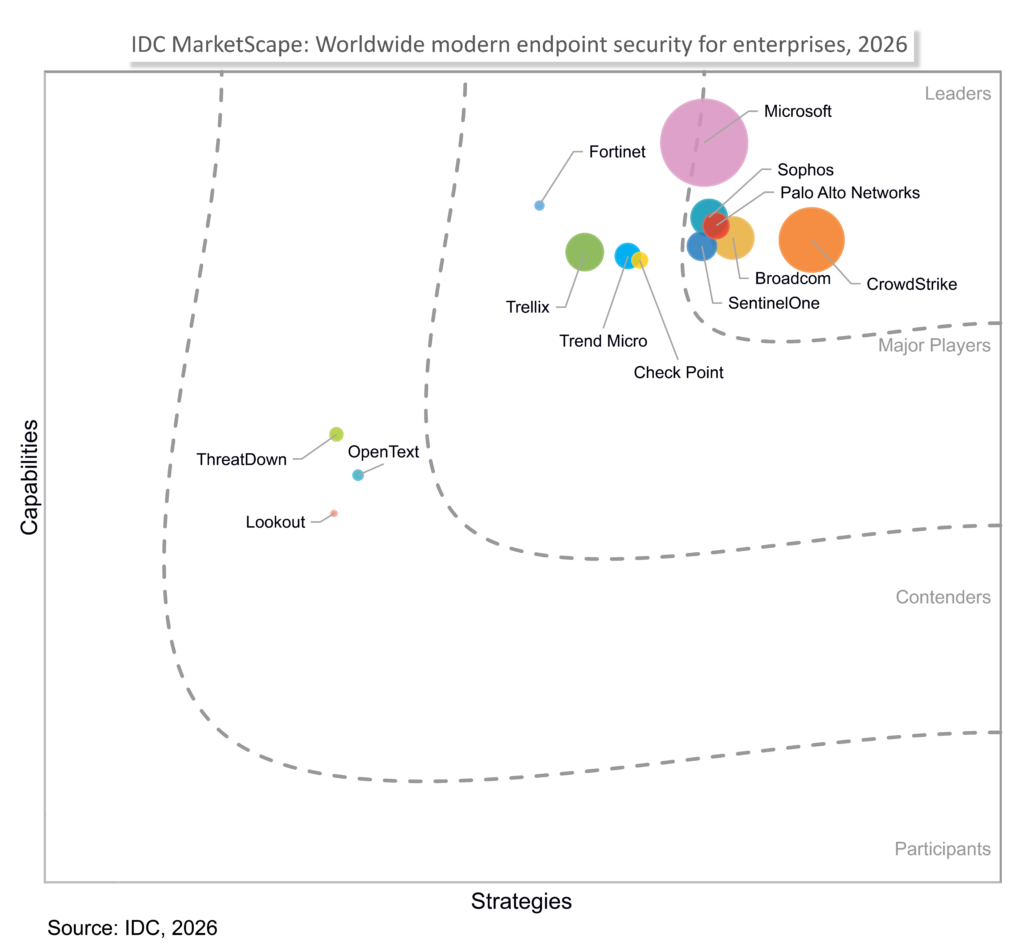
Σύμφωνα με το IDC MarketScape:
«Εξετάστε τη Sophos όταν: Οι οργανισμοί χρειάζονται μια ενιαία, ανοικτή πλατφόρμα με ισχυρή ενσωμάτωση τρίτων, εγγενή εντοπισμό απειλών ταυτότητας και αυτοματισμό. Από μικρομεσαίες έως μεγάλες επιχειρήσεις που αναζητούν μία έτοιμη προς χρήση, protection-first λύση endpoint security που να απαιτεί ελάχιστες ρυθμίσεις».
Με πρώτη προτεραιότητα τη πρόληψη και σχεδιασμένο για την εποχή της AI
Η AI παρέχει στους επιτιθέμενους μεγαλύτερη ταχύτητα και κλίμακα αλλά οι επιθέσεις που στέφονται από επιτυχία εξακολουθούν να εξαρτώνται από τεχνικές που οι έλεγχοι ασφαλείας μπορούν να διακόψουν.
Το Sophos Endpoint αποτελεί την ισχυρότερη πρώτη γραμμή άμυνας ενάντια σε επιθέσεις που καθοδηγούνται από AI αλλά και από ανθρώπους. Ένας μεμονωμένος, ελαφρύς πράκτορας (agent) συνδυάζει ενισχυμένη από ΑΙ πρόληψη, καθολική προστασία από εκμεταλλεύσεις ευπαθειών, προστασία από ransomware, προσαρμοστικές άμυνες καθώς και ενσωματωμένο εντοπισμό και απόκριση. Οι συνιστώμενες τεχνολογίες προστασίας είναι ενεργοποιημένες από προεπιλογή, χωρίς να απαιτείται παραμετροποίηση ή ρύθμιση.
Η τεχνητή νοημοσύνης βαθιά εκμάθησης αναγνωρίζει τόσο το γνωστό όσο και το πρωτοεμφανιζόμενο κακόβουλο λογισμικό, συμπεριλαμβανομένων παραλλαγών που δημιουργούνται ή μεταλλάσσονται από AI προ εκτέλεσης. Περισσότερες από 60 τεχνικές μετριασμού των εκμεταλλεύσεων ευπαθειών που είναι ενεργοποιημένες από προεπιλογή σε κάθε διεργασία, μπλοκάρουν τις τεχνικές exploit που μετατρέπουν τις ευπάθειες σε παραβιάσεις. Το CryptoGuard παρακολουθεί αρχεία για σημάδια κακόβουλης κρυπτογράφησης από ransomware, μπλοκάρει την υπαίτια διεργασία και μπορεί να επαναφέρει αυτόματα τα επηρεαζόμενα αρχεία.
Ο στόχος είναι απλός: η αυτόματη πρόληψη ακόμα περισσότερων απειλών και προτού φτάσουν στο σημείο να χρειάζονται διερεύνηση από τις ομάδες ασφαλείας.
Ασφάλεια τερματικών συσκευών συνδεδεμένη μέσω του Sophos Fusion
Το Sophos Endpoint αποτελεί μέρος του Sophos Fusion, του εγγενώς βασισμένου στη τεχνητή νοημοσύνη συστήματος κυβερνοάμυνας της Sophos. Η τηλεμετρία των τερματικών συσκευών ρέει σε μια ενοποιημένη λίμνη πλαισίου (context lake) σε πραγματικό χρόνο, μαζί με σήματα από άλλους μηχανισμούς ελέγχου της Sophos και 500+ ενσωματώσεις τρίτων. Στη συνέχεια, το Synchronized Security™ μετατρέπει το κοινόχρηστο πλαίσιο σε συντονισμένη δράση: οι εντοπισμοί ιεραρχούνται σε όλα τα επίπεδα και μια απειλή που εντοπίζεται σε ένα σημείο ελέγχου πυροδοτεί μια απόκριση σε ολόκληρο το περιβάλλον. Υποστηριζόμενο από το threat intelligence του Sophos X-Ops και από συμπεράσματα που έχουν προκύψει από αποκρίσεις σε πραγματικά περιστατικά, η γνώση συσσωρεύεται σε περισσότερους από 625.000 οργανισμούς που υπερασπίζεται η Sophos, έτσι ώστε κάθε απειλή που εντοπίζεται οπουδήποτε να ενισχύει τις άμυνες όλων των πελατών.
Με το Sophos Fusion, οι ομάδες ασφαλείας διαχειρίζονται τα προϊόντα Sophos, αξιολογούν εντοπισμούς και ειδοποιήσεις από μηχανισμούς ελέγχου τόσο της Sophos όσο και τρίτων, διερευνούν ύποπτη δραστηριότητα και αντιμετωπίζουν τις απειλές.
Πιστεύουμε ότι η αναγνώριση της Sophos ως «Leader» στο IDC MarketScape: Worldwide Modern Endpoint Security for Enterprises 2026 Vendor Assessment ενισχύει την ισχύ αυτής της προσέγγισης και την προσέγγιση μας στο να βοηθάμε τους οργανισμούς να σταματούν τις απειλές πριν εξελιχθούν σε συμβάντα που διακόπτουν την επιχειρηματική δραστηριότητα.
Μάθετε περισσότερα
Διαβάστε το απόσπασμα του IDC MarketScape.
Μάθετε περισσότερα για το πως το Sophos Endpoint παρέχει ενισχυμένη με AI ασφάλεια τερματικών συσκευών που δίνει προτεραιότητα στην πρόληψη, η οποία είναι σχεδιασμένη να σταματά τις επιθέσεις νωρίτερα, να μειώνει την επιχειρησιακή πολυπλοκότητα και να βοηθά τις ομάδες ασφαλείας να διερευνούν και να ανταποκρίνονται ταχύτερα.
Πηγή: Sophos
Το Sophos CISO Advantage είναι πλέον ευρέως διαθέσιμο στην αγορά, παρέχοντας σε CISO και ομάδες ασφαλείας χωρίς CISO τη λύση που χρειάζονται για τη δημιουργία, διαχείριση και βελτίωση ενός προγράμματος κυβερνοασφάλειας που βασίζεται στη συμμόρφωση.
Τον Ιούλιο, παρουσιάσαμε το Sophos CISO Advantage και εξηγήσαμε πως δίνει τη δυνατότητα σε οργανισμούς και παρόχους διαχειριζόμενων υπηρεσιών (MSPs) να κατανοήσουν τους κινδύνους, να προτεραιοποιήσουν αυτά που έχουν τη μεγαλύτερη σημασία και να επιδείξουν μετρήσιμες βελτιώσεις στην κατάσταση ασφαλείας τους με τη πάροδο του χρόνου. Από σήμερα, μπορούν να ξεκινήσουν να κάνουν ακριβώς τα παραπάνω.
Τι είναι το Sophos CISO Advantage;
Μπορεί οι οργανισμοί να έχουν προχωρήσει σε σημαντικές επενδύσεις όσον αφορά την προστασία τους από απειλές ωστόσο πολλοί από αυτούς εξακολουθούν να μην μπορούν να πουν αν λειτουργεί, που βρίσκονται οι μεγαλύτεροι κίνδυνοι ή τις πρέπει να διευθετήσουν στη συνέχεια.
Ένα σημαντικό μέρος αυτής της πρόκλησης είναι ότι λίγοι από αυτούς διαθέτουν τους στρατηγικούς εσωτερικούς πόρους που χρειάζονται για να το πράξουν. Μόλις 1 στους 10.000 οργανισμούς διαθέτει CISO, με τη συντριπτική πλειονότητα να παραμένει χωρίς τη στρατηγική εποπτεία που απαιτείται για τη μέτρηση, τη βελτίωση και την επίδειξη/απόδειξη της κατάστασης κυβερνοασφάλειας τους. Το 79% των οργανισμών δυσκολεύεται επίσης να συμβαδίσει με τις μεταβαλλόμενες απαιτήσεις συμμόρφωσης, με τις ομάδες IT και τις ομάδες ασφαλείας να δαπανούν το 39% του χρόνου τους σε δραστηριότητες σχετικές με τη συμμόρφωση.
Το Sophos CISO Advantage θα βοηθήσει να ανταποκριθείτε στις παραπάνω προκλήσεις. Παρέχει στους οργανισμούς επαληθευμένα και χαρτογραφημένα σε frameworks αποδεικτικά στοιχεία για την ορθή λειτουργία των μηχανισμών ελέγχου, ένα ευθυγραμμισμένο με τον προϋπολογισμό σχέδιο δράσης για όλα όσα πρέπει να επιδιορθωθούν βάσει προτεραιότητας καθώς και έτοιμες αναφορές για το διοικητικό συμβούλιο, οι οποίες μεταφράζουν τα δεδομένα ασφαλείας στην επιχειρηματική γλώσσα. Το αποτέλεσμα είναι αποδεικτικά στοιχεία που είναι υπερασπίσιμα στο διοικητικό συμβούλιο, σε επιθεωρητές καθώς και σε ασφαλιστές.
Το Sophos CISO Advantage παρέχεται μέσω του Sophos Fusion, του πιο ολοκληρωμένου συστήματος κυβερνοάμυνας στη βιομηχανία. Με την υποστήριξη της αρχιτεκτονικής του εγγενώς βασισμένου στη τεχνητή νοημοσύνη συστήματος κυβερνοάμυνας της Sophos και με περισσότερες από 500 ενσωματώσεις τόσο της Sophos όσο και τρίτων, βλέπει τα πάντα, συνδέει τα πάντα και επιτρέπει στις άμυνες σας να ανταποκρίνονται ως μία. Βασισμένο σε πρακτορική τεχνητή νοημοσύνη (agentic AI) με ανθρώπινη κρίση, το Sophos Fusion προστατεύει τους οργανισμούς από απειλές που καθοδηγούνται από AI και που κινούνται με ταχύτητα AI.
Για ποιους προορίζεται το Sophos CISO Advantage;
Ενδιαφερόμενα μέρη IT, ηγέτες ασφαλείας και ομάδες ασφαλείας
Το Sophos CISO Advantage βοηθά τους οργανισμούς να κατανοήσουν και να διαχειριστούν τους κινδύνους στον κυβερνοχώρο ενώ παράλληλα τους παρέχει όλα τα εφόδια για τη συνεχή παρακολούθηση της κατάστασης κυβερνοασφάλειας τους, την απλοποίηση της συμμόρφωσης και την ευθυγράμμιση της απόδοσης με τη μελλοντική λήψη αποφάσεων.
Για τις ομάδες χωρίς CISO, παρέχει μια κεντρική πηγή αλήθειας, βοηθώντας τες να συμβαδίζουν με τις μεταβαλλόμενες απαιτήσεις και να κατανοούν τι πρέπει να διευθετήσουν στη συνέχεια.
Για τους οργανισμούς με CISO, μειώνει το τακτικό βάρος της συλλογής δεδομένων, της ερμηνείας των ευρημάτων και της σύνταξης αναφορών, επιτρέποντας στους ηγέτες να εστιάσουν σε αυτό για το οποίο προσλήφθηκαν -την καθοδήγηση της στρατηγικής ασφαλείας του οργανισμού.
Για όλους τους οργανισμούς, το Sophos CISO Advantage τους βοηθά στη δημιουργία και στην υλοποίηση ενός στρατηγικού και μετρήσιμου προγράμματος κυβερνοασφάλειας και συμμόρφωσης μέσω της:
- Επιτάχυνσης των αξιολογήσεων και αποκάλυψης βαθύτερων γνώσεων με ροές εργασίας AI που μειώνουν το χειροκίνητο έργο και κερδίζουν χρόνο στις ομάδες
- Παροχής σωστών πληροφοριών σε κάθε ενδιαφερόμενο μέρος με προσαρμοσμένες αναφορές για τεχνικές ομάδες, στελέχη και διοικητικό συμβούλιο
- Συγκριτικής αξιολόγησης της απόδοσης και της ωριμότητας ασφαλείας σε σχέση με ομότιμους του κλάδου, παρέχοντας πλαίσιο και στρατηγική κατεύθυνση
- Μετατροπής των ευρημάτων σε δράσεις με ανάλυση κενών και προτεραιοποιημένες συστάσεις που καθοδηγούν τις επενδύσεις και την κατανομή πόρων
Μαζί, αυτές οι δυνατότητες μεταστρέφουν τους οργανισμούς από το ερώτημα «Πού βρισκόμαστε;» στο να έχουν μια σαφή απάντηση στο: «Αυτό είναι που πρέπει να κάνουμε στη συνέχεια».
MSPs και πάροχοι υπηρεσιών
Για τους MSPs και άλλους συνεργάτες στο κανάλι που ενεργούν ως CISO για τη δική τους πελατειακή βάση, το Sophos CISO Advantage βοηθά στη μετατροπή αυτού του ρόλου σε μια δομημένη, χρεώσιμη υπηρεσία, ώστε να μπορούν να ανταποκριθούν στην αυξανόμενη ζήτηση για στρατηγική και συνεχή συμμόρφωση, εμβαθύνοντας παράλληλα τις σχέσεις τους με τους πελάτες.
Πηγή: Sophos
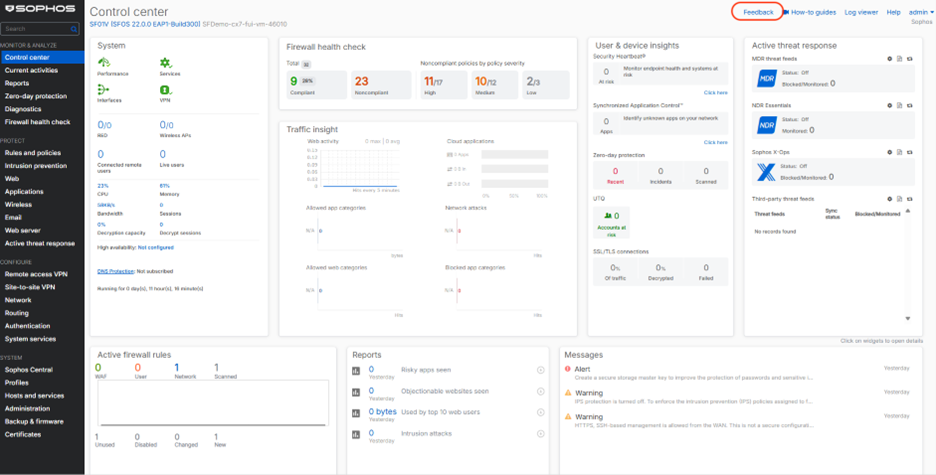
Το Sophos Firewall v23 φέρνει πολλές από τις πλέον περιζήτητες βελτιώσεις σε μία έκδοση γεμάτη νέα χαρακτηριστικά και δυνατότητες.
Από τη νέα υποστήριξη με τη βοήθεια τεχνητής νοημοσύνης (AI-powered) και το σύγχρονο REST API έως την απλοποιημένη διαχείριση κανόνων, τις ισχυρότερες δυνατότητες υψηλής διαθεσιμότητας, την διευρυμένη υποστήριξη ταυτοτήτων και την απλούστερη καθημερινή διαχείριση, το Sophos Firewall v23 σχεδιάστηκε για να καταστήσει ευκολότερη τη διαχείριση, τον αυτοματισμό και την κλιμάκωση του firewall σας, ενισχύοντας παράλληλα τα θεμέλια του Secure by Design.
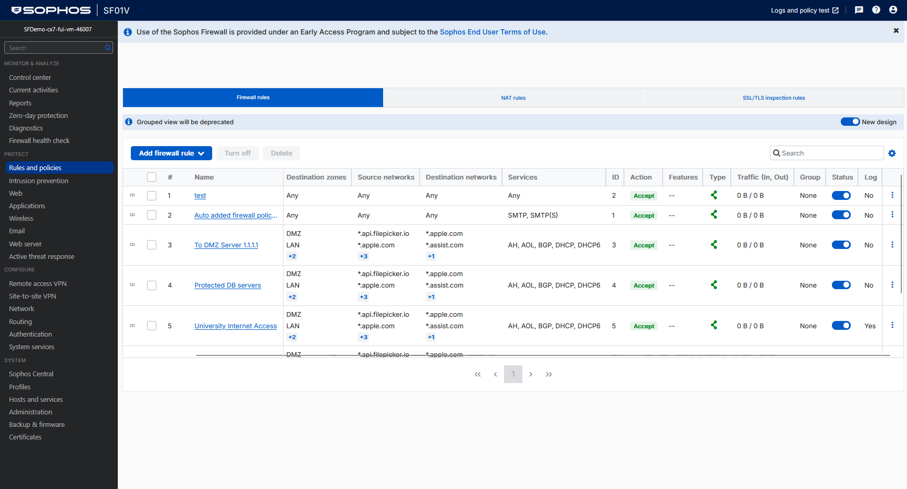
Αν και υπάρχουν δεκάδες βελτιώσεις σε όλους τους τομείς του firewall, τα κύρια σημεία εμπίπτουν σε πέντε βασικές περιοχές:
AI και αυτοματισμός
Με τα Sophos Firewall v23 και Sophos AI Defense αποκτάτε ευρύτερη ορατότητα στη χρήση της τεχνητής νοημοσύνης σε ολόκληρο τον οργανισμό σας και μπορείτε να εφαρμόσετε ευκολότερα τους κατάλληλους μηχανισμούς ελέγχου ενώ παράλληλα το νέο API σας επιτρέπει να αυτοματοποιήσετε τη διαχείριση του τείχους προστασίας. Επιπλέον, φροντίστε να αξιοποιήσετε τον νέο βοηθό τεχνητής νοημοσύνης για τη δημιουργία κανόνων firewall.
Τι νέο υπάρχει:
- Ενισχυμένη διακυβέρνηση AI και υποστήριξη ορατότητας μέσω του Sophos AI Defense
- Σύγχρονο REST API με αυθεντικοποίηση βάσει διακριτικού (token-based) και ενσωματωμένο οδηγό API
- Firewall Assistant με AI στο Sophos Fusion
Απλοποιημένη διαχείριση και μεγαλύτερη ανθεκτικότητα
Το Sophos Firewall v23 καθιστά την καθημερινή διαχείριση ευκολότερη και βοηθά στη διατήρηση της ομαλής λειτουργίας του δικτύου σας ακόμη και υπό απαιτητικές συνθήκες. Είτε διαχειρίζεστε ένα μεμονωμένο firewall είτε εκατοντάδες, θα επωφεληθείτε από την ανασχεδιασμένη εμπειρία διαχείρισης κανόνων, τη βελτιωμένη ορατότητα, την ταχύτερη απόδοση και τις σημαντικές βελτιώσεις υψηλής διαθεσιμότητας.
Τι νέο υπάρχει:
- Πλήρως ανασχεδιασμένη εμπειρία διαχείρισης κανόνων firewall
- Βελτιστοποιημένη βάσει υλικού παρακολούθηση υψηλής διαθεσιμότητας και ταχύτερος εντοπισμός failover
- Βελτιωμένη σταθερότητα υψηλής διαθεσιμότητας υπό βαριά φορτία
- Αυτοματοποιημένος προγραμματισμός ενημερώσεων υλικολογισμικού (firmware) στο Sophos Fusion
- Ταχύτερη και υψηλότερης αποκρισιμότητας διεπαφή διαχείρισης
- Βελτιωμένη πλοήγηση και ορατότητα της κατάστασης του firewall για διαχειριστές
Βελτιώσεις βάσει «Secure by Design»
Το Sophos Firewall συνεχίζει να «χτίζει» πάνω στα ισχυρά θεμέλια του Secure by Design με βελτιώσεις που μειώνουν περαιτέρω την επιφάνεια επίθεσης, βελτιώνουν την ορατότητα ασφαλείας και απλοποιούν την προστασία. Νέες δυνατότητες βοηθούν στην ασφάλεια της κίνησης DNS, παρέχουν μεγαλύτερη διαφάνεια στις αυτοματοποιημένες ενημερώσεις ασφαλείας και διευκολύνουν τη διατήρηση της προστασίας με τις τελευταίες βελτιώσεις στην πλατφόρμα και στο υλικολογισμικό.
Τι νέο υπάρχει:
- Υποστήριξη DNS over HTTPS (DoH) για ισχυρότερη ασφάλεια DNS
- Υποστήριξη DNSSEC για την αυθεντικοποίηση των αποκρίσεων DNS
- Ορατότητα σε εφαρμοσμένες επιδιορθώσεις (hotfixes) και στις ενημερώσεις ασφαλείας
- Εκσυγχρονισμένη αρχιτεκτονική δρομολόγησης (routing) και διαχείρισης
- Βελτιωμένη διαχείριση συμβάντων απόκρισης σε απειλές
- Πρόσθετη θωράκιση (hardening) της πλατφόρμας και βελτιώσεις ασφαλείας
Σύγχρονη ενσωμάτωση ταυτοτήτων και πρόσβασης
Καθώς οι οργανισμοί συνεχίζουν να υϊοθετούν υπηρεσίες cloud και υβριδικών ταυτοτήτων, το Sophos Firewall v23 επεκτείνει τις επιλογές ενσωμάτωσης και απλοποιεί την πιστοποίηση της ταυτότητας. Μπορείτε να συνδέσετε ευκολότερα χρήστες σε τοπικά (on-premises) και cloud περιβάλλοντα, βελτιώνοντας παράλληλα την ένταξη (onboarding) MFA και επεκτείνοντας την υποστήριξη σε ευρύτερο φάσμα συσκευών και σεναρίων εφαρμογής.
Τι νέο υπάρχει:
- Υποστήριξη Entra ID για Synchronized Security
- Ενσωμάτωση παρόχου ταυτότητας Google Workspace
- Ασφαλέστερη ένταξη (onboarding) MFA μέσω email
- Υποστήριξη Chromebook single sign-on (SSO)
- Ενισχυμένη υποστήριξη για terminal servers και περιβάλλοντα κοινόχρηστων χρηστών
Επεκτασιμότητα, δικτύωση και προστασία εφαρμογών
Το Sophos Firewall v23 περιλαμβάνει ένα ευρύ φάσμα βελτιώσεων υποδομής και δικτύωσης, σχεδιασμένο για να υποστηρίξει το αναπτυσσόμενο περιβάλλον σας. Από σημαντικές βελτιώσεις στο Web Application Firewall (WAF) και μια ανασχεδιασμένη υπηρεσία DHCP έως την διευρυμένη υποστήριξη IPv6 και τη βελτιωμένη ανακάλυψη υπηρεσιών, η έκδοση v23 προσφέρει καλύτερη επεκτασιμότητα, απόδοση και ευελιξία.
Τι νέο υπάρχει:
- Σημαντικές βελτιώσεις στην απόδοση και την επεκτασιμότητα του Web Application Firewall (WAF)
- Διευρυμένη χωρητικότητα κανόνων WAF και δυνατότητες δρομολόγησης
- Νέα αρχιτεκτονική υπηρεσίας DHCP
- Νέος mDNS reflector για εκπαιδευτικά, πανεπιστημιακά και τμηματοποιημένα δικτυακά περιβάλλοντα
- Ενισχυμένη υποστήριξη συνδεσιμότητας IPv6 και IPoE
- Πρόσθετες επιλογές εγκατάστασης/εφαρμογής σε πλατφόρμες cloud
Σύνοψη
Το Sophos Firewall v23 προσφέρει 30 από τις πλέον περιζήτητες βελτιώσεις, βοηθώντας σας να διαχειρίζεστε και να ασφαλίζετε το δίκτυό σας αποτελεσματικότερα. Το Sophos Firewall καθίσταται ευκολότερο στη διαχείριση ενισχύοντας τα πλεονεκτήματα του Secure by Design. Είτε διαχειρίζεστε ένα μεμονωμένο firewall είτε μια μεγάλη κατανεμημένη εγκατάσταση, θα επωφεληθείτε από τις βελτιώσεις και τα νέα χαρακτηριστικά της έκδοσης 23 που εξοικονομούν χρόνο, απλοποιούν τη διαχείριση και ενισχύουν την προστασία.
Περισσότερες λεπτομέρειες
Ανατρέξτε στον οδηγό «What’s New» για περισσότερες λεπτομέρειες.
Ξεκινήστε σήμερα
Μπορείτε να κατεβάσετε το πακέτο αναβάθμισης ή το πρόγραμμα εγκατάστασης για την έκδοση v23 από τη Sophos Firewall v23 EAP Registration Page. Απλώς υποβάλετε τα στοιχεία σας και οι σύνδεσμοι λήψης θα σας αποσταλούν αμέσως μέσω μηνύματος ηλεκτρονικού ταχυδρομείου.
Η υποστήριξη κατά τη διάρκεια του προγράμματος πρώϊμης πρόσβασης (EAP) θα παρέχεται μέσω των σχετικών ενοτήτων στο Sophos Firewall Community.
Πηγή: Sophos
Κάθε λίγες εβδομάδες, η συζήτηση για την τεχνητή νοημοσύνη φαίνεται να επανεκκινείται γύρω από μια νέα προειδοποίηση. Ένα μοντέλο επιδεικνύει μια απροσδόκητη ικανότητα. Ένας αυτόνομος πράκτορας συμπεριφέρεται με τρόπο που οι σχεδιαστές του δεν είχαν προβλέψει. Μια νέα πρόβλεψη περιγράφει πόσο γρήγορα η τεχνητή νοημοσύνη θα μπορούσε να μετασχηματίσει την εργασία, την ασφάλεια ή την κοινωνία. Οι λεπτομέρειες αλλάζουν, αλλά το μοτίβο είναι οικείο: μια νέα εξέλιξη αναδύεται, η συζήτηση αμφιταλαντεύεται μεταξύ της μεγάλης υπόσχεσης και του υπαρξιακού κινδύνου και οι οργανισμοί αφήνονται να αναρωτιούνται αν η στρατηγική τους πρέπει να αλλάξει και πάλι.
Υπάρχει ένα νόμιμο επιχείρημα για αυστηρότερες δοκιμές, μεγαλύτερη διαφάνεια, ανεξάρτητη αξιολόγηση και προστατευτικά μέτρα (guardrails) που εμποδίζουν τις δυνατότητες να εξελίσσονται περισσότερο από την ικανότητά μας να τις ασφαλίσουμε. Η καινοτομία χωρίς λογοδοσία δεν αποτελεί βιώσιμη στρατηγική.
Αλλά ούτε και η αναμονή για να δούμε που θα καταλήξει η συζήτηση για την τεχνητή νοημοσύνη.
Για τους ηγέτες ασφαλείας, το κεντρικό ερώτημα δεν είναι αν κάθε πρόβλεψη για την τεχνητή νοημοσύνη θα αποδειχθεί σωστή. Το θέμα είναι αν οι οργανισμοί τους μπορούν να προσαρμοστούν με ασφάλεια καθώς η τεχνολογία, το τοπίο των απειλών και ο τρόπος εργασίας των ανθρώπων εξακολουθούν να αλλάζουν.
Αυτό ήταν πάντα το ζήτημα.
Τα διακυβεύματα επίσης δεν κατανέμονται ισόποσα. Το όριο ανέχειας στην κυβερνοασφάλεια υπήρχε πολύ πριν από την τεχνητή νοημοσύνη αλλά καθώς το κόστος της επίθεσης όσο και της άμυνας αυξάνεται σημαντικά, οι οργανισμοί που εκτίθενται περισσότερο είναι συχνά αυτοί που ήταν ήδη υποστελεχωμένοι ή που αντιμετώπιζαν ήδη έλλειψη πόρων.
Η προσαρμοστικότητα δεν είναι το ίδιο με την υπερβολική αντίδραση
Οι ηγέτες ασφαλείας πρέπει να αντισταθούν σε δύο εξίσου επικίνδυνες παρορμήσεις:
- Η πρώτη είναι η εφησυχασμός: η υπόθεση ότι οι σημερινοί μηχανισμοί ελέγχου θα παραμείνουν επαρκείς απλώς επειδή οι θεμελιώδεις αρχές δεν άλλαξαν.
- Η δεύτερη είναι η υπερβολική αντίδραση: το να επιτρέπεται σε κάθε νέα εξέλιξη της τεχνητής νοημοσύνης να οδηγεί σε ολοκληρωτική επανεφεύρεση της στρατηγικής.
Καμία από τις δύο προσεγγίσεις δεν οικοδομεί ανθεκτικότητα.
Αντίθετα, θα πρέπει να επικεντρωθούν στην προσαρμοστικότητα, δηλαδή, στο να διατηρήσουν μία σταθερή βάση ασφαλείας και εφόσον κριθεί απαραίτητο, να αλλάζουν τον τρόπο εφαρμογής της. Και κάτι τέτοιο είναι ιδιαίτερα σημαντικό επειδή ο κύκλος ειδήσεων για την τεχνητή νοημοσύνη είναι απίθανο να επιβραδυνθεί. Θα υπάρξουν περισσότερα περιστατικά, περισσότερες επιδείξεις δυνατοτήτων και περισσότερες διαφωνίες για το τι σημαίνουν. Οι ηγέτες ασφαλείας δεν μπορούν να λειτουργούν αποτελεσματικά αν η προσοχή και οι επενδύσεις τους αλλάζουν σε απόλυτη συνάρτηση με κάθε πρωτοσέλιδο.
Χρειάζονται μία σταθερά για να αποφασίζουν τι έχει σημασία.
Ένα χρήσιμο σημείο εκκίνησης είναι να εστιάζουν λιγότερο στο αν ένα εργαλείο τεχνητής νοημοσύνης μοιάζει καινοτόμο και περισσότερο στο τι μπορεί να προσπελάσει, στο τι είναι εξουσιοδοτημένο να κάνει και στις συνέπειες που θα είχε αν συμπεριφερόταν απροσδόκητα.
Σε αυτό το σημείο είναι που η διακυβέρνηση βάσει κινδύνου καθίσταται απαραίτητη. Οι οργανισμοί θα πρέπει να μπορούν να πειραματίζονται ωστόσο η αυστηρότητα των μηχανισμών ελέγχου θα πρέπει να αυξάνεται με την αυτονομία, την πρόσβαση και τον δυνητικό αντίκτυπο κάθε περίπτωσης χρήσης.
Αυτή η αρχή επιτρέπει στην καινοτομία να συνεχίζει να υφίσταται χωρίς να προσποιούμαστε ότι κάθε εφαρμογή της τεχνητής νοημοσύνης φέρει τον ίδιο κίνδυνο.
Χρειαζόμαστε κανόνες ασφαλείας που ενισχύουν την καινοτομία
Οι εκκλήσεις για προσοχή ερμηνεύονται μερικές φορές ως εκκλήσεις για παύση. Οι εκκλήσεις για καινοτομία ερμηνεύονται μερικές φορές ως αντίθεση στην εποπτεία. Αυτή είναι μια ψευδής επιλογή, κυρίως επειδή η τεχνητή νοημοσύνη είναι διττής χρήσης. Οι ίδιες εξελίξεις που μπορούν να βοηθήσουν τους αμυνόμενους να αναλύουν δραστηριότητα, να διερευνούν απειλές και να αποκρίνονται ταχύτερα μπορούν επίσης να βοηθήσουν τους αντιπάλους να δρουν με μεγαλύτερη ταχύτητα.
Το ερώτημα δεν είναι αν χρειάζονται κανόνες ασφαλείας ή μηχανισμοί ελέγχου, χρειάζονται.
Είναι καλύτερο να θέσουμε το ερώτημα αν οι συγκεκριμένοι κανόνες ασφαλείας είναι ανάλογοι, επαληθεύσιμοι και επικεντρωμένοι στον μετρήσιμο κίνδυνο. Η κανονιστική ρύθμιση θα πρέπει να καθορίζει τη λογοδοσία, να βελτιώνει τη διαφάνεια και να καθιστά δυσκολότερη την ανάπτυξη ή την εφαρμογή επικίνδυνων δυνατοτήτων χωρίς κατάλληλο έλεγχο.
Η κανονιστική ρύθμιση από την άλλη όμως δεν θα πρέπει να παγώνει την υπεύθυνη καινοτομία ή να καθιστά τις προηγμένες αμυντικές ικανότητες προσβάσιμες μόνο στους οργανισμούς με τους μεγαλύτερους πόρους.
Κανόνες που ακούσια επιβραδύνουν τους αμυνόμενους, περιορίζουν την υπεύθυνη έρευνα ή αυξάνουν το κόστος προστασίας θα μπορούσαν να διευρύνουν το χάσμα μεταξύ των οργανισμών που μπορούν να αμυνθούν και εκείνων που δεν μπορούν.
Ο στόχος, αντιθέτως, θα πρέπει να είναι η δημιουργία μίας κούρσας προς την ισχυρότερη ασφάλεια, που όμως να απαιτεί στενή συνεργασία. Οι εταιρείες ανάπτυξης μοντέλων τεχνητής νοημοσύνης αιχμής κατανοούν τα μοντέλα τους. Οι ειδικοί κυβερνοασφάλειας κατανοούν το πως τα συστήματα δέχονται επιθέσεις, που αποτυγχάνουν οι επιχειρησιακοί έλεγχοι αλλά και πως κάνει την εμφάνιση του ο κίνδυνος σε πραγματικά περιβάλλοντα. Οι υπεύθυνοι χάραξης πολιτικής μπορούν να θεσπίσουν λογοδοσία και να υπερασπιστούν το δημόσιο συμφέρον.
Καμία από τις παραπάνω ομάδες όμως δεν μπορεί να λύσει το πρόβλημα από μόνη της.
Η εργασία για την ασφάλεια που έχουμε μπροστά μας έχει γίνει ήδη
Μεγάλο μέρος της δημόσιας συζήτησης επικεντρώνεται στο τι θα μπορεί να κάνει η επόμενη γενιά τεχνητής νοημοσύνης. Οι ηγέτες ασφαλείας δεν έχουν την πολυτέλεια να επικεντρωθούν μόνο σε ένα μελλοντικό μοντέλο.
Η τεχνολογία που είναι διαθέσιμη σήμερα αλλάζει ήδη τον τρόπο με τον οποίο οι άνθρωποι δημιουργούν, επικοινωνούν, αναλύουν πληροφορίες και λαμβάνουν αποφάσεις. Εργαλεία και πράκτορες τεχνητής νοημοσύνης εισέρχονται ήδη στους οργανισμούς, μερικές φορές μέσω εγκεκριμένων προγραμμάτων και άλλες φορές χωρίς τη γνώση των ομάδων πληροφορικής ή ασφαλείας.
Ακόμη και αν η ανάπτυξη τεχνητής νοημοσύνης αιχμής σταματούσε σήμερα, αυτή η εργασία θα παρέμενε.
Οι οργανισμοί θα εξακολουθούσαν να χρειάζονται να ανακαλύπτουν μη εγκεκριμένη χρήση τεχνητής νοημοσύνης. Θα εξακολουθούσαν να χρειάζονται να κατανοούν ποιες πληροφορίες κοινοποιούνται σε εξωτερικές υπηρεσίες. Θα εξακολουθούσαν να χρειάζονται να αξιολογούν ενσωματώσεις, δικαιώματα και ταυτότητες. Θα εξακολουθούσαν να χρειάζονται να παρακολουθούν για τυχόν κατάχρηση και να προετοιμάζονται για λάθη και σφάλματα. Θα εξακολουθούσαν να χρειάζονται να βοηθούν τους υπαλλήλους τους να χρησιμοποιούν την τεχνητή νοημοσύνη παραγωγικά χωρίς να δημιουργούν ανεπίτρεπτους κινδύνους.
Ακριβώς για αυτό, η επιβράδυνση δεν μπορεί να αποτελεί στρατηγική ασφαλείας.
Η στρατηγική πρέπει να είναι η οικοδόμηση οργανισμών που μπορούν να υϊοθετούν την τεχνολογία με ασφάλεια, να ανταπεξέρχονται στις αλλαγές και να διατηρούν τον έλεγχο ακόμη και όταν η κατεύθυνση της καινοτομίας παραμένει αβέβαιη.
Δεν πρέπει να αλλάζουν τα θεμελιώδη κάθε φορά που αλλάζει το αφήγημα
Η κυβερνοασφάλεια δεν έχει λειτουργήσει ποτέ σε σταθερό περιβάλλον. Οι φορείς απειλών εξελίσσονται, οι αρχιτεκτονικές τεχνολογίας μετατοπίζονται, τα γεωπολιτικά γεγονότα μεταβάλλουν τον κίνδυνο και νέες εφαρμογές εμφανίζονται εντός των οργανισμών πριν οι ομάδες ασφαλείας προλάβουν να τις αξιολογήσουν. Είναι απλώς μέρος της καθημερινότητας.
Η τεχνητή νοημοσύνη αυξάνει την ταχύτητα και την κλίμακα αυτής της αλλαγής ωστόσο δεν εξαλείφει τα θεμέλια της ορθής ασφάλειας. Οι οργανισμοί εξακολουθούν να χρειάζονται να γνωρίζουν τι υπάρχει στο περιβάλλον τους, να κατανοούν ποιος και τι έχει πρόσβαση σε ευαίσθητα συστήματα και δεδομένα και να διαθέτουν ελέγχους που περιορίζουν την έκθεση, ανιχνεύουν την κακόβουλη δραστηριότητα και υποστηρίζουν την αποτελεσματική απόκριση όταν εντοπίζεται μια απειλή.
Με άλλα λόγια, οι προτεραιότητες μπορεί να αλλάζουν ή να μετατοπίζονται αλλά τα θεμελιώδη πρέπει να διατηρούνται.
Μία παρόμοια δυναμική διαπιστώσαμε και κατά τη μετάβαση στο νέφος (cloud). Κανείς δεν ασφάλισε το νέφος αντιμετωπίζοντας κάθε νέα εφαρμογή ως ξεχωριστή στρατηγική κρίση. Προσαρμόσαμε τα μοντέλα ασφαλείας μας αναπτύσσοντας νέες μορφές ορατότητας, θεσπίσαμε νέους μηχανισμούς ελέγχου και μάθαμε να διαχειριζόμαστε ένα τεχνολογικό περιβάλλον που γνωρίζαμε ότι θα συνέχιζε να εξελίσσεται.
Η τεχνητή νοημοσύνη απαιτεί την ίδια πειθαρχία αλλά με μια σημαντική διαφορά. Σε αντίθεση με τις προηγούμενες τεχνολογικές εξελίξεις, η υϊοθέτηση της τεχνητής νοημοσύνης δεν έρχεται μέσω ενός κεντρικά διαχειριζόμενου προγράμματος μετασχηματισμού. Μπορεί να εισέλθει σε έναν οργανισμό με έναν υπάλληλο, μία καρτέλα ενός προγράμματος περιήγησης, μια ενσωμάτωση εφαρμογής ή έναν αυτόνομο πράκτορα τη φορά.
Και αυτό καθιστά την προσαρμοστικότητα αδιαχώριστη από την ορατότητα. Οι ομάδες ασφαλείας δεν μπορούν να αξιολογήσουν κίνδυνο, να εφαρμόσουν κατάλληλους ελέγχους ή να διακυβερνήσουν τη χρήση τεχνητής νοημοσύνης αν δεν γνωρίζουν που και πως χρησιμοποιείται σε ολόκληρη την επιχείρηση.
Καθιστώντας την ασφαλή υϊοθέτηση της τεχνητής νοημοσύνης προσβάσιμη σε όλους
Στη Sophos, η αποστολή μας εδώ και καιρό είναι να βοηθήσουμε στην εξάλειψη του ορίου ανέχειας στην κυβερνοασφάλεια. Αυτή η αποστολή έχει ακόμη μεγαλύτερη σημασία στην εποχή της τεχνητής νοημοσύνης.
Ο ρόλος μας είναι να βοηθούμε τους πελάτες να υϊοθετούν με ασφάλεια τα εργαλεία που επιλέγουν ενώ παράλληλα φέρνουμε την ισχυρότερη διαθέσιμη τεχνολογία ασφαλείας εντός πρακτικής εμβέλειας. Αυτό σημαίνει να παρέχουμε στους οργανισμούς ορατότητα σε ολόκληρο το περιβάλλον τους, να τους βοηθούμε να εντοπίζουν επικινδυνότητες και κινδύνους και να εφαρμόζουμε προστασία με τρόπους που ανταποκρίνονται στην επιχειρησιακή τους πραγματικότητα.
Αυτό επίσης σημαίνει να συνεργαζόμαστε στενά με τους οργανισμούς που αναπτύσσουν συστήματα τεχνητής νοημοσύνης αιχμής. Οι εταιρείες ανάπτυξης μοντέλων τεχνητής νοημοσύνης μπορούν να επιταχύνουν τις δραστηριότητές τους με ασφάλεια όταν αναπτύσσουν παράλληλα με ειδικούς κυβερνοασφάλειας που γνωρίζουν και βλέπουν πως συμπεριφέρονται οι φορείς απειλών στο πεδίο και πως χρησιμοποιείται η τεχνολογία σε πραγματικούς οργανισμούς.
Αυτό δεν είναι επιχείρημα για επιτάχυνση και αγνόηση των συνεπειών. Στην πραγματικότητα πρόκειται για ένα επιχείρημα για να γίνει η ασφάλεια μέρος της καινοτομίας από την αρχή.
Τα θεμελιώδη στοιχεία είναι διαθέσιμα σε εμάς τώρα: να γνωρίζετε τι λειτουργεί στο περιβάλλον σας, να κατανοείτε τι μπορεί να προσπελάσει, να εφαρμόζετε μηχανισμούς ελέγχου αναλόγως της επικινδυνότητας, να παρακολουθείτε τι κάνει και να προετοιμάζεστε για αποτυχία. Πάνω απ’ όλα, να προσαρμόζεστε καθώς αλλάζουν τα δεδομένα.
Πράγματι, η τεχνητή νοημοσύνη μπορεί να κινείται ταχύτερα από οποιαδήποτε προηγούμενη τεχνολογική μετάβαση. Αυτό δεν σημαίνει όμως ότι η στρατηγική ασφαλείας σας πρέπει να καθοδηγείται από κάθε πρωτοσέλιδο. Σημαίνει απλώς, ότι η στρατηγική σας πρέπει να είναι φτιαγμένη για να προσαρμόζεται.
Πηγή: Sophos
Η διαχείριση πληροφοριών και συμβάντων ασφαλείας (Security Information and Event Management ή SIEM) έχει εξελιχθεί σημαντικά από τη σύλληψη της πριν από περισσότερο από μία εικοσαετία. Σε πρώτη φάση, η υϊοθέτηση καθοδηγήθηκε από το πρότυπο ασφαλείας δεδομένων της βιομηχανίας καρτών πληρωμών (Payment Card Industry Data Security Standard – PCI DSS) και έκτοτε απολαμβάνει ευρείας χρήσης χάρη στην ολοκληρωμένη προσέγγιση της στον εντοπισμό και στην αντιμετώπιση απειλών για την ασφάλεια.
Η παρακολούθηση μόνο ενός συστήματος μεμονωμένα δεν είναι κατάλληλη για τη σύγχρονη ασφάλεια. Σύμφωνα με την παγκόσμια έκθεση αντιμετώπισης περιστατικών (Global Incident Response Report) της Palo Alto Networks, το 87% των εισβολών περιλαμβάνει δραστηριότητα σε πολλαπλές επιφάνειες επίθεσης, συμπεριλαμβανομένων των τερματικών συσκευών (endpoints), των δικτύων, του νέφους (cloud), SaaS και της ταυτότητας.
Επομένως, δεν αποτελεί έκπληξη το γεγονός ότι το SIEM έχει τραβήξει την προσοχή των νομοθετών με την οδηγία NIS2 (που καλύπτει πολλές εταιρείες στην Ευρωπαϊκή Ένωση και έμμεσα τις αλυσίδες εφοδιασμού τους) να παρέχει κατευθύνσεις που συστήνουν συγκεκριμένα το SIEM για τη διευκόλυνση της συμμόρφωσης.
Ακολουθούν πέντε τρόποι με τους οποίους το Kaseya SIEM βοηθά τους οργανισμούς όσον αφορά τη συμμόρφωση με την οδηγία NIS2.
1.Το SIEM βοηθά στον ταχύτερο εντοπισμό συμβάντων ασφαλείας
Μία από τις βασικές απαιτήσεις της οδηγίας NIS2 είναι η ικανότητα αποτελεσματικής ανίχνευσης, παρακολούθησης και απόκρισης σε περιστατικά κυβερνοασφάλειας. Το παραπάνω αφορά τη συγκέντρωση δεδομένων από ολόκληρο τον οργανισμό για τον εντοπισμό δυνητικών απειλών και την απόκριση σε αυτές.
Οι κατευθύνσεις αναφέρουν ότι η ικανότητα συσχέτισης πληροφοριών μεταξύ συστημάτων είναι σημαντική για τη συμμόρφωση. Επίσης προτείνουν το SIEM ως αποδεικτικό στοιχείο για το τμήμα παρακολούθησης και καταγραφής διαχείρισης περιστατικών.
Χωρίς αυτή την ικανότητα ενορχήστρωσης εξετάζετε μεμονωμένα σήματα σε απομόνωση. Το SIEM είναι αυτό που τα συγκεντρώνει για να παρέχει μια συνολική και ενιαία εικόνα των απειλών για τον οργανισμό σας.
2.Το SIEM παρέχει το αναγκαίο πλαίσιο για την απόκριση σε περιστατικά
Ο εντοπισμός ενός περιστατικού είναι μόνο το πρώτο βήμα.
Οι οργανισμοί πρέπει επίσης να προσδιορίσουν τη σοβαρότητα της απειλής, να κατανοήσουν τον δυνητικό αντίκτυπο της και να αποφασίσουν πως θα ανταποκριθούν.
Πρόκειται για ένα μικρό ζήτημα ασφαλείας που μπορεί να επιλυθεί γρήγορα και χωρίς περαιτέρω παρεμβάσεις; Ή πρόκειται για ένα περιστατικό αρκετά σοβαρό ώστε να ενεργοποιήσει άλλα μέρη του σχεδιασμού ασφαλείας σας;
Δεν μπορείτε να το αποφασίσετε εκείνη τη στιγμή. Αυτή η γραμμή πρέπει να είναι σαφώς χαραγμένη εκ των προτέρων. Οι κατευθύνσεις της οδηγίας NIS2 προτείνουν να διασφαλίσετε ότι διαθέτετε σαφή κριτήρια για το τι μπορεί να χαρακτηριστεί ως περιστατικό, πως κατηγοριοποιείται η σοβαρότητα του και πως στη συνέχεια μπορείτε να το διαχειριστείτε.
Τα δεδομένα SIEM όμως είναι αυτά -και η κατανόηση της σοβαρότητας του περιστατικού- που παρέχουν αυτό το θεμέλιο πληροφοριών που σας επιτρέπει να ενεργοποιήσετε την κατάλληλη γραμμή απόκρισης.
3.Η αυτοματοποίηση επιταχύνει τους χρόνους απόκρισης
Η γρήγορη απόκριση σε ένα περιστατικό θα μπορούσε να αποτελέσει τη διαφορά μεταξύ της αντιμετώπισης ενός προβλήματος από τη ρίζα του και της παράλυσης της επιχείρησης σας από αυτό. Σύμφωνα με την Παγκόσμια Έκθεση Απειλών της CrowdStrike για το 2025 (CrowdStrike Global Threat Report 2025), χρειάζονται μόλις 48 λεπτά κατά μέσο όρο για να μετακινηθούν πλευρικά οι επιτιθέμενοι από την αρχική παραβίαση.
Στο πλαίσιο της ανταπόκρισης σε περιστατικά, οι κατευθύνσεις της οδηγίας NIS2 προτείνουν τη χρήση αυτοματοποιημένων λύσεων. Η αυτοματοποίηση σε νέφος, ηλεκτρονικό ταχυδρομείο και τερματικές συσκευές μπορεί να ενεργοποιήσει την άμεση απόκριση προτού καν ο μηχανικός λάβει τη σχετική ειδοποίηση.
Οι αυτοματοποιημένοι κανόνες απόκρισης του Kaseya SIEM σταματούν τις απειλές χωρίς χειροκίνητη παρέμβαση. Μάλιστα, μπορείτε να χρησιμοποιήσετε τους αυτοματοποιημένους κανόνες απόκρισης που είναι έτοιμοι προς χρήση ή να τους βελτιστοποιήσετε και να δημιουργήσετε τους δικούς σας.
4.Η προσαρμοσμένη ασφάλεια σας βοηθά να επικεντρώσετε τις προσπάθειες σας
Αναγνωρίζοντας τον τεράστιο όγκο δεδομένων που θα μπορούσε να κατακλύσει μια ομάδα, οι κατευθύνσεις της οδηγίας NIS2 προτείνουν τη χρήση αυτοματοποίησης για τη διαλογή των εισερχόμενων ειδοποιήσεων και την ιεράρχησή τους βάσει σοβαρότητας.
Το NIS2 αναγνωρίζει τη σημασία της συγκέντρωσης των πόρων σε πραγματικούς κινδύνους και της ελαχιστοποίησης των ψευδώς θετικών αποτελεσμάτων όπου είναι δυνατόν.
Το Kaseya SIEM σας επιτρέπει να ορίσετε τους δικούς σας προσαρμοσμένους δείκτες παραβίασης και να ρυθμίσετε τη σοβαρότητα των ειδοποιήσεων. Σε συνδυασμό με την αυτοματοποιημένη απόκριση, σας επιτρέπει να προσαρμόσετε τις ενέργειες απόκρισης ώστε να ταιριάζουν στο περιβάλλον σας και να διασφαλίσετε ότι οι ομάδες σας ανταποκρίνονται σε ότι έχει μεγαλύτερη σημασία.
5.Τα αρχεία καταγραφής παρέχουν τα αποδεικτικά στοιχεία που χρειάζεστε μετά από ένα περιστατικό
Δεν υπάρχει καθορισμένος τρόπος με τον οποίο μπορεί να εξελιχθεί μια έρευνα, ούτε και τι μπορεί να την ενεργοποιήσει. Αν ωστόσο οι ελεγκτές προχωρήσουν στην διεξαγωγή έρευνας μετά από παραβίαση ασφαλείας, η διαθεσιμότητα των κατάλληλων δεδομένων είναι ζωτικής σημασίας.
Οι ελεγκτές πιθανότατα θα θελήσουν να δουν πώς διαχειριστήκατε το περιστατικό, τα δεδομένα που χρησιμοποιήθηκαν για την επίλυσή του και τα βήματα που ακολουθήσατε. Μπορεί επίσης να θελήσουν να δουν ποια δεδομένα συλλέγατε και πως τα ερμηνεύατε και ενεργούσατε βάσει αυτών πριν από το συμβάν.
Με διατήρηση αρχείων καταγραφής 400 ημερών, το Kaseya SIEM καλύπτει αυτή την ανάγκη. Και αν λάβουμε υπόψη ότι απαιτούνται κατά μέσο όρο 241 ημέρες για τον εντοπισμό και τον περιορισμό μιας παραβίασης, το συγκεκριμένο χρονικό διάστημα διατήρησης αρχείων καταγραφής καθίσταται ακόμη σημαντικότερο.
Υπάρχει το SIEM -και μετά υπάρχει το Kaseya SIEM
Η Kaseya έχει αναλάβει το SIEM και το έχει προσαρμόσει για σύγχρονες απειλές. Ενώ το SIEM υπήρξε από πάντα ένα ισχυρό εργαλείο για τη συγκέντρωση δεδομένων, το Kaseya SIEM συνδυάζει αυτοματοποίηση τεχνητής νοημοσύνης με υψηλό επίπεδο προσαρμογής, ώστε να μπορείτε να προσαρμόζετε και να επιταχύνετε τις ενέργειες απόκρισης σας σε ένα περιστατικό.
Το κόστος της μη ύπαρξης λύσης SIEM θα μπορούσε επίσης να έχει ευρύτερες επιπτώσεις. Πολλές ασφαλιστικές εταιρείες απαιτούν πλέον κάλυψη SIEM ή SOC ως προϋπόθεση για την ανανέωση του ασφαλιστηρίου. Το Kaseya SIEM προσφέρει και τα δύο.
Επιπλέον των αυτοματοποιημένων αποκρίσεων και των προσαρμοσμένων ειδοποιήσεων, το Kaseya SIEM υποστηρίζεται επίσης από ένα SOC που λειτουργεί 24/7 σαρώνοντας για προβλήματα ανά πάσα στιγμή.
Η οδηγία NIS2 απαιτεί τα κατάλληλα εργαλεία με τους κατάλληλους ανθρώπους και την κατάλληλη εκπαίδευση -και συνδυάζοντας SIEM με SOC, το Kaseya SIEM βοηθά τους οργανισμούς να αντιμετωπίσουν τις παραπάνω απαιτήσεις.
Μάθετε περισσότερα για το Kaseya SIEM.
Πηγή: Kaseya
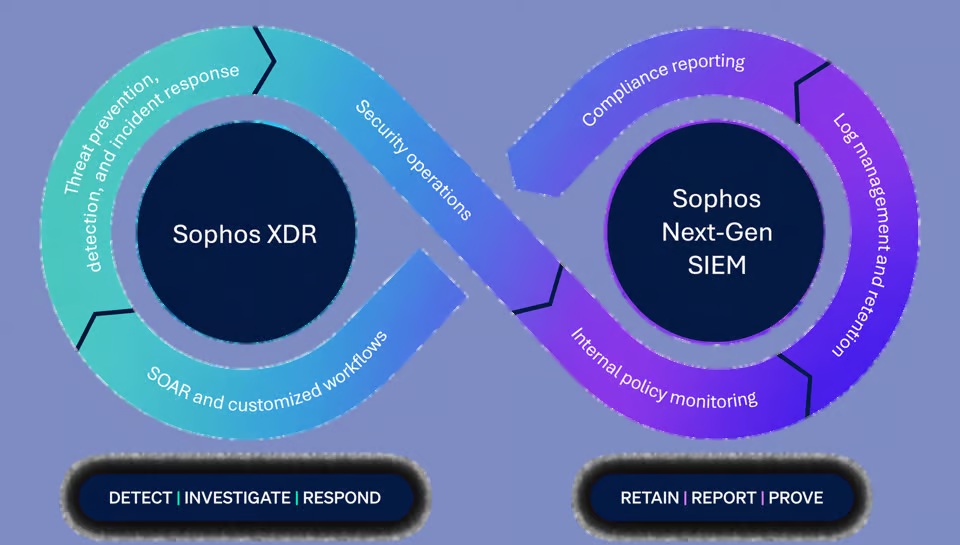
Για χρόνια, ο κλάδος της κυβερνοασφάλειας θόλωνε τα όρια μεταξύ XDR και SIEM. Καθώς οι δυνατότητες συνέκλιναν, οι οργανισμοί κατέληξαν να προσπαθούν να συνδέσουν ξεχωριστές λύσεις για λειτουργίες και επιχειρήσεις ασφαλείας και συμμόρφωσης, μετακινώντας συχνά τα ίδια δεδομένα μεταξύ διαφορετικών εργαλείων, ροών εργασίας και ομάδων.
Από τις ομάδες ασφαλείας ζητήθηκε να κάνουν περισσότερα από ποτέ: να εντοπίζουν και να διερευνούν απειλές ταχύτερα, να αυτοματοποιούν ενέργειες απόκρισης και να διατηρούν ολοένα και μεγαλύτερους όγκους δεδομένων. Και το παραπάνω προστίθεται στην ανασύνθεση της δραστηριότητας σε διαφορετικά συστήματα, στη χειροκίνητη συσχέτιση συμβάντων και στη γεφύρωση των κενών μεταξύ επιχειρησιακών απαιτήσεων και απαιτήσεων συμμόρφωσης.
Την ίδια στιγμή, η τιμολόγηση που συνδέεται άμεσα με την εισαγωγή δεδομένων δημιούργησε μια ακόμη πρόκληση. Καθώς οι όγκοι δεδομένων αυξάνονταν, οι οργανισμοί αναγκάζονταν να επιλέξουν μεταξύ μεγαλύτερης ορατότητας, διατήρησης δεδομένων και κόστους, ακόμη και όταν το ιστορικό πλαίσιο θα μπορούσε να αποδειχθεί κρίσιμης σημασίας κατά τη διάρκεια μιας έρευνας, ενός ελέγχου ή μιας ανασκόπησης περιστατικού.
Στη Sophos, θεωρούμε ότι η συζήτηση έχει επικεντρωθεί στα λάθος πράγμα.
Το ερώτημα δεν είναι αν ένας οργανισμός χρειάζεται XDR ή SIEM. Το ερώτημα είναι αν οι λειτουργίες ή οι επιχειρήσεις ασφαλείας και η συμμόρφωση θα πρέπει εξαρχής να απαιτούν ξεχωριστές λύσεις, ξεχωριστές ροές εργασίας και ξεχωριστές βάσεις δεδομένων.
Εμείς δεν το πιστεύουμε αυτό. Η εργασία είναι διαφορετική. Τα δεδομένα δεν χρειάζεται να είναι.
Σχεδιασμένο γύρω από αποτελέσματα, βασισμένο στο ίδιο κοινό πλαίσιο
Όταν η Sophos εξαγόρασε τη Secureworks το 2025, φέραμε κοντά δύο από τις πιο επιδραστικές παραδόσεις στην κυβερνοασφάλεια. Έτσι είχαμε τη δυνατότητα να επανεξετάσουμε τον τρόπο με τον οποίο οι επιχειρήσεις ασφαλείας και η συμμόρφωση θα πρέπει να λειτουργούν από κοινού.
Αντί να αναγκάζει τους οργανισμούς να αντιμετωπίζουν τα XDR και SIEM ως ξεχωριστές βάσεις δεδομένων, το Sophos Fusion τα φέρνει κοντά μέσω του κοινού πλαισίου (shared context), διατηρώντας παράλληλα τα αποτελέσματα ασφαλείας στο επίκεντρο.
Εντός του Sophos Fusion, του πιο ολοκληρωμένου συστήματος κυβερνοάμυνας στη βιομηχανία, η τηλεμετρία από τα σημεία ελέγχου της Sophos και τρίτων ρέει σε μια ενοποιημένη λίμνη πλαισίου (context lake). Οι δυνατότητες επιχειρήσεων ασφαλείας χρησιμοποιούν αυτό το πλαίσιο για να ανιχνεύουν και να προσδιορίζουν απειλές, να διερευνούν τη δραστηριότητα, να αυτοματοποιούν ροές εργασιών και να επιταχύνουν την απόκριση. Οι δυνατότητες συμμόρφωσης αντλούν από την ίδια βάση για την υποστήριξη της μακροπρόθεσμης διατήρησης δεδομένων, τη σύνταξη αναφορών και τις ανάγκες αποδεικτικής τεκμηρίωσης.
Διακριτά αποτελέσματα. Κοινό πλαίσιο. Ένα σύστημα κυβερνοάμυνας.
Η ασφάλεια παραμένει στο επίκεντρο
Οι οργανισμοί δεν θα πρέπει να χρειάζεται να προσθέσουν ένα ξεχωριστό SIEM για να αποκτήσουν πρόσβαση στις δυνατότητες που απαιτούνται για αποτελεσματικές επιχειρήσεις ασφαλείας.
Το Sophos XDR Powered by Secureworks παρέχει τις δυνατότητες που χρειάζονται οι αναλυτές για να ανιχνεύουν, να διερευνούν και να αποκρίνονται. Η ανάλυση ανίχνευσης ή εντοπισμού με υποστήριξη τεχνητής νοημοσύνης (AI) και η αναζήτηση σε φυσική γλώσσα βοηθούν τις ομάδες να κατανοούν τη δραστηριότητα ταχύτερα. Υποθέσεις εμπλουτισμένες με πλαίσιο (συναφείς πληροφορίες) συγκεντρώνουν σχετικά αποδεικτικά στοιχεία και πληροφορίες απειλών (threat intelligence). Η ενσωματωμένη αυτοματοποίηση, οι ροές εργασίας SOAR, οι ενέργειες απόκρισης και οι περισσότερες από 500 ενσωματώσεις τρίτων βοηθούν τους αναλυτές να περάσουν από τον εντοπισμό στον περιορισμό (containment) και στην απομόνωση, χωρίς να συναρμολογούν χειροκίνητα την απόκριση σε αποσυνδεδεμένα εργαλεία.
Αυτές οι δυνατότητες ανήκουν στο XDR επειδή συμβάλλουν άμεσα στα αποτελέσματα ασφαλείας. Η συμμόρφωση οικοδομείται πάνω σε αυτή τη βάση ασφαλείας αντί να την ανταγωνίζεται.
Το Sophos Next-Gen SIEM βοηθά τους οργανισμούς να διατηρούν, να συντάσσουν αναφορές και να αποδεικνύουν. Η ευέλικτη εισαγωγή δεδομένων και οι μηχανισμοί ανάλυσης (parsers) με υποστήριξη AI εισάγουν τηλεμετρία από μοναδικές, παλαιού τύπου (legacy), περιφερειακές και εσωτερικά αναπτυγμένες πηγές. Τα διατηρούμενα δεδομένα παραμένουν δομημένα και αναζητήσιμα, υποστηρίζοντας την σύνταξη και την υποβολή αναφορών συμμόρφωσης (compliance reporting) ενώ παράλληλα προσθέτουν ιστορικό πλαίσιο στις επιχειρήσεις ασφαλείας που πραγματοποιούνται ήδη στο Sophos XDR ή στο Sophos MDR.
Η τιμολόγηση που βασίζεται σε χρήστες και διακομιστές αντί στον όγκο των δεδομένων βοηθά τους οργανισμούς να διατηρούν τα δεδομένα που χρειάζονται χωρίς κάθε αύξηση της ορατότητας να μετατρέπεται σε αύξηση του κόστους. Αυτό σημαίνει λιγότερους συμβιβασμούς μεταξύ ασφάλειας, συμμόρφωσης και προϋπολογισμού, με το ιστορικό πλαίσιο να είναι διαθέσιμο όταν το χρειάζονται οι αναλυτές, οι ελεγκτές ή οι ομάδες απόκρισης περιστατικών και αντιμετώπισης συμβάντων.
Ένα πιο σαφές μονοπάτι προς τα εμπρός
Ο κλάδος της κυβερνοασφάλειας πέρασε χρόνια θολώνοντας τα όρια μεταξύ XDR και SIEM. Οι οργανισμοί αφέθηκαν να προσπαθούν να καθορίσουν αν χρειαζόντουσαν τη μία λύση, την άλλη ή και τις δύο.
Η Sophos ακολουθεί διαφορετική προσέγγιση.
Εντός του Sophos Fusion, τα Sophos XDR και Sophos Next-Gen SIEM έχουν σχεδιαστεί γύρω από τα αποτελέσματα που χρειάζονται οι οργανισμοί, όχι γύρω από τα όρια μεταξύ των προϊοντικών κατηγοριών. Οι ομάδες ασφαλείας μπορούν να εντοπίζουν, να διερευνούν και να ανταποκρίνονται. Οι ομάδες συμμόρφωσης μπορούν να διατηρούν, να συντάσσουν/υποβάλλουν αναφορές και να αποδεικνύουν. Και οι δύο εργάζονται από την ίδια βάση δεδομένων και πλαισίου, εντός ενός ενιαίου συστήματος κυβερνοάμυνας.
Το Sophos XDR Powered by Secureworks και το Sophos Next-Gen SIEM είναι πλέον διαθέσιμα ως μέρος του Sophos Fusion. Οι πελάτες που έχουν νόμιμες άδειες Sophos XDR και Sophos MDR μπορούν να προσθέσουν το Sophos Next-Gen SIEM στο περιβάλλον τους. Οι νέοι πελάτες μπορούν επίσης να υϊοθετήσουν το Sophos XDR με Next-Gen SIEM ή να συνδυάσουν το Next-Gen SIEM με το Sophos MDR για πλήρως διαχειριζόμενο, 24/7 εντοπισμό και απόκριση που υποστηρίζεται από εκτεταμένο ιστορικό πλαίσιο.
Είτε θέλετε να ενισχύσετε τις επιχειρήσεις ασφαλείας, είτε να απλοποιήσετε τη συμμόρφωση, είτε να συνδυάσετε και τα δύο μέσω ενός κοινού πλαισίου, επισκεφθείτε το Sophos.com/NG-SIEM ή επικοινωνήστε με τον αντιπρόσωπο της Sophos για να μάθετε περισσότερα.
Πηγή: Sophos
Μία ακόμα σημαντική αναγνώριση έλαβε η Keeper Security από την GigaOm στο τεταρτημόριο «Enduring Innovators» της έκθεσης Radar Report for Enterprise Password Management για το 2026. Πρόκειται για την πέμπτη συνεχόμενη χρονιά που η Keeper λαμβάνει τη διάκριση «Leader» στην αξιολόγηση της GigaOm στον τομέα της διαχείρισης κωδικών πρόσβασης σε επιχειρησιακά περιβάλλοντα (enterprise password management).
Η έκθεση αναγνωρίζει τη συνεχή καινοτομία της Keeper, το αρχιτεκτονικό της βάθος και την ικανότητα της να βοηθά τους οργανισμούς να προστατεύουν πολλά περισσότερα από απλούς κωδικούς πρόσβασης. Με την Keeper, οι επιχειρήσεις μπορούν να προστατεύουν διαπιστευτήρια, μυστικά, μηχανές, μη ανθρώπινες ταυτότητες και πράκτορες τεχνητής νοημοσύνης (AI agents) μέσα από μία ενιαία και ενοποιημένη πλατφόρμα. Ζητήστε μία δοκιμαστική έκδοση του προϊόντος της σήμερα για να διαπιστώσετε από πρώτο χέρι τους λόγους που η εταιρεία κατατάχθηκε τόσο ψηλά στην αξιολόγηση της GigaOm.
Επισκόπηση έκθεσης και σημεία προσοχής
Η έκθεση Radar Report 2026 της GigaOm εξετάζει 23 κορυφαίες λύσεις διαχείρισης εταιρικών κωδικών πρόσβασης. Αξιολογεί κάθε πάροχο έναντι ενός εύρους δυνατοτήτων, συμπεριλαμβανομένων βασικών, σημαντικών και ανερχόμενων χαρακτηριστικών καθώς και ευρύτερων εταιρικών κριτηρίων.
Το τεταρτημόριο «Enduring Innovators» αναγνωρίζει τις πλατφόρμες που εξακολουθούν να «χτίζουν» πάνω στην ηγετική τους θέση στην αγορά μέσω της συνεχούς καινοτομίας και της ισχυρής υποκείμενης αρχιτεκτονικής. Η Keeper αναγνωρίστηκε ότι εξελίσσεται ταχύτερα από την πλειονότητα του ανταγωνισμού επιδεικνύοντας αξιοσημείωτες δυνατότητες στη διαχείριση μυστικών, στη διακυβέρνηση των πρακτόρων τεχνητής νοημοσύνης και των μη ανθρώπινων ταυτοτήτων ενώ ξεχωριστή μνεία έγινε για τον επίσημο διακομιστή της Model Context Protocol (MCP).
Αυτή είναι η πέμπτη χρονιά που η GigaOm αξιολογεί την αγορά διαχείρισης εταιρικών κωδικών πρόσβασης και η πέμπτη συνεχόμενη χρονιά που η Keeper λαμβάνει τον τίτλο του «Leader».
Ποια είναι τα χαρακτηριστικά που διαχωρίζουν την Keeper από τον ανταγωνισμό
Αντίθετα με τα κατακερματισμένα εργαλεία ή τις περιορισμένες λύσεις που διαθέτουν απλώς ένα θησαυροφυλάκιο (vault-only), η Keeper για την προστασία των διαπιστευτηρίων και της πρόσβασης σε όλο το εύρος της επιχείρησης παρέχει μια αρχιτεκτονική ασφαλείας μηδενικής εμπιστοσύνης και μηδενικής γνώσης (zero-trust, zero-knowledge). Τα βασικά της δυνατά σημεία περιλαμβάνουν:
- Ασφάλεια που πληροί τις απαιτήσεις συμμόρφωσης: Με υψηλή πιστοποίηση FedRAMP και υψηλή εξουσιοδότηση GovRAMP καθώς και επικύρωση FIPS 140-3 πέρα από τις μακροχρόνιες πιστοποιήσεις SOC 2 και ISO.
- Μία πλατφόρμα για κάθε ταυτότητα: Διακυβέρνηση ανθρώπινων, μηχανικών, μη ανθρώπινων ταυτοτήτων και πρακτόρων AI από μία ενιαία κονσόλα ελέγχου.
- Ενσωματωμένη διαχείριση μυστικών: Προστασία των διαπιστευτηρίων που χρησιμοποιούνται από προγραμματιστές, εφαρμογές, υπηρεσίες και υποδομές.
- Ασφαλής πρόσβαση παντού: Χρήση του εργαλείου Keeper σε επιφάνειες εργασίας, φορητές συσκευές και προγράμματα περιήγησης.
- Έλεγχοι υψηλής λεπτομέρειας: Εφαρμογή της αρχής του ελάχιστου προνομίου με πρόσβαση περιορισμένου χρόνου, διαμοιρασμό μιας χρήσης και αυτοκαταστρεφόμενα αρχεία.
- Ευρείες ενσωματώσεις: Σύνδεση με εργαλεία SSO, MFA, SIEM, CI/CD και πιστοποίηση ταυτότητας χωρίς κωδικούς πρόσβασης (passwordless).
- Γρήγορη εγκατάσταση: Εφαρμογή σε λίγα λεπτά παράλληλα με τα υπάρχοντα εργαλεία, χωρίς να απαιτείται πολυδάπανη αντικατάσταση υποδομών που προκαλεί διαταραχές.
Οι καινοτομίες που εισήχθησαν από την τελευταία έκθεση της GigaOm
Το τοπίο της ασφάλειας ταυτοτήτων αλλάζει γρήγορα, με τους πράκτορες AI, τις μηχανικές ταυτότητες και τους μη ανθρώπινους λογαριασμούς να γίνονται μέρος των καθημερινών επιχειρησιακών λειτουργιών. Η Keeper ανταποκρίθηκε διευρύνοντας αδιάκοπα την πλατφόρμα της για να βοηθήσει τους οργανισμούς να διαχειρίζονται και τις συγκεκριμένες ταυτότητες παράλληλα με το ανθρώπινο δυναμικό τους.
Οι νεότερες δυνατότητες περιλαμβάνουν τη διακυβέρνηση πρακτόρων AI, έναν επίσημο διακομιστή MCP, τον εντοπισμό απειλών σε πραγματικό χρόνο μέσω του KeeperAI, τη βελτιωμένη ορατότητα κινδύνου και την ισχυρότερη προστασία συνεδριών. Η Keeper έχει επίσης επεκτείνει την πιστοποίηση ταυτότητας χωρίς κωδικούς πρόσβασης (passwordless) και την πιστοποίηση ταυτότητας με κλειδιά πρόσβασης (passkeys) ενώ το KeeperPAM συγκεντρώνει τη διαχείριση κωδικών πρόσβασης, τη διαχείριση μυστικών, τη διαχείριση προνομιακής πρόσβασης (PAM) και τη διαχείριση προνομίων τερματικών συσκευών σε μία ενοποιημένη πλατφόρμα ασφάλειας ταυτοτήτων.
Συνολικά, οι παραπάνω ενημερώσεις παρέχουν στις ομάδες ασφαλείας μεγαλύτερη ορατότητα και έλεγχο καθώς τα περιβάλλοντα ταυτοτήτων γίνονται όλο και πιο σύνθετα. Για να δείτε την πλήρη πλατφόρμα της Keeper πέρα από την απλή διαχείριση κωδικών πρόσβασης, ζητήστε μία δοκιμαστική έκδοση/επίδειξη του KeeperPAM.
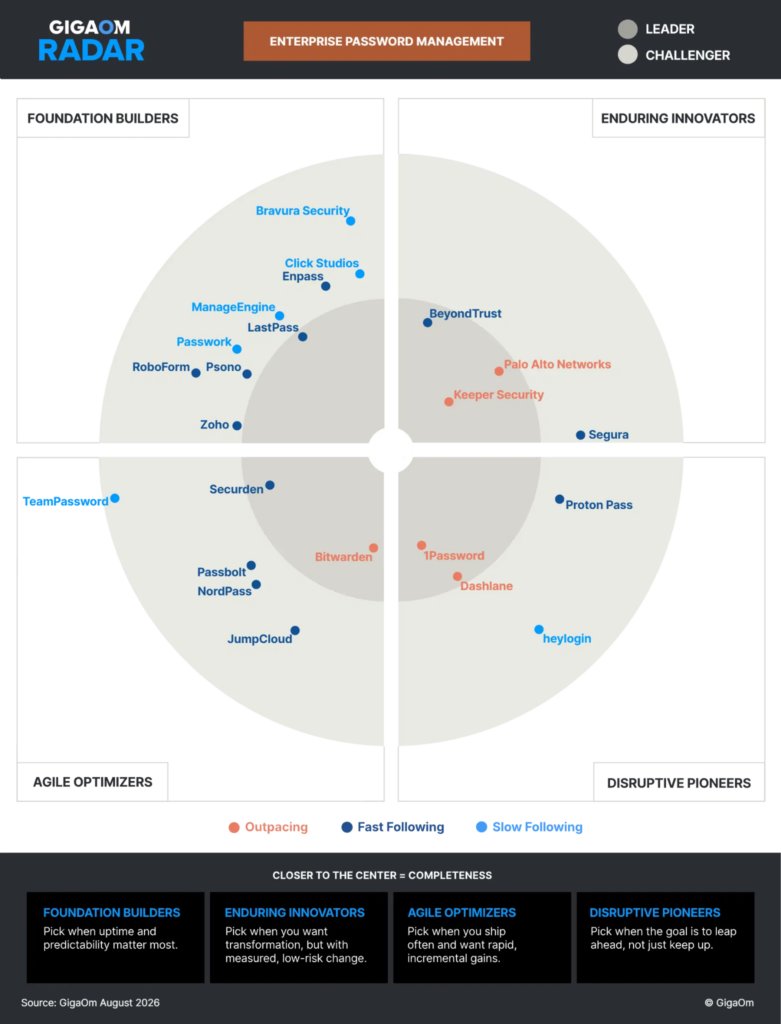
Γιατί η διαχείριση εταιρικών κωδικών πρόσβασης είναι σημαντική
Τα αδύναμα, επαναχρησιμοποιούμενα ή εκτεθειμένα διαπιστευτήρια μπορούν να αφήσουν τους οργανισμούς ευάλωτους. Η διαχείριση εταιρικών κωδικών πρόσβασης βοηθά τις ομάδες ασφαλείας να προστατεύουν κωδικούς πρόσβασης, μυστικά και διαπιστευτήρια μηχανών ενώ παράλληλα επιβάλλει πολιτικές πρόσβασης, υποστηρίζει την πιστοποίηση ταυτότητας χωρίς κωδικούς (passwordless) και διατηρεί σαφή ίχνη ελέγχου.
Η διαχείριση κωδικών πρόσβασης αφορά κάτι περισσότερο από την απλή αποθήκευση κωδικών. Παρέχει συγκεντρωτικό έλεγχο και ορατότητα σε χρήστες, συσκευές, εφαρμογές και ταυτότητες.
Δοκιμάστε το Keeper δωρεάν
Προστατεύστε τους κωδικούς πρόσβασης, τα διαπιστευτήρια και τα μυστικά του οργανισμού σας με ασφάλεια μηδενικής εμπιστοσύνης και μηδενικής γνώσης (zero-trust, zero-knowledge). Εγγραφείτε για μια δωρεάν δοκιμή 14 ημερών ή επικοινωνήστε με την ομάδα της Keeper για να μάθετε περισσότερα.
Θέλετε να ασφαλίσετε τον οργανισμό σας πέρα από τη διαχείριση κωδικών πρόσβασης; Μάθετε περισσότερα για το KeeperPAM®
Ενισχύστε την εικόνα ασφαλείας (security posture) του οργανισμού σας επενδύοντας σε μια λύση διαχείρισης της προνομιακής πρόσβασης (PAM) που υποστηρίζει μια στρατηγική μηδενικής εμπιστοσύνης. Το KeeperPAM είναι τόσο zero-trust όσο και zero-knowledge, γεγονός που βοηθά στην πρόληψη της μη εξουσιοδοτημένης πρόσβασης και διασφαλίζει ότι μόνο οι κατάλληλοι χρήστες έχουν το κατάλληλο επίπεδο πρόσβασης.
Με δυνατότητες όπως η διαχείριση προνομίων τερματικών συσκευών (endpoint privilege management), ο έλεγχος πρόσβασης βάσει ρόλου (RBAC), η πρόσβαση κατ’ απαίτηση Just-in-Time (JIT) και οι λεπτομερείς μηχανισμοί ελέγχου καθώς και η παρακολούθηση και η καταγραφή συνεδριών, το KeeperPAM βοηθά τον οργανισμό σας να ασφαλίσει κρίσιμα δεδομένα και να διατηρήσει αυστηρούς ελέγχους σε όλες τις υποδομές.
Για να μάθετε περισσότερα σχετικά με το πως το KeeperPAM μπορεί να ασφαλίσει τον οργανισμό σας μέσω της στρατηγικής μηδενικής εμπιστοσύνης, ζητήστε μία δοκιμαστική έκδοση/επίδειξη σήμερα.
Πηγή: Keeper
Ένα ερώτημα που θα έπρεπε να θέτει κάθε επιχείρηση είναι: Πόσο γρήγορα μπορούμε να επανέλθουμε στην ομαλή λειτουργία μας εάν κάτι πάει στραβά;
Ο χρόνος εκτός λειτουργίας (downtime) είναι δαπανηρός και σε ακραίες περιπτώσεις μπορεί να επηρεάσει ακόμη και την ευρύτερη οικονομία -η κυβερνοεπίθεση στην Jaguar Land Rover υπολογίζεται ότι εξάλειψε το 0,1% του ΑΕΠ του Ηνωμένου Βασιλείου.
Ακριβώς για αυτόν τον λόγο, νομοθεσίες όπως η οδηγία NIS2 της Ευρωπαϊκής Ένωσης δίνουν ιδιαίτερη έμφαση στη δυνατότητα ανάκαμψης και όχι μόνο στην πρόληψη για οντότητες που χαρακτηρίζονται ως «βασικές» ή «σημαντικές». Ακόμα και οργανισμοί που δεν υπόκεινται άμεσα στην οδηγία NIS2 ενδέχεται να χρειαστεί να αποδείξουν ότι διαθέτουν τις κατάλληλες δικλείδες ασφαλείας εφόσον επιθυμούν να συνεργάζονται με πελάτες, εταίρους ή προμηθευτές που εμπίπτουν σε αυτήν.
Κάθε εταιρεία ωστόσο θα έπρεπε να θέτει αυτό το ερώτημα, ανεξάρτητα από το αν επηρεάζεται από τη νομοθεσία ή όχι. Η λήψη αντιγράφων ασφαλείας (backup) πλέον δεν αφορά απλώς τη διατήρηση ενός ακόμα αντιγράφου των δεδομένων σας. Αποτελεί βασικό μέρος κάθε σχεδίου αντιμετώπισης καταστροφών και καθορίζει το πόσο γρήγορα μπορείτε να μεταβείτε από την ανάκαμψη στην κανονική επιχειρησιακή λειτουργία.
Αυτός είναι ο λόγος για τον οποίο οι συζητήσεις σχετικά με τα αντίγραφα ασφαλείας και την ανάκαμψη ξεπερνούν πλέον τα τμήματα IT και αναδεικνύονται σε προτεραιότητες επιπέδου διοικητικού συμβουλίου.
Πως μια σωστή στρατηγική backup υποστηρίζει την οδηγία NIS2
Για πολλά χρόνια, το ευρέως αποδεκτό πλαίσιο backup ήταν το εξής:
- 3 αντίγραφα δεδομένων (για προστασία από απώλεια δεδομένων)
- 2 διαφορετικές μορφές/μέσα αποθήκευσης (αποθηκευμένα σε τουλάχιστον δύο τύπους μέσων αποθήκευσης)
- 1 αντίγραφο εκτός εγκατάστασης (για προστασία από φυσικές καταστροφές)
Πλέον ωστόσο συνιστάται η προσθήκη δύο επιπλέον μέτρων για την επίτευξη πραγματικής αποτελεσματικότητας του backup:
- 1 αμετάβλητο αντίγραφο (για να διασφαλιστεί ότι υπάρχουν αντίγραφα ασφαλείας που είναι προστατευμένα από το ransomware)
- 0 αμφιβολία ότι μπορείτε να ανακτήσετε τα δεδομένα σας (οι τακτικές δοκιμές εγγυώνται την αξιοπιστία)
Αυτή η εξελισσόμενη προσέγγιση παίζει κομβικό ρόλο στη συμμόρφωση με την οδηγία NIS2.
Τι αναφέρει η NIS2 σχετικά με τη στρατηγική αντιγράφων ασφαλείας;
Στον πυρήνα της, η οδηγία NIS2 εστιάζει στην ανάκαμψη και στην επιχειρησιακή συνέχεια. Στόχος είναι η ελαχιστοποίηση των διαταραχών στην περίπτωση κάποιου συμβάντος. Ως εκ τούτου, οι περισσότερες ενότητες της νομοθεσίας NIS2 υποστηρίζονται από μια σωστή στρατηγική backup.
Οι τρεις τομείς που είναι ιδιαίτερα σημαντικοί:
Ένας από τους πυλώνες της NIS2 είναι οι «πολιτικές για την αξιολόγηση της αποτελεσματικότητας». Με απλά λόγια, αυτό δεν αφορά μόνο την πεποίθηση ότι διαθέτετε μία αποτελεσματική στρατηγική backup -αλλά ότι έχετε και τη δυνατότητα να αποδείξετε ότι διαθέτετε.
Ένα αντίγραφο ασφαλείας είναι άχρηστο αν δεν μπορείτε να το χρησιμοποιήσετε. Η αρχή «0 αμφιβολία ότι μπορείτε να ανακτήσετε τα δεδομένα σας» θα πρέπει να αποτελεί μέρος κάθε στρατηγικής ανάκαμψης, υποστηριζόμενη από τεκμηριωμένες διαδικασίες ανάκαμψης και τακτικές δοκιμές. Είναι απαραίτητο για τους οργανισμούς να γνωρίζουν ότι όταν απαιτηθεί να μπει σε εφαρμογή το σχέδιο ανάκαμψης, ότι τα πάντα θα λειτουργήσουν όπως αναμενόταν.
Παράλληλα, το αμετάβλητο αντίγραφο καλύπτει την απαίτηση της νομοθεσίας για «μέτρα επιχειρησιακής συνέχειας» και βασική «ψηφιακή υγιεινή». Είναι ζωτικής σημασίας να διαθέτετε ένα αντίγραφο δεδομένων που δεν μπορεί να τροποποιηθεί ή να διαγραφεί και το οποίο μπορεί να λειτουργήσει ως γνωστό και αξιόπιστο σημείο επαναφοράς στην περίπτωση που παραστεί ανάγκη. Είναι κάτι απολύτως απαραίτητο για τη γενική αποκατάσταση από καταστροφή και προσφέρει μια αξιόπιστη έκδοση των δεδομένων σας σε περίπτωση κυβερνοεπίθεσης ή κάποιου περιστατικού όπου εμπλέκεται ransomware.
Αποφύγετε τον εφησυχασμό λόγω του cloud
Μία από τις μεγαλύτερες παρανοήσεις στη σύγχρονη πληροφορική είναι η παραδοχή ότι οι υπηρεσίες υπολογιστικού ή αποθηκευτικού νέφους (cloud) παρέχουν αυτόματα πλήρη προστασία και ότι οι πάροχοι θα αναλάβουν τη λήψη αντιγράφων ασφαλείας, την αποθήκευση και την ανάκαμψη. Το πρόβλημα επιδεινώνεται από το SaaS, όπου η υπόσχεση για άμεση πρόσβαση σε μια λύση είναι δελεαστική και συχνά επιτυγχάνεται χωρίς τη συμμετοχή του τμήματος IT.
Ακόμη και ευρέως διαδεδομένες και εδραιωμένες υπηρεσίες όπως το Microsoft 365 μπορούν να παρουσιάσουν «τυφλά σημεία» στο backup αν οι οργανισμοί δεν διαθέτουν μια ανεξάρτητη στρατηγική προστασίας.
Ο όρος «τυφλότητα του cloud» έχει διαμορφωθεί για να περιγράψει ακριβώς αυτήν αλλά και άλλες πτυχές του εφησυχασμού που σχετίζονται με το cloud.
Αν και οι υπηρεσίες cloud ενδέχεται να ενσωματώνουν ένα ορισμένο επίπεδο ανθεκτικότητας, οι επιχειρήσεις δεν μπορούν να τηρούν παθητική στάση σε κρίσιμους τομείς όπως το backup και η ανάκαμψη.
Οι επιχειρήσεις οφείλουν να εφαρμόζουν πολιτική μηδενικής εμπιστοσύνης όσον αφορά την ακεραιότητα των δεδομένων τους. Ανεξάρτητα από το ποιος έχει αποθηκεύσει τα δεδομένα ή που και ανεξάρτητα από τις υποσχέσεις που δίνονται ως προς την αξιοπιστία, η στρατηγική αντιγράφων ασφαλείας πρέπει να παραμένει συνεπής σε όλο το εύρος του οργανισμού.
Τα αντίγραφα ασφαλείας αφορούν την επιστροφή στην επιχειρησιακή δραστηριότητα
Σε έναν κόσμο όπου οι επιθέσεις ransomware γίνονται όλο και πιο συχνές και οι διακοπές λειτουργίας των υπηρεσιών SaaS φτάνουν να γίνονται συχνά πρωτοσέλιδα, τα αντίγραφα ασφαλείας πρέπει να αποτελούν βασικό μέρος κάθε στάσης συμμόρφωσης.
Κάθε στιγμή εκτός λειτουργίας ισοδυναμεί δυνητικά με χαμένα έσοδα. Η προσέγγιση της νομοθεσίας να καταστήσει το IT μέρος της εταιρικής διακυβέρνησης σε επίπεδο διοικητικού συμβουλίου είναι θετική για τις ομάδες IT, και η Datto υποστηρίζει εδώ και καιρό ότι τα backups πρέπει να αποτελούν σημαντικό μέρος αυτής της συζήτησης.
Διαβάστε τον οδηγό της Datto «The ultimate guide to BCDR: Why backup and disaster recovery matter».
Πηγή: Kaseya
Οι προνομιούχοι λογαριασμοί αποτελούν ανοιχτή πρόσκληση για τους εισβολείς καθώς διαθέτουν διαπιστευτήρια προς υποκλοπή και δικαιώματα προς κατάχρηση.
Όταν τα διαχειριστικά δικαιώματα παραμένουν διαρκώς ενεργά -ανεξάρτητα από το αν χρησιμοποιούνται ή όχι- οι προνομιούχοι λογαριασμοί διευρύνουν σημαντικά την επιφάνεια επίθεσης.
Το μοντέλο Zero Standing Privilege (ZSP) περιορίζει αυτόν τον κίνδυνο διασφαλίζοντας ότι κανένας χρήστης δεν διατηρεί διαρκή ή μόνιμη προνομιακή πρόσβαση. Αντιθέτως, τα προνόμια ζητούνται για μια συγκεκριμένη εργασία, παραχωρούνται για περιορισμένο χρονικό διάστημα, εγκρίνονται μέσω μιας καθορισμένης ροής εργασίας και ανακαλούνται αυτόματα μόλις λήξει το εγκεκριμένο παράθυρο χρόνου.
Το ZSP αντικατοπτρίζει μια ευρύτερη μεταστροφή στη σύγχρονη ασφάλεια, αντικαθιστώντας τη διαρκή ή μόνιμη πρόσβαση με την προσωρινή πρόσβαση για να να μειωθεί το εύρος των στοιχείων που δύναται να εκμεταλλευτεί ένας εισβολέας. Το Keeper βοηθά στην εφαρμογή του ZSP παρέχοντας πρόσβαση κατ’ απαίτηση ή JIT (Just-in-Time, ακριβώς δηλαδή τη στιγμή που απαιτείται) και ανακαλώντας την αυτομάτως μόλις λήξει το εγκεκριμένο χρονικό παράθυρο, μετακινώντας τους χρήστες από τα μηδενικά προνόμια ακριβώς στην πρόσβαση που χρειάζονται και ακολούθως σε μηδενικά προνόμια αυτόματα.
Συνεχίστε την ανάγνωση για να μάθετε τη σημασία του ZSP, πως λειτουργεί στο Keeper και σε ποια περιβάλλοντα επιβάλλεται από το Keeper.
Γιατί τα μόνιμα προνόμια αποτελούν κίνδυνο ασφαλείας
Ένας προνομιούχος λογαριασμός που παραμένει ενεργός επ’ αόριστον παρέχει στους εισβολείς έναν διαρκή στόχο: τα διαπιστευτήρια δεν λήγουν, η πρόσβαση είναι μονίμως διαθέσιμη και δεν υπάρχει καμία προκαθορισμένη στιγμή που αυτά τα δικαιώματα ανακαλούνται ή αφαιρούνται. Αν οι εισβολείς υποκλέψουν ή παραβιάσουν έστω και έναν από αυτούς τους λογαριασμούς, κληρονομούν τα μόνιμα (ή διαρκή) προνόμια στο σύνολό τους.
Το μεγαλύτερο πρόβλημα είναι η ακτίνα κινδύνου καθώς ένας παραβιασμένος λογαριασμός με μόνιμη πρόσβαση σπάνια περιορίζεται στο σύστημα για το οποίο προοριζόταν. Οι εισβολείς χρησιμοποιούν τα μόνιμα αυτά προνόμια για να μετακινηθούν πλευρικά ανάμεσα σε διαφορετικά περιβάλλοντα, αποκτώντας πρόσβαση σε πρόσθετους διακομιστές, βάσεις δεδομένων και πόρους στο cloud στην πορεία τους. Επομένως, αν ένας χρήστης σας διαθέτει μόνιμη πρόσβαση, κάτι που θα μπορούσε να ξεκινήσει ως μία μεμονωμένη παραβίαση διαπιστευτηρίων ενδέχεται γρήγορα να μετατραπεί σε σταθερό «πάτημα» στο σύνολο της υποδομής σας.
Όταν τα προνόμια είναι μόνιμα, η πρόσβαση δεν συνδέεται με συγκεκριμένο αίτημα, εργασία ή χρονικό πλαίσιο, με αποτέλεσμα να μην υπάρχει σαφής καταγραφή του γιατί κάποιος είχε πρόσβαση σε ένα σύστημα μία συγκεκριμένη στιγμή. Αυτή η ασάφεια καθιστά τη διερεύνηση περιστατικών ασφαλείας που σχετίζονται με μόνιμα προνόμια και την απόδειξη συμμόρφωσης πολύ πιο σύνθετη πρόκληση.
Πως λειτουργεί το Zero Standing Privilege στο Keeper
Το Keeper βοηθά στην επιβολή του ZSP μέσω του Keeper Privileged Cloud, το οποίο επεκτείνει το πλαίσιο πρόσβασης JIT του KeeperPAM στους παρόχους ταυτότητας (IdPs) και στις ομόσπονδες εφαρμογές σας (federated applications). Αντί για την παροχή μόνιμων διαχειριστικών ή διοικητικών δικαιωμάτων, το Keeper Privileged Cloud εκχωρεί αναβαθμισμένη (ή προνομιακή) πρόσβαση μόνο όταν ζητηθεί, μόνο για εγκεκριμένο χρονικό περιθώριο και μόνο υπό τους ελέγχους ροής εργασιών που έχετε εσείς ορίσει. Οι χρήστες έχουν εξ ορισμού μηδενικά προνόμια, αναβαθμίζονται μέσω μιας ελεγχόμενης και ελέγξιμης διαδικασίας και επιστρέφουν στο μηδέν μόλις ολοκληρωθεί η εργασία. Παρακάτω μπορείς να δείτε πως λειτουργεί το ZSP στην πράξη για το Keeper:
Διαμόρφωση πολιτικών πρόσβασης
Σε μια καταχώρηση/εγγραφή PAM Cloud, οι διαχειριστές ορίζουν τους κανόνες εμπλοκής χρησιμοποιώντας ρυθμίσεις JIT και Workflow. Αυτό περιλαμβάνει το αν ένα αίτημα απαιτεί έγκριση, ποιος μπορεί να το εγκρίνει, πόσο διαρκεί η πρόσβαση μόλις εγκριθεί και σε ποιον ρόλο αναβαθμίζεται ο χρήστης. Οι συγκεκριμένες ρυθμίσεις βοηθούν στον ακριβή καθορισμό του τρόπου με τον οποίο ζητείται, εγκρίνεται και οριοθετείται χρονικά η προνομιακή πρόσβαση, διασφαλίζοντας ότι καμία αναβάθμιση (δικαιωμάτων) δεν πραγματοποιείται πέρα από τα όρια που έχετε θέσει.
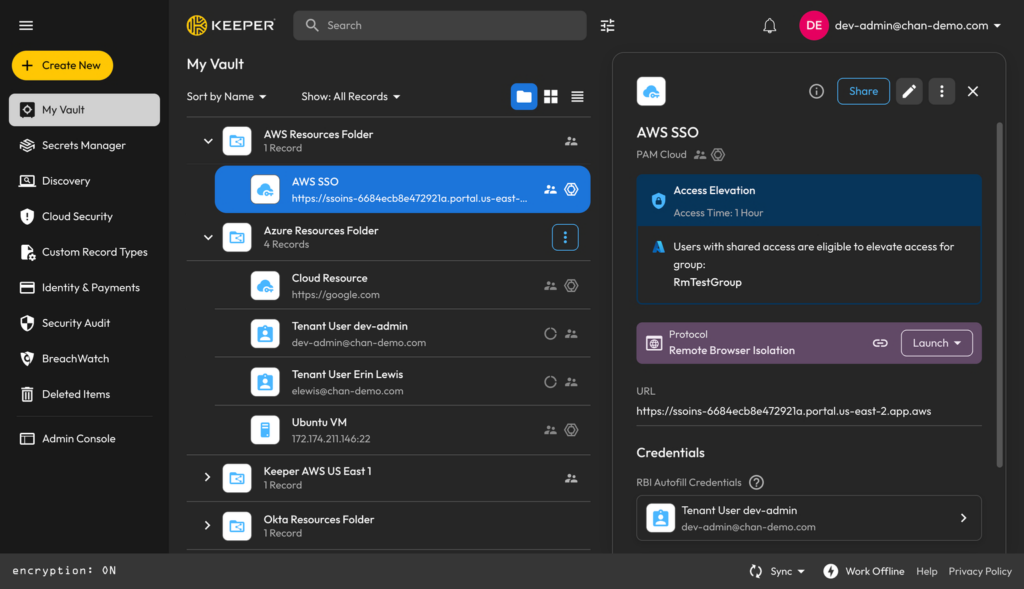
Κοινή χρήση εγγραφών/καταχωρήσεων με εξουσιοδοτημένους χρήστες
Μόλις τεθεί σε ισχύ μια πολιτική, η εγγραφή/καταχώρηση PAM Cloud κοινοποιείται στους χρήστες που δύναται να αιτηθούν (προνομιακή) πρόσβαση. Επειδή η αναβάθμιση πραγματοποιείται μέσω του παρόχου ταυτότητας, κάθε χρήστης χρειάζεται έναν λογαριασμό τόσο στον πάροχο ταυτότητας όσο και στο περιβάλλον Keeper του οργανισμού σας. Με την εγγραφή/καταχώρηση να είναι κοινόχρηστη, οι συγκεκριμένοι χρήστες μπορούν να αιτηθούν προνομιακή πρόσβαση μόνο όταν το απαιτεί η εργασία τους και χωρίς να διατηρούν κανένα διαρκές ή μόνιμο προνόμιο στο μεσοδιάστημα.
Έλεγχος και έγκριση αιτημάτων
Όταν ένας χρήστης χρειάζεται πρόσβαση, μπορεί να την αιτηθεί απευθείας από το Keeper Vault του ή μέσω του Keeper Commander CLI. Εκείνοι που μπορούν να την εγκρίνουν λαμβάνουν ειδοποιήσεις σε πραγματικό χρόνο από εργαλεία όπως τα Slack, Teams, Jira και ServiceNow και μπορούν να εγκρίνουν ή να απορρίψουν ένα αίτημα από οποιαδήποτε εφαρμογή/client του Keeper ώστε τα αιτήματα να μην παραμένουν σε αναμονή ωσότου βρεθεί κάποιος στο γραφείο του. Ανάλογα με την πολιτική, εκείνοι που έχουν αναλάβει τις εγκρίσεις μπορούν επίσης να απαιτήσουν αιτιολόγηση και αριθμό δελτίου υποστήριξης πριν από την παραχώρηση της πρόσβασης, συνδέοντας κάθε αναβάθμιση με έναν τεκμηριωμένο λόγο.
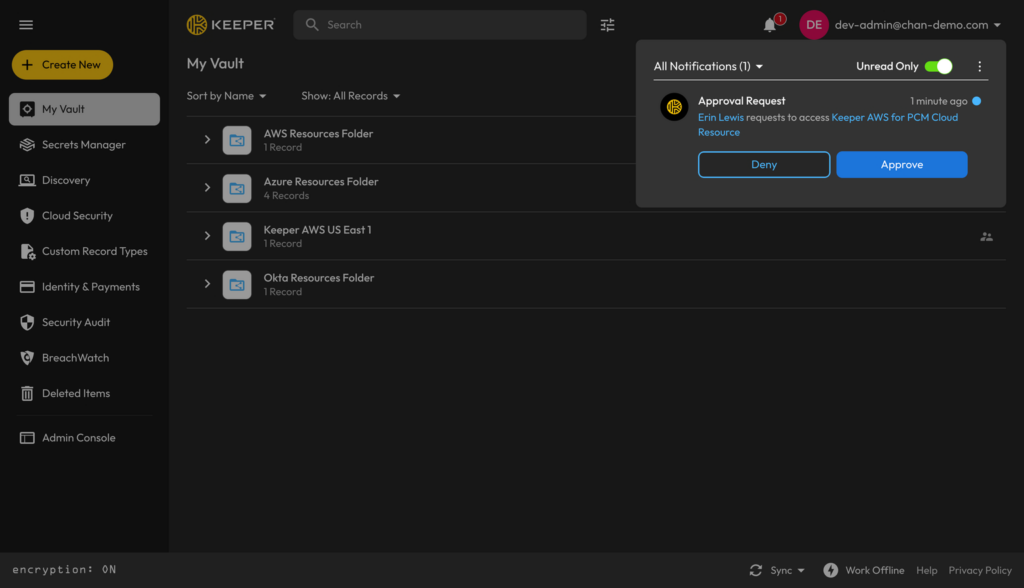
Αυτόματη εκχώρηση και ανάκληση πρόσβασης
Αφού εγκριθεί ένα αίτημα, το Keeper Gateway πραγματοποιεί την αναβάθμιση στον πάροχο ταυτότητας ή στον πόρο-στόχο, εκχωρώντας στον χρήστη τη διαμορφωμένη ιδιότητα μέλους ομάδας, τον ρόλο ή το δικαίωμα πρόσβασης που επιτρέπει η πολιτική. Μόλις λήξει το εγκεκριμένο χρονικό περιθώριο πρόσβασης, το Keeper Gateway ανακαλεί αυτόματα αυτή την πρόσβαση, αφαιρώντας την προσωρινή ιδιότητα μέλους ή την ανάθεση και επαναφέρει τον χρήστη στην κατάσταση ZSP.
Επιπλέον, καταγράφει κάθε αναβάθμιση που ζήτησε πρόσβαση, ποιος την ενέκρινε και πότε ξεκίνησε και τελείωσε, ώστε οι ομάδες ασφαλείας και συμμόρφωσης να διαθέτουν μια σαφή, ανά αίτημα αναφορά για το πως παραχωρήθηκε και χρησιμοποιήθηκε η προνομιακή πρόσβαση.
Που επιβάλλει το Keeper το Zero Standing Privilege
Το Keeper δεν περιορίζει το ZSP σε ένα μόνο σύστημα ή τύπο λογαριασμού. Το ίδιο πλαίσιο JIT εφαρμόζεται οπουδήποτε υπάρχει προνομιακή πρόσβαση στο περιβάλλον σας, από τους παρόχους ταυτότητας στους οποίους αυθεντικοποιούνται οι χρήστες σας έως στους πόρους σας στο cloud, στις βάσεις δεδομένων και στα μηχανήματα που βρίσκονται πίσω από αυτές.
Στους παρόχους ταυτότητας
Το Keeper Privileged Cloud επεκτείνει την πρόσβαση JIT στους υφιστάμενους παρόχους ταυτότητας, συμπεριλαμβανομένων των AWS IAM, Microsoft Entra ID, Google Cloud μέσω Google Identity, Okta και Active Directory. Το Keeper εκχωρεί και ανακαλεί προνόμια απευθείας εντός της υπάρχουσας υποδομής σας, οπότε η αναβάθμιση συμβαίνει εκεί όπου βρίσκονται ήδη οι λογαριασμοί σας, χωρίς καμία διαταραχή στον τρόπο αυθεντικοποίησης των χρηστών. Ο πάροχος ταυτότητας παραμένει η πηγή αλήθειας σας ενώ το Keeper απλώς ελέγχει πότε ένας χρήστης αναβαθμίζεται σε μια προνομιούχα ομάδα και πότε αφαιρείται από αυτήν.
Αυτή η εμβέλεια δεν αφορά μόνο τις ίδιες τις πλατφόρμες, αλλά περιλαμβάνει και εφαρμογές που ενοποιούν την πρόσβαση και την εξουσιοδότηση μέσω των παραπάνω παρόχων ταυτότητας. Οι ομόσπονδες εφαρμογές μπορούν επίσης να χρησιμοποιούν το Keeper για έλεγχο πρόσβασης, επιτρέποντας στους χρήστες να εφαρμόζουν το ίδιο μοντέλο JIT στις εφαρμογές που χρησιμοποιούν οι ομάδες καθημερινά.
Σε υποδομές cloud, βάσεις δεδομένων και μηχανήματα
Καθώς το ZSP δεν είναι απλώς ένα ζήτημα κονσόλας-cloud, το KeeperPAM εφαρμόζει το ίδιο πλαίσιο αναβάθμισης προνομίων πέρα από τους παρόχους ταυτότητας. Χρησιμοποιώντας εγγραφές/καταχωρήσεις PAM Cloud, PAM Database και PAM Machine σας επιτρέπει να επεκτείνετε την περιορισμένης διάρκειας πρόσβαση σε πόρους cloud, βάσεις δεδομένων και μεμονωμένα μηχανήματα, μεταφέροντας τον ίδιο κύκλο ζωής στην υποδομή πίσω από το επίπεδο ταυτότητας.
Πέρα από την αναβάθμιση, το Keeper Gateway εναλλάσσει αυτόματα τα προνομιακά διαπιστευτήρια ώστε να μην παραμένουν στατικοί στόχοι. Για βάσεις δεδομένων και μηχανήματα, μπορεί να δημιουργήσει εφήμερους λογαριασμούς, διοχετεύοντας διαπιστευτήρια από την πλευρά του διακομιστή, ώστε ο χρήστης να μην έχει καμία σχέση με αυτά.
Και όλα τα παραπάνω βρίσκονται εντός της αρχιτεκτονικής μηδενικής γνώσης (Zero-Knowledge) του Keeper, κάτι που σημαίνει ότι τα διαπιστευτήρια και τα μυστικά παραμένουν κρυπτογραφημένα από άκρο σε άκρο και δεν αποκαλύπτονται ποτέ στο Keeper ή σε οποιονδήποτε άλλο. Και μαζί, η αυτόματη εναλλαγή και η μηδενική γνώση, διασφαλίζουν ότι ακόμη και τα διαπιστευτήρια που επιτρέπουν την προνομιακή πρόσβαση δεν παραμένουν ως στοιχεία που θα μπορούσε να υποκλέψει και να εκμεταλλευτεί κάποιος εισβολέας.
Ελαχιστοποιήστε την επιφάνεια επίθεσης με το Keeper
Το Zero Standing Privilege λειτουργεί αποτελεσματικά μόνο στην περίπτωση που επιβάλλεται με συνέπεια – και εκεί είναι ακριβώς που διακρίνεται το Keeper Privileged Cloud. Με το Keeper, οι ομάδες ασφαλείας διαθέτουν έναν πλήρως ελέγξιμο τρόπο να εκχωρούν προνομιακή πρόσβαση κατ’ απαίτηση και να την ανακαλούν αυτόματα, λειτουργώντας μέσα από τους παρόχους ταυτότητας και τις υποδομές που ήδη διαθέτετε.
Οι διαχειριστές αποκτούν αποδείξιμο έλεγχο πάνω στο ποιος μπορεί να έχει πρόσβαση, σε τι, και πότε, ενώ οι χρήστες λαμβάνουν την πρόσβαση που χρειάζονται ακριβώς χωρίς να περιμένουν χειροκίνητη εκχώρηση ή να διατηρούν δικαιώματα που δεν χρειάζονται.
Ζητήστε ένα demo του KeeperPAM για να δείτε την πρόσβαση JIT και την αυτόματη ανάκληση να λειτουργούν απρόσκοπτα στο δικό σας περιβάλλον.
Πηγή: Keeper
Από τη φετινή έκθεση-έρευνα State of Ransomware προέκυψαν ορισμένα ενθαρρυντικά σημάδια, όπως ότι οι εκπαιδευτικοί φορείς οικοδομούν ανθεκτικότητα απέναντι στις επιθέσεις ransomware. Παρόλα αυτά, το κόστος και οι χρόνοι αποκατάστασης μετά από μια επίθεση εξακολουθούν να αυξάνονται. Το κόστος ανάκτησης φέτος αυξήθηκε τόσο στην πρωτοβάθμια/δευτεροβάθμια εκπαίδευση (μαθητές έως 18 ετών) όσο και στην τριτοβάθμια εκπαίδευση (άνω των 18 ετών) με τον μέσο λογαριασμό αποκατάστασης στην τριτοβάθμια εκπαίδευση να αυξάνεται κατά περισσότερο από $1 εκατομμύριο. Ένας από τους τομείς της εκπαίδευσης μάλιστα κατατάσσεται πλέον ανάμεσα στους πιο αργούς στην ανάκαμψη σε σύγκριση με το σύνολο των κλάδων που διερευνήθηκαν.
Η έκτη ετήσια έκθεση Sophos State of Ransomware in Education είναι πλέον διαθέσιμη με λεπτομερή ευρήματα, κατηγοριοποιημένα από τους συμμετέχοντες της έρευνας: 131 από την πρωτοβάθμια/δευτεροβάθμια και 95 από την τριτοβάθμια εκπαίδευση των οποίων οι οργανισμοί επλήγησαν από το ransomware τους τελευταίους 12 μήνες. Η έρευνα διεξήχθη από τον Ιανουάριο έως τον Μάρτιο του 2026.
Κάντε κλικ εδώ για πρόσβαση στην πλήρη έκθεση.
Τα διανύσματα επίθεσης επικεντρώθηκαν στην ταυτότητα
Τα διανύσματα που βασίζονται στην ταυτότητα (identity-based) -συμπεριλαμβανομένων των κακόβουλων μηνυμάτων ηλεκτρονικού ταχυδρομείου, του ηλεκτρονικού ψαρέματος (phishing), των παραβιασμένων διαπιστευτηρίων και των επιθέσεων ωμής βίας (brute force)- αποτέλεσαν «εναρκτήριο λάκτισμα» για το 85% των επιθέσεων στον τομέα της εκπαίδευσης, ποσοστό υψηλότερο από το συνολικό 79% της έρευνας.
Το κακόβουλο μήνυμα ηλεκτρονικού ταχυδρομείου ήταν η συχνότερη τεχνικής φύσεως αιτία τόσο για τις επιθέσεις στην πρωτοβάθμια/δευτεροβάθμια (31%) όσο και στην τριτοβάθμια εκπαίδευση (29%).
Το ζήτημα της ταυτότητας ωστόσο εκτείνεται βαθύτερα από το αρχικό σημείο εισόδου. Το 73% των θυμάτων στην εκπαίδευση επιβεβαίωσε ότι η επίθεση ransomware ήταν παράλληλα και η σημαντικότερη επίθεση κατά της ταυτότητας τους κατά τον περασμένο χρόνο (6 ποσοστιαίες μονάδες πάνω από το συνολικό 67% της έρευνας). Η τριτοβάθμια εκπαίδευση σημείωσε τη μεγαλύτερη «επικάλυψη» με 77%, ενώ το ποσοστό της πρωτοβάθμιας/δευτεροβάθμιας ήταν 71%. Το συνολικό εύρημα του 67% περιλαμβανόταν επίσης στην έκθεσή State of Identity Security 2026 που δημοσιεύτηκε στις αρχές του έτους.

Η εκπαίδευση βρέθηκε σε χειρότερη επιχειρησιακή κατάσταση από το συνολικό δείγμα της έρευνας
Όταν ερωτήθηκαν ποιες επιχειρησιακές ελλείψεις συνετέλεσαν στην επίθεση ransomware, οι φορείς εκπαίδευσης ανέφεραν κάθε παράγοντα σε υψηλότερο ποσοστό από τον γενικό μέσο όρο, με εξαίρεση τα κενά ασφαλείας. Δείτε παρακάτω:

Ο διαχωρισμός του εκπαιδευτικού κλάδου αποκαλύπτει διαφορετικές αδυναμίες:
- Στην τριτοβάθμια εκπαίδευση, το καθοριστικό κενό ήταν η εξειδίκευση: Το 53% δήλωσε ότι στερούταν των απαραίτητων δεξιοτήτων για τον έγκαιρο εντοπισμό και την αναχαίτιση της επίθεσης, έναντι του 35% στο σύνολο της έρευνας.
- Στην πρωτοβάθμια/δευτεροβάθμια εκπαίδευση, τα προβλήματα συγκεντρώθηκαν γύρω από τις δυνατότητες και τα εργαλεία, με το ανθρώπινο λάθος (52%) και την έλλειψη προστασίας (47%) να ξεχωρίζουν.
Οι συγκεκριμένες επιχειρησιακές αιτίες περιγράφονται αναλυτικότερα στην έκθεση.
Ραγδαία αύξηση της κρυπτογράφησης στην πρωτοβάθμια/δευτεροβάθμια εκπαίδευση
Από την περσινή έκθεση προέκυψε ότι η πρωτοβάθμια/δευτεροβάθμια εκπαίδευση σταματούσε τις περισσότερες επιθέσεις προτού προχωρήσει η κρυπτογράφηση σε σύγκριση με οποιονδήποτε άλλο τομέα. Φέτος, αυτή η πρόοδος ανετράπη. Το ποσοστό των επιθέσεων όπου πραγματοποιήθηκε κρυπτογράφηση δεδομένων υπερδιπλασιάστηκε και από 29% στην έκθεση του 2025 βρέθηκε στο 61% στην έκθεση του 2026 (πάνω από το συνολικό 56% της έρευνας).
Στο σύνολο του εκπαιδευτικού κλάδου, το 58% των επιθέσεων κατέληξε σε κρυπτογραφημένα δεδομένα.

Η χρήση ωστόσο αντιγράφων ασφαλείας για ανάκτηση δεδομένων και αποκατάσταση αυξήθηκε στη φετινή έκθεση: το 77% των φορέων πρωτοβάθμιας/δευτεροβάθμιας και το 69% της τριτοβάθμιας εκπαίδευσης προχώρησε στην επαναφορά δεδομένων από αντίγραφα ασφαλείας, ποσοστά που είναι υψηλότερα από το συνολικό 66% και παρουσιάζονται αυξημένα σε σχέση με το 2025.
Η εκπαίδευση ανέκαμψε με πιο αργούς ρυθμούς από σχεδόν κάθε άλλο κλάδο
Ο εκπαιδευτικός κλάδος όχι μόνο πλήρωσε περισσότερα για την αποκατάσταση αλλά χρειάστηκε και περισσότερο χρόνο. Οι εκπαιδευτικοί φορείς είχαν σχεδόν διπλάσιες πιθανότητες σε σχέση με το συνολικό δείγμα να βρεθούν αντιμέτωποι με μία διαδικασία ανάκτησης διάρκειας ενός μήνα ή και περισσότερο.

Τόσο η πρωτοβάθμια/δευτεροβάθμια όσο και η τριτοβάθμια εκπαίδευση βρέθηκαν στις πρώτες θέσεις της λίστας των κλάδων με τους μεγαλύτερους μέσους χρόνους αποκατάστασης, ενώ η πρωτοβάθμια/δευτεροβάθμια εκπαίδευση κατέλαβε την κορυφή και σε μία άλλη κατηγορία παρατεταμένης ανάκτησης. Μπορείτε να βρείτε όλες τις λεπτομέρειες στην έκθεση.
Η οικονομική πτυχή κινήθηκε προς διαφορετικές κατευθύνσεις
Οι απαιτήσεις λύτρων προς τους εκπαιδευτικούς φορείς υποχώρησαν σε χαμηλό πολλών ετών, με τη διάμεση απαίτηση να πέφτει στα $775.200, συνεχίζοντας την πτωτική τάση που παρατηρείται τα τελευταία δύο χρόνια.
Οι πληρωμές λύτρων κινήθηκαν προς την αντίθετη κατεύθυνση, σημειώνοντας μικρή άνοδο στα $515.000 (διάμεσος τιμή). Παρόλα αυτά, το ποσό αυτό παρέμεινε χαμηλότερο από τη συνολική διάμεση τιμή στην έκθεση-έρευνα (που ήταν τα $769.000). Αποτελεί θετική εξέλιξη το γεγονός ότι η εκπαίδευση συνέχισε να πληρώνει λιγότερα από τον γενικό μέσο όρο, παρόλο που βρέθηκε αντιμέτωπη με υψηλότερες απαιτήσεις.
Η έκθεση αναλύει ποιος εκπαιδευτικός τομέας οδηγεί τις απαιτήσεις και τις πληρωμές προς τα κάτω.
Άμυνες που καταγράφουν το σήμα αλλά δεν ενεργούν
Ένα κοινό μοτίβο διατρέχει όλους τους κλάδους και τομείς στα φετινά ευρήματα. Αν και σχεδόν όλα τα θύματα επιθέσεων όπου χρησιμοποιήθηκαν κλεμμένα ή παραβιασμένα διαπιστευτήρια είχαν ενεργοποιημένη την επαλήθευση ταυτότητας πολλαπλών παραγόντων ή MFA (98% στην εκπαίδευση, 97% στο σύνολο της έρευνας), τα δεδομένα των περισσότερων κρυπτογραφήθηκαν.
Μια άλλη ερώτηση αποκάλυψε ότι τα τείχη προστασίας (firewalls) εντόπισαν το 65% των επιθέσεων πριν από την πυροδότηση του ransomware. Παρά ταύτα, ακόμη και σε αυτές τις περιπτώσεις έγκαιρου εντοπισμού, τα θύματα στην εκπαίδευση είδαν τα δεδομένα τους να κρυπτογραφούνται στο 51% των περιπτώσεων.
Τα συστήματα ελέγχου συλλέγουν τα σωστά σήματα αλλά δεν συνδέονται επαρκώς και κατά τέτοιο τρόπο μεταξύ τους για να σταματήσουν μία επίθεση έγκαιρα. Μία από τις συστάσεις της έκθεσης είναι η μετάβαση της κυβερνοασφάλειας προς μια συστημική αμυντική στάση, όπου οι μηχανισμοί ελέγχου ταυτότητας, ηλεκτρονικού ταχυδρομείου, τερματικών συσκευών και δικτύου θα ανταλλάσσουν σήματα και θα αντιδρούν ως ένα ενιαίο σύνολο.

Η έκθεση εξετάζει επίσης πως η πίεση του ransomware επηρεάζει τους ανθρώπους. Το 53% των ομάδων στην τριτοβάθμια εκπαίδευση ανέφερε αυξημένη πίεση από τη ανώτατη διοίκηση μετά από μια επίθεση, ενώ περίπου 4 στις 10 ομάδες κατέγραψαν απουσίες προσωπικού λόγω στρες ή θεμάτων ψυχικής υγείας, ποσοστά πολύ υψηλότερα από τον γενικό μέσο όρο.
Για έναν τομέα όπου η ανάκαμψη είναι ήδη πιο αργή και δαπανηρή, η σύνδεση των υφιστάμενων αμυνών αποτελεί το σημείο με τη μεγαλύτερη απόδοση επένδυσης, τόσο για την προστασία των δεδομένων όσο και για την αποσυμφόρηση των ομάδων που τα υπερασπίζονται.
Πηγή: Sophos
Η λίστα MSP 501 θεωρείται ευρέως ως μία από τις πιο ολοκληρωμένες παγκόσμιες λίστες κατάταξης στον κλάδο των διαχειριζόμενων υπηρεσιών IT (Managed IT Services). Η ένταξη στην συγκεκριμένη λίστα δεν αποτελεί μικρό επίτευγμα, καθώς απαιτεί πραγματική επιχειρησιακή πειθαρχία, συνεπή εξυπηρέτηση πελατών και μια επιχείρηση που είναι δομημένη για βιώσιμη ανάπτυξη.
Οι οργανισμοί που συμπεριλαμβάνονται στη λίστα MSP 501 για το 2026 συγκέντρωσαν έσοδα άνω των $32 δισεκατομμυρίων συνολικά, με μέσο ρυθμό ανάπτυξης 10,1%. Το πελατολόγιο αυξήθηκε κατά 13,4% και το προσωπικό κατά 7%.
Στην Kaseya, είμαστε ενθουσιασμένοι που τόσοι πολλοί από τους συνεργάτες μας κατάφεραν να αποκτήσουν μία θέση στη λίστα καθώς γνωρίζουμε από πρώτο χέρι τη σκληρή δουλειά, την καινοτομία και τη στρατηγική αφοσίωση στους πελάτες που απαιτούνται για να επιτευχθεί αυτή τη διάκριση.
«Θερμά συγχαρητήρια σε όλους τους διακριθέντες στη φετινή λίστα MSP 501 και ιδιαίτερα στους περισσότερους από 300 συνεργάτες της Kaseya -συμπεριλαμβανομένων και 10 από τους 20 κορυφαίους», δήλωσε ο Dan Tomaszewski, EVP, Channel της Kaseya. «Αξίζουν και με το παραπάνω αυτή την αναγνώριση».
Ποια είναι ωστόσο τα χαρακτηριστικά των παρόχων διαχειριζόμενων υπηρεσιών που καταφέρνουν να εισέλθουν στη λίστα από εκείνους που δεν τα καταφέρνουν; Για να το ανακαλύψουμε, μιλήσαμε με τον Christopher Miller, CRO της ATB Technologies, η οποία περιλαμβάνεται στη λίστα για έκτη συνεχόμενη χρονιά. Διαβάστε παρακάτω τι κάνουν διαφορετικά ο ίδιος και οι υπόλοιποι κορυφαίοι πάροχοι διαχειριζόμενων υπηρεσιών (MSPs).
«Οι καλύτεροι MSPs δεν επιδιώκουν θέσεις σε λίστες κατάταξης» δήλωσε ο Miller. «Επιδιώκουν την επιτυχία των πελατών τους, και η αναγνώριση αποτελεί παράπλευρο αποτέλεσμα αυτής της προσήλωσης».
1.Αντιμετωπίζουν την τεχνητή νοημοσύνη και την κυβερνοασφάλεια ως μoχλούς ανάπτυξης
Τα τρία τέταρτα των παρόχων της κατάταξης MSP 501 για το 2026 ανέδειξαν τη διαχειριζόμενη ασφάλεια (Managed Security) ως την κύρια πηγή εσόδων τους. Η ασφάλεια και η τεχνητή νοημοσύνη (AI) αποτέλεσαν -και αποτελούν- τους δύο κορυφαίους αναμενόμενους τομείς ανάπτυξης για το 2026. Οι MSPs της λίστας έχουν ξεπεράσει προ πολλού το στάδιο της συζήτησης για τα παραπάνω. Πλέον, «χτίζουν» υπηρεσίες γύρω από αυτές τις τεχνολογίες.
Σύμφωνα με την έκθεση «DNA of MSP Growth» της PartnerOptimizer, οι νικητές της λίστας MSP 501 έδωσαν 3,8 φορές μεγαλύτερη έμφαση στο AI σε σύγκριση με τον υπόλοιπο κλάδο. Αυτή η προσήλωση αντικατοπτρίζει το βάθος των δυνατοτήτων AI τους και τον συγκροτημένο τρόπο με τον οποίο ενσωματώνουν την τεχνητή νοημοσύνη στις υπηρεσίες τους.
Ο Miller ωστόσο σπεύδει να διαχωρίσει την πώληση εργαλείων AI από την επίτευξη ουσιαστικών αποτελεσμάτων. «Η πραγματικότητα είναι ότι το λογισμικό από μόνο του δεν πρόκειται να κάνει το AI να λειτουργήσει σε έναν οργανισμό» δήλωσε. «Είναι απλώς ένα εργαλείο. Το θέμα είναι πως παραδίδουμε αποτελέσματα. Αυτό απαιτεί εργαζόμενους με εξειδικευμένες γνώσεις, ηγετική σκέψη και τη μετατροπή ενός εργαλείου σε μετρήσιμο αποτέλεσμα».
Αυτή η ειδοποιός διαφορά μεταξύ της απλής εγκατάστασης και εφαρμογής της τεχνολογίας και της παραγωγής αποτελεσμάτων αποτελεί ένα από τα πιο ξεκάθαρα γνωρίσματα των κορυφαίων MSPs.
2.Από το να προσφέρουν απλώς τεχνική υποστήριξη εξελίχθηκαν σε στρατηγικούς συμβούλους
Ο κλάδος των παρόχων διαχειριζόμενων υπηρεσιών (MSPs) έχει υποστεί δομικές αλλαγές τις τελευταίες δύο δεκαετίες μεταβαίνοντας από την απομακρυσμένη παρακολούθηση/επιτήρηση στο νέφος (cloud) και πλέον στο AI. Οι νικητές της λίστας MSP 501 βρίσκονται στην πρώτη γραμμή αυτών των κοσμογονικών αλλαγών.
Ο Miller, με 20ετή πορεία στον κλάδο περιγράφει αυτόν τον μετασχηματισμό:
«Εξελιχθήκαμε από την παροχή απλής τεχνικής υποστήριξης (IT support) στο να γίνουμε στρατηγικοί επιχειρηματικοί σύμβουλοι. Σήμερα, οι πελάτες μας περιμένουν καθοδήγηση γύρω από την κυβερνοασφάλεια, τη συμμόρφωση (compliance), τον ψηφιακό μετασχηματισμό στο νέφος και την υιοθέτηση του AI».
Αντί να ξεκινούν με την τεχνολογία, ο Miller και η ομάδα του προσεγγίζουν κάθε συζήτηση για το AI με τους πελάτες τους θέτοντας ένα ερώτημα: «Πιο αποτέλεσμα προσπαθείτε να επιτύχετε;». Στη συνέχεια αποφασίζουν αν το AI είναι το κατάλληλο μέσο για την επίτευξη του στόχου. Πρόκειται για μια απλή αλλαγή οπτικής, η οποία ωστόσο κάνει τη διαφορά ανάμεσα σε έναν απλό προμηθευτή και σε έναν αξιόπιστο σύμβουλο.
«Η τεχνολογία αποτελεί πλέον θέμα συζήτησης στο διοικητικό συμβούλιο. Οι MSPs που μπορούν να συνδέσουν τις τεχνολογικές αποφάσεις με τα επιχειρηματικά αποτελέσματα είναι αυτοί που θα καθορίσουν την επόμενη δεκαετία στον χώρο μας».
3.Εφαρμόζουν όσα διακηρύσσουν δοκιμάζοντας το AI εσωτερικά
Οι κορυφαίοι MSPs δεν συνιστούν απλώς το AI στους πελάτες τους, το χρησιμοποιούν στις δικές τους επιχειρήσεις. Η εταιρεία ATB Technologies αξιοποιεί το AI στη διαχείριση αιτημάτων, στην ενσωμάτωση νέων χρηστών, στις προσλήψεις, στο HR και στο marketing.
«Δοκιμάζουμε τις αναδυόμενες τεχνολογίες εσωτερικά επειδή πιστεύουμε ότι πρέπει να τις δούμε και να τις αξιολογήσουμε οι ίδιοι πριν τις προτείνουμε στους πελάτες μας. Αυτή η προσέγγιση μας παρέχει με πραγματικά σενάρια και ουσιαστικές λύσεις» επισήμανε ο Miller.
Η απόδοση της επένδυσης (ROI) είναι άμεση. Όπως απλά εξηγεί ο Miller, μία σωστά δομημένη προτροπή (prompt) μπορεί να παράγει το 90% αυτού που χρειάζεστε μέσα σε λίγα λεπτά απαιτώντας στη συνέχεια το πολύ μία ώρα βελτιστοποίησης αντί για μια ολόκληρη ημέρα εργασίας. Σε επίπεδο ομάδας, αυτού του είδους η παραγωγικότητα λειτουργεί αθροιστικά και απελευθερώνει χρόνο για εργασία υψηλότερης αξίας.
4.Επενδύουν στους ανθρώπους τους και αξιοποιούν το AI για να τους βοηθήσουν, όχι να τους αντικαταστήσουν
Οι πάροχοι διαχειριζόμενων υπηρεσιών (MSPs) που περιλαμβάνονται στη λίστα MSP 501 αναφέρουν σταθερά την επένδυση στο ανθρώπινο δυναμικό ως κύριο παράγοντα διαφοροποίησης. Το 2026 ωστόσο, αυτή η συζήτηση είναι άρρηκτα συνδεδεμένη με το AI.
Ο Miller αναφέρει ένα συγκεκριμένο παράδειγμα από το πελατολόγιο του: τεχνικές εταιρείες που αδυνατούν να προσλάβουν εξειδικευμένο προσωπικό αρκετά γρήγορα, με αποτέλεσμα οι ομάδες να εργάζονται στο 125% των δυνατοτήτων τους. Η προσέγγιση της ATB Technologies είναι να χρησιμοποιείται το AI για την απορρόφηση αυτού του πρόσθετου φόρτου (25-35%) -δηλαδή των επαναλαμβανόμενων εργασιών χαμηλής κρίσης που δεν επιθυμούν να κάνουν οι εργαζόμενοι -ώστε το προσωπικό να εστιάζει σε εργασίες που προσφέρουν πραγματική επιχειρηματική αξία.
«Αν νοιάζεσαι πραγματικά για τους ανθρώπους σου, ο στόχος δεν είναι να τους αφήσεις χωρίς δουλειά, αλλά να τους βοηθήσεις να απολαμβάνουν τη δουλειά τους περισσότερο».
Η φιλοσοφία αυτή που τοποθετεί τον άνθρωπο στο επίκεντρο, διατρέχει τους καλύτερους MSPs της λίστας και βρίσκει μεγάλη απήχηση στους πελάτες τους που βρίσκονται αντιμέτωποι με τις ίδιες πιέσεις στο εργατικό τους δυναμικό.
5.Επιδιώκουν την επιτυχία του πελάτη, όχι να βρεθούν σε λίστες κατάταξης
Ίσως το πιο σταθερό μοτίβο ανάμεσα στους διακριθέντες της λίστας MSP 501 είναι αυτό που εύκολα μπορεί κάποιος να παραβλέψει: Οι κορυφαίοι MSPs επικεντρώνονται εμμονικά στα αποτελέσματα των πελατών τους, και η αναγνώριση αποτελεί φυσικό επακόλουθο.
«Οι καλύτεροι MSPs δεν επιδιώκουν να μπουν σε λίστες κατάταξης. Επιδιώκουν την επιτυχία του πελάτη, και η αναγνώριση γίνεται υποπροϊόν αυτής της προσήλωσης» τονίζει ο Miller.
Η επιτυχία της ATB Technologies βασίζεται σε τρία πράγματα: εμμονική προσήλωση στα αποτελέσματα των πελατών, επένδυση στους ανθρώπους και υϊοθέτηση της καινοτομίας χωρίς να χάνεται η επιχειρηματική αξία που πρέπει να προσφέρει.
Πως η Kaseya βοήθησε την ATB Technologies και άλλους MSPs
Για πολλούς από τους 300+ συνεργάτες της Kaseya που βρέθηκαν στη φετινή λίστα, η συνεισφορά της Kaseya υπήρξε καθοριστική για την ανάπτυξή τους. Ο Miller εργάζεται στο οικοσύστημα της Kaseya σε πολλαπλές πλατφόρμες, από το Autotask και το Datto μέχρι τη σημερινή μορφή της Kaseya.
«Η Kaseya μας βοήθησε πραγματικά να αναπτυχθούμε με ασφάλεια και αποδοτικότητα. Μας παρέχει τα εργαλεία, τον αυτοματισμό, την ασφάλεια και την παρακολούθηση -τη συνολική επιχειρησιακή συνέπεια που χρειαζόμαστε ως MSP».
Εξίσου σημαντικό, σύμφωνα με τον Miller, είναι το γεγονός ότι η Kaseya αποτελεί έναν ισχυρό συνεργάτη για την ATB Technologies:
«Μας προσφέρει γνώση για τον κλάδο και πρόσβαση σε μια κοινότητα άλλων επιτυχημένων MSPs. Αυτός ο συνδυασμός τεχνολογίας και συνεργασίας είναι που μας βοηθά να προσφέρουμε μια πιο συνεπή, ασφαλή και στρατηγική εμπειρία στους πελάτες μας».
Στην Kaseya, παραμένουμε προσηλωμένοι στην παροχή βοήθειας στους συνεργάτες μας για να αναπτύσσονται.
«Θέλουμε να είμαστε ο συνεργάτης που επενδύει πραγματικά στην επιτυχία σας» δήλωσε ο Dan Tomaszewski της Kaseya. «Οι καλύτερες συνεργασίες χτίζονται πάνω σε κοινές φιλοδοξίες και αυτή η κοινότητα τις διαθέτει σε αφθονία».
Το μέλλον ανήκει στους MSPs που επενδύουν στις σχέσεις
Οι κορυφαίοι MSPs χτίζουν επιχειρήσεις με ουσιαστικό βάθος: στις πρακτικές ασφαλείας, στις δυνατότητες AI, στην επιχειρησιακή πειθαρχία και στις σχέσεις με τους πελάτες τους.
«Το μέλλον ανήκει στους MSPs που μπορούν να συνδυάσουν τον αυτοματισμό, την κυβερνοασφάλεια και το AI με αυτό που η τεχνολογία δεν μπορεί να αντικαταστήσει και αυτό είναι οι σχέσεις εμπιστοσύνης», καταλήγει ο Miller.
Συγχαρητήρια και πάλι σε όλους τους διακριθέντες της λίστας MSP 501 για το 2026 και στους συνεργάτες της Kaseya που κατέκτησαν τη θέση τους στη λίστα. Η δουλειά που κάνετε για τους πελάτες σας, τις ομάδες σας και τον ευρύτερο κλάδο είναι αυτή που κάνει αυτή την κοινότητα ξεχωριστή.
Πηγή: Kaseya
Η G2 δημοσίευσε τις εκθέσεις Fall 2026 και οι πελάτες τοποθέτησαν εκ νέου τη Sophos ανάμεσα στους κορυφαίους προμηθευτές προϊόντων και υπηρεσιών κυβερνοασφάλειας της αγοράς.
Η Sophos αναδείχθηκε ως η #1 λύση συνολικά στις κατηγορίες Endpoint Protection Platforms (EPP), Managed Detection and Response (MDR), Extended Detection and Response (XDR) και Firewall Software. Επιπλέον, η εταιρεία αναγνωρίστηκε ως Leader για 17η συνεχόμενη φορά στην έκθεση G2 Overall Grid® για τις κατηγορίες Endpoint Protection Platforms, Endpoint Detection and Response (EDR), XDR, Firewall Software, and MDR.
Πιστεύουμε ότι αυτές οι πρωτιές (#1 Overall) στις κατηγορίες Endpoint Protection, XDR, MDR και Firewall σε συνδυασμό με την αναγνώριση τη εταιρείας ως Leader στις κατηγορίες Endpoint Protection, EDR, XDR, MDR και Firewall αντικατοπτρίζουν τη δέσμευση της Sophos να παρέχει ισχυρή, ενοποιημένη προστασία κυβερνοασφάλειας χωρίς να αυξάνει την επιχειρησιακή πολυπλοκότητα. Με βάση τα σχόλια των πελατών, οι οργανισμοί συνεχίζουν να ξεχωρίζουν τη Sophos για τα ισχυρά αποτελέσματα ασφαλείας, τη συγχρονισμένη απόκριση μεταξύ προϊόντων (Synchronized Security), την εύκολη εγκατάσταση και την καθημερινή χρηστικότητα.
Επιπλέον, η Sophos είναι ο μοναδικός προμηθευτής που αναγνωρίζεται ως Leader και στις πέντε αυτές βασικές αγορές κυβερνοασφάλειας -μια διάκριση που θεωρούμε ότι υπογραμμίζει τη δύναμη του Sophos Fusion, του πιο ολοκληρωμένου και εγγενώς βασισμένου σε τεχνητή νοημοσύνη (AI-native) αμυντικού συστήματος κυβερνοασφάλειας στην αγορά, το οποίο προστατεύει περισσότερους από 625.000 οργανισμούς παγκοσμίως.
Τα αποτελέσματα της Sophos στην έκθεση G2 Fall 2026 με μια ματιά
Κατά την περίοδο που πραγματοποιήθηκαν οι αξιολογήσεις στην έκθεση G2 Fall 2026, η Sophos πέτυχε:
- 73 πρωτιές (#1) στις εκθέσεις παγκόσμιας εμβέλειας της G2.
- Τέσσερις πρωτιές συνολικά (#1 Overall) στις κατηγορίες Endpoint Protection, XDR, MDR και Firewall.
- 15 συνεχόμενες πρωτιές συνολικά (#1 Overall) για το Sophos Firewall στην αναφορά G2 Grid® Report for Firewall.
- Διακρίσεις Leader για 17 συνεχόμενες εποχικές εκθέσεις σε όλες τις αναφερόμενες κατηγορίες G2 Overall Grids.
- Πέντε συνεχόμενες εποχικές εκθέσεις όπου το Sophos Firewall κατατάχθηκε στην πρώτη θέση (#1) από πελάτες στα τμήματα της αγοράς Enterprise, Mid-Market και Small Business.
- Εννέα συνεχόμενες εποχικές εκθέσεις με το Sophos MDR στην 1η θέση συνολικά (#1 Overall).
Σε ποια θέση βρέθηκε το Sophos MDR στις εκθέσεις G2 Fall 2026
Το Sophos MDR αναδείχθηκε ως η #1 συνολικά λύση MDR για ένατη συνεχόμενη εποχική έκθεση της G2. Παράλληλα, αναγνωρίστηκε ως Leader σε όλες τις κατηγορίες πελατών και απέσπασε τις διακρίσεις Best Results και Best Usability ανάμεσα στους πελάτες Enterprise και Mid-Market.
Θεωρούμε ότι αυτή διαρκή αναγνώριση του Sophos MDR αντικατοπτρίζει την εμπιστοσύνη των πελατών στην ικανότητά του να παρέχει 24/7 παρακολούθηση και ανταπόκριση σε απειλές μέσα από ένα εύχρηστο μοντέλο υπό τη μορφή υπηρεσίας, βοηθώντας τις ομάδες πληροφορικής (IT) και ασφαλείας να ενισχύσουν την ασφάλειά των οργανισμών τους μειώνοντας παράλληλα τον επιχειρησιακό/λειτουργικό φόρτο.
Ποιες θέσεις κατέκτησαν τα Sophos Endpoint και XDR στις αναφορές G2 Fall 2026
Το Sophos Endpoint διατήρησε την συνολικά #1 θέση του τόσο στην κατηγορία Endpoint Protection Platforms όσο και στο XDR για τρίτη συνεχόμενη εποχική έκθεση. Συνολικά στις κατηγορίες Endpoint Protection και XDR, η Sophos έλαβε την 1η θέση σε 30 εκθέσεις.
Το Sophos Endpoint έλαβε επίσης τις εξής διακρίσεις:
- Best Results και Best Usability στην κατηγορία Endpoint Protection Platforms σε όλες τις κατηγορίες πελατών (Enterprise, Mid-Market και Small Business).
- Best Usability στην κατηγορία Endpoint Detection and Response (EDR) στους πελάτες Enterprise και Mid-Market.
- Best Overall Results και Best Usability στην κατηγορία Extended Detection and Response (XDR).
Σε ποια θέση της κατάταξης βρέθηκε το Sophos Firewall στις εκθέσεις G2 Fall 2026
Το Sophos Firewall κατέκτησε την 15η συνεχόμενη πρώτη θέση του συνολικά (#1 Overall) στην έκθεση G2 Grid® Report for Firewall. Αναδείχθηκε επίσης ως η #1 λύση Firewall από πελάτες στα τμήματα της αγοράς Enterprise, Mid-Market και Small Business για 5η συνεχόμενη εποχική αναφορά.
Επιπλέον, το Sophos Firewall απέσπασε τις εξής διακρίσεις από την G2 στις κατηγορίες Overall, Enterprise, Mid-Market και Small Business:
- Καλύτερα αποτελέσματα (Best Results)
- Μεγαλύτερη ευχρηστία (Best Usability)
- Καλύτερη σχέση (Best Relationship)
- Πιο εφαρμόσιμο/πρακτικό (Most Implementable)
Γιατί οι οργανισμοί συνεχίζουν να εμπιστεύονται τη Sophos
Οι κατατάξεις G2 Fall 2026 αντικατοπτρίζουν την αναγνώριση της Sophos από τους πελάτες σε πολλαπλούς τομείς του χαρτοφυλακίου της. Οι χρήστες απένειμαν στη Sophos διακρίσεις όπως Overall Best Results, Best Usability και Best Relationship στις κατηγορίες Firewall, Endpoint Protection Platforms και XDR.
Αυτές οι διακρίσεις επιβεβαιώνουν τη σημασία που δίνουν οι πελάτες στην αποτελεσματικότητα της ασφάλειας, τη χρηστικότητα και τη σχέση με τον κατασκευαστή κατά την αξιολόγηση λύσεων κυβερνοασφάλειας.
Τι σημαίνει κάθε κατάταξη στις εκθέσεις G2 Fall 2026 για τις ομάδες ασφαλείας
Οι οργανισμοί καλούνται να ισορροπήσουν την ανάγκη για αποτελεσματική κυβερνοασφάλεια με τις επιχειρησιακές απαιτήσεις που βαραίνουν τις ομάδες IT και ασφαλείας.
Η αναγνώριση της Sophos στις κατηγορίες Endpoint, XDR, MDR και Firewall αναδεικνύει το εύρος και την έκταση των θετικών σχολίων που έχει συγκεντρώσει το χαρτοφυλάκιο ασφαλείας της.
Η Sophos συνδυάζει αυτές τις δυνατότητες ώστε να βοηθήσει τους οργανισμούς να:
- Προστατεύουν τερματικές συσκευές και δίκτυα σε όλο το περιβάλλον τους.
- Εντοπίζουν, να διερευνούν και να ανταποκρίνονται σε απειλές.
- Απλοποιούν τη διαχείριση ασφαλείας και τις καθημερινές ροές εργασίας.
- Μειώνουν τον επιχειρησιακό/λειτουργικό φόρτο των εσωτερικών ομάδων IT και ασφαλείας.
- Ενισχύουν την ασφάλεια μέσω ενοποιημένων προϊόντων, υπηρεσιών και πληροφόρησης απειλών (threat intelligence).
Τι δηλώνουν οι πελάτες της Sophos
Μη μένετε μόνο στα δικά μας λόγια. Οι πελάτες της Sophos περιγράφουν την αξία των Endpoint, Firewall και MDR εστιάζοντας στην ισχυρή προστασία από απειλές, τη μεγαλύτερη ορατότητα, την ευκολότερη διαχείριση, τη συγχρονισμένη ασφάλεια (synchronized security), τη συνεχή παρακολούθηση και τη μειωμένη πίεση στις εσωτερικές ομάδες IT. Τα σχόλιά τους δείχνουν ότι η Sophos βοηθά τους οργανισμούς να ενισχύσουν την ασφάλειά απλοποιώντας παράλληλα τις καθημερινές λειτουργίες.
Sophos MDR
«Το Sophos MDR παρέχει δυνατότητες παρακολούθησης απειλών και άμεσης ανταπόκρισης 24/7 από την ομάδα ασφαλείας. Μειώνει σημαντικά τον φόρτο εργασίας της εσωτερικής μας ομάδας IT, βελτιώνοντας παράλληλα τη συνολική στάση ασφαλείας μας». Πηγή: Πιστοποιημένος Διευθυντής IT στον τομέα Mid-Market (G2 Review).
Sophos Endpoint
«(Το Sophos Endpoint) υπερέχει στον αποκλεισμό του ransomware, των exploits, των επιθέσεων zero-day και άλλων εξελιγμένων απειλών συνδυάζοντας βαθιά μάθηση και AI με συμπεριφορική ανάλυση και πληροφόρηση σε πραγματικό χρόνο». Πηγή: Πιστοποιημένος χρήστης στον τομέα Mid-Market (G2 Review).
Sophos Firewall
«Το καλύτερο στοιχείο του [Sophos Firewall] είναι η συγχρονισμένη ασφάλεια μέσω του Security Heartbeat. Είναι πραγματικά εξαιρετικό το γεγονός ότι το firewall μπορεί να επικοινωνεί με τις συσκευές στο δίκτυο και να σταματά αμέσως οποιαδήποτε συσκευή προκαλεί περαιτέρω προβλήματα». Πηγή: Πιστοποιημένος Αναλυτής Ασφαλείας στον τομέα Small Business (G2 Review).
Μάθετε περισσότερα για τις λύσεις ασφαλείας της Sophos
Ανακαλύψτε πως η Sophos βοηθά τους οργανισμούς να προστατεύουν τερματικές συσκευές και δίκτυα, να εντοπίζουν και να ανταποκρίνονται σε απειλές και να απλοποιούν τις επιχειρήσεις/λειτουργίες ασφαλείας:
- Sophos Endpoint
- Sophos XDR
- Sophos MDR
- Sophos Firewall
- Sophos AI-Native Cybersecurity Defense System
- Grid® Report for Managed Detection and Response (MDR) | Fall 2026
- Grid® Report for Firewall Software | Fall 2026
Πηγή: Sophos
Η κύρια διαφορά μεταξύ της διακυβέρνησης AI (AI governance) και της συμμόρφωσης AI (AI compliance) είναι ότι η διακυβέρνηση AI αποτελεί το εσωτερικό πλαίσιο που αναπτύσσει ένας οργανισμός για την υπεύθυνη διαχείριση της τεχνητής νοημοσύνης ενώ η συμμόρφωση AI είναι ο τρόπος με τον οποίο οι οργανισμοί αποδεικνύουν στις ρυθμιστικές αρχές ότι τηρούν τους ισχύοντες νόμους και κανονισμούς. Οι δύο συγκεκριμένοι όροι χρησιμοποιούνται συχνά σαν να είναι συνώνυμοι ωστόσο αφορούν διαφορετικά πράγματα και δίνουν λύση σε διαφορετικά προβλήματα. Μόνο με τη συμμόρφωση, ένας οργανισμός μπορεί να ικανοποιήσει τις ρυθμιστικές αρχές χωρίς να ελέγχει ουσιαστικά τον τρόπο που συμπεριφέρεται η τεχνητή νοημοσύνη. Μόνο με τη διακυβέρνηση, ο οργανισμός μπορεί να διατηρεί και να εφαρμόζει μηχανισμούς ελέγχου αλλά αδυνατεί να αποδείξει ότι οι συγκεκριμένοι μηχανισμοί ελέγχου πληρούν τα ρυθμιστικά πρότυπα.
Συνεχίστε να διαβάζετε παρακάτω για να μάθετε περισσότερα σχετικά με τη διακυβέρνηση και τη συμμόρφωση AI, πως διαφέρουν και γιατί ο οργανισμός σας χρειάζεται και τα δύο.
Τι είναι η διακυβέρνηση AI;
Η διακυβέρνηση AI είναι το σύνολο των πολιτικών, των ρόλων και των διαδικασιών που καθορίζουν τον τρόπο με τον οποίο ένας οργανισμός αναπτύσσει, εφαρμόζει και διαχειρίζεται την τεχνητή νοημοσύνη καθ’ όλη τη διάρκεια του κύκλου ζωής της. Είναι εσωτερική και προληπτική, διαμορφώνεται από τις αξίες του ίδιου του οργανισμού και θέτει κανόνες και μηχανισμούς ασφαλείας (guardrails) προτού ένα σύστημα περάσει στην παραγωγή.
Στην πράξη, η διακυβέρνηση AI καλύπτει καθημερινές αποφάσεις που καθιστούν την τεχνητή νοημοσύνη υπόλογη, συμπεριλαμβανομένης της ταξινόμησης των περιπτώσεων χρήσης βάσει ρίσκου ή κινδύνου, της ανάθεσης υπευθύνου σε κάθε σύστημα και του καθορισμού εγκριτικών ορίων. Καλύπτει επίσης την εργασία που εκτελείται, όπως την παρακολούθηση της συμπεριφοράς των μοντέλων, την καταγραφή αποφάσεων και τους μηχανισμούς ελέγχου της μεροληψίας (bias checks) ώστε ο οργανισμός να μπορεί να εξηγήσει πως ένα οποιοδήποτε σύστημα καταλήγει σε συγκεκριμένα αποτελέσματα.
Τι είναι η συμμόρφωση AI;
Η συμμόρφωση AI περιλαμβάνει την ικανοποίηση των εξωτερικών απαιτήσεων -νόμων, κανονισμών, βιομηχανικών προτύπων και συμβατικών υποχρεώσεων -που διέπουν τη χρήση της τεχνητής νοημοσύνης. Σε αντίθεση με τη διακυβέρνηση, δεν διαμορφώνεται από τις αξίες του ίδιου του οργανισμού. Αντ’ αυτού, απαντά στο ερώτημα αν ένας οργανισμός ακολουθεί ή όχι τους κανόνες που ισχύουν για αυτήν (την τεχνητή νοημοσύνη). Κανονισμοί όπως ο EU AI Act επιβάλλουν διαβαθμίσεις ρίσκου/κινδύνου, υποχρεώσεις διαφάνειας και ανθρώπινη εποπτεία για συστήματα υψηλού κινδύνου. Οι οργανισμοί υϊοθετούν επίσης όλο και περισσότερο εθελοντικά πλαίσια όπως το NIST AI Risk Management Framework για να επιδείξουν μια αξιόπιστη, δομημένη προσέγγιση ακόμη και εκεί όπου η νομοθεσία δεν έχει ακόμη προλάβει τις εξελίξεις.
Οι κύριες διαφορές μεταξύ της διακυβέρνησης AI και της συμμόρφωσης AI
Η διακυβέρνηση AI είναι εσωτερική και προληπτική, πηγάζει από το εσωτερικό ενός οργανισμού και αντικατοπτρίζει τα πρότυπα που θέτει ο ίδιος ο οργανισμός για τον εαυτό του. Η συμμόρφωση AI είναι εξωτερική και βασίζεται σε αποδεικτικά στοιχεία, επικυρώνοντας ότι ο οργανισμός πληροί τους κανόνες που ορίζονται από τρίτους ενώ εξαρτάται και από την τεκμηρίωση που μπορεί να προσκομίσει ένας οργανισμός. Η διακυβέρνηση διερωτάται αν ένας οργανισμός διαχειρίζεται υπεύθυνα την τεχνητή νοημοσύνη και αναπτύσσει τους μηχανισμούς ελέγχου που απαιτούνται για να το επιτύχει. Η συμμόρφωση διερωτάται αν ο οργανισμός πληροί τους κανόνες και μπορεί να προσκομίσει στοιχεία για να το αποδείξει. Παρακάτω παρατίθενται οι βασικές διαφορές μεταξύ της διακυβέρνησης AI και της συμμόρφωσης AI.
| Διακυβέρνηση AI | Συμμόρφωση AI | |
|---|---|---|
| Καθορίζεται από | Εσωτερικές αξίες, ανοχή κινδύνου και στόχοι | Εξωτερικοί νόμοι, ρυθμιστικές αρχές και πρότυπα |
| Στάση/ Προσέγγιση | Προλαμβάνει τα προβλήματα προτού συμβούν | Επικυρώνει κανόνες που βρίσκονται ήδη σε ισχύ |
| Βασικό αποτέλεσμα | Μηχανισμοί ελέγχου, ιδιοκτησία και λογοδοσία | Τεκμηρίωση, γνωστοποιήσεις και αποδεικτικά στοιχεία ελέγχου |
| Παραδείγματα | Συμβούλια αξιολόγησης, ροές εργασιών εγκρίσεων και παρακολούθηση | Συμμόρφωση με EU AI Act, ISO/IEC 42001 και GDPR |
Πως η διακυβέρνηση AI και η συμμόρφωση AI συνεργάζονται
Παρά τις διαφορές τους, η διακυβέρνηση AI και η συμμόρφωση AI είναι αλληλεξαρτώμενες. Από τη στιγμή που ένας οργανισμός έχει ταξινομήσει τις περιπτώσεις χρήσης του, έχει αναθέσει υπευθύνους και έχει ενσωματώσει την παρακολούθηση στον τρόπο λειτουργίας της τεχνητής νοημοσύνης, η ικανοποίηση μιας εξωτερικής απαίτησης γίνεται σε μεγάλο βαθμό ζήτημα υπόδειξης μηχανισμών ελέγχου που ήδη υπάρχουν. Η συμμόρφωση χωρίς διακυβέρνηση είναι τεκμηρίωση χωρίς αντίκρισμα: τα έγγραφα ικανοποιούν μια λίστα ελέγχου ενώ στην πράξη οι κανόνες παραμένουν ανεφάρμοστοι. Η πραγματική συμμόρφωση AI είναι βιώσιμη μόνο όταν η διακυβέρνηση AI επιτελεί το έργο που απαιτείται στο παρασκήνιο.
Η τεχνητή νοημοσύνη χρειάζεται τόσο τη διακυβέρνηση όσο και τη συμμόρφωση
Η παράλειψη είτε της διακυβέρνησης AI είτε της συμμόρφωσης AI έχει σημαντικές συνέπειες. Αν υστερείτε στη συμμόρφωση, εκθέτετε τον οργανισμό σε ρυθμιστικά πρόστιμα και κυρώσεις καθώς και σε διαρκή και ανεπανόρθωτη βλάβη της φήμης του. Αν υστερείτε στη διακυβέρνηση, βρίσκεστε αντιμέτωποι με τη μη ασφαλή υϊοθέτηση της τεχνητής νοημοσύνης και με υψηλότερο κίνδυνο εξαιτίας του σκιώδους AI (shadow AI). Και οι δύο κίνδυνοι αυξάνονται καθώς οι πράκτορες τεχνητής νοημοσύνης (AI agents) αποκτούν όλο και ευρύτερη προνομιακή πρόσβαση στο περιβάλλον σας, με αποτέλεσμα η διακυβέρνηση και η ασφάλεια να καθίσταται απολύτως απαραίτητες για την προστασία ευαίσθητων δεδομένων.
Ασφαλίστε τους πράκτορες τεχνητής νοημοσύνης και την προνομιακή πρόσβαση με το Keeper® για την επιβολή πρόσβασης βάση της αρχής του ελάχιστου προνομίου, τη διατήρηση αρχείων λεπτομερούς καταγραφής (ιχνηλάτηση) και τον έλεγχο τόσο των ανθρώπινων όσο και των μηχανικών ταυτοτήτων.
Πηγή: Keeper
Η έκθεση Sophos AI Security 2026 που δημοσιεύθηκε τον περασμένο μήνα αποκάλυψε την τρέχουσα κατάσταση των κυβερνοεπιθέσεων που έρχονται ενισχυμένες με τεχνητή νοημοσύνη: τα χρονοδιαγράμματα επιταχύνονται δραματικά από εβδομάδες σε ημέρες. Η άμυνα απέναντι σε αυτή την ταχύτητα απαιτεί κάτι παραπάνω από πρόσβαση σε προηγμένα μοντέλα. Αυτό που χρειάζονται οι οργανισμοί επίσης είναι ένα σύστημα για την επιχειρησιακή αξιοποίηση αυτών των μοντέλων σε ενεργές άμυνες όπως και την εμβέλεια για την παροχή αυτής της δυνατότητας σε κλίμακα.
Πρόσφατα, οι Sophos και OpenAI ανακοίνωσαν μία συνεργασία για τη μεταφορά των πρωτοποριακών μοντέλων της OpenAI στο δίκτυο συνεργατών και στους παρόχους υπηρεσιών μέσω του Sophos Fusion, του πληρέστερου και εγγενώς βασισμένου σε τεχνητή νοημοσύνη (AI-native) αμυντικού συστήματος κυβερνοασφάλειας στη βιομηχανία. Συνδυάζοντας τις πρωτοποριακές δυνατότητες των μοντέλων της OpenAI με τη βαθιά γνώση που έχει η Sophos από τα περιβάλλοντα των πελατών της, οι συνεργάτες της Sophos έχουν την ευκαιρία να παρέχουν ασφάλεια αιχμής τεχνητής νοημοσύνης ως ένα ενιαίο διασυνδεδεμένο αμυντικό σύστημα καθώς και να αναπτύξουν υπηρεσίες πάνω σε αυτό.
Η Sophos προσκλήθηκε επίσης να συμμετάσχει σε ένα νέο πρόγραμμα που επεκτείνει το Daybreak Cyber Partner Program της OpenAI για διαχειριζόμενες υπηρεσίες ασφαλείας.
Οι τρεις τρόποι με τους οποίους η Τεχνητή Νοημοσύνη συναντά την κυβερνοασφάλεια
Ο Fernando Montenegro του Futurum Group διακρίνει τη σχέση μεταξύ τεχνητής νοημοσύνης (AI) και κυβερνοασφάλειας σε τρία μέρη με την Sophos και OpenAI να εστιάζουν ξεχωριστά σε καθένα από αυτά:
- Ασφάλεια από την Τεχνητή Νοημοσύνη (Security from AI): Η AI ενισχύει και επιταχύνει την ανάπτυξη κακόβουλων τεχνικών, την εκμετάλλευση ευπαθειών και επιτρέπει στους επιτιθέμενους να εξαπολύουν περισσότερες επιθέσεις σε περισσότερους στόχους. Η αναχαίτιση αυτών των επιθέσεων που ενισχύονται από AI αποτελεί βασικό πυλώνα του αμυντικού συστήματος της Sophos. Για παράδειγμα:
- Το Sophos Endpoint αποτρέπει και αποκλείει τις τεχνικές που χρησιμοποιούνται για την εκμετάλλευση ευπαθειών, οπότε μία νέα ευπάθεια που ανακαλύφθηκε από AI να συναντά το ίδιο τείχος με μια ήδη γνωστή.
- Το πρακτορικό κέντρο επιχειρήσεων κυβερνοασφαλείας (agentic SOC) της Sophos συμπιέζει τον εντοπισμό, τη διερεύνηση και την ανταπόκριση για να ισοφαρίσει το πλεονέκτημα ταχύτητας που παρέχει η AI στους επιτιθέμενους, με το 52% των περιστατικών να επιλύεται εξ ολοκλήρου από την AI σε μέσο χρονικό διάστημα 89 δευτερολέπτων.
- Οι ερευνητές της Sophos παρακολουθούν αδιάκοπα τη χρήση AI για επιθετικού σκοπούς και τα ευρήματά τους τροφοδοτούν άμεσα και τα δύο συστήματα.
- Τεχνητή Νοημοσύνη για την ασφάλεια (AI for security): Καταπολέμηση της φωτιάς με φωτιά. Η Sophos χρησιμοποιεί τεχνητή νοημοσύνη στις λύσεις της από το 2017 και οι δυνατότητες AI είναι ενσωματωμένες σε ολόκληρο το χαρτοφυλάκιο της Sophos. Επιπλέον, κάθε απειλή που αντιμετωπίζει το σύστημα λειτουργεί ενημερωτικά και βελτιωτικά ως προς το σύνολο του συστήματος. Η συνεργασία με την OpenAI έχει ως στόχο την προσθήκη των δυνατοτήτων των μοντέλων αιχμής της πάνω σε μία εγγενώς βασισμένη στην τεχνητή νοημοσύνη βάση αντί για την εκ των υστέρων προσθήκη ή προσαρμογή AI σε αυτήν.
- Ασφάλεια για την Τεχνητή Νοημοσύνη (Security for AI): Καθώς οι οργανισμοί ενσωματώνουν την τεχνητή νοημοσύνη σε κάθε πτυχή της επιχειρηματικής δραστηριότητας τους χρειάζεται παράλληλα να λάβουν και προστατευτικά μέτρα ασφαλείας. Εδώ είναι το σημείο που το Sophos AI Defense γίνεται απαραίτητο καθώς επιτρέπει στους οργανισμούς να έχουν την πολυπόθητη ορατότητα πάνω στη χρήση της AI και του «shadow AI» επιβάλλοντας πολιτικές και βοηθώντας στη διακυβέρνηση του τρόπου με τον οποίο ευαίσθητα δεδομένα χρησιμοποιούνται σε μοντέλα και εργαλεία AI.
Ένα διασυνδεδεμένο αμυντικό σύστημα για το δίκτυο συνεργατών
Το Sophos Fusion σχεδιάστηκε με βάση μία ενιαία και ανοικτή αρχιτεκτονική όπου κάθε σημείο ελέγχου λειτουργεί ως ένα, είτε είναι εγγενές ως προς τη Sophos είτε αποτελεί κάποια ενσωμάτωση τρίτου.
Η συνεργασία (με την OpenAI) διευρύνει αυτή την «ανοικτή λογική» φέρνοντας τα μοντέλα αιχμής της OpenAI στο αμυντικό σύστημα της Sophos το οποίο ήδη συνδέει τερματικά (endpoint), το δίκτυο, το ηλεκτρονικό ταχυδρομείο, το νέφος, την ταυτότητα και τις λειτουργίες ασφαλείας ενώ παράλληλα «αυτοβελτιώνεται» αδιάκοπα χάρη στις πληροφορίες που αποκομίζει από κάθε απειλή που αντιμετωπίζει.
Πολλοί πάροχοι διαχειριζόμενων υπηρεσιών (MSPs) και πάροχοι διαχειριζόμενων υπηρεσιών ασφαλείας (MSSPs) βρίσκονται σε μοναδική θέση να μετατρέψουν αυτές τις πρωτοποριακές δυνατότητες κυβερνοασφάλειας σε πρακτικά αποτελέσματα ασφαλείας, επειδή κατανοούν τα περιβάλλοντα των πελατών τους και επειδή ήδη διαχειρίζονται τις ροές εργασίας από τις οποίες εξαρτάται η ασφάλεια των οργανισμών. Το Sophos Fusion υποστηρίζει αυτή την εργασία συνδέοντας τα τερματικά, το δίκτυο, το ηλεκτρονικό ταχυδρομείο, το νέφος, την ταυτότητα και τις λειτουργίες ασφαλείας σε ένα συντονισμένο αμυντικό σύστημα. Συνδυάζοντας αυτή τη βάση με τις δυνατότητες των μοντέλων αιχμής της OpenAI, η Sophos σχεδιάζει να βοηθήσει τους εγκεκριμένους συνεργάτες να ενισχύσουν τις δυνατότητες ανίχνευσης, διερεύνησης και απόκρισης και παράλληλα να ενισχύσει τους παρόχους διαχειριζόμενων υπηρεσιών (MSPs) να αναπτύξουν και να κλιμακώσουν νέες υπηρεσίες ασφάλειας AI για τους πελάτες τους. Η Sophos σκοπεύει να επεκτείνει αυτή την προστασία με την OpenAI, διασφαλίζοντας τους φόρτους εργασίας AI, τα δεδομένα και τη χρήση τους ως μέρος ενός διασυνδεδεμένου, ενιαίου αμυντικού συστήματος.
Εμβέλεια που εκτείνεται από τις μικρομεσαίες έως τις μεγάλες επιχειρήσεις
Η Sophos υπερασπίζεται περισσότερους από 625.000 οργανισμούς παγκοσμίως, από μικρές επιχειρήσεις έως παγκόσμιους οργανισμούς προσφέροντας τις λύσεις της μέσω ενός δικτύου από περισσότερους από 25.000 συνεργάτες, στους οποίους συμπεριλαμβάνονται περισσότεροι από 7.000 πάροχοι διαχειριζόμενων υπηρεσιών. Αυτός είναι ο τρόπος που η τεχνητή νοημοσύνη αιχμής μπορεί να φτάσει στους οργανισμούς που τη χρειάζονται περισσότερο, συμπεριλαμβανομένων και εκείνων που δεν μπορούν να εφαρμόσουν ή να αξιοποιήσουν τέτοια μοντέλα από μόνοι τους.
Τεχνητή νοημοσύνη αιχμής σε όλες τις διαχειριζόμενες υπηρεσίες μας
Η Sophos επεκτείνει επίσης τη συνεργασία της στο πλαίσιο του Daybreak Cyber Partner Program της OpenAI. Τον Ιούνιο, η Sophos απέκτησε πρόσβαση στα κυβερνο-μοντέλα (cyber models) της OpenAI για να ενισχύσει τα προϊόντα της και τη συλλογή πληροφοριών για απειλές (threat intelligence).
Και τώρα, η Sophos επεκτείνει αυτή την εργασία στο Sophos MDR, στο Digital Forensics and Incident Response (DFIR) και στις συμβουλευτικές υπηρεσίες ως συνεργάτης εκκίνησης στο νέο Daybreak Cyber Partner Program της OpenAI για τις διαχειριζόμενες υπηρεσίες ασφαλείας.
Το συγκεκριμένο πρόγραμμα φέρνει κυβερνο-μοντέλα αιχμής σε οργανισμούς που παρέχουν διαχειριζόμενη ασφάλεια. Ως συνεργάτης εκκίνησης, η Sophos θα εφαρμόσει τα νεότερα μοντέλα με κυβερνοδυνατότητες σε τρεις πυλώνες των διαχειριζόμενων υπηρεσιών της, με τους έμπειρους χειριστές της να διατηρούν τον έλεγχο και τους πελάτες της να μην έχουν άμεση πρόσβαση στα μοντέλα:
- MDR: Τα μοντέλα βοηθούν τους αναλυτές να συσχετίζουν σήματα σε τερματικές συσκευές, δίκτυο, ταυτότητα, ηλεκτρονικό ταχυδρομείο και νέφος διαχωρίζοντας τις πραγματικές απειλές από τον θόρυβο μέσα σε δευτερόλεπτα. Οι αναλυτές επιβεβαιώνουν κάθε εύρημα και κατευθύνουν την ανταπόκριση.
- DFIR: Τα μοντέλα βοηθούν τις ομάδες ανταπόκρισης να ανακατασκευάσουν το χρονοδιάγραμμα της επίθεσης και να αξιολογήσουν τι προσπέλασε, μετακίνησε ή αφαίρεσε ένας εισβολέας. Αυτό βοηθά στον περιορισμό της ζημιάς και παρέχει υποστήριξη όσον αφορά τις υποχρεώσεις γνωστοποίησης και ανάκαμψης.
- Συμβουλευτικές υπηρεσίες, συμπεριλαμβανομένης της επιθετικής ασφάλειας και των δοκιμών παρείσδυσης (penetration testing): Τα μοντέλα βοηθούν τους συμβούλους να χαρτογραφήσουν πιθανές διαδρομές επίθεσης και να επαληθεύσουν τις εκμεταλλεύσιμες ευπάθειες και να παρέχουν στους πελάτες μια ιεραρχημένη, τεκμηριωμένη εικόνα για το που βρίσκονται εκτεθειμένοι.
Το όφελος για τους πελάτες είναι μια άμυνα επιπέδου αιχμής που σε διαφορετική περίπτωση θα ήταν εξαιρετικά δύσκολο να αναπτυχθεί και να εφαρμοστεί εσωτερικά (in-house). Οι περισσότεροι οργανισμοί δεν μπορούν να προσλάβουν το σπάνιο ταλέντο που απαιτείται ή να αναλάβουν τη χωρητικότητα ή τις οικονομικές υποχρεώσεις που σχετίζονται με τη λειτουργία τεχνητής νοημοσύνης αιχμής στις δικές τους επιχειρήσεις ασφαλείας, και ούτε θα έπρεπε να χρειάζεται. Οι πελάτες μπορούν να βασίζονται στους ειδικούς της Sophos για τη λειτουργία των νεότερων μοντέλων, τη διακυβέρνησή τους και την ευθύνη για το αποτέλεσμα.
Η Sophos βρίσκεται σε μοναδική θέση να παρέχει αυτές τις δυνατότητες, λειτουργώντας το μεγαλύτερο πρακτορικό κέντρο επιχειρήσεων ασφαλείας (agentic SOC) στον κόσμο και υπερασπιζόμενη περισσότερους από 40.000 πελάτες MDR παγκοσμίως, με ανθρώπους αναλυτές να διατηρούν την εποπτεία καθ’ όλη τη διάρκεια έχοντας τον έλεγχο σε κάθε εμπλοκή.
Η Sophos θα συνεχίσει να αναπτύσσει πρότυπα παρακολούθησης, ασφάλειας και πρόληψης της κατάχρησης για την υπεύθυνη χρήση αυτών των δυνατοτήτων.
Για να μάθετε περισσότερα για το Sophos Fusion μπορείτε να επισκεφτείτε την ιστοσελίδα sophos.com/fusion.
Πηγή: Sophos