Νέα
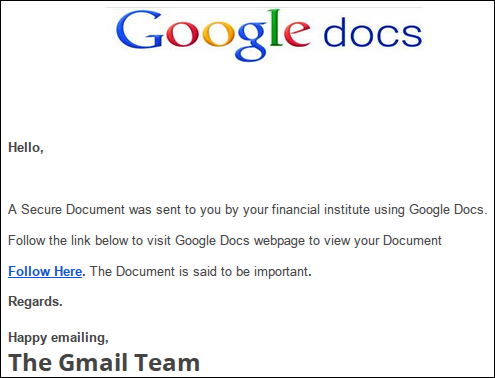
Το email που θα λάβετε πιθανόν λέει το εξής:
Hello,
A Secure Document was sent to you by your financial institute using Google Docs.
Follow the link below to visit Google Docs webpage to view your Document
Follow Here. The Document is said to be important.
Regards.
Happy Emailing,
The Gmail Team
Τα phishing emails δεν είναι σπάνια, ωστόσο το συγκεκριμένο κρύβει περισσότερα από όσα δείχνει με την πρώτη ματια. Πρόκειται πέρα από phishing email και για ένα exploit. Αν πατήσετε κλικ στον σύνδεσμο που σας υποδεικνύεται, τότε θα οδηγηθείτε σε μία νέα σελίδα που εντοπίζεται στην Ταϋλάνδη, και η οποία όχι μόνο ζητάει να τις παραδώσετε αμαχητοί τα στοιχεία του λογαριασμού σας στην Google, αλλά σας γνωστοποιεί ότι δέχεται και άλλους λογαριασμούς email, όπως Yahoo!, Outlook.com, Hotmail, AOL, Comcast, Verizon, 163.com ή οποιονδήποτε άλλον λογαριασμό email.

Φυσικά, αν συμπληρώσετε την φόρμα, να ξέρετε ότι θα καταλήξετε με ένα πρόσωπο μέσα στα… δάκρυα από θυμό επειδή εξαπατηθήκατε. Όλες οι πληροφορίες σας θα αποσταλλούν σε servers και οι κλέφτες εκεί θα σκεφτούν διάφορους τρόπους για να εκμεταλλευτούν τις πληροφορίες σας. Θα σκεφτείτε: “Ε, και τι έγινε; Στο GMail μου δεν έχω μυστικά ή πληροφορίες που θα μπορούσαν να μου καταστρέψουν την ζωή, την καριέρα ή οτιδήποτε άλλο”. Όμως κάνετε λάθος! Διότι το email σας είναι το κλειδί για να ξεκλειδώσουν οι κλέφτες τις περισσότερες πληροφορίες σχετικά με την online ταυτότητα σας! Μήπως έχετε συνδέσει το συγκεκριμένο email με τον τραπεζικό σας λογαριασμό; Μήπως η εταιρεία που εργαζεστε χρησιμοποιεί υπηρεσίες cloud; To email σας, μπορεί να είναι το κλειδί για να συμβιβάσουν οι κλέφτες αυτά τα συστήματα. Δεν είναι τα πράγματα τόσο απλά όσο σκέφτεστε. Οι τεχνικές phishing είναι εκπληκτικά επιτυχημένες. Ρωτήστε τον Συριακό Ηλεκτρονικό Στρατό, που με ελάχιστο ταλέντο στις τεχνικές κατάφερε να συμβιβάσει μερικούς από τους πιο ισχυρούς οργανισμούς media στον κόσμο!

Μάθετε να αναγνωρίζετε τα email του είδους. Καμία τράπεζα, καμία γνωστή και έμπιστη εταιρεία δεν πρόκειται να σας ζητήσει να παραδοσετε τα στοιχεία και τις πληροφορίες του λογαριασμού email σας, αν δεν το ζητήσετε εσείς (π.χ για αλλαγή password). Πολλοί οργανισμοί χρησιμοποιούν τις cloud υπηρεσίες της Google ή άλλες υπηρεσίες cloud για να παρέχουν κρίσιμης σημασίας υπηρεσίες IT. Με την πρώτη ματιά, ένα email σαν το παραπάνω είναι πιστευτό. Τι μπορείτε να κάνετε για να αποφύγετε να κάνετε κλικ σε ένα κακόβουλο σύνδεσμο; Δημιουργήστε συντομεύσεις από τις σπουδαιότερες και κρισιμότερες υπηρεσίες που χρησιμοποιείτε στον browser σας (π.χ δημιουργήστε favourites). Έτσι, όταν θα θελήσετε να χρησιμοποιήσετε κάποια από αυτές τις κρίσιμες υπηρεσίες δεν θα χρειαστεί να πατήσετε κανένα σύνδεσμο, θα πατήσετε το “αγαπημένο” σας (favourite).
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο, εδώ.
Ιαν
Η έκθεση βασίζεται σε μία εκτίμηση της δυνατότητας μίας εταιρείας να εκτελεί και να ολοκληρώνει το όραμα της. Η Sophos είναι η μοναδική εταιρεία που βρίσκεται στη θέση Ηγέτη σε τρεις κρίσιμους τομείς της ασφάλειας: στο τομέα Unified Threat Management (UTM), στο τομέα Mobile Data Protection καθώς και στο τομέα των Endpoint Protection Platforms.
“Πιστεύουμε ότι είναι προνόμιο να απολαμβάνουμε την αναγνώριση της Gartner. Η δυναμική του επιχειρησιακού τομέα UTM της εταιρείας μας είναι πραγματικά συναρπαστική” δήλωσε ο Bryan Barney, Γενικός Διευθυντής του Τομέα Δικτυακής Ασφάλειας της Sophos.
“Πιο συγκεκριμένα, μέσα στο έτος ανακοινώσαμε τη κυκλοφορία των νέων appliances της σειράς SG, τις ταχύτερες συσκευές UTM που έχουμε κατασκευάσει ενώ επεκτείναμε την προστασία UTM που προσφέρουμε με cloud-based sandboxing, με ενσωματωμένη τη δυνατότητα διαχείρισης φορητών συσκευών ενώ ενσωματώσαμε ιδιαίτερα απλή στη χρήση κρυπτογράφηση ηλεκτρονικού ταχυδρομείου. Οι μικρότερες επιχειρήσεις χρειάζονται αποτελεσματική ασφάλεια που επιπλέον είναι εύκολη στη χρήση και αυτό είναι ακριβώς που προσφέρουμε. Αυτός είναι άλλωστε και ο λόγος που βλέπουμε όλο και περισσότερους συνεργάτες και πελάτες να αλλάζουν σε Sophos για τις ανάγκες UTM και Next-Gen Firewall που έχουν” συμπλήρωσε ο κ. Bryan Barney.
Στο τελευταίο τρίμηνο, μεταξύ Απριλίου και Ιουνίου του 2014, η Sophos κατέγραψε 27% αύξηση στις πωλήσεις UTM και 33% αύξηση σε νέους πελάτες UTM. Αυτό αποδεικνύει τη σημαντική αύξηση των ποσοστών της εταιρείας στην αγορά σε σχέση με αυτά των αντιπάλων της.
Η επιχείρηση δικτυακής ασφάλειας της Sophos αντιπροσωπεύει πλέον χρεώσεις 150 εκατομμυρίων δολαρίων, με εκπληκτική ανάπτυξη στις αγορές της Ευρώπης και της Μέσης Ανατολής, της Βόρειας Αμερικής και της αγοράς της Ασίας και του Ειρηνικού, μεταξύ άλλων περιοχών.
Επιπλέον, η στρατηγική της εταιρείας να εστιάζει “πρώτα στο κανάλι” συνεχίζει να αποδίδει με επιτυχία, κάτι που φαίνεται και από τις αρκετές νέες στρατηγικές συνεργασίες που πέτυχε στο κανάλι, όπως είναι η συμφωνία διανομής με την εταιρεία Ingram Micro στη Βόρεια Αμερική.
Η Sophos αριθμεί τώρα περισσότερους από 25.000 συνεργάτες στην αγορά UTM σε παγκόσμιο επίπεδο με τον αριθμό των συνεργατών της να παρουσιάζει αύξηση 20% σε ετήσια βάση.
Σύμφωνα με τη Gartner, “το Leaders quadrant αντιπροσωπεύει εταιρείες που βρίσκονται στη πρώτη γραμμή της ανάπτυξης και της πώλησης προϊόντων UTM που έχουν κατασκευαστεί για τις απαιτήσεις των μικρομεσαίων επιχειρήσεων. Οι απαιτήσεις που είναι απαραίτητες για την ηγεσία στην αγορά, περιλαμβάνουν ένα ευρύ φάσμα μοντέλων που να καλύπτουν τις διαφορετικές απαιτήσεις των μεσαίου μεγέθους επιχειρήσεων, να υποστηρίζονται πολλαπλά χαρακτηριστικά και να προσφέρουν δυνατότητες διαχείρισης και reporting που είναι εύκολες στη χρήση. Οι προμηθευτές σε αυτή την έκθεση, οδηγούν τις εξελίξεις στην αγορά με το να προσφέρουν νέα χαρακτηριστικά προστασίας και ασφάλειας ενώ παράλληλα προσφέρουν τη δυνατότητα στους χρήστες να τα αναπτύξουν χωρίς επιπλέον κόστος και χωρίς να επηρρεάζουν σημαντικά την εμπειρία του τελικού χρήστη ή να αυξάνουν τα βάρη επιπλέον στέλεχωσης -για παράδειγμα του τμήματος IT- των επιχειρήσεων. Αυτές οι εταιρείες έχουν επίσης καλό ιστορικό στο να αποφεύγουν τα κενά ασφαλείας και τις ευπάθειες στα προϊόντα τους. Κοινά χαρακτηριστικά περιλαμβάνουν την αξιοπιστία, τη αδιάκοπη υψηλή απόδοση ενώ παράλληλα τα προϊόντα τους διαθέτουν διαισθητικό, σχεδόν ενστικτώδες, περιβάλλον χρήσης για τη παραμετροποίηση και τη διαχείριση”.
Μπορείτε να κατεβάσετε τη πλήρη έκθεση εδώ. Επίσης μπορείτε να διαβάσετε το πρωτότυπο άρθρο, εδώ.
Ιαν
Δυστυχώς, αυτές οι εταιρείες δεν παρέχουν πλήρη κρυπτογράφηση end-to-end, και υπάρχουν πολλά κενά που η NSA ή εγκληματίες του κυβερνοχώρου μπορούν να παρακάμψουν και να αποφύγουν.
Αυτός είναι ο λόγος για τον οποίο μια λύση κρυπτογράφησης που προστατεύει τα δεδομένα παντού -σε μηνύματα ηλεκτρονικού ταχυδρομείου, στο δίσκο τοπικά ή στο σύννεφο- είναι απαραίτητη σήμερα. Στο συγκεκριμένο βίντεο, η Sophos εξηγεί πως μπορούμε να απολαμβάνουμε παράλληλα ασφάλεια και υψηλές επιδόσεις παράλληλα, αλλά και το πώς μπορούμε να διαχειριστούμε την εγγενή –ενσωματωμένη- κρυπτογράφηση σε Macs ή Windows PCs για να προστατεύσουμε τα δεδομένα μας όπου και αν βρίσκονται.
O James Lyne, Eπικεφαλής παγκόσμιας έρευνας για την ασφάλεια της Sophos, εξηγεί ότι πολλές εταιρείες δεν χρησιμοποιούν κρυπτογράφηση για το φόβο της επιβράδυνσης –τη μείωση της απόδοσης- στους χρήστες τους. Με τη Sophos, όπως λέει ο James Lyne, οι χρήστες δεν χρειάζεται να ανησυχούν μήπως η κρυπτογράφηση επηρρεάσει την απόδοση.
Χάρη στο SafeGuard Enterprise της Sophos, παρέχεται η λύση στη μεγάλη πρόκληση της διαχείρισης της κρυπτογράφησης σε πολλαπλές πλατφόρμες, συσκευές και περιβάλλοντα cloud. Χρήστες και προσωπικό IT μπορούν πολύ εύκολα να μοιράζονται δεδομένα με ασφάλεια μεταξύ Windows, Mac και φορητές συσκευές – ασφαλίζοντας τα δεδομένα, όπου και αν βρίσκονται, όποτε αποστέλλονται.
Τι νέο υπάρχει στο SafeGuard Enterprise 6.1
- Με το SafeGuard Enterprise μπορείτε να διαχειριστείτε το Microsoft BitLocker για τα Windows ή το Apple FileVault 2 για Mac από μία κονσόλα.
- Τώρα παρέχεται υποστήριξη για τα Windows 8 καθώς και κρυπτογράφηση αρχείων και δίσκων σε Macs. Το SafeGuard καλύπτει τα περισσότερα λειτουργικά συστήματα και πλατφόρμες.
- Απλοποιημένη δημιουργία “keyring” (μπρελόκ) σας παρέχει απρόσκοπτη, κεντρική διαχείριση. Με τη νέα έκδοση, μπορείτε να εξοικονομήσετε χρόνο με τη δημιουργία “keyring” από τη Sophos, που δεν απαιτεί την επανάληψη του login.
- Διαχειριστείτε κεντρικά τη πλήρη κρυπτογράφηση του δίσκου καθώς και τη κρυπτογράφηση αρχείων, όπου τα δεδομένα αποθηκεύονται είτε σε αφαιρούμενα μέσα, είτε σε κοινόχρηστους φακέλους στο δίκτυο ή ακόμα και στο cloud.
- Λάβετε up-to-date (πλήρως ενημερωμένη) κατάσταση ασφαλείας για όλες τις συσκευές σας με εκθέσεις και αναφορές που σας επιτρέπει να παρακολουθείτε και να επιβάλλεται τη συμμόρφωση με εσωτερικές πολιτικές και εξωτερικούς κανονισμούς.
Για περισσότερες πληροφορίες σχετικά με το πώς να διαχειριστείτε τη κρυπτογράφηση τοπικά για Windows PCs με SafeGuard Enterprise, μπορείτε να κατεβάσετε δωρεάν το whitepaper της Sophos, Managing BitLocker with SafeGuard Enterprise (απαιτείται εγγραφή ) από εδώ. Μην παραλείψετε να δείτε το video εδώ.
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο εδώ.
Ιαν
Από τους 2.000 ερωτηθέντες που συμμετείχαν στην έρευνα σε παγκόσμιο επίπεδο το 58% επιβεβαίωσε ότι τα ανώτερα στελέχη και η διοίκηση δεν θεωρούν ότι οι επιθέσεις στον κυβερνοχώρο αποτελούν σημαντικό κίνδυνο για την επιχείρησή τους. Παρόλα αυτά, οι επιπτώσεις στην υποδομή και στα περιουσιακά στοιχεία καθώς και τα γενικότερα προβλήματα που δημιουργούν οι επιθέσεις βρέθηκαν να έχουν κοστίσει στις μικρομεσαίες επιχειρήσεις κατά μέσο όρο 1.608.111 δολάρια τους τελευταίους 12 μήνες!
Η έρευνα που χρηματοδοτήθηκε από την Sophos, προσδιόρισε ότι όσο μεγαλύτερη ήταν η θέση του στελέχους μίας επιχείρησης που έπρεπε να πάρει αποφάσεις για την ασφάλεια, τόσο μεγαλύτερη ήταν η αβεβαιότητα σχετικά με την σοβαρότητα μίας ενδεχόμενης απειλής.
“Η κλίμακα των απειλών τρομοκρατικών επιθέσεων στον κυβερνοχώρο μεγαλώνει κάθε μέρα”, δήλωσε ο Gerhard Eschelbeck, Chief Technology Officer της Sophos και συμπλήρωσε “Αυτή η έρευνα δείχνει ότι πολλές μικρομεσαίες επιχειρήσεις αδυνατούν να εκτιμήσουν τους πιθανούς κινδύνους και τις ενδεχόμενες ζημιές που μπορεί να έχουν από το να μην υιοθετούν μία ισχυρή άμυνα για το τμήμα IT τους που να τους ταιριάζει”.
Σύμφωνα με την έρευνα , υπάρχουν τρεις κύριες προκλήσεις που αποτρέπουν την υιοθέτηση μιας ισχυρής πολιτικής ασφάλειας από μία εταιρεία: αποτυχία να δώσουν προτεραιότητα στην ασφάλεια (44%), ανεπαρκής προϋπολογισμός (42%) και έλλειψη εμπειρογνωμοσύνης μέσα στην εταιρεία (33%). Σε πολλές μικρομεσαίες επιχειρήσεις δεν υπάρχει υπεύθυνος ασφάλειας που σημαίνει ότι τέτοιες αποφάσεις αναγκαστικά εισέρχονται στην αρμοδιότητα του CIO.
“Σήμερα σε μικρές και μεσαίες επιχειρήσεις, ο CIO είναι συχνά ο μόνος “αξιωματικός πληροφοριών” ο οποίος διαχειρίζεται πολλαπλές και όλο και πιο πολύπλοκες ευθύνες στο πλαίσιο της επιχείρησης είπε ο Eschelbeck. “Ωστόσο, αυτοί οι OIOs δεν μπορούν να κάνουν τα πάντα από μόνοι τους και όσο οι υπάλληλοι ζητούν πρόσβαση σε κρίσιμες εφαρμογές, συστήματα και υλικά από μία μεγάλη ποικιλία κινητών συσκευών, φαίνεται ότι συχνά ο τομέας της ασφάλειας παραμερίζεται”.
Η μελέτη επίσης αποκαλύπτει την αβεβαιότητα που υπάρχει γύρω από πολιτικές τύπου “Bring Your Own Device” και η χρήση του cloud είναι πιθανόν να συμβάλλει στην πιθανότητα κυβερνοεπιθέσεων. Το 77% των ερωτηθέντων, δήλωσε ότι η χρήση εφαρμογών cloud και υπηρεσιών υποδομών IT θα αυξηθεί ή θα παραμείνει η ίδια το ερχόμενο έτος ωστόσο το ένα τέταρτο των ερωτηθέντων δήλωσαν ότι δεν ήξεραν αν αυτό θα μπορούσε να επηρεάσει την ασφάλεια.
Ομοίως, το 69% είπε ότι η πρόσβαση από κινητό σε σημαντικές επιχειρηματικές εφαρμογές θα αυξηθεί το επόμενο έτος , παρά το γεγονός ότι οι μισοί από αυτούς πιστεύουν ότι θα μειώσει την πολιτική και τα μέτρα ασφάλειας.
“Οι μικροί και μεσαίου μεγέθους οργανισμοί, απλά δεν μπορούν να αντέξουν οικονομικά να αγνοήσουν την ασφάλεια”, δήλωσε ο Larry Ponemon , πρόεδρος του Ινστιτούτου Ponemon . “Χωρίς αυτή υπάρχει μεγαλύτερη πιθανότητα οι νέες τεχνολογίες να αντιμετωπίσουν επιθέσεις στον κυβερνοχώρο και αυτό είναι πιο πιθανό να κοστίσει σημαντικά ποσά στις επιχειρήσεις. Οι CIOs είναι υπό πίεση για να εφαρμόσουν νέες τεχνολογίες που προσφέρουν ένα ευέλικτο και αποτελεσματικό τρόπο εργασίας, ωστόσο αυτή η φιλοδοξία δεν πρέπει να υπερισχύει της ασφάλειας. Η βιομηχανία πρέπει να αναγνωρίσει τους πιθανούς κινδύνους από τη μη λήψη μέτρων ασφάλειας στον κυβερνοχώρο σοβαρά και να δημιουργήσει συστήματα υποστήριξης για τη βελτίωση της ασφάλειας στις SMBs”.
Η μελέτη αφορούσε μικρές και μεσαίες επιχειρήσεις στις Ηνωμένες Πολιτείες, στο Ηνωμένο Βασίλειο, στη Γερμανία και στην Ασία-Ειρηνικό (Αυστραλία, Ινδία, Κίνα και Σιγκαπούρη) για να υπάρξει μία καλύτερη κατανόηση του τρόπου που τέτοιοι οργανισμοί διαχειρίζονται τους κινδύνους στην ασφάλεια και τις επιθέσεις τρομοκρατίας. Τα βασικά ευρήματα της μελέτης περιλαμβάνουν:
- Το 58% των ερωτηθέντων λένε ότι η διοίκηση/ διαχείριση δεν βλέπει τις επιθέσεις στον κυβερνοχώρο ως ένα σημαντικό κίνδυνο.
- Το ένα τρίτο των ερωτηθέντων παραδέχθηκε ότι δεν είναι σίγουρο αν κάποια επίθεση στον κυβερνοχώρο έχει συμβεί τους τελευταίους 12 μήνες ενώ το 42% των ερωτηθέντων δήλωσε ότι η οργάνωσή τους έχουν υποστεί τουλάχιστον μια επίθεση στον κυβερνοχώρο τους τελευταίους 12 μήνες.
- Οι ερωτηθέντες στην πιο υψηλόβαθμες θέσεις έχουν την μεγαλύτερη αβεβαιότητα σχετικά με τις απειλές για τους οργανισμούς τους, κάτι που αποτελεί ένδειξη ότι όσο περισσότερο είναι απομακρυσμένο το από την ημερήσια, καθημερινή αντιμετώπιση των απειλών για την ασφάλεια, τόσο λιγότερο είναι ενημερωμένο για τη σοβαρότητα της κατάστασης και την ανάγκη να δοθεί η σχετική προτεραιότητα.
- Οι CISOs και τα ανώτερα διοικητικά στελέχη σπάνια συμμετέχουν στη λήψη αποφάσεων σχετικά με τις προτεραιότητες που αφορούν στην ασφάλεια. Αν και το 32% λέει ότι ο CIO είναι υπεύθυνος για τον καθορισμό των προτεραιοτήτων, το 31% λέει ότι όχι.
- To 44% των ερωτηθέντων λένε ότι η ασφάλεια IT δεν αποτελεί προτεραιότητα. Ως απόδειξη, το 42% λέει ότι ο προϋπολογισμός τους δεν είναι επαρκής για την επίτευξη μιας αποτελεσματικής πολιτικής ασφάλειας. Επιδεινώνοντας το πρόβλημα, μόνο το 26% του προσωπικού ΙΤ στην επιχείρηση τους έχει επαρκείς γνώσεις.
- Οι ερωτηθέντες εκτιμούν ότι το κόστος της διακοπής της κανονικής λειτουργίας της επιχείρησης τους είναι πολύ υψηλότερο από το κόστος των ζημιών ή της κλοπής των περιουσιακών στοιχείων και των βλαβών στις υποδομές IT.
- Οι υπηρεσίες BYOD και οι φορητές συσκευές θεωρούνται επίσης πολύ περισσότερο κίνδυνος για την ασφάλεια παρά η χρήση των cloud εφαρμογών και υπηρεσιών υποδομής IT. Ωστόσο, οι ανησυχίες αυτές δεν αποτρέπουν την εκτεταμένη χρήση και την υιοθέτηση των κινητών συσκευών, ειδικά των προσωπικών συσκευών.
Η αβεβαιότητα σχετικά με τη στρατηγική ασφαλείας της εταιρείας τους και οι απειλές που αντιμετωπίζουν ποικίλλει στη βιομηχανία:
- Οι ερωτηθέντες στις χρηματοπιστωτικές υπηρεσίες – έχουν μεγαλύτερη εμπιστοσύνη και αυτοπεποίθηση, κάτι που πιθανώς μπορεί να αποδοθεί στις πολυάριθμες δικλείδες ασφαλείας για την προστασία των δεδομένων και τους κανονισμούς που ισχύουν.
- Ο τομέας της τεχνολογίας έχει επίσης περισσότερες γνώσεις, και αυτό πιθανόν να οφείλεται στην τεχνογνωσία που υπάρχει σε αυτούς τους οργανισμούς.
- Στην λιανική, στην εκπαίδευση και στην έρευνα, στην ψυχαγωγία και στα μέσα ενημέρωσης έχουν το υψηλότερο επίπεδο ανασφάλειας και αβεβαιότητας σχετικά με τη στρατηγική ασφαλείας της εταιρείας τους καθώς και τις απειλές που αντιμετωπίζουν.
Συστάσεις:
- Οι οργανισμοί θα πρέπει να συγκεντρώσουν πόρους για την παρακολούθηση της κατάστασης της ασφάλειας τους , προκειμένου να παίρνουν έξυπνες αποφάσεις. Ενώ αξιολογούν το που στέκονται στον τομέα της ασφάλειας, οι οργανισμοί παράλληλα θα πρέπει να επικεντρωθεί στην παρακολούθηση, στην υποβολή εκθέσεων και στην προληπτική ανίχνευση τρομοκρατικών απειλών.
- Καθιέρωση των βέλτιστων πρακτικών ασφαλείας στα κινητά και στις υπηρεσίες BYOD. Ο προσεκτικός σχεδιασμός και η εφαρμογή μίας στρατηγικής για τα κινητά ώστε να μην έχουν επίπτωση στη συνολική στάση ασφαλείας τους.
- Οι οργανισμοί θα πρέπει να αναζητήσουν τρόπους για να γεφυρωθεί το χάσμα που δημιουργείται από την έλλειψη των επαγγελματιών και των ειδικών στον τομέα της ασφάλειας πληροφοριών. Θα πρέπει να σκεφτούν τρόπους για να απελευθερώσουν χρόνο και πόρους στην εταιρεία ή επιχείρηση, συμπεριλαμβανομένης μίας κίνησης προς τις τεχνολογίες cloud, προς κάποιους συμβούλους ασφαλείας καθώς και σε εύκολα διαχειρίσιμες λύσεις.
- Καλό θα ήταν οι οργανισμοί και επιχειρήσεις να αξιολογήσουν το κόστος των επιθέσεων στον κυβερνοχώρο, συμπεριλαμβανομένης της απώλειας παραγωγικότητας που προκαλείται από ένα downtime. Η στενή συνεργασία με τα ανώτερα διοικητικά στελέχη για την ασφάλεια στον κυβερνοχώρο αποτελεί προτεραιότητα ενώ θα πρέπει να γίνουν επενδύσεις σε λύσεις που να αποκαθιστούν την κανονική επιχειρηματική δραστηριότητα πιο γρήγορα ώστε να απολαμβάνουν υψηλή απόδοση επένδυσης .
- Οργανισμοί σε όλους τους τομείς παραβιάζονται συχνά και οι κανονισμοί είναι συχνά η αρχή για την σωστή ασφάλεια σε ένα δίκτυο. Καλό θα ήταν να εξεταστεί η δυνατότητα ενοποιημένης διαχείρισης της ασφάλειας, για να αποκτηθεί μία πιο σαφής εικόνα των απειλών, που θα βοηθήσουν την επιχείρηση να εστιάσει στις προβληματικές περιοχές.
Ένα πλήρες αντίγραφο της μελέτης του Ινστιτούτου Ponemon: “Το Ρίσκο μίας Αβέβαιης Στρατηγικής Ασφαλείας”, είναι διαθέσιμο εδώ.
Οι Ισπανοί ερευνητές σχεδίασαν το συγκεκριμένο chat bot το οποίο έχει την επίσημη ονομασία Negobot, χρησιμοποιώντας τεχνητή νοημοσύνη, διάφορες τεχνολογίες επεξεργασίας της φυσικής γλώσσας καθώς και τεχνολογίες μηχανικής μάθησης ώστε να μπορεί πειστικά να συνομιλεί ως έφηβος, με το μεγαλύτερο τμήμα της γλώσσας να περιλαμβάνει αργκό, ορθογραφικά λάθη αλλά και συμπεριφορά που να θυμίζει έφηβο κ.ά.
Ένας από τους δημιουργούς του Negobot, ο Dr. Carlos Laorden δήλωσε στο BBC ότι τα προηγούμενα chat bots είχαν το μειονέκτημα να είναι ιδιαίτερα προβλέψιμα. “Η συμπεριφορά τους και το ενδιαφέρον τους σε μία συνομιλία ήταν πολύ επίπεδα, και αυτό είναι σημαντικό πρόβλημα όταν προσπαθούμε να ανιχνεύσουμε αναξιόπιστους στόχους, όπως είναι οι παιδεραστές” λέει ο κος. Laorden.
Το πλέον καινοτόμο χαρακτηριστικό του Negobot, και το οποίο αποτελεί τον βασικό παράγοντα διαφοροποίησης του το οποίο το καθιστά να μοιάζει πιο ζωντανό είναι η ενσωμάτωση στρατηγικών και προηγμένων αποφάσεων, που χρησιμοποιούνται στην θεωρία των παιγνίων. Σε ένα έγγραφο τους, οι ερευνητές περιγράφουν το σχετικό χαρακτηριστικό πως είναι σαν να έχουν διδάξει στο chat bot να εξετάζει την συνομιλία ή την συζήτηση με κάποιον σαν παιχνίδι. Για παράδειγμα, το chat bot, είναι σε θέση να εντοπίζει τις καλύτερες στρατηγικές για να επιτύχει τον στόχο του, σε ότι του έχουν μάθει οι ερευνητές να κατανοεί ως ανταγωνιστικό παιχνίδι.
Στόχος του Negobot είναι η συλλογή πληροφοριών που μπορούν να καθορίσουν αν το άτομο που εμπλέκεται σε συνομιλία μαζί του έχει τάσεις παιδεραστίας. Κατά την διάρκεια της συνομιλίας μπορεί να συνεχίζει να διατηρεί την πειστική φλυαρία που διακατέχει τα παιδιά, μαζί με ορθογραφικά λάθη, με αργκό λέξεις, χωρίς το άτομο να μπορεί να υποπτευθεί το παραμικρό.
Το Negobot επίσης μπορεί να παρακολουθεί τις συνομιλίες με όλους τους χρήστες και φυσικά να τηρεί σχετικό αρχείο των συνομιλιών το οποίο θα μπορούσε να σταλεί στις αρμόδιες αρχές, εφόσον το άτομο αποφασίστηκε ότι έχει τάσεις παιδεραστίας.
Σε ένα παράδειγμα, η συζήτηση ξεκινάει ουδέτερα, με το bot να δίνει μόνο μερικές ασήμαντες πληροφορίες όπως το όνομα, την ηλικία, το φύλο ή την εθνικότητα. Αν το αντικείμενο – το ύποπτο άτομο – συνεχίσει την συζήτηση, το bot μπορεί να ξεκινήσει να μιλάει για τις αγαπημένες του ταινίες, την μουσική, τα ναρκωτικά ή άλλα οικογενειακά ζητήματα ενώ κρατάει ασαφή θέση όσο αφορά σε σεξουαλικά ζητήματα. Στην συνέχεια, εφόσον καταστεί δυνατόν, το bot εισέρχεται σε περισσότερο προσωπικές πληροφορίες και δεν διστάζει σε προκλήσεις με σεξουαλικό περιεχόμενο.
Το Negobot θα προσπαθήσει επίσης να κοροϊδέψει και να μπερδέψει όσους συμμετέχουν στην συζήτηση και θέλουν να φύγουν, με τακτικές όπως το να ζητήσει βοήθεια με τη οικογένεια του, με τον εκφοβισμό ή άλλους τρόπους των εφήβων. Αν για παράδειγμα το αντικείμενο – άτομο, κάνει πως νιώθει αηδία με την συζήτηση και χρησιμοποιήσει λιγότερο ευγενική γλώσσα, για να προσπαθήσει να ξεφύγει, το bot λειτουργεί σαν ένα θύμα, και σαν ένας νεαρός/ νεαρή κοπέλα στο οποίο κανένας δεν δίνει προσοχή και ο οποίος/ οποία αποζητάει απλώς αγάπη από κάποιον. Από εκεί και πέρα, αν το αντικείμενο πάψει να μιλάει στο bot, τότε το bot θα προσπαθήσει να ζητήσει την προσοχή και την στοργή του, με αντάλλαγμα το σεξ.
Μήπως αρχίζει να μοιάζει κάπως άβολο όλο αυτό, σαν να επρόκειτο για παγίδευση; Αυτό είναι που ανησυχεί ορισμένους ειδικούς, όπως ο John Carr, ένας σύμβουλος της Κυβέρνησης της Μ.Βρετανίας σχετικά με την προστασία των παιδιών. Ο κος. Carr είπε σχετικά στο BBC: “Οι μυστικές επιχειρήσεις απαιτούν πολλά χρήματα και λεπτούς χειρισμούς. Είναι απολύτως ζωτικό, να μην ξεπεραστεί αυτή η πολύ λεπτή γραμμή που τους χωρίζει με την παγίδευση, γιατί κάτι τέτοιο βεβαίως δεν θα καθιστούσε δυνατή την σύλληψη και την απαγγελία κατηγοριών”. Σύμφωνα με τον κ. Carr, “η αστυνομία που έχει επωμιστεί πάρα πολλά βάρη, θα μπορούσε να επωφεληθεί από την τεχνολογία εφόσον βεβαίως αυτό ήταν δυνατό χωρίς το bot να παγίδευε ανθρώπους να κάνουν κάτι, που δεν θα έκαναν σε διαφορετική περίπτωση”.
Η τεχνολογία του Negobot έχει δοκιμαστεί στο Google+ και θα μπορούσε σύντομα να μεταφραστεί σε πολλές γλώσσες. Οι ερευνητές που το δημιούργησαν πάντως λένε, ότι το chat bot έχει κάποια όρια, αφού για παράδειγμα δεν μπορεί να αντιληφθεί την ειρωνία. Όπως και να έχει, είναι σίγουρα ένα ακόμη όπλο ενάντια σε μία από τις μάστιγες της εποχής μας, την παιδεραστία. Εσείς τι πιστεύετε για το Negobot;
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο, εδώ.
Η Sophos θέλει να μοιραστεί με εσάς ένα… τέχνασμα: Γνωρίζατε ότι η εταιρεία προσφέρει μία εξαιρετική εναλλακτική λύση για τα φθηνά, καταναλωτικού επιπέδου Internet routers; Μία ιδιαίτερα σημαντική διαφορά πάντως, είναι ότι το λογισμικό της Sophos είναι επιχειρησιακού επιπέδου, πλήρως υποστηριζόμενο, και… δωρεάν!
Παρακάτω μπορείτε να δείτε τον τρόπο για να δοκιμάσετε το Sophos UTM Home Edition καθώς και το δωρεάν Sophos UTM Essential Firewall για επιχειρήσεις.
Αν νομίζετε ότι πρέπει να είστε ιδιαίτερα άτυχος για να αποτελέσετε στόχο, απλώς δοκιμάστε να αφήσετε ένα απροστάτευτο υπολογιστή με Windows ή ένα web server συνδεδεμένο στο Internet, και απλώς παρακολουθήστε τον να γίνεται στόχος μέσα στο δευτερόλεπτα. Αυτό δεν είναι θέμα ατυχίας, είναι απλώς θέμα δευτερολέπτων.
Αποτελώντας ένα τόσο σπουδαίο κομμάτι του εξοπλισμού ενός δικτύου, ενδεχομένως να νομίζετε ότι τα Firewalls είναι… αλεξίσφαιρα και αλώβητα, και αποτελούν πολύ ισχυρές συσκευές, βιομηχανικού επιπέδου. Αλλά όπως είναι προφανές, κάτι τέτοιο δεν ισχύει.
Πολλές φορές το λογισμικό σε αυτού του είδους τις συσκευές παραμένει απαράλλαχτο, χωρίς αναβαθμίσεις και συντήρηση, αφού κάποια από αυτά, αν όχι όλα δεν προσφέρουν δυνατότητα αυτόματης αναβάθμισης ή είναι δύσκολο να αναβαθμιστούν. Υπάρχει επιπλέον η περίπτωση ο κατασκευαστής, πολύ απλά, να σταμάτησε να υποστηρίζει το λογισμικό.
Ας δούμε μερικά παραδείγματα ορισμένων αδυναμιών στην ασφάλεια που η Sophos έχει διαπιστώσει πρόσφατα:
- Πρόσβαση διαχειριστή: Αυτό είναι το ιερό δισκοπότηρο. Ο καθένας μπορεί να μπει και να αναδιαμορφώσει το router σας.
- UPnP: Πρόκειται για ένα αυτορυθμιζόμενο πρότυπο που επιτρέπει σε συσκευές στο δίκτυο σας να “ανοίγουν” θύρες (ports) στο τείχος προστασίας σας
Τα καλά νέα είναι ότι τα Sophos UTM Essential Firewall (για επιχειρήσεις) και Sophos UTM Home Edition αντιμετωπίζουν τα παραπάνω ζητήματα που αναφέραμε παραπάνω με επιτυχίας.
- Η Sophos συντηρεί διαρκώς και αναβαθμίζει το λογισμικό της.Αυτό σημαίνει ότι η εταιρεία κάνει διαρκώς βελτιώσεις και αντιμετωπίζει ταχύτατα τα ζητήματα που ενδεχομένως να προκύψουν.
- Η Sophos δεν υποστηρίζει το πρότυπο UPnP οπότε και δεν υπάρχει κάποιο ζήτημα.
- Ο χρήστης επίσης μπορεί και έχει απομακρυσμένη πρόσβαση στο δίκτυο του στο σπίτι οπουδήποτε και αν βρίσκεται χωρίς να είναι απαραίτητο να ανοίξει θύρες στο τείχος προστασίας του.
Δοκιμάστε τα Sophos UTM Essential Firewall (για επιχειρήσεις) και Sophos UTM Home Edition. Μπορείτε να επιλέξετε τον τρόπο για να το χρησιμοποιήσετε:
- Μπορείτε να χρησιμοποιήσετε ένα απλό PC με τουλάχιστον δύο κάρτες δικτύου
- Μπορείτε να το εγκαταστήσετε ως εικονική μηχανή (Virtual Machine, VM) στο εικονικό σας περιβάλλον εργασίας
- Μπορείτε να αγοράσετε μία hardware appliance από τη Sophos
- Ή μπορείτε να βγάλετε το… geek από μέσα σας και να το τρέξετε στο Amazon EC2 cloud, οι δυνατότητες είναι αναρίθμητες!
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο, εδώ.
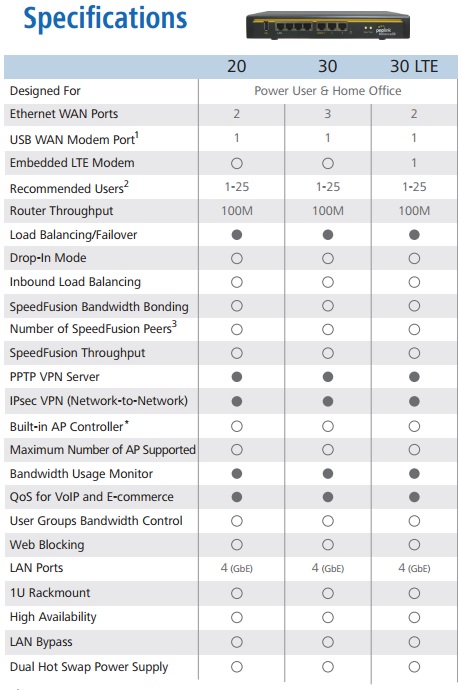
Υποστηρίζονται όλοι οι GSM πάροχοι στην Ευρώπη ενώ εφόσον δεν είναι διαθέσιμο δίκτυο 4G LTE, υποστηρίζονται όλα τα δίκτυα 3G. Πιο συγκκριμένα υποστηρίζονται οι τεχνολογίες και οι μπάντες 4G LTE (Band 1/3/7/8/20), WCDMA, HSDPA, HSUP, HSPA+ και DC-HSPA+ (900/2100 MHz)
Με ενσωματωμένη υποστήριξη PepVPN, το Balance 30 LTE μπορεί να μετατραπεί σε ένα ταχύτατο και ασφαλές endpoint, παρέχοντας, εύκολο και επιχειρησιακού επιπέδου VPN οπουδήποτε. Διαθέτει τέσσερις θύρες Gigabit Ethernet καθώς και δύο WAN.

Περισσότερα μπορείτε να διαβάσετε στο πρωτότυπο άρθρο εδώ.
H Sophos ανακοίνωσε ότι για άλλη μια φορά βρίσκεται στην λίστα των “Leaders” της Gartner για το έτος 2013 με τίτλο “Magic Quadrant for Mobile Data Protection.” Τα συμπεράσματα βασίζονται στην βαθιά γνώση της Gartner που έχει για την αγορά, στην εκτίμηση της θέσης μίας εταιρείας στην αγορά, στη στρατηγική της εταιρείας και στην πληρότητα του οράματος κάθε εταιρείας εντός της βιομηχανίας Mobile Data Protection (MDP).
Τα προϊόντα MDP ορίζονται ως προϊόντα που προσφέρουν προστασία κατά την πρόσβαση σε ευαίσθητα δεδομένα σε συστήματα αποθήκευσης σε φορητούς υπολογιστές, σε αφαιρούμενα μέσα, σε υπολογιστές desktop και servers και σε φορητές συσκευές κάθε είδους. Οι αγοραστές θέλουν κοινές πολιτικές για την προστασία τους σε πολλαπλές πλατφόρμες, με ελάχιστο κόστος υποστήριξης καθώς και αποδεδειγμένη προστασία.
Σύμφωνα με την Gartner, οι Ηγέτες (Leaders) βρίσκονται στην πρώτη γραμμή της δημιουργίας και της πώλησης προϊόντων προστασίας δεδομένων φορητών συσκευών και κινητής τηλεφωνίας που έχουν κατασκευαστεί για χρήση σε εταιρικά και επιχειρησιακά περιβάλλοντα. Οι απαιτήσεις που είναι αναγκαίες για να είναι κάποιος ηγέτης, περιλαμβάνει ένα μακροπρόθεσμο roadmap, που έρχεται σε συνάρτηση με το όραμα της Gartner για τις αναπτυσσόμενες ανάγκες των πελατών στην αγορά. Οι προμηθευτές που περιλαμβάνονται στο συγκεκριμένο “quadrant” οδηγούν τις εξελίξεις φέρνοντας σε δύσκολη θέση το προσωπικό πωλήσεων των ανταγωνιστών τους, αναγκάζοντας τις άλλες εταιρείες να ακολουθήσουν το παράδειγμα τους. Τα προϊόντα επίσης MDP που προσφέρουν είναι γνωστά στους πελάτες και βρίσκονται συχνά σε καταλόγους RFP.
“Το ότι βρισκόμαστε στην λίστα των ηγέτιδων εταιρειών τα τελευταία εννέα χρόνια αποτελεί απόδειξη ότι οι προϊοντικές ομάδες μας, συνεχίζουν να προσφέρουν καινοτόμα προϊόντα κρυπτογράφησης και προστασίας δεδομένων” δήλωσε ο John Shaw, Αντιπρόεδρος των προϊόντων ασφαλείας για τελικούς χρήστες της Sophos. “Το επιθετικό μας roadmap, σε συνδυασμό με τα σχέδιά μας για να καταστήσουμε ακόμη πιο απλή για τις μικρές και μεσαίες επιχειρήσεις την διαδικασία να προστατεύουν τα δεδομένα τους με το να κρυπτογραφούν με αόρατο τρόπο τους φυσικούς δίσκους, τα αρχεία τους, τον χώρο στο σύννεφο καθώς και αρχεία από τις φορητές συσκευές μας τοποθετεί σε μία θέση που εγγυάται ακόμα μεγαλύτερη επιτυχία στους μήνες και στα χρόνια που έρχονται“.
Η εταιρεία Sophos προσφέρει κορυφαίες λύσεις για να βοηθήσει τους οργανισμούς να προστατεύσουν κρίσιμα περιουσιακά στοιχεία. Η σουίτα Sophos SafeGuard Enterprise προστατεύει τα δεδομένα σε επιτραπέζιους υπολογιστές, φορητούς υπολογιστές, σε αφαιρούμενα μέσα, κοινόχρηστα αρχεία καθώς και τα δεδομένα στο σύννεφο με αποδεδειγμένη ασφάλεια, που βασίζεται σε πρότυπη κρυπτογράφηση καθιστώντας επιπλέον την διαχείριση μία απλή διαδικασία, χρησιμοποιώντας μία κεντρική κονσόλα.
Η Sophos ανακοίνωσε επίσης πρόσφατα το Sophos Mobile Control 3.5, την τελευταία έκδοση της βραβευμένης λύσης διαχείρισης (MDM, Mobile Device Management) φορητών συσκευών, η οποία τώρα υποστηρίζει και το iOS 7. Είναι διαθέσιμο τόσο on-premise αλλά και ως as-a -service, και καθιστά την διαχείριση, τον έλεγχο και την ασφάλεια των φορητών συσκευών για μικρές και μεσαίες επιχειρήσεις απλή, και εγγυημένη υπόθεση.
Η Sophos επίσης είναι “Leader” στην έκθεση “2013 Magic Quadrant για την Ενοποιημένη Διαχείριση Απειλών” της Gartner.
Το εργαστήριο δοκιμών ετοίμασε ένα σύνολο από 545 διαφορετικά σενάρια μόλυνσης, και το Sophos antivirus έπιασε την κορυφή, έχοντας την υψηλότερη βαθμολογία μαζί με ένα ακόμη προϊόν, από συνολικά 21 προτάσεις. Επίσης, έλαβε την διάκριση “Advanced+” η οποία προέκυψε από την συνολική συμπεριφορά και απόδοση του Sophos antivirus.
“Εκτιμούμε το έργο των ανεξάρτητων εργαστηρίων δοκιμών, όπως του AV-Comparatives, καθώς βοηθούν τους προμηθευτές όπως η Sophos να ενισχύσουν την προσφορά τους, παρέχοντας ταυτόχρονα στους καταναλωτές και στις επιχειρήσεις μεγάλη διορατικότητα ώστε να μπορούν να κάνουν λαμβάνουν τις καλύτερες δυνατές αποφάσεις“, δήλωσε ο Mark Harris, Vice President, Engineering της Sophos. “Αυτή η τελευταία αναγνώριση επικυρώνει το μεγάλο έργο της ομάδας μας, η οποία έχει δεσμευτεί για την ανάπτυξη ολοκληρωμένων λύσεων ασφαλείας για την καταπολέμηση προηγμένων απειλών”.
Σε άλλη σχετική είδηση, που αφορά επίσης δοκιμές, το Virus Bulletin, ένα άλλο ηγετικό ανεξάρτητο εργαστήριο δοκιμών απένειμε στην Sophos το βραβείο VBSpam για την συγκριτική δοκιμή anti-spam που πραγματοποίησε. Αυτή είναι η 20η φορά που η Sophos διακρίνεται για την Sophos Email Appliance της εταιρείας.
Σαν να μην έφταναν τα παραπάνω, η Sophos βραβεύτηκε και με το βραβείο VB100 για το Sophos Endpoint Security and Control, στο πλαίσιο της συγκριτικής δοκιμής του Virus Bulletin για το λειτουργικό σύστημα Windows XP Professional SP3.
Πατήστε εδώ για να διαβάσετε το πρωτότυπο άρθρο.
“Οι νέες συσκευές Sophos SG Series είναι οι ταχύτερες UTM και Next-Gen Firewall appliances που έχουμε κατασκευάσει ποτέ”, δήλωσε ο Guenter Junk, Senior Vice President και General Manager του Network Security Group της Sophos. “Τρέχουν τη τελευταία έκδοση του λειτουργικού συστήματος μας, 9.2, και έχουν βελτιστοποιηθεί για να λαμβάνουν τα μέγιστα από τις τελευταίες καινοτομίες απόδοσης της Intel για να εξασφαλίσουν ότι οι πελάτες και οι συνεργάτες μας θα απολαμβάνουν ένα ασυναγώνιστο συνδυασμό απόδοσης και προστασίας”.
Η νέα σειρά SG περιλαμβάνει μοντέλα που μπορούν να καλύψουν μεγάλο εύρος αναγκών, από μικρά γραφεία, έως μεγάλες, κατανεμημένες επιχειρήσεις. Οι 1U appliances είναι ήδη διαθέσιμες στην αγορά και αποτελούνται από τα mid-range μοντέλα 200, 300 και 400. Όλα τους προσφέρουν πάνω από 10 Gbit/sec firewall throughput για να διαχειρίζονται εύκολα τις απαιτήσεις για πολυεπίπεδη προστασία . Η σειρά SG αποτελεί την 6η γενιά των security gateways της Sophos και έχουν βασιστεί στην αρχιτεκτονική της Intel, που επιτρέπει στους πελάτες της Sophos να επωφεληθούν άμεσα από τις βελτιστοποιήσεις στην απόδοση και στην προστασία. Οι νέες appliances εκμεταλλευόνται τεχνολογίες της Intel, συμπεριλαμβανομένων υψηλής ταχύτητας interfaces για LAN, υψηλής χωρητικότητας solid state drives (SSDs) καθώς και επιτάχυνση AES-NI στο hardware.
“Με τη χρήση της αρχιτεκτονικής της Intel, η Sophos ήταν σε θέση να εκμεταλλευτεί την αύξηση στην απόδοση των επεξεργαστών Intel Core 4ης γενιάς που μπορέσαμε να προσφέρουμε, οι οποίοι με τη σειρά τους παρέχουν βελτιωμένη αρχιτεκτονική επεξεργασίας λογισμικού” είπε ο Bob Ghaffari, Διευθυντής του τμήματος Communications and Storage Infrastructure της Intel. “Η Sophos κατάφερε να δει δραματικές βελτιώσεις στην απόδοση ξεκλειδώνοντας τις δυνατότητες των επεξεργαστών Core της Intel για να λαμβάνουν ταχύτατες, έξυπνες αποφάσεις” συμπλήρωσε.
Η σειρά SG “τρέχει” τη τελευταία έκδοση του λειτουργικού συστήματις της Sophos, UTM 9.2, το οποίο διαθέτει πάνω από 150 βελτιώσεις , συμπεριλαμβανομένων των Advanced Threat Protection και λειτουργικότητα SPX Email Encryption. Σχεδιασμένη να τρέχει σε αρχιτεκτονική Intel, η έκδοση UTM 9.2, μπορεί να χρησιμοποιηθεί και σε Intel συμβατούς διακομιστές ως εικονικά appliances αλλά και στο cloud χρησιμοποιώντας το Amazon Web Services .

O Bruce Kneece , Chief Technology Officer στην Convergent Information Security Solutions, δήλωσε: “Η ομάδα μας συμμετείχε ενεργά στο δοκιμαστικό πρόγραμμα UTM 9.2. Από την αρχή μας άρεσε αυτό που είδαμε – πρόσθετη απόδοση και απλότητα σε όλους τους τομείς. Όταν τρέχει η έκδοση 9.2 στο hardware της σειράς SG έχουμε ένα πραγματικό νικητή. Είναι εύκολη υπόθεση να προτείνουμε το προϊόν στους πελάτες μας”.

Πρόσθετες πληροφορίες σχετικά με τα χαρακτηριστικά των appliances Sophos SG Series καθώς και τις δικτυακές λύσεις ασφάλειας της Sophos είναι διαθέσιμες στη διεύθυνση: www.sophos.com/accelerated.
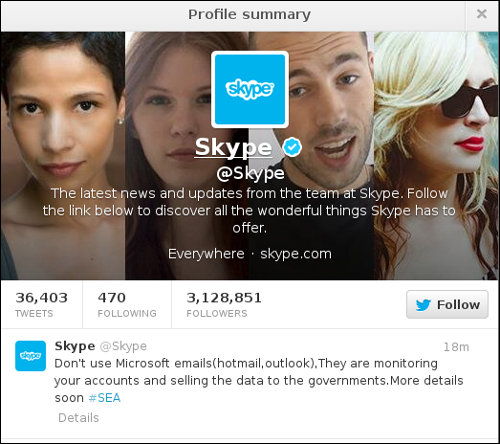
Υπάρχουν αποδεικτικά στοιχεία ότι οι επιτιθέμενοι ήταν σε θέση να αποκτήσουν πρόσβαση στην σελίδα του Facebook αλλά και στο blog τύπου WordPress που διατηρεί η διαχειριστική ομάδα του Skype, που σημαίνει ότι οι κωδικοί πρόσβασης ήταν όμοιοι ή ότι κατάφεραν να έχουν πρόσβαση σε μηνύματα ηλεκτρονικού ταχυδρομείου κάποιων εργαζομένων στο Skype.
Αυτό πάντως δεν ήταν καθόλου τυχαίο, αφού το FBI είχε δημοσιοποιήσει σχετική προειδοποίηση για την παραμονή των Χριστουγέννων σε οργανισμούς μέσων μαζικής ενημέρωσης για νέο κύμα των επιθέσεων phishing και hacking που σχετίζονται με τον Συριακό Ηλεκτρονικό Στρατό.
Το Skype έχει περισσότερα από τρία εκατομμύρια ακόλουθους στο Twitter, κάτι που δείχνει ότι οι επιτιθέμενοι θα μπορούσαν να χρησιμοποιήσουν κακόβουλους συνδέσμους (links) για να οδηγήσουν κόσμο σε κακόβουλες ιστοσελίδες και επικίνδυνο περιεχόμενο, με αποτέλεσμα τα πράγματα να ήταν πολύ χειρότερα. Αυτό που θα θέλαμε να μάθουμε είναι γιατί ένα εταιρικό προφίλ σε social media με πάνω από τρία εκατομμύρια ακόλουθους δεν χρησιμοποιούσε έλεγχο ταυτότητας δύο παραγόντων.
Νωρίτερα μέσα στο έτος, το Twitter είχε ανακοινώσει και ενσωματώσει μια βελτιωμένη λύση ταυτοποίησης δύο παραγόντων σε απάντηση σε προηγούμενες επιθέσεις του SEA.
Το WordPress επίσης προσφέρει δύο παράγοντες ελέγχου ταυτότητας και το Facebook υποστηρίζει την σχετική δυνατότητα σχεδόν δύο χρόνια τώρα, και όλα αυτά σε μια προσπάθεια να αποτραπεί αυτό ακριβώς το είδος της επίθεση.

Η Microsoft θα έπρεπε να μας εξηγήσει για πιο λόγο δεν χρησιμοποίησε αυτές τις λύσεις που θα μπορούσαν να είχαν αποτρέψει την επίθεση, που κόστισε ευτυχώς μόνο στο όνομα και στον… εγωισμό της. Η ευθύνη τέτοιων μεγάλων οργανισμών που έχουν εκατομμύρια ακόλουθους θα έπρεπε να κάνουν ότι είναι δυνατόν για να εξασφαλίσουν τα προφίλ τους. Αυτό είναι ένα μάθημα για τους υπόλοιπους από εμάς. Επωφεληθείτε από το δίχτυ ασφαλείας που προσφέρει η ταυτοποίηση δύο παραγόντων όποτε είναι δυνατόν.
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο εδώ.
Ιαν
Ο John Keenan φέρνει περισσότερα από 20 χρόνια εμπειρίας στις πωλήσεις και στην διεύθυνση πωλήσεων, συμπεριλαμβανομένων 13 χρόνων εμπειρίας με την SonicWALL, όπου πρόσφατα δημιούργησε ένα νέο οργανισμό πωλήσεων για λογαρισμούς mid-market και ανέπτυξε την στρατηγική του συγκεκριμένου τμήματος στο κανάλι. Ως Αντιπρόεδρος των Πωλήσεων στην Βόρεια Αμερική, ο Keenan φρόντισε να επεκτείνει την δραστηριότητα της επιχείρησης με επιτυγχάνοντας να δημιουργήσει σχέσεις κλειδιά, με συνεργάτες της εταιρείας στο κανάλι.
“Ο John Keenan είναι μία ευρέως σεβαστή προσωπικότητα στο κανάλι της ασφάλειας, και είμαι ενθουσιασμένος που τον καλωσορίσω στην Sophos. Φέρνει ένα αποδεδειγμένα επιτυχημένο βιογραφικό στο χώρο της ασφάλειας και έχει κερδίσει εμπειρία σε κορυφαίους του καναλιού και σε ομάδες πωλήσεων”, δήλωσε ο Michael Valentine, Ανώτερος Αντιπρόεδρος των Πωλήσεων της Sophos. “Κάθε μέρα, η ομάδα Sophos εργάζεται σκληρά για να είναι η εταιρεία που θα προτιμήσει το κανάλι και οι πελάτες στον τομέα της ασφάλειας. Τα προϊόντα μας, οι άνθρωποι μας και τα προγράμματα των συνεργατών μας συνεχίζουν να κερδίζουν βραβεία της βιομηχανίας. Στο πρόσωπο του John στην εταιρεία, βρήκαμε τον ιδανικό ηγέτη για να συνεχίσουμε να επεκτείνουμε τις επιχειρήσεις μας στη Βόρεια Αμερική” συμπλήρωσε ο κος. Valentine.
“Είμαι ενθουσιασμένος που γίνομαι μέλος Sophos. Η πρόταση αξίας της εταιρείας να παρέχει “ασφάλεια, φτιαγμένη απλά” έχει ξεκάθαρη απήχηση στο κανάλι, ενώ συμπληρώνεται από ένα κορυφαίο χαρτοφυλάκιο λύσεων ασφαλείας για endpoint, mobile, server και network εφαρμογές” δήλωσε ο Keenan. “Η διαρκής εστίαση της εταιρείας στην ενδυνάμωση του καναλιού, το best-in-class χαρτοφυλάκιο σε λύσεις για endpoint, mobile, server και network εφαρμογές και η δυνατότητα να συμβάλω στην κορυφαία ομάδα του Mike Valentine έκανε την απόφαση μου να ενταχθώ στην Sophos πιο εύκολη” σύμπλήρωσε.
Η McAfee μπορεί να είναι τεράστια, αλλά αυτό δεν σημαίνει ότι είναι καλύτερη. Αν κοιτάξετε τις ανεξάρτητες δοκιμές και τις αξιολογήσεις, η Sophos βρίσκεται στη κορυφή. Προμηθευτείτε τον Οδηγό Αγοράς Endpoint της εταιρείας, για να διαπιστώσετε από μόνοι σας και να αξιολογήσετε οι ίδιοι τα προϊόντα προστασίας τελικού σημείου.
Ο συγκεκριμένος οδηγός σας δείχνει τη θέση της Sophos σε σχέση με τη McAfee και άλλες εταιρείες ασφαλείας στους τομείς της απόδοσης, της προστασίας, της ευκολίας διαχείρισης καθώς και της υποστήριξης πελατών.
Καλύτερη απόδοση
Η προστασία τελικού σημείου δεν πρέπει να είναι σε βάρος της αποδοτικότητας των χρηστών. Σε πρόσφατη δοκιμή αξιολόγησης από την ανεξάρτητη εταιρεία AV-Comparatives, η Sophos Endpoint Protection είχε τη καλύτερη επίδοση (χαμηλότερη είναι και καλύτερη) και επομένως τη μικρότερη επίπτωση στην απόδοση του συστήματος. Αυτό σημαίνει ότι το λογισμικό της εταιρείας είχε τις μικρότερες επιπτώσεις στη ταχύτητα ενός υπολογιστή κατά τη διάρκεια που πραγματοποιεί εργασίες όπως η εκκίνηση προγραμμάτων και το άνοιγμα αρχείων.
Όπως μπορείτε να δείτε και στο διάγραμμα παρακάτω, η Sophos έχει τις λιγότερες επιπτώσεις στην απόδοση στη βιομηχανία, ενώ η McAffe είναι από τις τελευταίες εταιρείες στη κλίμακα. Σε αυτή τη σύγκριση, το χαμηλότερο σκορ σημαίνει και καλύτερη απόδοση.
Η Sophos παρέχει την προστασία που χρειάζονται οι χρήστες και η εταιρείες χωρίς να τους επιβραδύνει.

Καλύτερη προστασία
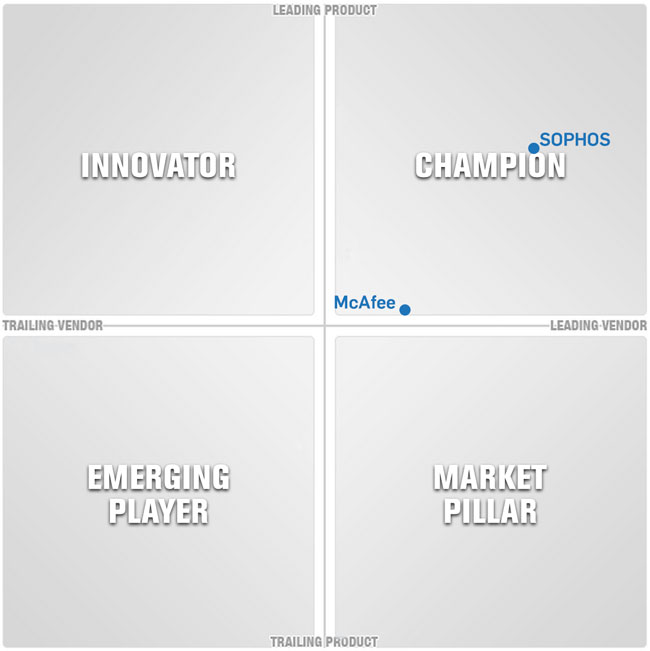
Όταν επιλέγετε τη Sophos, επιλέγετε τη καλύτερη προστασία ενάντια στο malware. Όπως μπορείτε να δείτε στο διάγραμμα του Info-Tech που περιλαμβάνεται στην έκθεση του γκρουπ, Vendor Landscape: Endpoint Anti-Malware, σχετικά με το τοπίο στη βιομηχανία της ασφάλειας, η Sophos έχει αρκετά υψηλότερη θέση από τη McAffe, κάτι που σημαίνει ότι η Sophos, όχι μόνο διαθέτει λογισμικό που επηρεάζει λιγότερο την συνολική απόδοση ενός υπολογιστή, αλλά προσφέρει και καλύτερη προστασία ενάντια στο malware σε σχέση με τη McAfee.
Αυτό επίσης αποδεικνύει το τρόπο που η στρατηγική της Sophos για ολοκληρωμένη προστασία, η ισχυρή θέση της στην αγορά και η φήμη της ως εταιρεία που δημιουργεί τάσεις στη βιομηχανία, αφήνει τη McAfee πίσω της.
Το Info-Tech Research Group τοποθέτει τη Sophos στους Πρωταθλητές τα τελευταία τρία χρόνια, αναγνωρίζοντας την ανωτερότητα των προϊόντων της και βασιζόμενη στα χαρακτηριστικά που προσφέρουν, στο πόσο οικονομικά είναι, πόσο εύχρηστα είναι, καθώς και στην αρχιτεκτονική τους.
Επιπλέον, το Info-Tech αξιολογεί τις εταιρείες για τη βιωσιμότητα, τη στρατηγική, την επιρροή τους και το κανάλι.
Ταχύτατη και στους Macs
Παρακάτω μπορείτε να διαβάσετε τι λέει ένας χρήστης από το LowEndMac.com σχετικά με το Sophos Endpoint Antivirus:
“Σε σχέση με άλλες σουίτες antivirus για Windows, μπορείς να καταλάβεις πολύ εύκολα τη διαφορά στην απόδοση υπολογιστή, και το πως καταναλώνουν τους πόρους του υπολογιστή με ορισμένες από αυτές κυριολεκτικά να γονατίζουν υπολογιστές. Πως τα πηγαίνει η Sophos συγκριτικά; Τρέχω Sophos στον MacBook μου χρονολογίας 2009 με Mavericks για περισσότερο από μία εβδομάδα και δεν έχω αντιληφθεί μείωση στην απόδοση αποό τότε που έκανα την εγκατάσταση”. Διαβάστε περισσότερα σχετικά με το συγκεκριμένο review εδώ.
Οδηγός Αγοράς Endpoint
Δείτε τη θέση της Sophos σε σύγκριση με άλλες εταιρείες ασφαλείας. Πατήστε το σύνδεσμο εδώ, για να κατεβάσετε τον Endpoint Buyers Guide.
Δοκιμάστε τη Sophos
Ο καλύτερος τρόπος για να διαπιστώσετε την απόδοση των προϊόντων της Sophos είναι να τα δοκιμάσετε. Είναι πολύ εύκολο να κατεβάσετε το δοκιμαστική έκδοση του Endpoint Antivirus. Μπορείτε να επιλέξετε την έκδοση on-premise ή την έκδοση για ανάπτυξη στο cloud, και να ξεκινήσετε τις δοκιμές σας από σήμερα.
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο, εδώ.
Ιαν
Η νέα έκδοση περιλαμβάνει τις παρακάτω βελτιώσεις:
- Νέοι wizards για εγκατάσταση και απεγκατάσταση βήμα-βήμα ενός ή πολλαπλών κεντρικών σαρωτών.
- Ο wizard εγκατάστασης επίσης υποστηρίζει την ανάθεση στατικών διευθύνσεων IP στους σαρωτές.
- Δυνατότητα για τους κεντρικούς σαρωτές να λαμβάνουν ενημερώσεις για το προϊόν αυτόματα από τη Sophos, εξαλείφοντας την ανάγκη για εγκαταστάσεις νέων εκδόσεων του προϊόντος χειροκίνητα.
- Περισσότερο επιλεκτικές ειδοποιήσεις μέσω ηλεκτρονικού ταχυδρομείου, ώστε οι διαχειριστές να επικεντρώνοντας στις πιο κρίσιμης σημασίας πληροφορίες.
- Νέο εργαλείο γραμμής εντολών, για τη δημιουργία αναφορών συμμόρφωσης που δείχνουν ποιοι είναι οι εικονικοί επισκέπτες που προστατεύονται και από ποιους κεντρικούς σαρωτές.
Αν χρησιμοποιείτε ήδη το Sophos Antivirus for vShield, μπορείτε να κατεβάσετε τη νέα έκδοση από την ιστοσελίδα MySophos download. Αν δεν έχετε ακόμη την εμπειρία της ταχύτητας και της ευκολίας που προσφέρει το agentless scanning για το περιβάλλον VMWare σας, κατεβάστε τη δοκιμαστική έκδοση των 30 ημερών σήμερα.
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο εδώ.
Ιαν
“Η πιστοποίηση αυτή αποτελεί ένα κρίσιμο βήμα προς τη μελλοντική ανάπτυξη της LogPoint. Θα μας δώσει τη δυνατότητα να αξιοποιήσουμε σημαντικές ευκαιρίες με τις κυβερνητικές αρχές, στους τομείς της ασφάλειας και των πληροφοριών καθώς και με τις μεγάλες εταιρείες σε παγκόσμιο επίπεδο” δήλωσε ο Jesper Zerlang , Διευθύνων Σύμβουλος της LogPoint . “Είμαστε πολύ ενθουσιασμένοι για τη συνεργασία μας με την Boeing , που θα ανυψώσει την πλατφόρμα LogPoint στην κορυφή (Tier 1) της αγοράς στην αγορά και θα μας τοποθετήσει αυτομάτως μεταξύ των καλύτερων λύσεων ασφάλειας SIEM για επιχειρήσεις”.
Η Boeing θα βοηθήσει την LogPoint στην προετοιμασία της πλατφόρμας SIEM για την αξιολόγηση των Κοινών Κριτηρίων για την Ασφάλεια Πληροφορικής, με σκοπό να λάβει την πιστοποίηση Evaluation Assurance Level 3 (Πιστοποιητικό Αξιολόγησης Επιπέδου 3) πριν από τα μέσα του 2014. Η πιστοποίηση αυτή αποτελεί συχνά προϋπόθεση για συμβάσεις ασφαλείας στον κυβερνοχώρο τόσο σε χώρες του ΝΑΤΟ όσο και στον υπόλοιπο κόσμο. Η απόκτηση της θα κάνει την LogPoint τη μοναδική εταιρεία ασφάλειας κυβερνοχώρου από την Δανία που ανταποκρίνεται στο εν’ λόγω πρότυπο – και μία από τις ελάχιστες παγκοσμίως.
“Βιώνουμε μια δραματικά αυξανόμενη ζήτηση για βελτίωση στην ασφάλεια δικτύων, καθώς ο αριθμός των επιτυχημένων επιθέσεων σε δίκτυα σε παγκόσμιο επίπεδο δυστυχώς, αυξάνεται. Μία αποτελεσματική λύση SIEM αποτελεί έναν από τους ακρογωνιαίους λίθους για αποτελεσματική ασφάλεια στα δίκτυα επιχειρήσεων, όχι μόνο για να βελτιώσει τους τομείς παρακολούθησης και έγκαιρης ανίχνευσης των παραβιάσεων, αλλά και να αποτελέσει απάντηση στην ολοένα αυξανόμενη ζήτηση για συμμόρφωση με τους κανονισμούς σε πολλές χώρες σε όλο τον κόσμο” συμπλήρωσε ο Jesper Zerlang.
Η πλατφόρμα SIEM της Logpoint χρησιμοποιείται σε περισσότερους από 250 οργανισμούς στην Ευρώπη, συμπεριλαμβανομένων μεγάλων και μεσαίου μεγέθους επιχειρήσεων σε όλους τους τομείς της βιομηχανίας, καθώς και από δημόσιες αρχές, που κυμαίνονται από δήμους ως κυβερνητικούς οργανισμούς και κρατικές αρχές. Η LogPoint είναι παρούσα με γραφεία σε όλες τις σκανδιναβικές χώρες, στην Γερμανία και στο Ηνωμένο Βασίλειο και επί του παρόντος επεκτείνεται σε μια σειρά από άλλες ευρωπαϊκές αγορές. Η LogPoint είναι από την φύση της μία partner-centric εταιρεία και αναπτύσσει τις λύσεις της μέσω ενός δικτύου πιστοποιημένων συνεργατών, ISPs και system integrators σε ολόκληρη την Ευρώπη .
Η LogPoint είναι μια ευρωπαϊκή, με έδρα την Κοπεγχάγη, εταιρεία ασφάλειας πληροφοριακών συστημάτων που παρέχει λύσεις ασφάλειας SIEM για εταιρικά δίκτυα. Η τεχνολογία LogPoint είναι μια προηγμένη πλατφόρμα SIEM (Ασφάλεια Πληροφοριών και Διαχείρισης Συμβάντων) που παρέχει σε πραγματικό χρόνο παρακολούθηση και διαχείριση συμβάντων που αφορούν στην ασφάλεια από δίκτυα, συσκευές ασφαλείας, συστήματα και εφαρμογές, καθώς και τη διαχείριση αρχείων καταγραφής, ανάλυσης και υποβολής εκθέσεων συμμόρφωσης .
Μπορείτε να διαβάσετε την επίσημη ανακοίνωση της εταιρείας εδώ.
Ιαν
Η Katie Moussouris, επικεφαλής στρατηγικής για την ασφάλεια, στο Resource Center της Microsoft (Microsoft Security Resource Center) ήδη βρίσκεται σε φάση ελέγχου περίπου μίας ντουζίνας από κενά ασφαλείας τα οποία διερευνούνται και τα οποία έχουν κατατεθεί από ερευνητές.
Η Katie Moussouris γράφει σχετικά: «Έχω ενημερώσει προσωπικά τον πρώτο παραλήπτη μέσω ηλεκτρονικού ταχυδρομίου για την υποβολή του πρώτου bug όσο αφορά στο Internet Explorer 11 Bug Bounty Preview το οποίο επιβεβαιώθηκε και επικυρώθηκε. Με λίγα λόγια, ο ερευνητής πληρώθηκε». Ακόμα πάντως η κ. Mousouris δεν έχει δώσει τα ονόματα ερευνητών στην δημοσιότητα, ούτε έχει γίνει λόγος για το ποσό πληρωμής (γνωρίζουμε ότι προσφέρονται από $11.000 ανά bug), ωστόσο από ότι φαίνεται υπάρχουν αρκετοί ακόμη ερευνητές ασφάλειας που αναμένεται να πληρωθούν για τις υπηρεσίες τους. Update: Ο πρώτος ερευνητής, είναι ο Ivan Frantic, ερευνητής ασφαλείας της Google.
Πάντως το Microsoft Security Resource Center, αναμένεται να δώσει στην δημοσιότητα τα ονόματα όσων ερευνητών συνεισέφεραν στην ασφάλεια του Internet Explorer 11 σε μία ειδικά σχεδιασμένη για αυτόν τον σκοπό ιστοσελίδα. «Μείνετε συντονισμένοι, γιατί έρχεται σύντομα» λέει η Moussouris.
Η Microsoft πάντως μπορεί να μοιραστεί μαζί μας δύο αποτελέσματα-κλειδιά:
- Λαμβάνουν όλο και περισσότερες παρατηρήσεις από ότι νωρίτερα. Μάλιστα, η Microsoft λαμβάνει περισσότερες εκθέσεις που αφορούν στην ασφάλεια στις πρώτες εβδομάδες των προγραμμάτων “bounty” από ότι λάμβανε κατά μέσο όρο σε ένα μήνα. Αυτό δείχνει ότι η στρατηγική για να λαμβάνουν περισσότερες αναφορές που αφορούν σε κενά ασφαλείας νωρίτερα από τις κυκλοφορίες των προϊόντων αποδίδει καρπούς.
- Επίσης η προσέλευση περισσότερων και νέων ερευνητών. Ερευνητές που σπάνια, ή ακόμα και ποτέ δεν θα απευθύνονταν άμεσα στην Microsoft, έχουν πλέον την επιλογή να μιλήσουν άμεσα με την εταιρεία. Η Microsoft ερμηνεύει αυτό το γεγονός ως απόδειξη ότι η στρατηγική να ακούει πλέον από ανθρώπους, που δεν είχε την δυνατότητα να ακούσει στο παρελθόν, αποδίδει καρπούς επίσης.
Όπως η Moussouris εξηγεί: “Η Microsoft ήταν έξυπνη για το πώς επέλεξε να προσεγγίσει την συγκεκριμένη αγορά εύρεσης κενών ασφαλείας (όσοι δεν γνωρίζατε ότι υπάρχει τέτοια αγορά, τότε μάθετε ότι… υπάρχει). Υπάρχει η μαύρη αγορά, όπου τα bugs της πρώτης μέρας (της μέρας της ανακοίνωσης της διάθεσης ενός προϊόντος, zero-day αλλιώς) λαμβάνουν τις υψηλότερες αμοιβές. Στην συνέχεια, έχουμε την γκρίζα αγορά, όπου μισθοφόροι εύρεσης κενών ασφαλείας βγάζουν πενταροδεκάρες, δίνοντας πληροφορίες για κενά ασφαλείας και πως μπορεί κάποιος να τα εκμεταλλευτεί σε εταιρείες ή ακόμα και σε εθνικά κράτη. Η Microsoft ακολούθησε μία διαφορετική προσέγγιση, επικεντρώνοντας την προσοχή της στην… λευκή αγορά, και στους white-hat bug hunters, οι οποίοι προσέγγιζαν την Microsoft απευθείας προσπερνώντας τα χρήματα που τους έδιναν από την εκάστοτε αγορά.”
Βεβαίως, υπήρξαν και κάποια θέματα… Όπως ότι η Microsoft παρατήρησε τους ερευνητές ή τους κυνηγούς κενών ασφαλείας, να κρατούν μυστικά κάποια κενά ασφαλείας για να αυξήσουν την αξία τους στις διάφορες αγορές, περιμένοντας την Microsoft να ανακοινώσει ότι είναι έτοιμη να βγάλει το επίμαχο προϊόν στην αγορά (Release to Manufacturing).
Η κ. Moussouris γράφει: «Δεν είναι το θέμα να προσφέρουμε τα περισσότερα χρήματα, αλλά να προσφέρουμε ελκυστικές αμοιβές σε στιγμές όπου δεν υπάρχουν πολλοί αγοραστές… Τοότι προσπαθούμε να είμαστε αυτοί που θα προσφέρουν την μεγαλύτερη αμοιβή, είναι μία σκακιστική κίνηση, και η αλήθεια είναι ότι παίζουμε σκάκι».
Να συμπληρώσουμε ότι η Google, πλήρωσε πάνω από $580.000 τα τελευταία χρόνια για 501 κενά ασφαλείας στον Google Chrome ενώ το Mozilla Foundation, πλήρωσε περίπου $570.000 για 190 κενά ασφαλείας στον Firefox την ίδια περίπου τρίμηνη περίοδο.
Σκεφτείτε τώρα πόσα γλυτώνουν οι εταιρείες λογισμικού από μία τέτοια στρατηγική, όταν θα πρέπει να πληρώσουν κατά μέσο όρο περίπου $100.000 τον χρόνο για ένα μόνο ερευνητή, που κοιτάει καθημερινά κώδικα στα εργαστήρια τους για την εύρεση κενών ασφαλείας!
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο, εδώ.
Αναμφισβήτητα, η WD κατασκευάζει μερικές από τις καλύτερες δικτυακές συσκευές (appliances) αντιγράφων ασφαλείας στον κόσμο, οι οποίες είναι ιδανικές για μικρές ή μεσαίες επιχειρήσεις που επιθυμούν αξιόπιστες, εύκολες στη διαχείριση, χωρίς απαιτήσεις στη συντήρηση και οικονομικές λύσεις ασφαλούς κεντρικής αποθήκευσης και διαχείρισης δεδομένων.
Η WD ετοίμασε μία εκπληκτική καλοκαιρινή προσφορά για περιορισμένο χρονικό διάστημα –έως στις 21 Σεπτεμβρίου 2014. Για περιορισμένο χρονικό διάστημα λοιπόν, οι συσκευές WD Arkeia έρχονται “πακέτο” με όλες τις άδειες χρήσης λογισμικού, αξίας €12.000!
Η γνωστή εταιρεία προτρέπει τους διαχειριστές να “αλλάξουν” σε μία WD Arkeia appliance, και μαζί θα λάβουν όλες τις άδειες χρήσης για ιδιαίτερα δημοφιλείς οδηγούς (agents) λογισμικού, χωρίς επιπλέον κόστος.
Το πακέτο (bundle) WD Arkeia Appliance κοστίζει έως και 50% λιγότερο σε σχέση με ότι προσφέρει ο ανταγωνισμός και περιλαμβάνει τα παρακάτω:
- Λογισμικό, hardware και ένα χρόνο συντήρηση
- Οδηγούς εικονικοποίησης: VMWare και MS Hyper-V
- Οδηγούς για Novel GroupWise και eDirectory / NetIQ
- Οδηγούς για MySQL, PostgreSQL και Oracle
- Οδηγούς για hot-backup της Microsoft: MS SQL, Exchange, Active Directory και SharePoint
- Άδεια χρήσης υβριδικού (hybrid-cloud) συγχρονισμού αντιγράφων ασφαλείας
- Κρυπτογράφηση (χωρίς περιορισμό)
- Δυνατότητα αποκατάστασης από καταστροφή
- Δυνατότητα απομακρυσμένης αποθήκευσης και δυνατότητα διαμοιρασμού δεδομένων
H WD Arkeia προσφέρει έξι συνολικά μοντέλα συσκευών αντιγράφων ασφαλείας, συμπεριλαμβανομένων τόσο λύσεων desktop όσο και rackmount. Δείτε τη πλήρη γκάμα των συσκευών εδώ.

Η προσφορά ισχύει έως στις 21 Σεπτεμβρίου του 2014. Περισσότερα θα βρείτε στη διεύθυνση που ακολουθεί: http://info.arkeia.com/emea/bundle
Ιαν
Η Info-Tech εξέτασε εταιρείες ADC που στόχος τους είναι η επίλυση προβλημάτων που αφορούν στο downtime των servers λόγω της αύξησης της κίνησης μίας ιστοσελίδας και την πρόληψη ενάντια σε κακόβουλες επιθέσεις εταιρικών συστημάτων.
Η σειρά APV των ελεγκτών ADC της Array Networks προσφέρει μια απρόσκοπτη εμπειρία στον τελικό χρήστη, ενώ παράλληλα βοηθάει στην πρόληψη απέναντι σε κακόβουλες επιθέσεις και διαρροές δεδομένων. Τα πλούσια σε χαρακτηριστικά προϊόντα ADC της Array, οι κορυφαίες τιμές, η απόδοση και η εξαιρετική φήμη της εταιρείας στην εξυπηρέτηση και την υποστήριξη των πελατών της, την καθιστούν ως μία ασυναγώνιστη πρόσθετη αξία για τις επιχειρήσεις .
Η Array Networks βοηθά τις επιχειρήσεις να αντιμετωπίσουν τις προκλήσεις της παροχής εφαρμογών στα δυναμικά περιβάλλοντα δικτύων των σύγχρονων επιχειρήσεων. Η Array έχει περισσότερους από 5.000 πελάτες σε όλο τον κόσμο, συμπεριλαμβανομένων μεγάλων επιχειρήσεων, πάροχων υπηρεσιών, κυβερνητικών οργανισμών αλλά και οργανισμών στον τομέα της υγείας, τον χρηματοπιστωτικό τομέα, εταιρειών ασφάλισης ζωής και εκπαιδευτικών ιδρυμάτων. Οι οργανισμοί στρέφονται στην Array για να κλιμακώσουν με οικονομικό τρόπο την απόδοση, τη διαθεσιμότητα και την ασφάλεια των εφαρμογών και των δεδομένων τους σε δυναμικά περιβάλλοντα δικτύων, στο σύννεφο αλλά και σε mobile περιβάλλοντα .
“Είναι τιμή μας αυτή η αναγνώριση ως πρωτοπόροι στην αγορά ADC” δήλωσε ο Michael Zhao, Πρόεδρος και Διευθύνων Σύμβουλος της Array Networks. “Η Array βελτιώνει την ασφάλειας των επιχειρήσεων και την διαχείριση της κίνησης και θα συνεχίσει να αναπτύσσει λύσεις δικτύωσης παροχής εφαρμογών που ανταποκρίνονται στις απαιτήσεις των πελατών της” συμπλήρωσε.
Μπορείτε να διαβάσετε το πρωτότυπο άρθρο εδώ.
Μόλις πραγματοποιηθεί υπέρβαση των ορίων, το σύστημα interSeptor θα σας προειδοποιήσει σχετικά. Το ίδιο ισχύει και για άλλους αισθητήρες που αφορούν στην ασφάλεια, στην τάση, στον καπνό, σε ξηρές συνθήκες κ.ά.
Το ίδιο ισχύει και για άλλους αισθητήρες που αφορούν στην ασφάλεια, στην τάση, στον καπνό, σε ξηρές συνθήκες κ.ά.
Όσο αφορά στον ανιχνευτή νερού συγκεκριμένα, χρησιμοποιεί ένα ειδικά σχεδιασμένο καλώδιο για να ανιχνεύσει την παρουσία υγρασίας σε οποιοδήποτε σημείο κατά το μήκος του καλωδίου. Η μονάδα ανίχνευσης νερού θα παράγει μια ηχητική ειδοποίηση κατά την ανίχνευση και στην συνέχει θα αποστείλει σχετικό σήμα στο σύστημα interSeptor για να ξεκινήσει τη διαδικασία συναγερμού .
Θέλετε ένα παράδειγμα; Φτάνετε στο χώρο εργασίας τη Δευτέρα για να ανακαλύψετε μια ίντσα του νερού σε ένα κρίσιμης σημασίας χώρο στο δάπεδο.
Φυσικά μπορείτε να εγκαταστήσετε γρήγορα ένα σύστημα ανίχνευσης διαρροών για την προστασία από μελλοντικές περιπτώσεις αλλά δεν θα ήταν καλύτερα αν το σύστημα είχε τεθεί ήδη σε εφαρμογή; Θα μπορούσατε να είχατε εξοικονομήσει χρόνο και χρήμα; Θα μπορούσε ενδεχομένως να είχε σωθεί κρίσιμης σημασίας εξοπλισμός; Θα μπορούσε το προσωπικό να έχει ξοδέψει περισσότερο χρόνο σε πιο σημαντικά θέματα;
Η απάντηση στα ερωτήματα αυτά είναι, φυσικά, ΝΑΙ! Υπάρχει ένα εύκολο στην εγκατάσταση, σύστημα ανίχνευσης διαρροών με τα εξής χαρακτηριστικά:
- Μέχρι 30m καλώδιο ανίχνευσης διαρροών
- Απροβλημάτιστη και εύκολη εγκατάσταση
- Απομακρυσμένη πρόσβαση μέσω Web
- Δωρεάν τεχνική υποστήριξη μέσω τηλεφώνου και e-mail
- 60 – ημερών εγγύηση επιστροφής χρημάτων
- 2ετή εγγύηση ανταλλαγής
Η εταιρεία επίσης αν και σχετικά πιστή στον προγραμματισμό της, δεν παρέχει συγκεκριμένες ημερομηνίες οπότε το καλύτερο πράγμα που έχετε να κάνετε είναι να θυμόσαστε στο… περίπου. Οι αναβαθμίσεις της εταιρείας γίνονται γύρω στα μέσα του Φεβρουαρίου, του Ιουνίου και του Οκτωβρίου. Σήμερα, 18 Ιουνίου 2013, έχουμε μία σπουδαία ενημέρωση για την Java και όσοι την έχετε εγκατεστημένη στους υπολογιστές σας θα πρέπει να προβείτε στις σχετικές ενέργειες για να αποκτήσετε την τελευταία έκδοση. Η Oracle έχει δημοσιεύσει μία σχετική ανακοίνωση για όσες νέες διορθώσεις και “patches” φέρνει η τελευταία έκδοση της Java χωρίς ωστόσο να εισέλθει σε λεπτομέρειες –μάλλον για λόγους ασφαλείας- οπότε και δεν μπορούμε να τις σχολιάσουμε ή να τις εξετάσουμε λεπτομερώς.
Σύμφωνα λοιπόν με την σχετική ανακοίνωση, η εταιρεία κατάφερε να “κλείσει” περισσότερα από 40 κενά ασφαλείας, εκ’ των οποίων αν εξαιρέσουμε τρία, τα περισσότερα είναι τύπου RCE, δηλαδή Remote Control Execution κενά ασφαλείας, που σημαίνει με πολύ απλά λόγια, ότι τα κενά ασφαλείας μπορούν να επιτρέψουν σε κάποιον κακόβουλο χρήστη ή σε κακόβουλες ιστοσελίδες να εκτελέσουν κώδικα στον υπολογιστή μας εξ’ αποστάσεως. Αυτό, με ακόμα πιο απλά λόγια σημαίνει ότι θα μπορούσατε να μολυνθείτε από malware, ακόμα και αν απλώς… σερφάρατε online!

Για να προστατευτείτε από ένα τέτοιο ενδεχόμενο, χρειάζεται να κάνετε δύο πράγματα:
· Εγκαταστήστε την τελευταία έκδοση της Java και βεβαίως τις τελευταίες αναβαθμίσεις και patches που έχει διαθέσει η εταιρεία. Ενεργοποιήστε για παν ενδεχόμενη την αυτόματη ενημέρωση αν θέλετε από τον σχετικό πίνακα ελέγχου της σχετική εφαρμογής (Java Control Panel).
· Απενεργοποιήστε την Java από τον browser σας (www.java.com/en/download/help/disable_browser.xml). Με αυτό τον τρόπο θα είστε απολύτως ασφαλείς αφού οι web-based εφαρμογές που βασίζονται σε Java δεν θα μπορούν να τρέξουν καθόλου.
Πατήστε εδώ για να δείτε το πρωτότυπο άρθρο.