Νέα
Ένα ερώτημα που θα έπρεπε να θέτει κάθε επιχείρηση είναι: Πόσο γρήγορα μπορούμε να επανέλθουμε στην ομαλή λειτουργία μας εάν κάτι πάει στραβά;
Ο χρόνος εκτός λειτουργίας (downtime) είναι δαπανηρός και σε ακραίες περιπτώσεις μπορεί να επηρεάσει ακόμη και την ευρύτερη οικονομία -η κυβερνοεπίθεση στην Jaguar Land Rover υπολογίζεται ότι εξάλειψε το 0,1% του ΑΕΠ του Ηνωμένου Βασιλείου.
Ακριβώς για αυτόν τον λόγο, νομοθεσίες όπως η οδηγία NIS2 της Ευρωπαϊκής Ένωσης δίνουν ιδιαίτερη έμφαση στη δυνατότητα ανάκαμψης και όχι μόνο στην πρόληψη για οντότητες που χαρακτηρίζονται ως «βασικές» ή «σημαντικές». Ακόμα και οργανισμοί που δεν υπόκεινται άμεσα στην οδηγία NIS2 ενδέχεται να χρειαστεί να αποδείξουν ότι διαθέτουν τις κατάλληλες δικλείδες ασφαλείας εφόσον επιθυμούν να συνεργάζονται με πελάτες, εταίρους ή προμηθευτές που εμπίπτουν σε αυτήν.
Κάθε εταιρεία ωστόσο θα έπρεπε να θέτει αυτό το ερώτημα, ανεξάρτητα από το αν επηρεάζεται από τη νομοθεσία ή όχι. Η λήψη αντιγράφων ασφαλείας (backup) πλέον δεν αφορά απλώς τη διατήρηση ενός ακόμα αντιγράφου των δεδομένων σας. Αποτελεί βασικό μέρος κάθε σχεδίου αντιμετώπισης καταστροφών και καθορίζει το πόσο γρήγορα μπορείτε να μεταβείτε από την ανάκαμψη στην κανονική επιχειρησιακή λειτουργία.
Αυτός είναι ο λόγος για τον οποίο οι συζητήσεις σχετικά με τα αντίγραφα ασφαλείας και την ανάκαμψη ξεπερνούν πλέον τα τμήματα IT και αναδεικνύονται σε προτεραιότητες επιπέδου διοικητικού συμβουλίου.
Πως μια σωστή στρατηγική backup υποστηρίζει την οδηγία NIS2
Για πολλά χρόνια, το ευρέως αποδεκτό πλαίσιο backup ήταν το εξής:
- 3 αντίγραφα δεδομένων (για προστασία από απώλεια δεδομένων)
- 2 διαφορετικές μορφές/μέσα αποθήκευσης (αποθηκευμένα σε τουλάχιστον δύο τύπους μέσων αποθήκευσης)
- 1 αντίγραφο εκτός εγκατάστασης (για προστασία από φυσικές καταστροφές)
Πλέον ωστόσο συνιστάται η προσθήκη δύο επιπλέον μέτρων για την επίτευξη πραγματικής αποτελεσματικότητας του backup:
- 1 αμετάβλητο αντίγραφο (για να διασφαλιστεί ότι υπάρχουν αντίγραφα ασφαλείας που είναι προστατευμένα από το ransomware)
- 0 αμφιβολία ότι μπορείτε να ανακτήσετε τα δεδομένα σας (οι τακτικές δοκιμές εγγυώνται την αξιοπιστία)
Αυτή η εξελισσόμενη προσέγγιση παίζει κομβικό ρόλο στη συμμόρφωση με την οδηγία NIS2.
Τι αναφέρει η NIS2 σχετικά με τη στρατηγική αντιγράφων ασφαλείας;
Στον πυρήνα της, η οδηγία NIS2 εστιάζει στην ανάκαμψη και στην επιχειρησιακή συνέχεια. Στόχος είναι η ελαχιστοποίηση των διαταραχών στην περίπτωση κάποιου συμβάντος. Ως εκ τούτου, οι περισσότερες ενότητες της νομοθεσίας NIS2 υποστηρίζονται από μια σωστή στρατηγική backup.
Οι τρεις τομείς που είναι ιδιαίτερα σημαντικοί:
Ένας από τους πυλώνες της NIS2 είναι οι «πολιτικές για την αξιολόγηση της αποτελεσματικότητας». Με απλά λόγια, αυτό δεν αφορά μόνο την πεποίθηση ότι διαθέτετε μία αποτελεσματική στρατηγική backup -αλλά ότι έχετε και τη δυνατότητα να αποδείξετε ότι διαθέτετε.
Ένα αντίγραφο ασφαλείας είναι άχρηστο αν δεν μπορείτε να το χρησιμοποιήσετε. Η αρχή «0 αμφιβολία ότι μπορείτε να ανακτήσετε τα δεδομένα σας» θα πρέπει να αποτελεί μέρος κάθε στρατηγικής ανάκαμψης, υποστηριζόμενη από τεκμηριωμένες διαδικασίες ανάκαμψης και τακτικές δοκιμές. Είναι απαραίτητο για τους οργανισμούς να γνωρίζουν ότι όταν απαιτηθεί να μπει σε εφαρμογή το σχέδιο ανάκαμψης, ότι τα πάντα θα λειτουργήσουν όπως αναμενόταν.
Παράλληλα, το αμετάβλητο αντίγραφο καλύπτει την απαίτηση της νομοθεσίας για «μέτρα επιχειρησιακής συνέχειας» και βασική «ψηφιακή υγιεινή». Είναι ζωτικής σημασίας να διαθέτετε ένα αντίγραφο δεδομένων που δεν μπορεί να τροποποιηθεί ή να διαγραφεί και το οποίο μπορεί να λειτουργήσει ως γνωστό και αξιόπιστο σημείο επαναφοράς στην περίπτωση που παραστεί ανάγκη. Είναι κάτι απολύτως απαραίτητο για τη γενική αποκατάσταση από καταστροφή και προσφέρει μια αξιόπιστη έκδοση των δεδομένων σας σε περίπτωση κυβερνοεπίθεσης ή κάποιου περιστατικού όπου εμπλέκεται ransomware.
Αποφύγετε τον εφησυχασμό λόγω του cloud
Μία από τις μεγαλύτερες παρανοήσεις στη σύγχρονη πληροφορική είναι η παραδοχή ότι οι υπηρεσίες υπολογιστικού ή αποθηκευτικού νέφους (cloud) παρέχουν αυτόματα πλήρη προστασία και ότι οι πάροχοι θα αναλάβουν τη λήψη αντιγράφων ασφαλείας, την αποθήκευση και την ανάκαμψη. Το πρόβλημα επιδεινώνεται από το SaaS, όπου η υπόσχεση για άμεση πρόσβαση σε μια λύση είναι δελεαστική και συχνά επιτυγχάνεται χωρίς τη συμμετοχή του τμήματος IT.
Ακόμη και ευρέως διαδεδομένες και εδραιωμένες υπηρεσίες όπως το Microsoft 365 μπορούν να παρουσιάσουν «τυφλά σημεία» στο backup αν οι οργανισμοί δεν διαθέτουν μια ανεξάρτητη στρατηγική προστασίας.
Ο όρος «τυφλότητα του cloud» έχει διαμορφωθεί για να περιγράψει ακριβώς αυτήν αλλά και άλλες πτυχές του εφησυχασμού που σχετίζονται με το cloud.
Αν και οι υπηρεσίες cloud ενδέχεται να ενσωματώνουν ένα ορισμένο επίπεδο ανθεκτικότητας, οι επιχειρήσεις δεν μπορούν να τηρούν παθητική στάση σε κρίσιμους τομείς όπως το backup και η ανάκαμψη.
Οι επιχειρήσεις οφείλουν να εφαρμόζουν πολιτική μηδενικής εμπιστοσύνης όσον αφορά την ακεραιότητα των δεδομένων τους. Ανεξάρτητα από το ποιος έχει αποθηκεύσει τα δεδομένα ή που και ανεξάρτητα από τις υποσχέσεις που δίνονται ως προς την αξιοπιστία, η στρατηγική αντιγράφων ασφαλείας πρέπει να παραμένει συνεπής σε όλο το εύρος του οργανισμού.
Τα αντίγραφα ασφαλείας αφορούν την επιστροφή στην επιχειρησιακή δραστηριότητα
Σε έναν κόσμο όπου οι επιθέσεις ransomware γίνονται όλο και πιο συχνές και οι διακοπές λειτουργίας των υπηρεσιών SaaS φτάνουν να γίνονται συχνά πρωτοσέλιδα, τα αντίγραφα ασφαλείας πρέπει να αποτελούν βασικό μέρος κάθε στάσης συμμόρφωσης.
Κάθε στιγμή εκτός λειτουργίας ισοδυναμεί δυνητικά με χαμένα έσοδα. Η προσέγγιση της νομοθεσίας να καταστήσει το IT μέρος της εταιρικής διακυβέρνησης σε επίπεδο διοικητικού συμβουλίου είναι θετική για τις ομάδες IT, και η Datto υποστηρίζει εδώ και καιρό ότι τα backups πρέπει να αποτελούν σημαντικό μέρος αυτής της συζήτησης.
Διαβάστε τον οδηγό της Datto «The ultimate guide to BCDR: Why backup and disaster recovery matter».
Πηγή: Kaseya
Οι προνομιούχοι λογαριασμοί αποτελούν ανοιχτή πρόσκληση για τους εισβολείς καθώς διαθέτουν διαπιστευτήρια προς υποκλοπή και δικαιώματα προς κατάχρηση.
Όταν τα διαχειριστικά δικαιώματα παραμένουν διαρκώς ενεργά -ανεξάρτητα από το αν χρησιμοποιούνται ή όχι- οι προνομιούχοι λογαριασμοί διευρύνουν σημαντικά την επιφάνεια επίθεσης.
Το μοντέλο Zero Standing Privilege (ZSP) περιορίζει αυτόν τον κίνδυνο διασφαλίζοντας ότι κανένας χρήστης δεν διατηρεί διαρκή ή μόνιμη προνομιακή πρόσβαση. Αντιθέτως, τα προνόμια ζητούνται για μια συγκεκριμένη εργασία, παραχωρούνται για περιορισμένο χρονικό διάστημα, εγκρίνονται μέσω μιας καθορισμένης ροής εργασίας και ανακαλούνται αυτόματα μόλις λήξει το εγκεκριμένο παράθυρο χρόνου.
Το ZSP αντικατοπτρίζει μια ευρύτερη μεταστροφή στη σύγχρονη ασφάλεια, αντικαθιστώντας τη διαρκή ή μόνιμη πρόσβαση με την προσωρινή πρόσβαση για να να μειωθεί το εύρος των στοιχείων που δύναται να εκμεταλλευτεί ένας εισβολέας. Το Keeper βοηθά στην εφαρμογή του ZSP παρέχοντας πρόσβαση κατ’ απαίτηση ή JIT (Just-in-Time, ακριβώς δηλαδή τη στιγμή που απαιτείται) και ανακαλώντας την αυτομάτως μόλις λήξει το εγκεκριμένο χρονικό παράθυρο, μετακινώντας τους χρήστες από τα μηδενικά προνόμια ακριβώς στην πρόσβαση που χρειάζονται και ακολούθως σε μηδενικά προνόμια αυτόματα.
Συνεχίστε την ανάγνωση για να μάθετε τη σημασία του ZSP, πως λειτουργεί στο Keeper και σε ποια περιβάλλοντα επιβάλλεται από το Keeper.
Γιατί τα μόνιμα προνόμια αποτελούν κίνδυνο ασφαλείας
Ένας προνομιούχος λογαριασμός που παραμένει ενεργός επ’ αόριστον παρέχει στους εισβολείς έναν διαρκή στόχο: τα διαπιστευτήρια δεν λήγουν, η πρόσβαση είναι μονίμως διαθέσιμη και δεν υπάρχει καμία προκαθορισμένη στιγμή που αυτά τα δικαιώματα ανακαλούνται ή αφαιρούνται. Αν οι εισβολείς υποκλέψουν ή παραβιάσουν έστω και έναν από αυτούς τους λογαριασμούς, κληρονομούν τα μόνιμα (ή διαρκή) προνόμια στο σύνολό τους.
Το μεγαλύτερο πρόβλημα είναι η ακτίνα κινδύνου καθώς ένας παραβιασμένος λογαριασμός με μόνιμη πρόσβαση σπάνια περιορίζεται στο σύστημα για το οποίο προοριζόταν. Οι εισβολείς χρησιμοποιούν τα μόνιμα αυτά προνόμια για να μετακινηθούν πλευρικά ανάμεσα σε διαφορετικά περιβάλλοντα, αποκτώντας πρόσβαση σε πρόσθετους διακομιστές, βάσεις δεδομένων και πόρους στο cloud στην πορεία τους. Επομένως, αν ένας χρήστης σας διαθέτει μόνιμη πρόσβαση, κάτι που θα μπορούσε να ξεκινήσει ως μία μεμονωμένη παραβίαση διαπιστευτηρίων ενδέχεται γρήγορα να μετατραπεί σε σταθερό «πάτημα» στο σύνολο της υποδομής σας.
Όταν τα προνόμια είναι μόνιμα, η πρόσβαση δεν συνδέεται με συγκεκριμένο αίτημα, εργασία ή χρονικό πλαίσιο, με αποτέλεσμα να μην υπάρχει σαφής καταγραφή του γιατί κάποιος είχε πρόσβαση σε ένα σύστημα μία συγκεκριμένη στιγμή. Αυτή η ασάφεια καθιστά τη διερεύνηση περιστατικών ασφαλείας που σχετίζονται με μόνιμα προνόμια και την απόδειξη συμμόρφωσης πολύ πιο σύνθετη πρόκληση.
Πως λειτουργεί το Zero Standing Privilege στο Keeper
Το Keeper βοηθά στην επιβολή του ZSP μέσω του Keeper Privileged Cloud, το οποίο επεκτείνει το πλαίσιο πρόσβασης JIT του KeeperPAM στους παρόχους ταυτότητας (IdPs) και στις ομόσπονδες εφαρμογές σας (federated applications). Αντί για την παροχή μόνιμων διαχειριστικών ή διοικητικών δικαιωμάτων, το Keeper Privileged Cloud εκχωρεί αναβαθμισμένη (ή προνομιακή) πρόσβαση μόνο όταν ζητηθεί, μόνο για εγκεκριμένο χρονικό περιθώριο και μόνο υπό τους ελέγχους ροής εργασιών που έχετε εσείς ορίσει. Οι χρήστες έχουν εξ ορισμού μηδενικά προνόμια, αναβαθμίζονται μέσω μιας ελεγχόμενης και ελέγξιμης διαδικασίας και επιστρέφουν στο μηδέν μόλις ολοκληρωθεί η εργασία. Παρακάτω μπορείς να δείτε πως λειτουργεί το ZSP στην πράξη για το Keeper:
Διαμόρφωση πολιτικών πρόσβασης
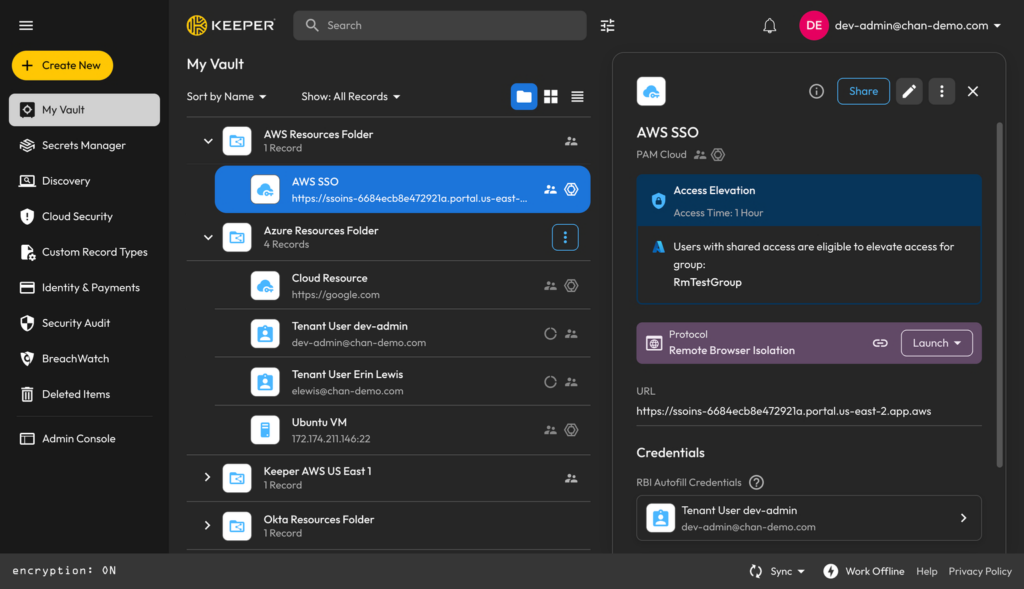
Σε μια καταχώρηση/εγγραφή PAM Cloud, οι διαχειριστές ορίζουν τους κανόνες εμπλοκής χρησιμοποιώντας ρυθμίσεις JIT και Workflow. Αυτό περιλαμβάνει το αν ένα αίτημα απαιτεί έγκριση, ποιος μπορεί να το εγκρίνει, πόσο διαρκεί η πρόσβαση μόλις εγκριθεί και σε ποιον ρόλο αναβαθμίζεται ο χρήστης. Οι συγκεκριμένες ρυθμίσεις βοηθούν στον ακριβή καθορισμό του τρόπου με τον οποίο ζητείται, εγκρίνεται και οριοθετείται χρονικά η προνομιακή πρόσβαση, διασφαλίζοντας ότι καμία αναβάθμιση (δικαιωμάτων) δεν πραγματοποιείται πέρα από τα όρια που έχετε θέσει.
Κοινή χρήση εγγραφών/καταχωρήσεων με εξουσιοδοτημένους χρήστες
Μόλις τεθεί σε ισχύ μια πολιτική, η εγγραφή/καταχώρηση PAM Cloud κοινοποιείται στους χρήστες που δύναται να αιτηθούν (προνομιακή) πρόσβαση. Επειδή η αναβάθμιση πραγματοποιείται μέσω του παρόχου ταυτότητας, κάθε χρήστης χρειάζεται έναν λογαριασμό τόσο στον πάροχο ταυτότητας όσο και στο περιβάλλον Keeper του οργανισμού σας. Με την εγγραφή/καταχώρηση να είναι κοινόχρηστη, οι συγκεκριμένοι χρήστες μπορούν να αιτηθούν προνομιακή πρόσβαση μόνο όταν το απαιτεί η εργασία τους και χωρίς να διατηρούν κανένα διαρκές ή μόνιμο προνόμιο στο μεσοδιάστημα.
Έλεγχος και έγκριση αιτημάτων
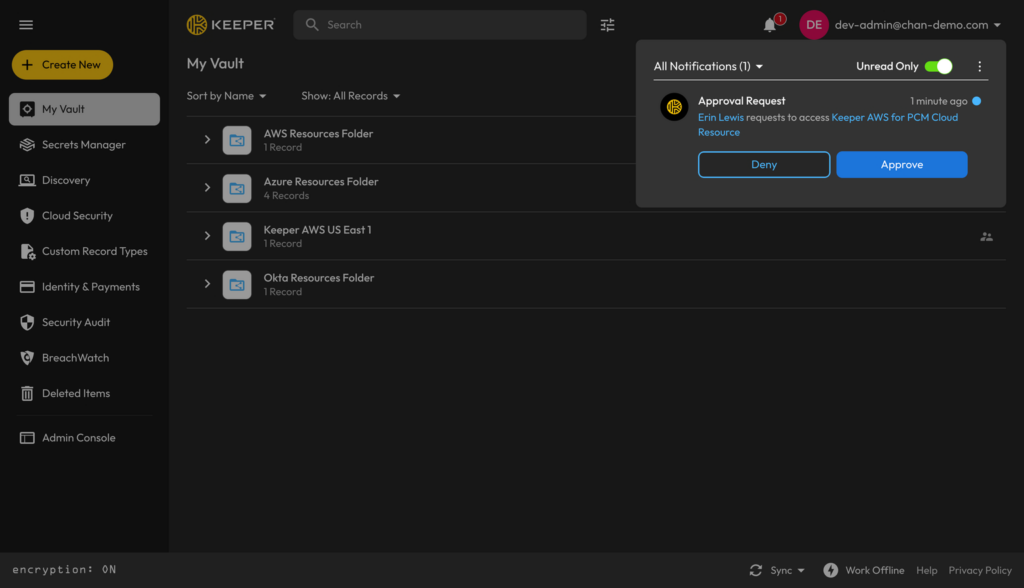
Όταν ένας χρήστης χρειάζεται πρόσβαση, μπορεί να την αιτηθεί απευθείας από το Keeper Vault του ή μέσω του Keeper Commander CLI. Εκείνοι που μπορούν να την εγκρίνουν λαμβάνουν ειδοποιήσεις σε πραγματικό χρόνο από εργαλεία όπως τα Slack, Teams, Jira και ServiceNow και μπορούν να εγκρίνουν ή να απορρίψουν ένα αίτημα από οποιαδήποτε εφαρμογή/client του Keeper ώστε τα αιτήματα να μην παραμένουν σε αναμονή ωσότου βρεθεί κάποιος στο γραφείο του. Ανάλογα με την πολιτική, εκείνοι που έχουν αναλάβει τις εγκρίσεις μπορούν επίσης να απαιτήσουν αιτιολόγηση και αριθμό δελτίου υποστήριξης πριν από την παραχώρηση της πρόσβασης, συνδέοντας κάθε αναβάθμιση με έναν τεκμηριωμένο λόγο.
Αυτόματη εκχώρηση και ανάκληση πρόσβασης
Αφού εγκριθεί ένα αίτημα, το Keeper Gateway πραγματοποιεί την αναβάθμιση στον πάροχο ταυτότητας ή στον πόρο-στόχο, εκχωρώντας στον χρήστη τη διαμορφωμένη ιδιότητα μέλους ομάδας, τον ρόλο ή το δικαίωμα πρόσβασης που επιτρέπει η πολιτική. Μόλις λήξει το εγκεκριμένο χρονικό περιθώριο πρόσβασης, το Keeper Gateway ανακαλεί αυτόματα αυτή την πρόσβαση, αφαιρώντας την προσωρινή ιδιότητα μέλους ή την ανάθεση και επαναφέρει τον χρήστη στην κατάσταση ZSP.
Επιπλέον, καταγράφει κάθε αναβάθμιση που ζήτησε πρόσβαση, ποιος την ενέκρινε και πότε ξεκίνησε και τελείωσε, ώστε οι ομάδες ασφαλείας και συμμόρφωσης να διαθέτουν μια σαφή, ανά αίτημα αναφορά για το πως παραχωρήθηκε και χρησιμοποιήθηκε η προνομιακή πρόσβαση.
Που επιβάλλει το Keeper το Zero Standing Privilege
Το Keeper δεν περιορίζει το ZSP σε ένα μόνο σύστημα ή τύπο λογαριασμού. Το ίδιο πλαίσιο JIT εφαρμόζεται οπουδήποτε υπάρχει προνομιακή πρόσβαση στο περιβάλλον σας, από τους παρόχους ταυτότητας στους οποίους αυθεντικοποιούνται οι χρήστες σας έως στους πόρους σας στο cloud, στις βάσεις δεδομένων και στα μηχανήματα που βρίσκονται πίσω από αυτές.
Στους παρόχους ταυτότητας
Το Keeper Privileged Cloud επεκτείνει την πρόσβαση JIT στους υφιστάμενους παρόχους ταυτότητας, συμπεριλαμβανομένων των AWS IAM, Microsoft Entra ID, Google Cloud μέσω Google Identity, Okta και Active Directory. Το Keeper εκχωρεί και ανακαλεί προνόμια απευθείας εντός της υπάρχουσας υποδομής σας, οπότε η αναβάθμιση συμβαίνει εκεί όπου βρίσκονται ήδη οι λογαριασμοί σας, χωρίς καμία διαταραχή στον τρόπο αυθεντικοποίησης των χρηστών. Ο πάροχος ταυτότητας παραμένει η πηγή αλήθειας σας ενώ το Keeper απλώς ελέγχει πότε ένας χρήστης αναβαθμίζεται σε μια προνομιούχα ομάδα και πότε αφαιρείται από αυτήν.
Αυτή η εμβέλεια δεν αφορά μόνο τις ίδιες τις πλατφόρμες, αλλά περιλαμβάνει και εφαρμογές που ενοποιούν την πρόσβαση και την εξουσιοδότηση μέσω των παραπάνω παρόχων ταυτότητας. Οι ομόσπονδες εφαρμογές μπορούν επίσης να χρησιμοποιούν το Keeper για έλεγχο πρόσβασης, επιτρέποντας στους χρήστες να εφαρμόζουν το ίδιο μοντέλο JIT στις εφαρμογές που χρησιμοποιούν οι ομάδες καθημερινά.
Σε υποδομές cloud, βάσεις δεδομένων και μηχανήματα
Καθώς το ZSP δεν είναι απλώς ένα ζήτημα κονσόλας-cloud, το KeeperPAM εφαρμόζει το ίδιο πλαίσιο αναβάθμισης προνομίων πέρα από τους παρόχους ταυτότητας. Χρησιμοποιώντας εγγραφές/καταχωρήσεις PAM Cloud, PAM Database και PAM Machine σας επιτρέπει να επεκτείνετε την περιορισμένης διάρκειας πρόσβαση σε πόρους cloud, βάσεις δεδομένων και μεμονωμένα μηχανήματα, μεταφέροντας τον ίδιο κύκλο ζωής στην υποδομή πίσω από το επίπεδο ταυτότητας.
Πέρα από την αναβάθμιση, το Keeper Gateway εναλλάσσει αυτόματα τα προνομιακά διαπιστευτήρια ώστε να μην παραμένουν στατικοί στόχοι. Για βάσεις δεδομένων και μηχανήματα, μπορεί να δημιουργήσει εφήμερους λογαριασμούς, διοχετεύοντας διαπιστευτήρια από την πλευρά του διακομιστή, ώστε ο χρήστης να μην έχει καμία σχέση με αυτά.
Και όλα τα παραπάνω βρίσκονται εντός της αρχιτεκτονικής μηδενικής γνώσης (Zero-Knowledge) του Keeper, κάτι που σημαίνει ότι τα διαπιστευτήρια και τα μυστικά παραμένουν κρυπτογραφημένα από άκρο σε άκρο και δεν αποκαλύπτονται ποτέ στο Keeper ή σε οποιονδήποτε άλλο. Και μαζί, η αυτόματη εναλλαγή και η μηδενική γνώση, διασφαλίζουν ότι ακόμη και τα διαπιστευτήρια που επιτρέπουν την προνομιακή πρόσβαση δεν παραμένουν ως στοιχεία που θα μπορούσε να υποκλέψει και να εκμεταλλευτεί κάποιος εισβολέας.
Ελαχιστοποιήστε την επιφάνεια επίθεσης με το Keeper
Το Zero Standing Privilege λειτουργεί αποτελεσματικά μόνο στην περίπτωση που επιβάλλεται με συνέπεια – και εκεί είναι ακριβώς που διακρίνεται το Keeper Privileged Cloud. Με το Keeper, οι ομάδες ασφαλείας διαθέτουν έναν πλήρως ελέγξιμο τρόπο να εκχωρούν προνομιακή πρόσβαση κατ’ απαίτηση και να την ανακαλούν αυτόματα, λειτουργώντας μέσα από τους παρόχους ταυτότητας και τις υποδομές που ήδη διαθέτετε.
Οι διαχειριστές αποκτούν αποδείξιμο έλεγχο πάνω στο ποιος μπορεί να έχει πρόσβαση, σε τι, και πότε, ενώ οι χρήστες λαμβάνουν την πρόσβαση που χρειάζονται ακριβώς χωρίς να περιμένουν χειροκίνητη εκχώρηση ή να διατηρούν δικαιώματα που δεν χρειάζονται.
Ζητήστε ένα demo του KeeperPAM για να δείτε την πρόσβαση JIT και την αυτόματη ανάκληση να λειτουργούν απρόσκοπτα στο δικό σας περιβάλλον.
Πηγή: Keeper
Από τη φετινή έκθεση-έρευνα State of Ransomware προέκυψαν ορισμένα ενθαρρυντικά σημάδια, όπως ότι οι εκπαιδευτικοί φορείς οικοδομούν ανθεκτικότητα απέναντι στις επιθέσεις ransomware. Παρόλα αυτά, το κόστος και οι χρόνοι αποκατάστασης μετά από μια επίθεση εξακολουθούν να αυξάνονται. Το κόστος ανάκτησης φέτος αυξήθηκε τόσο στην πρωτοβάθμια/δευτεροβάθμια εκπαίδευση (μαθητές έως 18 ετών) όσο και στην τριτοβάθμια εκπαίδευση (άνω των 18 ετών) με τον μέσο λογαριασμό αποκατάστασης στην τριτοβάθμια εκπαίδευση να αυξάνεται κατά περισσότερο από $1 εκατομμύριο. Ένας από τους τομείς της εκπαίδευσης μάλιστα κατατάσσεται πλέον ανάμεσα στους πιο αργούς στην ανάκαμψη σε σύγκριση με το σύνολο των κλάδων που διερευνήθηκαν.
Η έκτη ετήσια έκθεση Sophos State of Ransomware in Education είναι πλέον διαθέσιμη με λεπτομερή ευρήματα, κατηγοριοποιημένα από τους συμμετέχοντες της έρευνας: 131 από την πρωτοβάθμια/δευτεροβάθμια και 95 από την τριτοβάθμια εκπαίδευση των οποίων οι οργανισμοί επλήγησαν από το ransomware τους τελευταίους 12 μήνες. Η έρευνα διεξήχθη από τον Ιανουάριο έως τον Μάρτιο του 2026.
Κάντε κλικ εδώ για πρόσβαση στην πλήρη έκθεση.
Τα διανύσματα επίθεσης επικεντρώθηκαν στην ταυτότητα
Τα διανύσματα που βασίζονται στην ταυτότητα (identity-based) -συμπεριλαμβανομένων των κακόβουλων μηνυμάτων ηλεκτρονικού ταχυδρομείου, του ηλεκτρονικού ψαρέματος (phishing), των παραβιασμένων διαπιστευτηρίων και των επιθέσεων ωμής βίας (brute force)- αποτέλεσαν «εναρκτήριο λάκτισμα» για το 85% των επιθέσεων στον τομέα της εκπαίδευσης, ποσοστό υψηλότερο από το συνολικό 79% της έρευνας.
Το κακόβουλο μήνυμα ηλεκτρονικού ταχυδρομείου ήταν η συχνότερη τεχνικής φύσεως αιτία τόσο για τις επιθέσεις στην πρωτοβάθμια/δευτεροβάθμια (31%) όσο και στην τριτοβάθμια εκπαίδευση (29%).
Το ζήτημα της ταυτότητας ωστόσο εκτείνεται βαθύτερα από το αρχικό σημείο εισόδου. Το 73% των θυμάτων στην εκπαίδευση επιβεβαίωσε ότι η επίθεση ransomware ήταν παράλληλα και η σημαντικότερη επίθεση κατά της ταυτότητας τους κατά τον περασμένο χρόνο (6 ποσοστιαίες μονάδες πάνω από το συνολικό 67% της έρευνας). Η τριτοβάθμια εκπαίδευση σημείωσε τη μεγαλύτερη «επικάλυψη» με 77%, ενώ το ποσοστό της πρωτοβάθμιας/δευτεροβάθμιας ήταν 71%. Το συνολικό εύρημα του 67% περιλαμβανόταν επίσης στην έκθεσή State of Identity Security 2026 που δημοσιεύτηκε στις αρχές του έτους.

Η εκπαίδευση βρέθηκε σε χειρότερη επιχειρησιακή κατάσταση από το συνολικό δείγμα της έρευνας
Όταν ερωτήθηκαν ποιες επιχειρησιακές ελλείψεις συνετέλεσαν στην επίθεση ransomware, οι φορείς εκπαίδευσης ανέφεραν κάθε παράγοντα σε υψηλότερο ποσοστό από τον γενικό μέσο όρο, με εξαίρεση τα κενά ασφαλείας. Δείτε παρακάτω:

Ο διαχωρισμός του εκπαιδευτικού κλάδου αποκαλύπτει διαφορετικές αδυναμίες:
- Στην τριτοβάθμια εκπαίδευση, το καθοριστικό κενό ήταν η εξειδίκευση: Το 53% δήλωσε ότι στερούταν των απαραίτητων δεξιοτήτων για τον έγκαιρο εντοπισμό και την αναχαίτιση της επίθεσης, έναντι του 35% στο σύνολο της έρευνας.
- Στην πρωτοβάθμια/δευτεροβάθμια εκπαίδευση, τα προβλήματα συγκεντρώθηκαν γύρω από τις δυνατότητες και τα εργαλεία, με το ανθρώπινο λάθος (52%) και την έλλειψη προστασίας (47%) να ξεχωρίζουν.
Οι συγκεκριμένες επιχειρησιακές αιτίες περιγράφονται αναλυτικότερα στην έκθεση.
Ραγδαία αύξηση της κρυπτογράφησης στην πρωτοβάθμια/δευτεροβάθμια εκπαίδευση
Από την περσινή έκθεση προέκυψε ότι η πρωτοβάθμια/δευτεροβάθμια εκπαίδευση σταματούσε τις περισσότερες επιθέσεις προτού προχωρήσει η κρυπτογράφηση σε σύγκριση με οποιονδήποτε άλλο τομέα. Φέτος, αυτή η πρόοδος ανετράπη. Το ποσοστό των επιθέσεων όπου πραγματοποιήθηκε κρυπτογράφηση δεδομένων υπερδιπλασιάστηκε και από 29% στην έκθεση του 2025 βρέθηκε στο 61% στην έκθεση του 2026 (πάνω από το συνολικό 56% της έρευνας).
Στο σύνολο του εκπαιδευτικού κλάδου, το 58% των επιθέσεων κατέληξε σε κρυπτογραφημένα δεδομένα.

Η χρήση ωστόσο αντιγράφων ασφαλείας για ανάκτηση δεδομένων και αποκατάσταση αυξήθηκε στη φετινή έκθεση: το 77% των φορέων πρωτοβάθμιας/δευτεροβάθμιας και το 69% της τριτοβάθμιας εκπαίδευσης προχώρησε στην επαναφορά δεδομένων από αντίγραφα ασφαλείας, ποσοστά που είναι υψηλότερα από το συνολικό 66% και παρουσιάζονται αυξημένα σε σχέση με το 2025.
Η εκπαίδευση ανέκαμψε με πιο αργούς ρυθμούς από σχεδόν κάθε άλλο κλάδο
Ο εκπαιδευτικός κλάδος όχι μόνο πλήρωσε περισσότερα για την αποκατάσταση αλλά χρειάστηκε και περισσότερο χρόνο. Οι εκπαιδευτικοί φορείς είχαν σχεδόν διπλάσιες πιθανότητες σε σχέση με το συνολικό δείγμα να βρεθούν αντιμέτωποι με μία διαδικασία ανάκτησης διάρκειας ενός μήνα ή και περισσότερο.

Τόσο η πρωτοβάθμια/δευτεροβάθμια όσο και η τριτοβάθμια εκπαίδευση βρέθηκαν στις πρώτες θέσεις της λίστας των κλάδων με τους μεγαλύτερους μέσους χρόνους αποκατάστασης, ενώ η πρωτοβάθμια/δευτεροβάθμια εκπαίδευση κατέλαβε την κορυφή και σε μία άλλη κατηγορία παρατεταμένης ανάκτησης. Μπορείτε να βρείτε όλες τις λεπτομέρειες στην έκθεση.
Η οικονομική πτυχή κινήθηκε προς διαφορετικές κατευθύνσεις
Οι απαιτήσεις λύτρων προς τους εκπαιδευτικούς φορείς υποχώρησαν σε χαμηλό πολλών ετών, με τη διάμεση απαίτηση να πέφτει στα $775.200, συνεχίζοντας την πτωτική τάση που παρατηρείται τα τελευταία δύο χρόνια.
Οι πληρωμές λύτρων κινήθηκαν προς την αντίθετη κατεύθυνση, σημειώνοντας μικρή άνοδο στα $515.000 (διάμεσος τιμή). Παρόλα αυτά, το ποσό αυτό παρέμεινε χαμηλότερο από τη συνολική διάμεση τιμή στην έκθεση-έρευνα (που ήταν τα $769.000). Αποτελεί θετική εξέλιξη το γεγονός ότι η εκπαίδευση συνέχισε να πληρώνει λιγότερα από τον γενικό μέσο όρο, παρόλο που βρέθηκε αντιμέτωπη με υψηλότερες απαιτήσεις.
Η έκθεση αναλύει ποιος εκπαιδευτικός τομέας οδηγεί τις απαιτήσεις και τις πληρωμές προς τα κάτω.
Άμυνες που καταγράφουν το σήμα αλλά δεν ενεργούν
Ένα κοινό μοτίβο διατρέχει όλους τους κλάδους και τομείς στα φετινά ευρήματα. Αν και σχεδόν όλα τα θύματα επιθέσεων όπου χρησιμοποιήθηκαν κλεμμένα ή παραβιασμένα διαπιστευτήρια είχαν ενεργοποιημένη την επαλήθευση ταυτότητας πολλαπλών παραγόντων ή MFA (98% στην εκπαίδευση, 97% στο σύνολο της έρευνας), τα δεδομένα των περισσότερων κρυπτογραφήθηκαν.
Μια άλλη ερώτηση αποκάλυψε ότι τα τείχη προστασίας (firewalls) εντόπισαν το 65% των επιθέσεων πριν από την πυροδότηση του ransomware. Παρά ταύτα, ακόμη και σε αυτές τις περιπτώσεις έγκαιρου εντοπισμού, τα θύματα στην εκπαίδευση είδαν τα δεδομένα τους να κρυπτογραφούνται στο 51% των περιπτώσεων.
Τα συστήματα ελέγχου συλλέγουν τα σωστά σήματα αλλά δεν συνδέονται επαρκώς και κατά τέτοιο τρόπο μεταξύ τους για να σταματήσουν μία επίθεση έγκαιρα. Μία από τις συστάσεις της έκθεσης είναι η μετάβαση της κυβερνοασφάλειας προς μια συστημική αμυντική στάση, όπου οι μηχανισμοί ελέγχου ταυτότητας, ηλεκτρονικού ταχυδρομείου, τερματικών συσκευών και δικτύου θα ανταλλάσσουν σήματα και θα αντιδρούν ως ένα ενιαίο σύνολο.

Η έκθεση εξετάζει επίσης πως η πίεση του ransomware επηρεάζει τους ανθρώπους. Το 53% των ομάδων στην τριτοβάθμια εκπαίδευση ανέφερε αυξημένη πίεση από τη ανώτατη διοίκηση μετά από μια επίθεση, ενώ περίπου 4 στις 10 ομάδες κατέγραψαν απουσίες προσωπικού λόγω στρες ή θεμάτων ψυχικής υγείας, ποσοστά πολύ υψηλότερα από τον γενικό μέσο όρο.
Για έναν τομέα όπου η ανάκαμψη είναι ήδη πιο αργή και δαπανηρή, η σύνδεση των υφιστάμενων αμυνών αποτελεί το σημείο με τη μεγαλύτερη απόδοση επένδυσης, τόσο για την προστασία των δεδομένων όσο και για την αποσυμφόρηση των ομάδων που τα υπερασπίζονται.
Πηγή: Sophos
Η λίστα MSP 501 θεωρείται ευρέως ως μία από τις πιο ολοκληρωμένες παγκόσμιες λίστες κατάταξης στον κλάδο των διαχειριζόμενων υπηρεσιών IT (Managed IT Services). Η ένταξη στην συγκεκριμένη λίστα δεν αποτελεί μικρό επίτευγμα, καθώς απαιτεί πραγματική επιχειρησιακή πειθαρχία, συνεπή εξυπηρέτηση πελατών και μια επιχείρηση που είναι δομημένη για βιώσιμη ανάπτυξη.
Οι οργανισμοί που συμπεριλαμβάνονται στη λίστα MSP 501 για το 2026 συγκέντρωσαν έσοδα άνω των $32 δισεκατομμυρίων συνολικά, με μέσο ρυθμό ανάπτυξης 10,1%. Το πελατολόγιο αυξήθηκε κατά 13,4% και το προσωπικό κατά 7%.
Στην Kaseya, είμαστε ενθουσιασμένοι που τόσοι πολλοί από τους συνεργάτες μας κατάφεραν να αποκτήσουν μία θέση στη λίστα καθώς γνωρίζουμε από πρώτο χέρι τη σκληρή δουλειά, την καινοτομία και τη στρατηγική αφοσίωση στους πελάτες που απαιτούνται για να επιτευχθεί αυτή τη διάκριση.
«Θερμά συγχαρητήρια σε όλους τους διακριθέντες στη φετινή λίστα MSP 501 και ιδιαίτερα στους περισσότερους από 300 συνεργάτες της Kaseya -συμπεριλαμβανομένων και 10 από τους 20 κορυφαίους», δήλωσε ο Dan Tomaszewski, EVP, Channel της Kaseya. «Αξίζουν και με το παραπάνω αυτή την αναγνώριση».
Ποια είναι ωστόσο τα χαρακτηριστικά των παρόχων διαχειριζόμενων υπηρεσιών που καταφέρνουν να εισέλθουν στη λίστα από εκείνους που δεν τα καταφέρνουν; Για να το ανακαλύψουμε, μιλήσαμε με τον Christopher Miller, CRO της ATB Technologies, η οποία περιλαμβάνεται στη λίστα για έκτη συνεχόμενη χρονιά. Διαβάστε παρακάτω τι κάνουν διαφορετικά ο ίδιος και οι υπόλοιποι κορυφαίοι πάροχοι διαχειριζόμενων υπηρεσιών (MSPs).
«Οι καλύτεροι MSPs δεν επιδιώκουν θέσεις σε λίστες κατάταξης» δήλωσε ο Miller. «Επιδιώκουν την επιτυχία των πελατών τους, και η αναγνώριση αποτελεί παράπλευρο αποτέλεσμα αυτής της προσήλωσης».
1.Αντιμετωπίζουν την τεχνητή νοημοσύνη και την κυβερνοασφάλεια ως μoχλούς ανάπτυξης
Τα τρία τέταρτα των παρόχων της κατάταξης MSP 501 για το 2026 ανέδειξαν τη διαχειριζόμενη ασφάλεια (Managed Security) ως την κύρια πηγή εσόδων τους. Η ασφάλεια και η τεχνητή νοημοσύνη (AI) αποτέλεσαν -και αποτελούν- τους δύο κορυφαίους αναμενόμενους τομείς ανάπτυξης για το 2026. Οι MSPs της λίστας έχουν ξεπεράσει προ πολλού το στάδιο της συζήτησης για τα παραπάνω. Πλέον, «χτίζουν» υπηρεσίες γύρω από αυτές τις τεχνολογίες.
Σύμφωνα με την έκθεση «DNA of MSP Growth» της PartnerOptimizer, οι νικητές της λίστας MSP 501 έδωσαν 3,8 φορές μεγαλύτερη έμφαση στο AI σε σύγκριση με τον υπόλοιπο κλάδο. Αυτή η προσήλωση αντικατοπτρίζει το βάθος των δυνατοτήτων AI τους και τον συγκροτημένο τρόπο με τον οποίο ενσωματώνουν την τεχνητή νοημοσύνη στις υπηρεσίες τους.
Ο Miller ωστόσο σπεύδει να διαχωρίσει την πώληση εργαλείων AI από την επίτευξη ουσιαστικών αποτελεσμάτων. «Η πραγματικότητα είναι ότι το λογισμικό από μόνο του δεν πρόκειται να κάνει το AI να λειτουργήσει σε έναν οργανισμό» δήλωσε. «Είναι απλώς ένα εργαλείο. Το θέμα είναι πως παραδίδουμε αποτελέσματα. Αυτό απαιτεί εργαζόμενους με εξειδικευμένες γνώσεις, ηγετική σκέψη και τη μετατροπή ενός εργαλείου σε μετρήσιμο αποτέλεσμα».
Αυτή η ειδοποιός διαφορά μεταξύ της απλής εγκατάστασης και εφαρμογής της τεχνολογίας και της παραγωγής αποτελεσμάτων αποτελεί ένα από τα πιο ξεκάθαρα γνωρίσματα των κορυφαίων MSPs.
2.Από το να προσφέρουν απλώς τεχνική υποστήριξη εξελίχθηκαν σε στρατηγικούς συμβούλους
Ο κλάδος των παρόχων διαχειριζόμενων υπηρεσιών (MSPs) έχει υποστεί δομικές αλλαγές τις τελευταίες δύο δεκαετίες μεταβαίνοντας από την απομακρυσμένη παρακολούθηση/επιτήρηση στο νέφος (cloud) και πλέον στο AI. Οι νικητές της λίστας MSP 501 βρίσκονται στην πρώτη γραμμή αυτών των κοσμογονικών αλλαγών.
Ο Miller, με 20ετή πορεία στον κλάδο περιγράφει αυτόν τον μετασχηματισμό:
«Εξελιχθήκαμε από την παροχή απλής τεχνικής υποστήριξης (IT support) στο να γίνουμε στρατηγικοί επιχειρηματικοί σύμβουλοι. Σήμερα, οι πελάτες μας περιμένουν καθοδήγηση γύρω από την κυβερνοασφάλεια, τη συμμόρφωση (compliance), τον ψηφιακό μετασχηματισμό στο νέφος και την υιοθέτηση του AI».
Αντί να ξεκινούν με την τεχνολογία, ο Miller και η ομάδα του προσεγγίζουν κάθε συζήτηση για το AI με τους πελάτες τους θέτοντας ένα ερώτημα: «Πιο αποτέλεσμα προσπαθείτε να επιτύχετε;». Στη συνέχεια αποφασίζουν αν το AI είναι το κατάλληλο μέσο για την επίτευξη του στόχου. Πρόκειται για μια απλή αλλαγή οπτικής, η οποία ωστόσο κάνει τη διαφορά ανάμεσα σε έναν απλό προμηθευτή και σε έναν αξιόπιστο σύμβουλο.
«Η τεχνολογία αποτελεί πλέον θέμα συζήτησης στο διοικητικό συμβούλιο. Οι MSPs που μπορούν να συνδέσουν τις τεχνολογικές αποφάσεις με τα επιχειρηματικά αποτελέσματα είναι αυτοί που θα καθορίσουν την επόμενη δεκαετία στον χώρο μας».
3.Εφαρμόζουν όσα διακηρύσσουν δοκιμάζοντας το AI εσωτερικά
Οι κορυφαίοι MSPs δεν συνιστούν απλώς το AI στους πελάτες τους, το χρησιμοποιούν στις δικές τους επιχειρήσεις. Η εταιρεία ATB Technologies αξιοποιεί το AI στη διαχείριση αιτημάτων, στην ενσωμάτωση νέων χρηστών, στις προσλήψεις, στο HR και στο marketing.
«Δοκιμάζουμε τις αναδυόμενες τεχνολογίες εσωτερικά επειδή πιστεύουμε ότι πρέπει να τις δούμε και να τις αξιολογήσουμε οι ίδιοι πριν τις προτείνουμε στους πελάτες μας. Αυτή η προσέγγιση μας παρέχει με πραγματικά σενάρια και ουσιαστικές λύσεις» επισήμανε ο Miller.
Η απόδοση της επένδυσης (ROI) είναι άμεση. Όπως απλά εξηγεί ο Miller, μία σωστά δομημένη προτροπή (prompt) μπορεί να παράγει το 90% αυτού που χρειάζεστε μέσα σε λίγα λεπτά απαιτώντας στη συνέχεια το πολύ μία ώρα βελτιστοποίησης αντί για μια ολόκληρη ημέρα εργασίας. Σε επίπεδο ομάδας, αυτού του είδους η παραγωγικότητα λειτουργεί αθροιστικά και απελευθερώνει χρόνο για εργασία υψηλότερης αξίας.
4.Επενδύουν στους ανθρώπους τους και αξιοποιούν το AI για να τους βοηθήσουν, όχι να τους αντικαταστήσουν
Οι πάροχοι διαχειριζόμενων υπηρεσιών (MSPs) που περιλαμβάνονται στη λίστα MSP 501 αναφέρουν σταθερά την επένδυση στο ανθρώπινο δυναμικό ως κύριο παράγοντα διαφοροποίησης. Το 2026 ωστόσο, αυτή η συζήτηση είναι άρρηκτα συνδεδεμένη με το AI.
Ο Miller αναφέρει ένα συγκεκριμένο παράδειγμα από το πελατολόγιο του: τεχνικές εταιρείες που αδυνατούν να προσλάβουν εξειδικευμένο προσωπικό αρκετά γρήγορα, με αποτέλεσμα οι ομάδες να εργάζονται στο 125% των δυνατοτήτων τους. Η προσέγγιση της ATB Technologies είναι να χρησιμοποιείται το AI για την απορρόφηση αυτού του πρόσθετου φόρτου (25-35%) -δηλαδή των επαναλαμβανόμενων εργασιών χαμηλής κρίσης που δεν επιθυμούν να κάνουν οι εργαζόμενοι -ώστε το προσωπικό να εστιάζει σε εργασίες που προσφέρουν πραγματική επιχειρηματική αξία.
«Αν νοιάζεσαι πραγματικά για τους ανθρώπους σου, ο στόχος δεν είναι να τους αφήσεις χωρίς δουλειά, αλλά να τους βοηθήσεις να απολαμβάνουν τη δουλειά τους περισσότερο».
Η φιλοσοφία αυτή που τοποθετεί τον άνθρωπο στο επίκεντρο, διατρέχει τους καλύτερους MSPs της λίστας και βρίσκει μεγάλη απήχηση στους πελάτες τους που βρίσκονται αντιμέτωποι με τις ίδιες πιέσεις στο εργατικό τους δυναμικό.
5.Επιδιώκουν την επιτυχία του πελάτη, όχι να βρεθούν σε λίστες κατάταξης
Ίσως το πιο σταθερό μοτίβο ανάμεσα στους διακριθέντες της λίστας MSP 501 είναι αυτό που εύκολα μπορεί κάποιος να παραβλέψει: Οι κορυφαίοι MSPs επικεντρώνονται εμμονικά στα αποτελέσματα των πελατών τους, και η αναγνώριση αποτελεί φυσικό επακόλουθο.
«Οι καλύτεροι MSPs δεν επιδιώκουν να μπουν σε λίστες κατάταξης. Επιδιώκουν την επιτυχία του πελάτη, και η αναγνώριση γίνεται υποπροϊόν αυτής της προσήλωσης» τονίζει ο Miller.
Η επιτυχία της ATB Technologies βασίζεται σε τρία πράγματα: εμμονική προσήλωση στα αποτελέσματα των πελατών, επένδυση στους ανθρώπους και υϊοθέτηση της καινοτομίας χωρίς να χάνεται η επιχειρηματική αξία που πρέπει να προσφέρει.
Πως η Kaseya βοήθησε την ATB Technologies και άλλους MSPs
Για πολλούς από τους 300+ συνεργάτες της Kaseya που βρέθηκαν στη φετινή λίστα, η συνεισφορά της Kaseya υπήρξε καθοριστική για την ανάπτυξή τους. Ο Miller εργάζεται στο οικοσύστημα της Kaseya σε πολλαπλές πλατφόρμες, από το Autotask και το Datto μέχρι τη σημερινή μορφή της Kaseya.
«Η Kaseya μας βοήθησε πραγματικά να αναπτυχθούμε με ασφάλεια και αποδοτικότητα. Μας παρέχει τα εργαλεία, τον αυτοματισμό, την ασφάλεια και την παρακολούθηση -τη συνολική επιχειρησιακή συνέπεια που χρειαζόμαστε ως MSP».
Εξίσου σημαντικό, σύμφωνα με τον Miller, είναι το γεγονός ότι η Kaseya αποτελεί έναν ισχυρό συνεργάτη για την ATB Technologies:
«Μας προσφέρει γνώση για τον κλάδο και πρόσβαση σε μια κοινότητα άλλων επιτυχημένων MSPs. Αυτός ο συνδυασμός τεχνολογίας και συνεργασίας είναι που μας βοηθά να προσφέρουμε μια πιο συνεπή, ασφαλή και στρατηγική εμπειρία στους πελάτες μας».
Στην Kaseya, παραμένουμε προσηλωμένοι στην παροχή βοήθειας στους συνεργάτες μας για να αναπτύσσονται.
«Θέλουμε να είμαστε ο συνεργάτης που επενδύει πραγματικά στην επιτυχία σας» δήλωσε ο Dan Tomaszewski της Kaseya. «Οι καλύτερες συνεργασίες χτίζονται πάνω σε κοινές φιλοδοξίες και αυτή η κοινότητα τις διαθέτει σε αφθονία».
Το μέλλον ανήκει στους MSPs που επενδύουν στις σχέσεις
Οι κορυφαίοι MSPs χτίζουν επιχειρήσεις με ουσιαστικό βάθος: στις πρακτικές ασφαλείας, στις δυνατότητες AI, στην επιχειρησιακή πειθαρχία και στις σχέσεις με τους πελάτες τους.
«Το μέλλον ανήκει στους MSPs που μπορούν να συνδυάσουν τον αυτοματισμό, την κυβερνοασφάλεια και το AI με αυτό που η τεχνολογία δεν μπορεί να αντικαταστήσει και αυτό είναι οι σχέσεις εμπιστοσύνης», καταλήγει ο Miller.
Συγχαρητήρια και πάλι σε όλους τους διακριθέντες της λίστας MSP 501 για το 2026 και στους συνεργάτες της Kaseya που κατέκτησαν τη θέση τους στη λίστα. Η δουλειά που κάνετε για τους πελάτες σας, τις ομάδες σας και τον ευρύτερο κλάδο είναι αυτή που κάνει αυτή την κοινότητα ξεχωριστή.
Πηγή: Kaseya
Η G2 δημοσίευσε τις εκθέσεις Fall 2026 και οι πελάτες τοποθέτησαν εκ νέου τη Sophos ανάμεσα στους κορυφαίους προμηθευτές προϊόντων και υπηρεσιών κυβερνοασφάλειας της αγοράς.
Η Sophos αναδείχθηκε ως η #1 λύση συνολικά στις κατηγορίες Endpoint Protection Platforms (EPP), Managed Detection and Response (MDR), Extended Detection and Response (XDR) και Firewall Software. Επιπλέον, η εταιρεία αναγνωρίστηκε ως Leader για 17η συνεχόμενη φορά στην έκθεση G2 Overall Grid® για τις κατηγορίες Endpoint Protection Platforms, Endpoint Detection and Response (EDR), XDR, Firewall Software, and MDR.
Πιστεύουμε ότι αυτές οι πρωτιές (#1 Overall) στις κατηγορίες Endpoint Protection, XDR, MDR και Firewall σε συνδυασμό με την αναγνώριση τη εταιρείας ως Leader στις κατηγορίες Endpoint Protection, EDR, XDR, MDR και Firewall αντικατοπτρίζουν τη δέσμευση της Sophos να παρέχει ισχυρή, ενοποιημένη προστασία κυβερνοασφάλειας χωρίς να αυξάνει την επιχειρησιακή πολυπλοκότητα. Με βάση τα σχόλια των πελατών, οι οργανισμοί συνεχίζουν να ξεχωρίζουν τη Sophos για τα ισχυρά αποτελέσματα ασφαλείας, τη συγχρονισμένη απόκριση μεταξύ προϊόντων (Synchronized Security), την εύκολη εγκατάσταση και την καθημερινή χρηστικότητα.
Επιπλέον, η Sophos είναι ο μοναδικός προμηθευτής που αναγνωρίζεται ως Leader και στις πέντε αυτές βασικές αγορές κυβερνοασφάλειας -μια διάκριση που θεωρούμε ότι υπογραμμίζει τη δύναμη του Sophos Fusion, του πιο ολοκληρωμένου και εγγενώς βασισμένου σε τεχνητή νοημοσύνη (AI-native) αμυντικού συστήματος κυβερνοασφάλειας στην αγορά, το οποίο προστατεύει περισσότερους από 625.000 οργανισμούς παγκοσμίως.
Τα αποτελέσματα της Sophos στην έκθεση G2 Fall 2026 με μια ματιά
Κατά την περίοδο που πραγματοποιήθηκαν οι αξιολογήσεις στην έκθεση G2 Fall 2026, η Sophos πέτυχε:
- 73 πρωτιές (#1) στις εκθέσεις παγκόσμιας εμβέλειας της G2.
- Τέσσερις πρωτιές συνολικά (#1 Overall) στις κατηγορίες Endpoint Protection, XDR, MDR και Firewall.
- 15 συνεχόμενες πρωτιές συνολικά (#1 Overall) για το Sophos Firewall στην αναφορά G2 Grid® Report for Firewall.
- Διακρίσεις Leader για 17 συνεχόμενες εποχικές εκθέσεις σε όλες τις αναφερόμενες κατηγορίες G2 Overall Grids.
- Πέντε συνεχόμενες εποχικές εκθέσεις όπου το Sophos Firewall κατατάχθηκε στην πρώτη θέση (#1) από πελάτες στα τμήματα της αγοράς Enterprise, Mid-Market και Small Business.
- Εννέα συνεχόμενες εποχικές εκθέσεις με το Sophos MDR στην 1η θέση συνολικά (#1 Overall).
Σε ποια θέση βρέθηκε το Sophos MDR στις εκθέσεις G2 Fall 2026
Το Sophos MDR αναδείχθηκε ως η #1 συνολικά λύση MDR για ένατη συνεχόμενη εποχική έκθεση της G2. Παράλληλα, αναγνωρίστηκε ως Leader σε όλες τις κατηγορίες πελατών και απέσπασε τις διακρίσεις Best Results και Best Usability ανάμεσα στους πελάτες Enterprise και Mid-Market.
Θεωρούμε ότι αυτή διαρκή αναγνώριση του Sophos MDR αντικατοπτρίζει την εμπιστοσύνη των πελατών στην ικανότητά του να παρέχει 24/7 παρακολούθηση και ανταπόκριση σε απειλές μέσα από ένα εύχρηστο μοντέλο υπό τη μορφή υπηρεσίας, βοηθώντας τις ομάδες πληροφορικής (IT) και ασφαλείας να ενισχύσουν την ασφάλειά των οργανισμών τους μειώνοντας παράλληλα τον επιχειρησιακό/λειτουργικό φόρτο.
Ποιες θέσεις κατέκτησαν τα Sophos Endpoint και XDR στις αναφορές G2 Fall 2026
Το Sophos Endpoint διατήρησε την συνολικά #1 θέση του τόσο στην κατηγορία Endpoint Protection Platforms όσο και στο XDR για τρίτη συνεχόμενη εποχική έκθεση. Συνολικά στις κατηγορίες Endpoint Protection και XDR, η Sophos έλαβε την 1η θέση σε 30 εκθέσεις.
Το Sophos Endpoint έλαβε επίσης τις εξής διακρίσεις:
- Best Results και Best Usability στην κατηγορία Endpoint Protection Platforms σε όλες τις κατηγορίες πελατών (Enterprise, Mid-Market και Small Business).
- Best Usability στην κατηγορία Endpoint Detection and Response (EDR) στους πελάτες Enterprise και Mid-Market.
- Best Overall Results και Best Usability στην κατηγορία Extended Detection and Response (XDR).
Σε ποια θέση της κατάταξης βρέθηκε το Sophos Firewall στις εκθέσεις G2 Fall 2026
Το Sophos Firewall κατέκτησε την 15η συνεχόμενη πρώτη θέση του συνολικά (#1 Overall) στην έκθεση G2 Grid® Report for Firewall. Αναδείχθηκε επίσης ως η #1 λύση Firewall από πελάτες στα τμήματα της αγοράς Enterprise, Mid-Market και Small Business για 5η συνεχόμενη εποχική αναφορά.
Επιπλέον, το Sophos Firewall απέσπασε τις εξής διακρίσεις από την G2 στις κατηγορίες Overall, Enterprise, Mid-Market και Small Business:
- Καλύτερα αποτελέσματα (Best Results)
- Μεγαλύτερη ευχρηστία (Best Usability)
- Καλύτερη σχέση (Best Relationship)
- Πιο εφαρμόσιμο/πρακτικό (Most Implementable)
Γιατί οι οργανισμοί συνεχίζουν να εμπιστεύονται τη Sophos
Οι κατατάξεις G2 Fall 2026 αντικατοπτρίζουν την αναγνώριση της Sophos από τους πελάτες σε πολλαπλούς τομείς του χαρτοφυλακίου της. Οι χρήστες απένειμαν στη Sophos διακρίσεις όπως Overall Best Results, Best Usability και Best Relationship στις κατηγορίες Firewall, Endpoint Protection Platforms και XDR.
Αυτές οι διακρίσεις επιβεβαιώνουν τη σημασία που δίνουν οι πελάτες στην αποτελεσματικότητα της ασφάλειας, τη χρηστικότητα και τη σχέση με τον κατασκευαστή κατά την αξιολόγηση λύσεων κυβερνοασφάλειας.
Τι σημαίνει κάθε κατάταξη στις εκθέσεις G2 Fall 2026 για τις ομάδες ασφαλείας
Οι οργανισμοί καλούνται να ισορροπήσουν την ανάγκη για αποτελεσματική κυβερνοασφάλεια με τις επιχειρησιακές απαιτήσεις που βαραίνουν τις ομάδες IT και ασφαλείας.
Η αναγνώριση της Sophos στις κατηγορίες Endpoint, XDR, MDR και Firewall αναδεικνύει το εύρος και την έκταση των θετικών σχολίων που έχει συγκεντρώσει το χαρτοφυλάκιο ασφαλείας της.
Η Sophos συνδυάζει αυτές τις δυνατότητες ώστε να βοηθήσει τους οργανισμούς να:
- Προστατεύουν τερματικές συσκευές και δίκτυα σε όλο το περιβάλλον τους.
- Εντοπίζουν, να διερευνούν και να ανταποκρίνονται σε απειλές.
- Απλοποιούν τη διαχείριση ασφαλείας και τις καθημερινές ροές εργασίας.
- Μειώνουν τον επιχειρησιακό/λειτουργικό φόρτο των εσωτερικών ομάδων IT και ασφαλείας.
- Ενισχύουν την ασφάλεια μέσω ενοποιημένων προϊόντων, υπηρεσιών και πληροφόρησης απειλών (threat intelligence).
Τι δηλώνουν οι πελάτες της Sophos
Μη μένετε μόνο στα δικά μας λόγια. Οι πελάτες της Sophos περιγράφουν την αξία των Endpoint, Firewall και MDR εστιάζοντας στην ισχυρή προστασία από απειλές, τη μεγαλύτερη ορατότητα, την ευκολότερη διαχείριση, τη συγχρονισμένη ασφάλεια (synchronized security), τη συνεχή παρακολούθηση και τη μειωμένη πίεση στις εσωτερικές ομάδες IT. Τα σχόλιά τους δείχνουν ότι η Sophos βοηθά τους οργανισμούς να ενισχύσουν την ασφάλειά απλοποιώντας παράλληλα τις καθημερινές λειτουργίες.
Sophos MDR
«Το Sophos MDR παρέχει δυνατότητες παρακολούθησης απειλών και άμεσης ανταπόκρισης 24/7 από την ομάδα ασφαλείας. Μειώνει σημαντικά τον φόρτο εργασίας της εσωτερικής μας ομάδας IT, βελτιώνοντας παράλληλα τη συνολική στάση ασφαλείας μας». Πηγή: Πιστοποιημένος Διευθυντής IT στον τομέα Mid-Market (G2 Review).
Sophos Endpoint
«(Το Sophos Endpoint) υπερέχει στον αποκλεισμό του ransomware, των exploits, των επιθέσεων zero-day και άλλων εξελιγμένων απειλών συνδυάζοντας βαθιά μάθηση και AI με συμπεριφορική ανάλυση και πληροφόρηση σε πραγματικό χρόνο». Πηγή: Πιστοποιημένος χρήστης στον τομέα Mid-Market (G2 Review).
Sophos Firewall
«Το καλύτερο στοιχείο του [Sophos Firewall] είναι η συγχρονισμένη ασφάλεια μέσω του Security Heartbeat. Είναι πραγματικά εξαιρετικό το γεγονός ότι το firewall μπορεί να επικοινωνεί με τις συσκευές στο δίκτυο και να σταματά αμέσως οποιαδήποτε συσκευή προκαλεί περαιτέρω προβλήματα». Πηγή: Πιστοποιημένος Αναλυτής Ασφαλείας στον τομέα Small Business (G2 Review).
Μάθετε περισσότερα για τις λύσεις ασφαλείας της Sophos
Ανακαλύψτε πως η Sophos βοηθά τους οργανισμούς να προστατεύουν τερματικές συσκευές και δίκτυα, να εντοπίζουν και να ανταποκρίνονται σε απειλές και να απλοποιούν τις επιχειρήσεις/λειτουργίες ασφαλείας:
- Sophos Endpoint
- Sophos XDR
- Sophos MDR
- Sophos Firewall
- Sophos AI-Native Cybersecurity Defense System
- Grid® Report for Managed Detection and Response (MDR) | Fall 2026
- Grid® Report for Firewall Software | Fall 2026
Πηγή: Sophos
Η κύρια διαφορά μεταξύ της διακυβέρνησης AI (AI governance) και της συμμόρφωσης AI (AI compliance) είναι ότι η διακυβέρνηση AI αποτελεί το εσωτερικό πλαίσιο που αναπτύσσει ένας οργανισμός για την υπεύθυνη διαχείριση της τεχνητής νοημοσύνης ενώ η συμμόρφωση AI είναι ο τρόπος με τον οποίο οι οργανισμοί αποδεικνύουν στις ρυθμιστικές αρχές ότι τηρούν τους ισχύοντες νόμους και κανονισμούς. Οι δύο συγκεκριμένοι όροι χρησιμοποιούνται συχνά σαν να είναι συνώνυμοι ωστόσο αφορούν διαφορετικά πράγματα και δίνουν λύση σε διαφορετικά προβλήματα. Μόνο με τη συμμόρφωση, ένας οργανισμός μπορεί να ικανοποιήσει τις ρυθμιστικές αρχές χωρίς να ελέγχει ουσιαστικά τον τρόπο που συμπεριφέρεται η τεχνητή νοημοσύνη. Μόνο με τη διακυβέρνηση, ο οργανισμός μπορεί να διατηρεί και να εφαρμόζει μηχανισμούς ελέγχου αλλά αδυνατεί να αποδείξει ότι οι συγκεκριμένοι μηχανισμοί ελέγχου πληρούν τα ρυθμιστικά πρότυπα.
Συνεχίστε να διαβάζετε παρακάτω για να μάθετε περισσότερα σχετικά με τη διακυβέρνηση και τη συμμόρφωση AI, πως διαφέρουν και γιατί ο οργανισμός σας χρειάζεται και τα δύο.
Τι είναι η διακυβέρνηση AI;
Η διακυβέρνηση AI είναι το σύνολο των πολιτικών, των ρόλων και των διαδικασιών που καθορίζουν τον τρόπο με τον οποίο ένας οργανισμός αναπτύσσει, εφαρμόζει και διαχειρίζεται την τεχνητή νοημοσύνη καθ’ όλη τη διάρκεια του κύκλου ζωής της. Είναι εσωτερική και προληπτική, διαμορφώνεται από τις αξίες του ίδιου του οργανισμού και θέτει κανόνες και μηχανισμούς ασφαλείας (guardrails) προτού ένα σύστημα περάσει στην παραγωγή.
Στην πράξη, η διακυβέρνηση AI καλύπτει καθημερινές αποφάσεις που καθιστούν την τεχνητή νοημοσύνη υπόλογη, συμπεριλαμβανομένης της ταξινόμησης των περιπτώσεων χρήσης βάσει ρίσκου ή κινδύνου, της ανάθεσης υπευθύνου σε κάθε σύστημα και του καθορισμού εγκριτικών ορίων. Καλύπτει επίσης την εργασία που εκτελείται, όπως την παρακολούθηση της συμπεριφοράς των μοντέλων, την καταγραφή αποφάσεων και τους μηχανισμούς ελέγχου της μεροληψίας (bias checks) ώστε ο οργανισμός να μπορεί να εξηγήσει πως ένα οποιοδήποτε σύστημα καταλήγει σε συγκεκριμένα αποτελέσματα.
Τι είναι η συμμόρφωση AI;
Η συμμόρφωση AI περιλαμβάνει την ικανοποίηση των εξωτερικών απαιτήσεων -νόμων, κανονισμών, βιομηχανικών προτύπων και συμβατικών υποχρεώσεων -που διέπουν τη χρήση της τεχνητής νοημοσύνης. Σε αντίθεση με τη διακυβέρνηση, δεν διαμορφώνεται από τις αξίες του ίδιου του οργανισμού. Αντ’ αυτού, απαντά στο ερώτημα αν ένας οργανισμός ακολουθεί ή όχι τους κανόνες που ισχύουν για αυτήν (την τεχνητή νοημοσύνη). Κανονισμοί όπως ο EU AI Act επιβάλλουν διαβαθμίσεις ρίσκου/κινδύνου, υποχρεώσεις διαφάνειας και ανθρώπινη εποπτεία για συστήματα υψηλού κινδύνου. Οι οργανισμοί υϊοθετούν επίσης όλο και περισσότερο εθελοντικά πλαίσια όπως το NIST AI Risk Management Framework για να επιδείξουν μια αξιόπιστη, δομημένη προσέγγιση ακόμη και εκεί όπου η νομοθεσία δεν έχει ακόμη προλάβει τις εξελίξεις.
Οι κύριες διαφορές μεταξύ της διακυβέρνησης AI και της συμμόρφωσης AI
Η διακυβέρνηση AI είναι εσωτερική και προληπτική, πηγάζει από το εσωτερικό ενός οργανισμού και αντικατοπτρίζει τα πρότυπα που θέτει ο ίδιος ο οργανισμός για τον εαυτό του. Η συμμόρφωση AI είναι εξωτερική και βασίζεται σε αποδεικτικά στοιχεία, επικυρώνοντας ότι ο οργανισμός πληροί τους κανόνες που ορίζονται από τρίτους ενώ εξαρτάται και από την τεκμηρίωση που μπορεί να προσκομίσει ένας οργανισμός. Η διακυβέρνηση διερωτάται αν ένας οργανισμός διαχειρίζεται υπεύθυνα την τεχνητή νοημοσύνη και αναπτύσσει τους μηχανισμούς ελέγχου που απαιτούνται για να το επιτύχει. Η συμμόρφωση διερωτάται αν ο οργανισμός πληροί τους κανόνες και μπορεί να προσκομίσει στοιχεία για να το αποδείξει. Παρακάτω παρατίθενται οι βασικές διαφορές μεταξύ της διακυβέρνησης AI και της συμμόρφωσης AI.
| Διακυβέρνηση AI | Συμμόρφωση AI | |
|---|---|---|
| Καθορίζεται από | Εσωτερικές αξίες, ανοχή κινδύνου και στόχοι | Εξωτερικοί νόμοι, ρυθμιστικές αρχές και πρότυπα |
| Στάση/ Προσέγγιση | Προλαμβάνει τα προβλήματα προτού συμβούν | Επικυρώνει κανόνες που βρίσκονται ήδη σε ισχύ |
| Βασικό αποτέλεσμα | Μηχανισμοί ελέγχου, ιδιοκτησία και λογοδοσία | Τεκμηρίωση, γνωστοποιήσεις και αποδεικτικά στοιχεία ελέγχου |
| Παραδείγματα | Συμβούλια αξιολόγησης, ροές εργασιών εγκρίσεων και παρακολούθηση | Συμμόρφωση με EU AI Act, ISO/IEC 42001 και GDPR |
Πως η διακυβέρνηση AI και η συμμόρφωση AI συνεργάζονται
Παρά τις διαφορές τους, η διακυβέρνηση AI και η συμμόρφωση AI είναι αλληλεξαρτώμενες. Από τη στιγμή που ένας οργανισμός έχει ταξινομήσει τις περιπτώσεις χρήσης του, έχει αναθέσει υπευθύνους και έχει ενσωματώσει την παρακολούθηση στον τρόπο λειτουργίας της τεχνητής νοημοσύνης, η ικανοποίηση μιας εξωτερικής απαίτησης γίνεται σε μεγάλο βαθμό ζήτημα υπόδειξης μηχανισμών ελέγχου που ήδη υπάρχουν. Η συμμόρφωση χωρίς διακυβέρνηση είναι τεκμηρίωση χωρίς αντίκρισμα: τα έγγραφα ικανοποιούν μια λίστα ελέγχου ενώ στην πράξη οι κανόνες παραμένουν ανεφάρμοστοι. Η πραγματική συμμόρφωση AI είναι βιώσιμη μόνο όταν η διακυβέρνηση AI επιτελεί το έργο που απαιτείται στο παρασκήνιο.
Η τεχνητή νοημοσύνη χρειάζεται τόσο τη διακυβέρνηση όσο και τη συμμόρφωση
Η παράλειψη είτε της διακυβέρνησης AI είτε της συμμόρφωσης AI έχει σημαντικές συνέπειες. Αν υστερείτε στη συμμόρφωση, εκθέτετε τον οργανισμό σε ρυθμιστικά πρόστιμα και κυρώσεις καθώς και σε διαρκή και ανεπανόρθωτη βλάβη της φήμης του. Αν υστερείτε στη διακυβέρνηση, βρίσκεστε αντιμέτωποι με τη μη ασφαλή υϊοθέτηση της τεχνητής νοημοσύνης και με υψηλότερο κίνδυνο εξαιτίας του σκιώδους AI (shadow AI). Και οι δύο κίνδυνοι αυξάνονται καθώς οι πράκτορες τεχνητής νοημοσύνης (AI agents) αποκτούν όλο και ευρύτερη προνομιακή πρόσβαση στο περιβάλλον σας, με αποτέλεσμα η διακυβέρνηση και η ασφάλεια να καθίσταται απολύτως απαραίτητες για την προστασία ευαίσθητων δεδομένων.
Ασφαλίστε τους πράκτορες τεχνητής νοημοσύνης και την προνομιακή πρόσβαση με το Keeper® για την επιβολή πρόσβασης βάση της αρχής του ελάχιστου προνομίου, τη διατήρηση αρχείων λεπτομερούς καταγραφής (ιχνηλάτηση) και τον έλεγχο τόσο των ανθρώπινων όσο και των μηχανικών ταυτοτήτων.
Πηγή: Keeper
Η έκθεση Sophos AI Security 2026 που δημοσιεύθηκε τον περασμένο μήνα αποκάλυψε την τρέχουσα κατάσταση των κυβερνοεπιθέσεων που έρχονται ενισχυμένες με τεχνητή νοημοσύνη: τα χρονοδιαγράμματα επιταχύνονται δραματικά από εβδομάδες σε ημέρες. Η άμυνα απέναντι σε αυτή την ταχύτητα απαιτεί κάτι παραπάνω από πρόσβαση σε προηγμένα μοντέλα. Αυτό που χρειάζονται οι οργανισμοί επίσης είναι ένα σύστημα για την επιχειρησιακή αξιοποίηση αυτών των μοντέλων σε ενεργές άμυνες όπως και την εμβέλεια για την παροχή αυτής της δυνατότητας σε κλίμακα.
Πρόσφατα, οι Sophos και OpenAI ανακοίνωσαν μία συνεργασία για τη μεταφορά των πρωτοποριακών μοντέλων της OpenAI στο δίκτυο συνεργατών και στους παρόχους υπηρεσιών μέσω του Sophos Fusion, του πληρέστερου και εγγενώς βασισμένου σε τεχνητή νοημοσύνη (AI-native) αμυντικού συστήματος κυβερνοασφάλειας στη βιομηχανία. Συνδυάζοντας τις πρωτοποριακές δυνατότητες των μοντέλων της OpenAI με τη βαθιά γνώση που έχει η Sophos από τα περιβάλλοντα των πελατών της, οι συνεργάτες της Sophos έχουν την ευκαιρία να παρέχουν ασφάλεια αιχμής τεχνητής νοημοσύνης ως ένα ενιαίο διασυνδεδεμένο αμυντικό σύστημα καθώς και να αναπτύξουν υπηρεσίες πάνω σε αυτό.
Η Sophos προσκλήθηκε επίσης να συμμετάσχει σε ένα νέο πρόγραμμα που επεκτείνει το Daybreak Cyber Partner Program της OpenAI για διαχειριζόμενες υπηρεσίες ασφαλείας.
Οι τρεις τρόποι με τους οποίους η Τεχνητή Νοημοσύνη συναντά την κυβερνοασφάλεια
Ο Fernando Montenegro του Futurum Group διακρίνει τη σχέση μεταξύ τεχνητής νοημοσύνης (AI) και κυβερνοασφάλειας σε τρία μέρη με την Sophos και OpenAI να εστιάζουν ξεχωριστά σε καθένα από αυτά:
- Ασφάλεια από την Τεχνητή Νοημοσύνη (Security from AI): Η AI ενισχύει και επιταχύνει την ανάπτυξη κακόβουλων τεχνικών, την εκμετάλλευση ευπαθειών και επιτρέπει στους επιτιθέμενους να εξαπολύουν περισσότερες επιθέσεις σε περισσότερους στόχους. Η αναχαίτιση αυτών των επιθέσεων που ενισχύονται από AI αποτελεί βασικό πυλώνα του αμυντικού συστήματος της Sophos. Για παράδειγμα:
- Το Sophos Endpoint αποτρέπει και αποκλείει τις τεχνικές που χρησιμοποιούνται για την εκμετάλλευση ευπαθειών, οπότε μία νέα ευπάθεια που ανακαλύφθηκε από AI να συναντά το ίδιο τείχος με μια ήδη γνωστή.
- Το πρακτορικό κέντρο επιχειρήσεων κυβερνοασφαλείας (agentic SOC) της Sophos συμπιέζει τον εντοπισμό, τη διερεύνηση και την ανταπόκριση για να ισοφαρίσει το πλεονέκτημα ταχύτητας που παρέχει η AI στους επιτιθέμενους, με το 52% των περιστατικών να επιλύεται εξ ολοκλήρου από την AI σε μέσο χρονικό διάστημα 89 δευτερολέπτων.
- Οι ερευνητές της Sophos παρακολουθούν αδιάκοπα τη χρήση AI για επιθετικού σκοπούς και τα ευρήματά τους τροφοδοτούν άμεσα και τα δύο συστήματα.
- Τεχνητή Νοημοσύνη για την ασφάλεια (AI for security): Καταπολέμηση της φωτιάς με φωτιά. Η Sophos χρησιμοποιεί τεχνητή νοημοσύνη στις λύσεις της από το 2017 και οι δυνατότητες AI είναι ενσωματωμένες σε ολόκληρο το χαρτοφυλάκιο της Sophos. Επιπλέον, κάθε απειλή που αντιμετωπίζει το σύστημα λειτουργεί ενημερωτικά και βελτιωτικά ως προς το σύνολο του συστήματος. Η συνεργασία με την OpenAI έχει ως στόχο την προσθήκη των δυνατοτήτων των μοντέλων αιχμής της πάνω σε μία εγγενώς βασισμένη στην τεχνητή νοημοσύνη βάση αντί για την εκ των υστέρων προσθήκη ή προσαρμογή AI σε αυτήν.
- Ασφάλεια για την Τεχνητή Νοημοσύνη (Security for AI): Καθώς οι οργανισμοί ενσωματώνουν την τεχνητή νοημοσύνη σε κάθε πτυχή της επιχειρηματικής δραστηριότητας τους χρειάζεται παράλληλα να λάβουν και προστατευτικά μέτρα ασφαλείας. Εδώ είναι το σημείο που το Sophos AI Defense γίνεται απαραίτητο καθώς επιτρέπει στους οργανισμούς να έχουν την πολυπόθητη ορατότητα πάνω στη χρήση της AI και του «shadow AI» επιβάλλοντας πολιτικές και βοηθώντας στη διακυβέρνηση του τρόπου με τον οποίο ευαίσθητα δεδομένα χρησιμοποιούνται σε μοντέλα και εργαλεία AI.
Ένα διασυνδεδεμένο αμυντικό σύστημα για το δίκτυο συνεργατών
Το Sophos Fusion σχεδιάστηκε με βάση μία ενιαία και ανοικτή αρχιτεκτονική όπου κάθε σημείο ελέγχου λειτουργεί ως ένα, είτε είναι εγγενές ως προς τη Sophos είτε αποτελεί κάποια ενσωμάτωση τρίτου.
Η συνεργασία (με την OpenAI) διευρύνει αυτή την «ανοικτή λογική» φέρνοντας τα μοντέλα αιχμής της OpenAI στο αμυντικό σύστημα της Sophos το οποίο ήδη συνδέει τερματικά (endpoint), το δίκτυο, το ηλεκτρονικό ταχυδρομείο, το νέφος, την ταυτότητα και τις λειτουργίες ασφαλείας ενώ παράλληλα «αυτοβελτιώνεται» αδιάκοπα χάρη στις πληροφορίες που αποκομίζει από κάθε απειλή που αντιμετωπίζει.
Πολλοί πάροχοι διαχειριζόμενων υπηρεσιών (MSPs) και πάροχοι διαχειριζόμενων υπηρεσιών ασφαλείας (MSSPs) βρίσκονται σε μοναδική θέση να μετατρέψουν αυτές τις πρωτοποριακές δυνατότητες κυβερνοασφάλειας σε πρακτικά αποτελέσματα ασφαλείας, επειδή κατανοούν τα περιβάλλοντα των πελατών τους και επειδή ήδη διαχειρίζονται τις ροές εργασίας από τις οποίες εξαρτάται η ασφάλεια των οργανισμών. Το Sophos Fusion υποστηρίζει αυτή την εργασία συνδέοντας τα τερματικά, το δίκτυο, το ηλεκτρονικό ταχυδρομείο, το νέφος, την ταυτότητα και τις λειτουργίες ασφαλείας σε ένα συντονισμένο αμυντικό σύστημα. Συνδυάζοντας αυτή τη βάση με τις δυνατότητες των μοντέλων αιχμής της OpenAI, η Sophos σχεδιάζει να βοηθήσει τους εγκεκριμένους συνεργάτες να ενισχύσουν τις δυνατότητες ανίχνευσης, διερεύνησης και απόκρισης και παράλληλα να ενισχύσει τους παρόχους διαχειριζόμενων υπηρεσιών (MSPs) να αναπτύξουν και να κλιμακώσουν νέες υπηρεσίες ασφάλειας AI για τους πελάτες τους. Η Sophos σκοπεύει να επεκτείνει αυτή την προστασία με την OpenAI, διασφαλίζοντας τους φόρτους εργασίας AI, τα δεδομένα και τη χρήση τους ως μέρος ενός διασυνδεδεμένου, ενιαίου αμυντικού συστήματος.
Εμβέλεια που εκτείνεται από τις μικρομεσαίες έως τις μεγάλες επιχειρήσεις
Η Sophos υπερασπίζεται περισσότερους από 625.000 οργανισμούς παγκοσμίως, από μικρές επιχειρήσεις έως παγκόσμιους οργανισμούς προσφέροντας τις λύσεις της μέσω ενός δικτύου από περισσότερους από 25.000 συνεργάτες, στους οποίους συμπεριλαμβάνονται περισσότεροι από 7.000 πάροχοι διαχειριζόμενων υπηρεσιών. Αυτός είναι ο τρόπος που η τεχνητή νοημοσύνη αιχμής μπορεί να φτάσει στους οργανισμούς που τη χρειάζονται περισσότερο, συμπεριλαμβανομένων και εκείνων που δεν μπορούν να εφαρμόσουν ή να αξιοποιήσουν τέτοια μοντέλα από μόνοι τους.
Τεχνητή νοημοσύνη αιχμής σε όλες τις διαχειριζόμενες υπηρεσίες μας
Η Sophos επεκτείνει επίσης τη συνεργασία της στο πλαίσιο του Daybreak Cyber Partner Program της OpenAI. Τον Ιούνιο, η Sophos απέκτησε πρόσβαση στα κυβερνο-μοντέλα (cyber models) της OpenAI για να ενισχύσει τα προϊόντα της και τη συλλογή πληροφοριών για απειλές (threat intelligence).
Και τώρα, η Sophos επεκτείνει αυτή την εργασία στο Sophos MDR, στο Digital Forensics and Incident Response (DFIR) και στις συμβουλευτικές υπηρεσίες ως συνεργάτης εκκίνησης στο νέο Daybreak Cyber Partner Program της OpenAI για τις διαχειριζόμενες υπηρεσίες ασφαλείας.
Το συγκεκριμένο πρόγραμμα φέρνει κυβερνο-μοντέλα αιχμής σε οργανισμούς που παρέχουν διαχειριζόμενη ασφάλεια. Ως συνεργάτης εκκίνησης, η Sophos θα εφαρμόσει τα νεότερα μοντέλα με κυβερνοδυνατότητες σε τρεις πυλώνες των διαχειριζόμενων υπηρεσιών της, με τους έμπειρους χειριστές της να διατηρούν τον έλεγχο και τους πελάτες της να μην έχουν άμεση πρόσβαση στα μοντέλα:
- MDR: Τα μοντέλα βοηθούν τους αναλυτές να συσχετίζουν σήματα σε τερματικές συσκευές, δίκτυο, ταυτότητα, ηλεκτρονικό ταχυδρομείο και νέφος διαχωρίζοντας τις πραγματικές απειλές από τον θόρυβο μέσα σε δευτερόλεπτα. Οι αναλυτές επιβεβαιώνουν κάθε εύρημα και κατευθύνουν την ανταπόκριση.
- DFIR: Τα μοντέλα βοηθούν τις ομάδες ανταπόκρισης να ανακατασκευάσουν το χρονοδιάγραμμα της επίθεσης και να αξιολογήσουν τι προσπέλασε, μετακίνησε ή αφαίρεσε ένας εισβολέας. Αυτό βοηθά στον περιορισμό της ζημιάς και παρέχει υποστήριξη όσον αφορά τις υποχρεώσεις γνωστοποίησης και ανάκαμψης.
- Συμβουλευτικές υπηρεσίες, συμπεριλαμβανομένης της επιθετικής ασφάλειας και των δοκιμών παρείσδυσης (penetration testing): Τα μοντέλα βοηθούν τους συμβούλους να χαρτογραφήσουν πιθανές διαδρομές επίθεσης και να επαληθεύσουν τις εκμεταλλεύσιμες ευπάθειες και να παρέχουν στους πελάτες μια ιεραρχημένη, τεκμηριωμένη εικόνα για το που βρίσκονται εκτεθειμένοι.
Το όφελος για τους πελάτες είναι μια άμυνα επιπέδου αιχμής που σε διαφορετική περίπτωση θα ήταν εξαιρετικά δύσκολο να αναπτυχθεί και να εφαρμοστεί εσωτερικά (in-house). Οι περισσότεροι οργανισμοί δεν μπορούν να προσλάβουν το σπάνιο ταλέντο που απαιτείται ή να αναλάβουν τη χωρητικότητα ή τις οικονομικές υποχρεώσεις που σχετίζονται με τη λειτουργία τεχνητής νοημοσύνης αιχμής στις δικές τους επιχειρήσεις ασφαλείας, και ούτε θα έπρεπε να χρειάζεται. Οι πελάτες μπορούν να βασίζονται στους ειδικούς της Sophos για τη λειτουργία των νεότερων μοντέλων, τη διακυβέρνησή τους και την ευθύνη για το αποτέλεσμα.
Η Sophos βρίσκεται σε μοναδική θέση να παρέχει αυτές τις δυνατότητες, λειτουργώντας το μεγαλύτερο πρακτορικό κέντρο επιχειρήσεων ασφαλείας (agentic SOC) στον κόσμο και υπερασπιζόμενη περισσότερους από 40.000 πελάτες MDR παγκοσμίως, με ανθρώπους αναλυτές να διατηρούν την εποπτεία καθ’ όλη τη διάρκεια έχοντας τον έλεγχο σε κάθε εμπλοκή.
Η Sophos θα συνεχίσει να αναπτύσσει πρότυπα παρακολούθησης, ασφάλειας και πρόληψης της κατάχρησης για την υπεύθυνη χρήση αυτών των δυνατοτήτων.
Για να μάθετε περισσότερα για το Sophos Fusion μπορείτε να επισκεφτείτε την ιστοσελίδα sophos.com/fusion.
Πηγή: Sophos
Είμαστε στην ευχάριστη θέση να ανακοινώσουμε μία ακόμα ενημέρωση του Sophos DNS Protection, η οποία έχει στόχο να σας βοηθήσει να παρακολουθείτε και να ελέγχετε τη χρήση ιστοσελίδων και υπηρεσιών GenAI (παραγωγικής ή γενεσιουργού τεχνητής νοημοσύνης) εντός του δικτύου σας.
Μία νέα κατηγορία Generative AI έχει προστεθεί στην ήδη διευρυμένη λίστα των κατηγοριών που χρησιμοποιούνται σε πολιτικές web και domain στο προϊοντικό χαρτοφυλάκιο της Sophos. Με αυτή την ενημέρωση/αναβάθμιση, η νέα κατηγορία είναι διαθέσιμη για χρήση στις πολιτικές προστασίας DNS (DNS Protection).
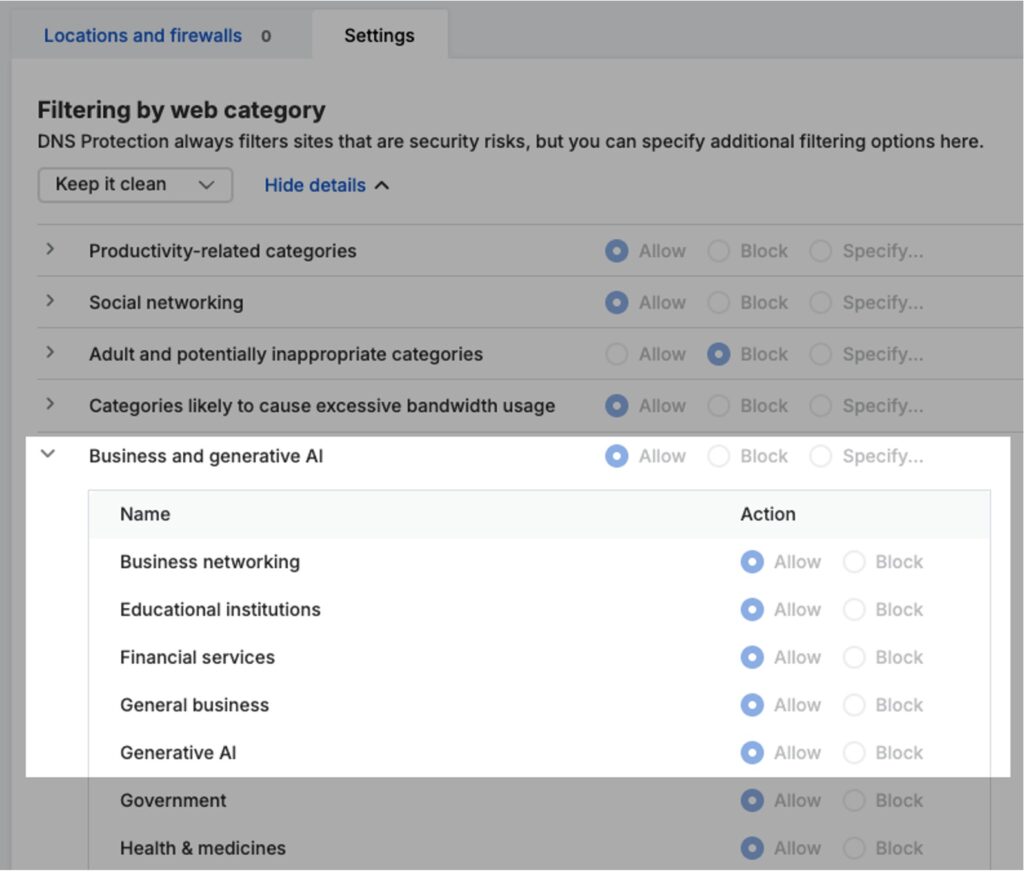
Όσοι χρησιμοποιείτε ήδη τη λύση Sophos DNS Protection, θα διαπιστώσετε ότι η νέα κατηγορία είναι διαθέσιμη άμεσα. Επειδή οι περισσότερες από τις ιστοσελίδες που καλύπτονται από τη νέα κατηγορία προηγουμένως ανήκαν στην κατηγορία Information Technology, οι πολιτικές σας θα ενημερωθούν αυτόματα ώστε η ενέργεια (action) για τη νέα κατηγορία Generative AI να είναι ίδια με αυτή της κατηγορίας Information Technology. Παρόλα αυτά, μπορείτε να μεταβείτε απευθείας εκεί και να την αλλάξετε εφόσον το επιθυμείτε.
Επίσης, θα δείτε την κατηγορία Generative AI να εμφανίζεται και στις αναφορές του DNS Protection καθώς και στα αρχεία καταγραφής κίνησης (δεδομένων) στα οποία οι πελάτες XDR και MDR έχουν πρόσβαση μέσω ερωτημάτων LiveDiscover. Έτσι, έχετε τη δυνατότητα να βλέπετε γρήγορα αν χρησιμοποιούνται εργαλεία GenAI εντός των δικτύων σας.
Οι πελάτες με Sophos Workspace Protection που έχουν εφαρμόσει τη δυνατότητα Endpoint DNS Protection θα μπορούν επίσης να επισημαίνουν με ακρίβεια τους χρήστες και τις συσκευές όπου χρησιμοποιούνται τομείς (domains) GenAI.
Μάθετε περισσότερα για το Sophos DNS Protection καθώς και πως μπορείτε να το προσθέσετε εύκολα στο Sophos Firewall με το Xstream Protection Bundle ή σε συσκευές με Sophos Workspace Protection.
Πηγή: Sophos
Η Nozomi Networks, ηγέτιδα στην ασφάλεια επιχειρησιακής τεχνολογίας (OT), διαδικτύου των πραγμάτων (IoT) και κυβερνοφυσικών συστημάτων (CPS), και η Sophos, παγκόσμια ηγέτιδα στην κυβερνοασφάλεια, ανακοίνωσαν σήμερα τη συνεργασία τους για την ενσωμάτωση του Nozomi Networks Vantage -της εγγενώς βασισμένης στο νέφος (cloud-native) και με δυνατότητες AI πλατφόρμας ασφαλείας OT της Nozomi- με το Sophos Fusion, το εγγενώς βασισμένο σε τεχνητή νοημοσύνη (AI-native) αμυντικό σύστημα κυβερνοασφάλειας της Sophos με σκοπό την ενίσχυση της ορατότητας και του εντοπισμού απειλών μεταξύ περιβαλλόντων IT και OT.
Η ανακοίνωση αποτελεί μία από τις πρώτες σημαντικές ενσωματώσεις τεχνολογίας τρίτων μετά το λανσάρισμα του Sophos Fusion, αποδεικνύοντας τη δέσμευση της Sophos για ένα ανοιχτό οικοσύστημα που εισάγει κορυφαίες τεχνολογίες ασφαλείας σε ένα ενιαίο αμυντικό σύστημα.
Οι κρίσιμες υποδομές βρίσκονται αντιμέτωπες σήμερα με ένα εξαιρετικά επιθετικό τοπίο απειλών, καθώς τόσο ανεξάρτητοι κυβερνοεγκληματίες όσο και κρατικά υποστηριζόμενες κυβερνοεγκληματικές ομάδες στοχεύουν όλο και περισσότερο βιομηχανικά περιβάλλοντα και περιβάλλοντα επιχειρησιακής τεχνολογίας (OT). Πολλές επίσης διακοπές της λειτουργίας περιβαλλόντων OT έχουν αφετηρία παραβιάσεις περιβαλλόντων IT.
Καθώς οι οργανισμοί συνδέουν όλο περισσότερους βιομηχανικούς πόρους και υϊοθετούν δυνατότητες απομακρυσμένης διαχείρισης, η πλήρης ορατότητα σε περιβάλλοντα IT και OT καθίσταται εξαιρετικά σημαντική.
«Η διασταύρωση των περιβαλλόντων IT και OT αποτελούσε επι μακρόν αντικείμενο παρανόησης από τον κλάδο της κυβερνοασφάλειας οδηγώντας σε αναποτελεσματικότητες και δυνητικούς κινδύνους για τις κρίσιμες υποδομές» δήλωσε ο Matt Cowell, Αντιπρόεδρος Στρατηγικών Συμμαχιών της Nozomi Networks. «Αυτή η συνεργασία συμβάλει στην επίλυση αυτών των προβλημάτων ενσωματώνοντας απρόσκοπτα τις πληροφορίες ασφαλείας OT στις έρευνες ασφαλείας IT ώστε οι ομάδες (π.χ. πληροφορικής, επιχειρησιακής ασφάλειας κ.ά.) να έχουν την πλήρη εικόνα κατά την αξιολόγηση αυτής της ολοένα διευρυνόμενης επιφάνειας επίθεσης».
Αυτή η ενσωμάτωση μεταφέρει την τηλεμετρία OT, τις πληροφορίες για τους πόρους και τα δεδομένα απειλών της Nozomi απευθείας στο Sophos Fusion. Εκεί, τα δεδομένα αυτά μπορούν να συσχετιστούν με δεδομένα ασφαλείας από ολόκληρο το περιβάλλον IT του πελάτη χωρίς την ανάγκη εναλλαγής πλαισίου (context switching), τοποθετώντας την πληροφόρηση OT απευθείας εκεί όπου πραγματοποιούνται οι έρευνες, ώστε οι ομάδες ασφαλείας να εργάζονται ταχύτερα και να λαμβάνουν καλύτερα τεκμηριωμένες αποφάσεις.
Βασικά οφέλη της συνεργασίας:
- Συσχέτιση δεδομένων ασφαλείας από πηγές OT, τερματικών (endpoint), δικτύου, νέφους (cloud) και ταυτότητας.
- Βελτιωμένη ποιότητα ερευνών μέσω πλουσιότερου πλαισίου και συσχετισμού.
- Μεγαλύτερη αποτελεσματικότητα του Κέντρου Επιχειρήσεων Ασφαλείας (SOC) χάρη στις λιγότερες χειροκίνητες διαδικασίες και τη μειωμένη εναλλαγή μεταξύ κονσολών.
- Αυτοματοποιημένος εμπλουτισμός και απόκριση μέσω ροών εργασίας ενορχήστρωσης, αυτοματισμού και απόκρισης (Security Orchestration, Automation and Response ή SOAR).
«Οι αμυνόμενοι χρειάζονται κάθε διαθέσιμο πόρο για να καταπολεμήσουν εξελιγμένους παράγοντες απειλής. Αυτή η συνεργασία βοηθά τις ομάδες ασφαλείας να αξιολογούν εύκολα τις ευπάθειες OT και IT σε ένα σημείο επιτρέποντάς τους να αναλαμβάνουν δράση πολύ ταχύτερα» δήλωσε ο Chris Bell, Ανώτερος Αντιπρόεδρος Παγκόσμιου Καναλιού και Συμμαχιών της Sophos. «Μετά το λανσάρισμα του Sophos Fusion, (η συγκεκριμένη συμμαχία) αποτελεί απόδειξη της δέσμευσής μας να εισαγάγουμε κορυφαίες τεχνολογίες ασφαλείας σε ένα ενιαίο αμυντικό σύστημα για ανώτερο εντοπισμό, διερεύνηση και απόκριση στις απειλές».
Για να μάθετε περισσότερα για το Nozomi Networks Vantage, κάντε κλικ εδώ. Για να μάθετε περισσότερα για το Sophos Fusion, κάντε κλικ εδώ.
Πηγή: Sophos
Με τις εξελισσόμενες απειλές τεχνητής νοημοσύνης, οι παραδοσιακές άμυνες δεν είναι πλέον αρκετές.
Το ηλεκτρονικό ταχυδρομείο αποτελεί εδώ και καιρό σημείο τρωτότητας για τις επιχειρήσεις, αλλά η κλίμακα και η πολυπλοκότητα των επιθέσεων βρίσκονται σε διαρκή εξέλιξη, συνιστώντας μία απειλή που είναι μεγαλύτερη από ποτέ.
Στην πρόκληση αυτή προστίθεται και η τεχνητή νοημοσύνη, η οποία βοηθά τους κακόβουλους παράγοντες να εξελίσσουν και να βελτιώνουν τις επιθέσεις τους με πρωτοφανείς ρυθμούς. Δεν πρόκειται πλέον για θεωρία -συμβαίνει αυτή τη στιγμή. Σύμφωνα με το Infosecurity Magazine, οι επιθέσεις phishing διπλασιάστηκαν σε μόλις ένα χρόνο.
Αν και η τεχνητή νοημοσύνη ενδέχεται να τροφοδοτεί την αύξηση της κακόβουλης δραστηριότητας, τα ευχάριστα νέα είναι ότι στα κατάλληλα χέρια βοηθά επίσης τους οργανισμούς να καταπολεμήσουν τις απειλές ηλεκτρονικού ψαρέματος.
Στη σημερινή «κούρσα εξοπλισμών» της ασφάλειας ηλεκτρονικού ταχυδρομείου, η κατοχή των σωστών εργαλείων για την αντιμετώπιση των εξελισσόμενων απειλών είναι ζωτικής σημασίας.
Η ασφάλεια ηλεκτρονικού ταχυδρομείου αποτελεί προτεραιότητα για τις μικρομεσαίες επιχειρήσεις
Ένα από τα ευρήματα της έκθεσης «Cybersecurity Outlook 2026» της Kaseya ήταν ότι δύο από τους τρεις κορυφαίους τομείς ανησυχίας για τις μικρομεσαίες επιχειρήσεις είχαν άμεση σχέση με το ηλεκτρονικό ταχυδρομείο -και πολλοί συμμετέχοντες είχαν ήδη βιώσει επιθέσεις που βασίζονται στο ηλεκτρονικό ταχυδρομείο από πρώτο χέρι.
Το 56% δήλωσε ότι είχε επηρεαστεί από επιθέσεις phishing ενώ το 40% ανέφερε ότι έπεσε θύμα παραβίασης επιχειρηματικού ηλεκτρονικού ταχυδρομείου (BEC).
Και όταν ερωτηθούν για το πως βλέπουν το μέλλον, οι επιχειρήσεις φαίνεται πως εξακολουθούν να θεωρούν το ηλεκτρονικό ταχυδρομείο ως κίνδυνο. Το ανθρώπινο λάθος και η κοινωνική μηχανική αποτελούν τις βασικές, κύριες ανησυχίες για το 29% των επιχειρήσεων ενώ ένα 27% προσδιόρισε το ίδιο το ηλεκτρονικό ταχυδρομείο ως πρωταρχική απειλή. Με το ηλεκτρονικό ταχυδρομείο ωστόσο να αξιοποιείται συχνά στις επιθέσεις κοινωνικής μηχανικής, τα δύο αυτά είναι εγγενώς συνδεδεμένα μεταξύ τους.
Οι πάροχοι διαχειριζόμενων υπηρεσιών (MSPs) που συμμετείχαν στην έρευνα συμφώνησαν σε γενικές γραμμές με αυτές τις ανησυχίες ωστόσο έχουν υϊοθετήσει μία περισσότερο αυστηρή οπτική για τους μελλοντικούς κινδύνους. Το 76% των MSPs πιστεύει ότι οι εταιρείες θα υποκύψουν σε μια επιτυχημένη επίθεση ηλεκτρονικού ψαρέματος και το 66% σε κάποια επίθεση παραβίασης επιχειρηματικού ηλεκτρονικού ταχυδρομείου (BEC).
Το θετικό ανάμεσα σε αυτά τα ανησυχητικά στατιστικά στοιχεία είναι ότι οι εταιρείες βλέπουν την προστασία του ηλεκτρονικού ταχυδρομείου ως μία από τις καλύτερες εφαρμογές για την τεχνητή νοημοσύνη -με το 49% εξ αυτών να δηλώνει ότι η προστασία του ηλεκτρονικού ταχυδρομείου είναι το μεγαλύτερο δυνατό σημείο της τεχνητής νοημοσύνης.
Πως η ισχυρή ασφάλεια ηλεκτρονικού ταχυδρομείου υποστηρίζει τη συμμόρφωση με την οδηγία NIS2
Η πρόληψη κατά των απειλών αποτελεί βασικό μέρος της νομοθεσίας NIS2, μετακινώντας την ασφάλεια του ηλεκτρονικού ταχυδρομείου από μια συζήτηση του τμήματος πληροφορικής σε μια ευρύτερη ευθύνη του διοικητικού συμβουλίου για την κυβερνοασφάλεια και την κυβερνοανθεκτικότητα. Παρόλο που η οδηγία NIS2 δεν αναφέρεται ρητά στο ηλεκτρονικό ταχυδρομείο, οι βασικές αρχές εφαρμόζονται τόσο σε αυτό όσο και σε άλλα συστήματα.
Αρκετοί τομείς της οδηγίας NIS2 υποστηρίζονται από την αποτελεσματική ασφάλεια του ηλεκτρονικού ταχυδρομείου:
- Ανάλυση κινδύνου και ασφάλεια συστημάτων πληροφοριών | Το ηλεκτρονικό ταχυδρομείο βρίσκεται στο επίκεντρο πολλών απειλών συμπεριλαμβανομένων του ηλεκτρονικού ψαρέματος (phishing), των επιθέσεων επιχειρηματικού ηλεκτρονικού ταχυδρομείου (BEC) και του κακόβουλου λογισμικού (malware). Είναι ζωτικής σημασίας η ανάλυση κινδύνου να καλύπτει τόσο τα ίδια τα συστήματα ηλεκτρονικού ταχυδρομείου όσο και τις πιθανές επιπτώσεις επιτυχημένων επιθέσεων που χρησιμοποιούν το ηλεκτρονικό ταχυδρομείο ως αρχική μέθοδο «εισόδου» (παραβίασης).
- Βασική υγιεινή υπολογιστών και εκπαίδευση | Ακόμη και με τα καλύτερα εργαλεία, ορισμένα μηνύματα ηλεκτρονικού ταχυδρομείου θα ξεφύγουν από τους αυτοματοποιημένους ελέγχους. Ακριβώς για αυτό, είναι ζωτικής σημασίας για τις εταιρείες να παρέχουν στους εργαζόμενους τακτική εκπαίδευση σχετικά με τις βέλτιστες πρακτικές ασφαλείας και γενικότερα για όλα όσα πρέπει να προσέχουν. Η εκπαίδευση θα πρέπει επίσης να υποστηρίζεται διαρκώς με χρήσιμες, σχετικές με την ασφάλεια υπενθυμίσεις, όπως anti-phishing banners για την καθοδήγηση των χρηστών σχετικά με τους κινδύνους που μπορεί να κρύβει ένα email.
- Μέτρα επιχειρησιακής συνέχειας | Αν το ηλεκτρονικό ταχυδρομείο τεθεί εκτός λειτουργίας, τι συμβαίνει μετά; Υπάρχουν πολλά στοιχεία σε αυτό, συμπεριλαμβανομένων των εφεδρικών επικοινωνιών έκτακτης ανάγκης (που αποτελούν και οι ίδιες μέρος των κατευθυντήριων οδηγιών της νομοθεσίας NIS2) καθώς και των ασφαλών αντιγράφων ασφαλείας (backups) ηλεκτρονικού ταχυδρομείου ώστε η επιχείρησή σας να μπορεί να ανακάμψει με αυτοπεποίθηση από ένα περιστατικό.
- Χρήση επαλήθευσης ταυτότητας πολλαπλών παραγόντων (MFA) | Η χρήση MFA επισημαίνεται ρητά στην νομοθεσία NIS2 και αποτελεί ζωτικό μέρος της ασφάλειας του ηλεκτρονικού ταχυδρομείου. Με το ηλεκτρονικό ταχυδρομείο να προσφέρει στους κακόβουλους παράγοντες τη δυνατότητα να βρουν το δρόμο τους σε άλλα συστήματα, καθώς και να αποστέλλουν κακόβουλες επικοινωνίες, η επαλήθευση πολλαπλών παραγόντων (MFA) παρέχει ένα λογικό, βασικό μέτρο ασφαλείας ως πρώτη γραμμή άμυνας για την ασφάλεια του ηλεκτρονικού ταχυδρομείου.
Οι εταιρείες πρέπει να επανεξετάσουν τη στάση ασφαλείας τους (security posture) για να παραμείνουν συμμορφωμένες με την οδηγία NIS2 και για τους MSPs αποτελεί ευκαιρία να βοηθήσουν στην καθοδήγηση των πελατών σε αυτό το ταξίδι.
Οι MSPs ανησυχούν για την αυξανόμενη πολυπλοκότητα των επιθέσεων
Σε μία πρόσφατη τοπική εκδήλωση «Kaseya Connect Local», ηγετικά στελέχη από δύο παρόχους διαχειριζόμενων υπηρεσιών ανέβηκαν στη σκηνή για να συζητήσουν πώς εξελίσσονται οι απειλές για το ηλεκτρονικό ταχυδρομείο.
«Νομίζω ότι η μεγαλύτερη διαφορά είναι η ποιότητα και η ποικιλία» δήλωσε ο Phil Callowat, Director της Ark ICT Solutions. Παραδέχτηκε ότι ο ρυθμός που αλλάζουν τα πράγματα είναι «πραγματικά τρομακτικός, αν πρέπει να είμαι ειλικρινής». Εξηγώντας πως τα μηνύματα ηλεκτρονικού ταχυδρομείου στο παρελθόν περιορίζονταν σε μεγάλο βαθμό στην προσθήκη κάποιας εταιρικής ταυτότητας και στην προσποίηση ότι προέρχονται από έναν αξιόπιστο οργανισμό όπως μια τράπεζα, δήλωσε: «Νομίζω ότι η διαφορά τώρα είναι ότι είναι απλά πολύ πιο ευφάνταστα από ότι ήταν ποτέ στο παρελθόν. Έχουν γίνει πολύ πιο έξυπνα στο να προσαρμόζονται σε αυτό που είναι πιθανότερο να πατήσετε».
Επαναλαμβάνοντας τις ανησυχίες σχετικά με την κοινωνική μηχανική σε συνδυασμό με τις απόπειρες ηλεκτρονικού ψαρέματος, ο Marvin Miller, Director της 1101 δήλωσε ότι οι κακόβουλοι παράγοντες αφιερώνουν χρόνο για να μελετήσουν σωστά τον στόχο τους. «Γίνεται όλο και πιο έξυπνο και επίσης πιο στοχευμένο (το phishing). Οι κυβερνοεγκληματίες, τείνουν να στοχεύουν τα ανώτατα μέλη του διοικητικού συμβουλίου σας, τους διευθυντές σας, τα διευθυντικά στελέχη σας -αλλά στη συνέχεια και τους νέους υπαλλήλους. Σαρώνουν συνεχώς το LinkedIn για να διαπιστώσουν ποιος προσλήφθηκε σε μια εταιρεία».
Οι επιθέσεις «έρχονται με μεγαλύτερη πυκνότητα και ταχύτερα» χάρη στην τεχνητή νοημοσύνη πρόσθεσε ο Miller ωστόσο ανάφερε επίσης ότι -η τεχνητή νοημοσύνη- θα βοηθήσει και στην άμυνα εναντίον τους. «Η αξιοποίηση της τεχνητής νοημοσύνης, αυτό είναι που θα μας βοηθήσει να συμβαδίσουμε με τις εξελίξεις» δήλωσε.
Τα σωστά εργαλεία είναι ζωτικής σημασίας για την καταπολέμηση των σύγχρονων απειλών
Αν και η τεχνητή νοημοσύνη συμπεριλαμβάνεται σήμερα στις απειλές, με τα σωστά εργαλεία μπορεί να ενισχύσει επίσης και την πρώτη γραμμή άμυνας.
- Η τεχνητή νοημοσύνη μπορεί να βοηθήσει στην προστασία του ηλεκτρονικού ταχυδρομείου με τρόπους που τα προηγούμενα εργαλεία αδυνατούσαν να κάνουν. Δυνατότητες όπως η ανάλυση συνομιλίας μπορούν να διαβάσουν όχι μόνο το περιεχόμενο αλλά και να κατανοήσουν την πρόθεση.
- Με την υπολογιστική όραση, τα μηνύματα ηλεκτρονικού ταχυδρομείου μπορούν να «διαβάζονται/βλέπονται» για τον προσδιορισμό αποπειρών πλαστογραφίας της εταιρικής ταυτότητας η του εμπορικού σήματος και τη σάρωση αντικειμένων ή στοιχείων όπως είναι οι κωδικοί QR ώστε να μπορεί να γίνει κατανοητό πού οδηγεί κάθε σύνδεσμος (URL) και αν είναι ασφαλής.
- Η τεχνητή νοημοσύνη μπορεί να καταπολεμήσει επίσης διάφορα κόλπα που χρησιμοποιούν οι απατεώνες, όπως η χειραγώγηση μηδενικής γραμματοσειράς (zero-font manipulation) ενώ η βάσει-περιεχομένου μηχανική μάθηση μπορεί να βοηθήσει στον εντοπισμό και στην αναγνώριση πιθανών ανεπιθύμητων μηνυμάτων ηλεκτρονικής αλληλογραφίας (spam) ή περιεχομένου ηλεκτρονικού ψαρέματος.
Πηγή: Kaseya
Για τέταρτη συνεχόμενη χρονιά, το ηλεκτρονικό ψάρεμα (phishing) κατατάχθηκε στην κορυφή της λίστας των αρχικών φορέων επίθεσης σύμφωνα με την τελευταία έκδοση της ετήσιας έκθεσης της IBM για το κόστος της παραβίασης δεδομένων (Cost of Data Breach).
Σύμφωνα με τη νεοδημοσιευθείσα μελέτη, η αποκατάσταση από επιθέσεις ηλεκτρονικού ψαρέματος και κοινωνικής μηχανικής γίνεται όλο και πιο δαπανηρή, ο εντοπισμός τους δυσκολότερος ενώ φαίνεται να ενισχύονται όλο και περισσότερο από τεχνητή νοημοσύνη.
Από την έρευνα της IBM προέκυψε επίσης ότι το ηλεκτρονικό ψάρεμα μέσω φωνής (vishing) και SMS (smishing) οδήγησε στο υψηλότερο μέσο κόστος παραβίασης από οποιονδήποτε άλλο φορέα επίθεσης που μελετήθηκε φέτος φτάνοντας τα $5,29 εκατομμύρια ανά περιστατικό.
Οι επιθέσεις κοινωνικής μηχανικής -στις οποίες περιλαμβάνονται η πλαστοπροσωπία της τεχνικής υποστήριξης και οι τακτικές κόπωσης του ελέγχου της ταυτότητας πολλαπλών παραγόντων- δεν απείχαν πολύ από την κορυφή με μέσο κόστος $5,23 εκατομμύρια.
Για να τεθούν αυτοί οι αριθμοί υπό το σωστό πλαίσιο, το παγκόσμιο μέσο κόστος μιας παραβίασης δεδομένων ανεξαρτήτου του τύπου της επίθεσης ανέρχεται σε $4,99 εκατομμύρια. Με λίγα λόγια, οι επιθέσεις phishing και κοινωνικής μηχανικής προκαλούν οικονομικό κόστος πάνω από τον μέσο όρο για τους οργανισμούς που πέφτουν θύματα.
Όμως όπως μπορείτε να φανταστείτε, το παραπάνω δεν μαρτυρά όλη την ιστορία. Μια επιτυχής επίθεση phishing συχνά οδηγεί στην πρόσβαση και στην κατάχρηση ενός έγκυρου επιχειρηματικού λογαριασμού -με το μέσο κόστος, σύμφωνα με την έκθεση της IBM, να ανέρχεται στα $5,07 εκατομμύρια ανά παραβίαση.
Επομένως, δεν είναι δύσκολο να κατανοήσει κάποιος πόσο γρήγορα ένα και μόνο πειστικό μήνυμα ηλεκτρονικού ταχυδρομείου ή ένα τηλεφώνημα μπορεί να πυροδοτήσει μια αλυσίδα γεγονότων που θα μπορούσε να κοστίσει σε έναν οργανισμό εκατομμύρια δολάρια.
Είναι αδύνατον, το 2026, να μην μπορεί κάποιος να αναγνωρίσει τη διαφορά που κάνει σήμερα η τεχνητή νοημοσύνη στην κυβερνοασφάλεια και πως έχει υϊοθετηθεί από τους κυβερνοεγκληματίες για να εξυπηρετήσει τους κακόβουλους σκοπούς τους.
Η παραγωγική ή γενεσιουργός τεχνητή νοημοσύνη (GenAI) έχει μειώσει δραματικά το κόστος, τον χρόνο και την εμπειρογνωμοσύνη που απαιτούνται για τον σχεδιασμό και την εξαπόλυση πειστικών εκστρατειών ηλεκτρονικού ψαρέματος. Τα κακοσχεδιασμένα και τα κακοδιατυπωμένα μηνύματα ηλεκτρονικού ταχυδρομείου με τους ύποπτους συνδέσμους αποτελούν όλο και περισσότερο παρελθόν καθώς η τεχνητή νοημοσύνη μπορεί εύκολα να δημιουργήσει εξαιρετικά στοχευμένες, πειστικές επικοινωνίες σε κλίμακα που ήταν πρωτάκουστες στο παρελθόν.
Από την έκθεση επίσης προέκυψε ότι το phishing και άλλες επικοινωνίες που δημιουργούνται με τη βοήθεια τεχνητής νοημοσύνης αντιπροσώπευαν περίπου το 17% των κακόβουλων επιθέσεων τεχνητής νοημοσύνης που μελετήθηκαν. Ταυτόχρονα, ο υψηλότερος όγκος των κατευθυνόμενων από τεχνητή νοημοσύνη επιθέσεων στο σύνολο του περιλαμβάνει την πλαστοπροσωπία μέσω ψεύτικων, τεχνητών βιντεο ή ηχητικών μηνυμάτων (deepfake). Στο 45% των κατευθυνόμενων από τεχνητή νοημοσύνη επιθέσεων χρησιμοποιήθηκαν τεχνικές deepfake για τη δημιουργία πειστικών φωνητικών μηνυμάτων και βίντεο, σχεδιασμένων να παγιδεύουν και να ξεγελούν ανυποψίαστους χρήστες.
Όλη αυτή η χρήση της τεχνητής νοημοσύνης σημαίνει ότι το εμπόδιο για τη σχεδίαση και τη λειτουργία σύνθετων εκστρατειών phishing έχει ουσιαστικά καταρρεύσει. Εκεί που κάποτε οι κυβερνοεγκληματίες θα απαιτούσαν εξειδικευμένες ομάδες και σημαντικούς πόρους, τώρα μπορούν να χρησιμοποιήσουν την τεχνητή νοημοσύνη για να αυτοματοποιήσουν, να εξατομικεύσουν και να αναπτύξουν επιθέσεις σε πολύ μεγάλη κλίμακα.
Το πιο απογοητευτικό στοιχείο ωστόσο που προέκυψε από την έρευνα είναι ότι παρά το γεγονός ότι οι παραβιάσεις που ξεκινούν από μια επίθεση phishing είναι ένας από τους πιο καλά κατανοητούς τύπους απειλής, εξακολουθούν να απαιτούνται κατά μέσο όρο 251 ημέρες για να εντοπιστούν και να περιοριστούν ή να αναχαιτιστούν.
Οι 251 ημέρες είναι ένας τρομερά μεγάλο χρονικό διάστημα και δίνει τη δυνατότητα σε έναν κυβερνοεγκληματία να εξερευνήσει ένα παραβιασμένο δίκτυο, να κλιμακώσει δικαιώματα και να κλέψει ευαίσθητα δεδομένα.
Μέρος του προβλήματος είναι ότι οι εγκληματίες καταχρώνται νόμιμα διαπιστευτήρια και εδραιωμένα κανάλια για να αποκτήσουν πρόσβαση σε πληροφορίες. Μόλις ένας εισβολέας λειτουργεί μέσω ενός έγκυρου λογαριασμού, οι επιχειρήσεις ενδέχεται να αντιμετωπίσουν μεγάλη δυσκολία να διακρίνουν τη συμπεριφορά ενός κανονικού χρήστη από εκείνης ενός χάκερ -εκτός και αν εφαρμοστούν κατάλληλα εργαλεία ορατότητας.
Είναι σαφές ότι η εκπαίδευση ευαισθητοποίησης από μόνη της δεν είναι αρκετή. Αν ήταν, τότε το phishing θα είχε πέσει από την κορυφή των διανυσμάτων επίθεσης προ πολλού.
Αυτό δεν σημαίνει ότι η εκπαίδευση ευαισθητοποίησης δεν έχει αξία -παραμένει ένα πολυδιάστατο επίπεδο άμυνας- ωστόσο δεν πρέπει να είναι ο κύριος τρόπος αντιμετώπισης του συγκεκριμένου προβλήματος από την εταιρεία σας.
Οι επιχειρήσεις θα πρέπει να αναπτύξουν πολυεπίπεδες τεχνικές άμυνες που μπορούν να εντοπίσουν όσα οι άνθρωποι χάνουν ή παραβλέπουν. Τα εισερχόμενα μηνύματα -μέσω ηλεκτρονικού ταχυδρομείου και άλλων διαδρομών- θα πρέπει να φιλτράρονται και να αναλύονται για ύποπτο περιεχόμενο προτού φτάσουν στην επιφάνεια εργασίας ή στο τηλέφωνο ενός χρήστη. Η ανώμαλη συμπεριφορά θα πρέπει να επισημαίνεται αμέσως μόλις ένας λογαριασμός παραβιάζεται. Και θα πρέπει να τεθούν σε εφαρμογή μηχανισμοί ελέγχου για τον περιορισμό της ακτίνας ζημιάς μιας παραβίασης αμέσως μόλις ένας χρήστης κάνει κλικ στον λάθος σύνδεσμο.
Χωρίς ισχυρότερους μηχανισμούς ελέγχου, το phishing είναι πιθανό να συνεχίσει να είναι μια νικηφόρα τακτική για τους κυβερνοεγκληματίες, ειδικά σήμερα που πλέον ενισχύεται και από την τεχνητή νοημοσύνη.
Πηγή: Fortra
Οι επενδύσεις στην κυβερνοασφάλεια αυξάνονται. Το ίδιο συμβαίνει και με τα περιστατικά, την πίεση για συμμόρφωση και τις απαιτήσεις για λογοδοσία και ανάληψη ευθυνών. Αν και οι οργανισμοί διαθέτουν περισσότερα δεδομένα ασφαλείας από ποτέ, πολλοί από αυτούς εξακολουθούν να δυσκολεύονται να απαντήσουν σε ορισμένα θεμελιώδη ερωτήματα: Είμαστε ασφαλείς; Βελτιωνόμαστε; Που πρέπει να επενδύσουμε στη συνέχεια; Και μπορούμε να το αποδείξουμε;
Για ορισμένους από αυτούς, το πρόβλημα εντοπίζεται στην έλλειψη στρατηγικής ηγεσίας στον τομέα της ασφάλειας. Για άλλους, είναι η πρόκληση της «συρραφής» δεδομένων από ένα κατακερματισμένο πρόγραμμα ασφαλείας. Και για τους παρόχους διαχειριζόμενων υπηρεσιών (MSPs) υπάρχει η πρόκληση της παροχής ηγεσίας στην κυβερνοασφάλεια και της καθοδήγησης σε ζητήματα συμμόρφωσης με έναν τρόπο που να είναι τυποποιημένος, κλιμακούμενος και εμπορικά βιώσιμος.
Ακριβώς για αυτόν τον λόγο είμαστε ενθουσιασμένοι που παρουσιάζουμε το Sophos CISO Advantage, μια νέα προσέγγιση στη Διαχείριση Προγραμμάτων Κυβερνοασφάλειας (Cyber Program Management) που βοηθά τους οργανισμούς και τους MSPs να μετρούν, να διαχειρίζονται, να βελτιώνουν και να επικοινωνούν τα αποτελέσματα της κυβερνοασφάλειας.
Παρουσιάζοντας το Sophos CISO Advantage
Το Sophos CISO Advantage αποτελεί μία καθοδηγούμενη από αξιολογήσεις εισαγωγή στη Διαχείριση Προγραμμάτων Κυβερνοασφάλειας που σας επιτρέπει να αναλάβετε τον έλεγχο των αποτελεσμάτων ασφαλείας προσφέροντας ορατότητα και διορατικότητα τόσο στο δικό σας περιβάλλον όσο και στο περιβάλλον των πελατών σας.
Βοηθά τους οργανισμούς να κατανοήσουν τους κινδύνους, να προτεραιοποιήσουν αυτά που έχουν τη μεγαλύτερη σημασία και να επιδείξουν μετρήσιμες βελτιώσεις στην κατάσταση ασφαλείας τους. Οι εικασίες μπορούν να αντικατασταθούν με επαληθευμένα και χαρτογραφημένα σε πλαίσια (frameworks) αποδεικτικά στοιχεία, όπως για το αν οι μηχανισμοί ελέγχου λειτουργούν, καθώς και με στοιχεία που είναι υπερασπίσιμα σε διοικητικά συμβούλια, σε επιθεωρητές και ελεγκτές καθώς και σε ασφαλιστές. Μεταφράζοντας σύνθετα δεδομένα αξιολόγησης στην επιχειρηματική γλώσσα, το Sophos CISO Advantage στην ουσία γεφυρώνει το χάσμα μεταξύ της ομάδας πληροφορικής σας και του διοικητικού συμβουλίου, επιτρέποντας στην ηγεσία να λαμβάνει τεκμηριωμένες αποφάσεις για τις επενδύσεις στην κυβερνοασφάλεια. Το Sophos CISO Advantage παρέχεται μέσω του Sophos Fusion, του εγγενώς βασισμένου στη τεχνητή νοημοσύνη (AI-Native) αμυντικού συστήματος κυβερνοασφάλειας της Sophos. Το τελευταίο παρέχει στους οργανισμούς όλα τα οφέλη ενός ολοκληρωμένου συστήματος κυβερνοάμυνας που βλέπει τα πάντα, συνδέει τα πάντα και επιτρέπει στις άμυνές σας να ανταποκρίνονται ως ένα ενιαίο σύνολο.
Πως λειτουργεί το Sophos CISO Advantage
Για τους CISOs και τους ηγέτες ασφαλείας
Αναπτύξαμε το Sophos CISO Advantage με γνώμονα μία πρόκληση, για την οποία έχουμε ακούσει επανειλημμένα από τους ηγέτες ασφαλείας: παρόλο που στη διάθεσή σας υπάρχουν περισσότερα εργαλεία, δεδομένα και αναφορές από ποτέ, εξακολουθεί να είναι δύσκολο να αποδείξετε ότι το πρόγραμμα ασφαλείας σας αποδίδει πραγματική αξία. Είναι δυσκολότερο να κερδίσετε την εμπιστοσύνη του διοικητικού συμβουλίου, και αυτό δημιουργεί εντάσεις.
Το Sophos CISO Advantage θα σας βοηθήσει να ενοποιήσετε δεδομένα και πληροφορίες από το σύνολο του προγράμματος κυβερνοασφαλείας σας σε ένα ενιαίο πλαίσιο για τη μέτρηση και τη βελτίωση της απόδοσης. Εξαλείφει την ανάγκη να αφιερώνετε ώρες συλλέγοντας στοιχεία, προετοιμάζοντας αναφορές και μεταφράζοντας τεχνικά ευρήματα σε επιχειρηματικά αποτελέσματα. Αποκτάτε έναν δομημένο τρόπο να αξιολογείτε το περιβάλλον σας, να εντοπίζετε κενά, να ιεραρχείτε τις επενδύσεις και να επιδεικνύετε μετρήσιμη πρόοδο με την πάροδο του χρόνου.
Το αποτέλεσμα είναι μεγαλύτερη ορατότητα στην αποτελεσματικότητα του προγράμματος ασφαλείας σας και ένας σαφέστερος τρόπος επικοινωνίας του ρίσκου, του κινδύνου, των προτεραιοτήτων και των αποτελεσμάτων στα διοικητικά στελέχη.
Για τους MSPs και τους παρόχους υπηρεσιών
Οι MSPs είναι κάτι παραπάνω από απλοί ωφελούμενοι του Sophos CISO Advantage. Είναι ένας από τους κύριους λόγους για τους οποίους σχεδιάστηκε. Πολλοί παρέχουν ήδη τα βασικά στοιχεία αυτού που ονομάζουμε Διαχείριση Προγραμμάτων Κυβερνοασφάλειας (Cyber Program Management) όπως για παράδειγμα απαντώντας σε ερωτήσεις πελατών σχετικά με το ρίσκο και τους κινδύνους, υποστηρίζοντας πρωτοβουλίες συμμόρφωσης, παρέχοντας στρατηγική καθοδήγηση και βοηθώντας με την αιτιολόγηση των επενδύσεων ασφαλείας. Το πρόβλημα είναι ότι μεγάλο μέρος αυτής της εργασίας παρέχεται ανεπίσημα, γεγονός που καθιστά δύσκολη την κλιμάκωση και την οικονομική αξιοποίησή της.
Καθώς οι πελάτες προσβλέπουν όλο και περισσότερο στον πάροχο τους για στρατηγική ηγεσία στην ασφάλεια, οι MSPs αντιμετωπίζουν μια μοναδική ευκαιρία εξέλιξης. Πλέον, μπορούν να προχωρήσουν πέρα από τη διαχείριση των εργαλείων και των λειτουργιών ασφαλείας προς την παροχή ενός πλήρους προγράμματος «Cyber Program Management». Το Sophos CISO Advantage παρέχει το πλαίσιο για να γίνει αυτό εφικτό με έναν επαναλαμβανόμενο, κλιμακούμενο και εμπορικά επιτυχημένο τρόπο. Μετατρέπει τη συμβουλευτική εργασία που συχνά παρέχεται ως προστιθέμενη αξία σε μια δομημένη υπηρεσία, ενισχυμένη με τεχνητή νοημοσύνη, η οποία δημιουργεί μετρήσιμα αποτελέσματα για τους πελάτες και επαναλαμβανόμενα έσοδα για τη δική τους επιχείρηση.
Βασικά χαρακτηριστικά του Sophos CISO Advantage v1
Η αρχική κυκλοφορία του Sophos CISO Advantage είναι προγραμματισμένη για τον Οκτώβριο του 2026 και εστιάζει στο να βοηθήσει τους οργανισμούς και τους MSPs να δημιουργήσουν μια κλιμακούμενη προσέγγιση στο «Cyber Program Management».
Οι βασικές δυνατότητες περιλαμβάνουν:
- Αξιολογήσεις ευθυγραμμισμένες με πλαίσια (frameworks) για τη δημιουργία μίας βάσης στην κυβερνοασφάλεια και ακολούθως τη μέτρηση της ωριμότητας
- Βαθμολόγηση και καθοδήγηση με τη βοήθεια της τεχνητής νοημοσύνης για την επιτάχυνση της ανάλυσης και την επισήμανση ζητημάτων υψηλής προτεραιότητας
- Ανάλυση κενών και προτεραιοποιημένες συστάσεις που μετατρέπουν τα ευρήματα σε αξιοποιήσιμα σχέδια δράσης
- Ιεράρχηση ενεργειών από τεχνητή νοημοσύνη για να στρέψετε πόρους στις περιοχές με τη μεγαλύτερη μείωση κινδύνου
- Αναφορές για πολλαπλά ακροατήρια, για τεχνικές ομάδες, στελέχη και διοικητικά συμβούλια
- Αφηγηματικές αναφορές παραγόμενες από τεχνητή νοημοσύνη που μετατρέπουν τα τεχνικά ευρήματα σε αναλύσεις που εστιάζουν στην επιχειρηματικότητα
- Συγκριτική αξιολόγηση με τον υπόλοιπο κλάδο για την παροχή πλαισίου σχετικά με την απόδοση και την ωριμότητα
- Αποθήκευση αποδεικτικών στοιχείων και χαρτογράφηση πλαισίων για την υποστήριξη απαιτήσεων συμμόρφωσης, ελέγχου και κυβερνοασφάλισης
Συνολικά, οι παραπάνω δυνατότητες βοηθούν τους οργανισμούς να μεταβούν από το ερώτημα «Που βρισκόμαστε;» στην απάντηση «Τι θα πρέπει να κάνουμε στη συνέχεια;» με αυτοπεποίθηση.
Και στο μέλλον: Sophos CISO Advantage Plus
Το Sophos CISO Advantage v1 θέτει τα θεμέλια στη «Διαχείριση Προγραμμάτων Κυβερνοασφάλειας». Τον Δεκέμβριο, η Sophos σχεδιάζει να εισαγάγει πρόσθετες δυνατότητες μέσω του Sophos CISO Advantage Plus με στόχο να βοηθήσει τους οργανισμούς να εξελιχθούν και από τις περιοδικές αξιολογήσεις και τον ελλιπή προγραμματισμό να προχωρήσουν σε ένα περισσότερο σταθερό μοντέλο ηγεσίας στον κυβερνοχώρο. Οι μελλοντικές βελτιώσεις θα εστιάσουν στη συνεχή αποτελεσματικότητα των μηχανισμών ελέγχου, τη συνεχή παρακολούθηση, τις ροές εργασιών διακυβέρνησης και τη βαθύτερη στρατηγική εμπλοκή.
Τι να κάνετε στη συνέχεια
Για τους CISOs και τους ηγέτες ασφαλείας
Για περισσότερες πληροφορίες σχετικά με το πως μπορείτε να υιοθετήσετε το Sophos CISO Advantage, μιλήστε με τον διαχειριστή/υπεύθυνο του λογαριασμού σας ή επικοινωνήστε με τη Sophos εδώ. Μπορείτε επίσης να μάθετε περισσότερα μέσω της ιστοσελίδας της Sophos εδώ.
Θα μοιραστούμε περισσότερες πληροφορίες και θα σας βοηθήσουμε να κατανοήσετε τα προβλήματα που λύνει το Sophos CISO Advantage μέσω διαδικτυακών σεμιναρίων που θα ακολουθήσουν αργότερα φέτος. Μείνετε συντονισμένοι για περισσότερα.
Για MSPs και Συνεργάτες
Επισκεφθείτε την πύλη συνεργατών (Partner Portal) για πρόσβαση σε πόρους για την αρχική έκδοση, καθοδήγηση τοποθέτησης και υλικό ενδυνάμωσης σχεδιασμένα για να σας βοηθήσουν να συστήσετε το Sophos CISO Advantage στους πελάτες σας και να δημιουργήσετε νέες προσφορές υπηρεσιών Διαχείρισης Προγραμμάτων Κυβερνοασφάλειας.
Η συζήτηση για την κυβερνοασφάλεια έχει μετατοπιστεί από τους μηχανισμούς ελέγχου στα αποτελέσματα, από τη δραστηριότητα στην απόδοση και από τις λειτουργίες ασφαλείας στην ηγεσία στον κυβερνοχώρο. Το Sophos CISO Advantage είναι σχεδιασμένο να βοηθήσει τόσο τους CISOs όσο και τους MSPs να ηγηθούν αυτής της μετατόπισης.
Πηγή: Sophos
Η εποχή AI είναι εδώ. Τώρα όμως έρχεται και το δύσκολο μέρος: πως βλέπετε, ελέγχετε και ασφαλίζετε τη χρήση της;
Οι εργαζόμενοι χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης ταχύτερα από όσο μπορεί να τα παρακολουθήσει οποιοσδήποτε. Πηγαίος κώδικας, αρχεία πελατών και οικονομικά δεδομένα ρέουν σε εφαρμογές που κανείς δεν ενέκρινε. Πράκτορες (agents) και ενσωματωμένες δυνατότητες τεχνητής νοημοσύνης ενεργούν χωρίς επίβλεψη. Οι ομάδες ασφαλείας αδυνατούν συχνά να δουν ποια τεχνητή νοημοσύνη βρίσκεται σε χρήση, πόσο μάλλον να ελέγξουν πως συμπεριφέρεται ή να προστατεύσουν τα δεδομένα που διακινούνται μέσω αυτής.
Οι αριθμοί έχουν καταστήσει σαφές το κενό που υπάρχει:
- Το 75% των εργαζομένων χρησιμοποιεί εργαλεία τεχνητής νοημοσύνης που δεν έχουν εγκριθεί από το τμήμα πληροφορικής.
- Το 82% των οργανισμών ανακάλυψε τουλάχιστον έναν πράκτορα τεχνητής νοημοσύνης ή ροή εργασίας που δεν γνώριζε προηγουμένως.
- Το 90% των ηγετικών στελεχών πληροφορικής ανησυχεί για τη σκιώδη τεχνητή νοημοσύνη (shadow AI) τόσο από άποψη ιδιωτικότητας όσο και από άποψη ασφάλειας.
Και δεν πρόκειται για κάποιο μελλοντικό πρόβλημα. Συμβαίνει αυτή τη στιγμή, σε κάθε είδος οργανισμού, είτε διαθέτει πλήρες κέντρο επιχειρήσεων ασφαλείας (SOC) είτε δεν διαθέτει καθόλου εξειδικευμένο προσωπικό ασφαλείας.
Νέο Sophos AI Defense
Το Sophos AI Defense βγάζει την τεχνητή νοημοσύνη από τις σκιές, επιτρέποντας σας να βλέπετε, να ελέγχετε και να ασφαλίζετε τη χρήση της τεχνητής νοημοσύνης σε ολόκληρη την επικράτεια σας. Ανακαλύπτει τη δραστηριότητα τεχνητής νοημοσύνης, συμπεριλαμβανομένης της σκιώδους τεχνητής νοημοσύνης, αξιολογεί ποια δραστηριότητα εισάγει πραγματικό ρίσκο, επιβάλλει πολιτική τις στιγμές που έχουν πραγματικά σημασία και τροφοδοτεί σήματα που σχετίζονται με την τεχνητή νοημοσύνη στις ροές εργασιών ασφαλείας που η ομάδα σας ήδη εμπιστεύεται.
Βασισμένο στο Sophos Fusion, το Sophos AI Defense παρέχει πρακτική ασφάλεια τεχνητής νοημοσύνης που μπορείτε από σήμερα κιόλας να υιοθετήσετε, χωρίς νέες πλατφόρμες, πρόσθετα εργαλεία ή κάποια εξειδικευμένη ομάδα ασφάλειας τεχνητής νοημοσύνης.
Σχεδιασμένο για τον τρόπο που οι οργανισμοί χρησιμοποιούν πραγματικά σήμερα το AI
Τα περισσότερα σημερινά εργαλεία ασφάλειας τεχνητής νοημοσύνης είναι σχεδιασμένα για την ασφάλεια μοντέλων, ροών δεδομένων ή πλατφορμών μελλοντικής κατάστασης. Το Sophos AI Defense εστιάζει στον κίνδυνο που αντιμετωπίζετε τώρα: μη διαχειριζόμενη χρήση, τυφλά σημεία και ευαίσθητα δεδομένα που διαρρέουν μέσω καθημερινών εργαλείων τεχνητής νοημοσύνης.
Το Sophos AI Defense σάς επιτρέπει να ανακαλύπτετε τη δραστηριότητα τεχνητής νοημοσύνης σε ολόκληρο το περιβάλλον σας, να αξιολογείτε τι εισάγει πραγματικό κίνδυνο, να επιβάλλετε συγκεκριμένες πολιτικές χρήσης της τεχνητής νοημοσύνης σε κλίμακα και να ανταποκρίνεστε σε απειλές προτού κλιμακωθεί ο αντίκτυπος.
- Ανακάλυψη. Αποκαλύψτε κάθε πράκτορα (agent), εργαλείο και δραστηριότητα τεχνητής νοημοσύνης σε ολόκληρο το περιβάλλον σας, συμπεριλαμβανομένης της σκιώδους τεχνητής νοημοσύνης (shadow AI) και των αυτόνομων πρακτόρων, ώστε τίποτα να μην εκτελείται εκτός του πεδίου ορατότητάς σας.
- Αξιολόγηση. Κατανοήστε ποια δραστηριότητα εισάγει πράγματι ρίσκο ή κίνδυνο, συνυπολογίζοντας την ταυτότητα, τα δικαιώματα, τη γεωγραφία, τη πρόσβαση σε δεδομένα και τη συμπεριφορά σε συνάρτηση με το πλαίσιο λειτουργίας, και όχι απομονωμένα.
- Επιβολή. Εφαρμόστε επεκτάσιμα προστατευτικά όρια που διατηρούν τη χρήση της τεχνητής νοημοσύνης ευθυγραμμισμένη με την πολιτική και τους κανονισμούς, συμπεριλαμβανομένων μηχανισμών ελέγχου σε εντολές (prompts) και στη συμπεριφορά των πρακτόρων, χωρίς να επιβραδύνεται τους ανθρώπους.
- Απόκριση. Τροφοδοτήστε τη δραστηριότητα τεχνητής νοημοσύνης στις ροές εργασιών ανίχνευσης και απόκρισης ως σήμα ασφαλείας πρώτης κατηγορίας, με τη χρήση των ίδιων σεναρίων στρατηγικής αντιμετώπισης, των ίδιων εργαλείων και διαδρομών κλιμάκωσης που βασίζεστε σήμερα.
Με τη δύναμη του Sophos Fusion
Το Sophos AI Defense αποτελεί μέρος του Sophos Fusion, του πιο ολοκληρωμένου, εγγενώς βασισμένου σε τεχνητή νοημοσύνη (AI-native) αμυντικού συστήματος κυβερνοασφάλειας, το οποίο ενοποιεί την τεχνολογία της Sophos σε μια συντονισμένη, προσαρμοστική άμυνα. Αντί να προσθέτει ένα ακόμη αυτόνομο προϊόν, το Sophos AI Defense επεκτείνει την προστασία που ήδη διαθέτετε για τερματικά, δίκτυο, ταυτότητα και περιηγητή (browser) και την εφαρμόζει στον ταχέως ανερχόμενο κίνδυνο της μη διαχειριζόμενης χρήσης της τεχνητής νοημοσύνης.
Είναι διαθέσιμο ως πρόσθετο (add-on) για τους πελάτες Sophos EDR, Sophos XDR και Sophos MDR στο Sophos Fusion.
Βγάλτε την τεχνητή νοημοσύνη από τις σκιές
Η τεχνητή νοημοσύνη αποτελεί ήδη μέρος του τρόπου με τον οποίο εργάζεται ο οργανισμός σας. Το Sophos AI Defense σάς βοηθά να την υιοθετήσετε και να τη χρησιμοποιήσετε με εμπιστοσύνη, μετατρέποντας την τεχνητή νοημοσύνη από μη διαχειριζόμενη ευθύνη σε ένα ορατό, ελεγχόμενο και ασφαλές μέρος του περιβάλλοντός σας.
Μιλήστε με έναν ειδικό σήμερα ή επισκεφθείτε το sophos.com/ai-defense για να μάθετε περισσότερα.
Πηγή: Sophos
Οι ομάδες ασφαλείας βρίσκονται αντιμέτωπες με πολλά αυτή τη περίοδο. Οι επιθέσεις εξελίσσονται ταχύτερα, τα περιβάλλοντα πληροφορικής γίνονται όλο και πιο σύνθετα και από πολλές ομάδες ζητείται να κάνουν περισσότερα και με λιγότερους πόρους.
Ακριβώς για αυτόν τον λόγο, στη Sophos είναι ενθουσιασμένοι που η εταιρεία αναδείχθηκε «Leader» στην έκθεση IDC MarketScape for Worldwide Managed Detection and Response Services (υπηρεσίες διαχειριζόμενης ανίχνευσης και απόκρισης) για το μεσαίο τμήμα της αγοράς για το 2026 (#US52992326, Ιούλιος 2026).
Πιστεύουμε ότι αυτή η αναγνώριση αντικατοπτρίζει την εργασία που κάνουμε για να βοηθήσουμε τους οργανισμούς να ενισχύσουν τις άμυνές τους με λειτουργίες/ επιχειρήσεις ασφαλείας καθοδηγούμενες από πληροφορίες απειλών, ευέλικτα μοντέλα υπηρεσιών και ανοικτές αρχιτεκτονικές ασφαλείας που μπορούν να λειτουργούν με τα υπάρχοντα εργαλεία τους.
Σύμφωνα με την έκθεση IDC MarketScape:
«Οργανισμοί οποιουδήποτε μεγέθους που αναζητούν μια υπηρεσία διαχειριζόμενης ανίχνευσης και απόκρισης με βαθιά και αποκλειστική πληροφόρηση απειλών, ευέλικτα μοντέλα συνδιαχείρισης και μια ουδέτερη ως προς τον προμηθευτή πλατφόρμα που προσαρμόζεται στις υπάρχουσες επενδύσεις ασφαλείας τους, θα πρέπει να λάβουν υπόψη τους την προσφορά MDR της Sophos».
Επιχειρήσεις ασφαλείας σχεδιασμένες για το σημερινό τοπίο απειλών
Το Sophos MDR προστατεύει περισσότερους από 40.000 πελάτες παγκοσμίως μέσω ενός παγκοσμίως κατανεμημένου μοντέλου επιχειρήσεων ασφαλείας που υποστηρίζεται από την ομάδα Sophos X-Ops που συνδυάζει πληροφορίες απειλών, καταδίωξη απειλών (threat hunting), μηχανική ανίχνευσης και παροχή διαχειριζόμενων υπηρεσιών.
Η προσέγγισή της Sophos είναι απλή: τα καλύτερα αποτελέσματα ασφαλείας προέρχονται από τον συνδυασμό της τεχνητής νοημοσύνης (AI) με την ανθρώπινη εμπειρογνωμοσύνη. Το Sophos MDR χρησιμοποιεί πράκτορες τεχνητής νοημοσύνης για την αυτοματοποίηση των διερευνήσεων και των επιχειρησιακών ροών εργασίας, ώστε οι αναλυτές να μπορούν να παραμένουν αφοσιωμένοι σε αποφάσεις υψηλού ρίσκου, σε νέες απειλές, στην καταδίωξη απειλών και στην καθοδήγηση των πελατών.
Οι πελάτες λοιπόν είναι σε θέση να αξιοποιήσουν επιχειρήσεις ασφαλείας που κινούνται και κλιμακώνονται γρήγορα διατηρώντας παράλληλα την ανθρώπινη επίβλεψη και εμπειρογνωμοσύνη που περιμένουν από μια διαχειριζόμενη υπηρεσία. Σήμερα, το 52% των περιστατικών MDR επιλύεται εξ ολοκλήρου από την τεχνητή νοημοσύνη ενώ οι εξουσιοδοτημένες πλήρως αυτοματοποιημένες ανταποκρίσεις μπορούν να πραγματοποιηθούν σε μόλις 89 δευτερόλεπτα.
Ανοιχτό, ευέλικτο και σχεδιασμένο να λειτουργεί με το περιβάλλον σας
Το περιβάλλον κάθε οργανισμού είναι διαφορετικό. Το Sophos MDR είναι σχεδιασμένο για να υποστηρίζει πηγές τηλεμετρίας τόσο της Sophos όσο και τρίτων κατασκευαστών σε τερματικές συσκευές, δίκτυα, νέφος, ηλεκτρονικό ταχυδρομείο και περιβάλλοντα ταυτοτήτων. Η ανεξάρτητη από προμηθευτές αρχιτεκτονική βοηθά τους οργανισμούς να αντλήσουν μεγαλύτερη αξία από τις επενδύσεις ασφαλείας που ήδη διαθέτουν αντί να τους εξαναγκάζει να ξεκινήσουν από την αρχή.
Οι πελάτες μπορούν να επιλέξουν το επίπεδο εμπλοκής που τους ταιριάζει καλύτερα, από υποστήριξη μόνο ειδοποιήσεων έως συνεργατικές διερευνήσεις και πλήρη εξουσιοδότηση ανταπόκρισης. Άλλες αρθρωτές (modular) δυνατότητες, συμπεριλαμβανομένης της διαχείρισης έκθεσης σε κινδύνους, του SIEM επόμενης γενιάς και της ανίχνευσης και ανταπόκρισης σε απειλές για την ταυτότητα διευκολύνουν επίσης την επέκταση της κάλυψης καθώς οι ανάγκες σας αλλάζουν.
Πληροφόρηση που δυναμώνει με κάθε απειλή που παρατηρείται
Η πληροφόρηση απειλών (threat intelligence) τροφοδοτεί τις ανιχνεύσεις, τις καταδιώξεις απειλών και τις ενέργειες απόκρισης που βοηθούν το Sophos MDR να προστατεύει πελάτες σε όλο τον κόσμο. Η μονάδα αντιμετώπισης απειλών Sophos X-Ops παρακολουθεί χειριστές ransomware, μεσίτες αρχικής πρόσβασης και παράγοντες απειλής με κρατική υποστήριξη παράγοντας πληροφόρηση που τροφοδοτεί απευθείας τη μηχανική ανίχνευσης, την καταδίωξη απειλών και τα σχέδια και τις στρατηγικές ανταπόκρισης.
Σε συνδυασμό με την ορατότητα που έχει η Sophos σε μια μεγάλη παγκόσμια βάση πελατών με περισσότερους από 625.000 προστατευμένους οργανισμούς, η συγκεκριμένη πληροφόρηση μας βοηθά να μετατρέπουμε γρήγορα τις ανερχόμενες απειλές σε προστασίες, ανιχνεύσεις και ενέργειες ανταπόκρισης για πελάτες σε όλο τον κόσμο. Όλα σε πραγματικό χρόνο, και όλα χωρίς να απαιτείται fine-tuning.
Το MDR ως μέρος ενός ευρύτερου συστήματος άμυνας
Η συγκεκριμένη αναγνώριση από την έκθεση IDC MarketScape έρχεται σε μια συναρπαστική στιγμή για τη Sophos.
Με την έναρξη του Sophos Fusion, του πιο ολοκληρωμένου, εγγενώς βασισμένου σε τεχνητή νοημοσύνη (AI-native) αμυντικού συστήματος κυβερνοασφάλειας στον κλάδο, συγκεντρώνουμε τερματικές συσκευές, δίκτυο, ηλεκτρονικό ταχυδρομείο, νέφος, ταυτότητες, επιχειρήσεις ασφαλείας και συμβουλευτικές υπηρεσίες μέσα σε μια ενιαία συνδεδεμένη αρχιτεκτονική.
Κατασκευασμένο για ένα τοπίο απειλών που έχει αναδιαμορφωθεί από την Τεχνητή Νοημοσύνη, το Sophos Fusion συνδυάζει κοινό πλαίσιο, συγχρονισμένες επιχειρήσεις ασφαλείας, πράκτορες Τεχνητής Νοημοσύνης (agentic AI) και πληροφόρηση που συσσωρεύεται στα περιβάλλοντα που προστατεύει. Καθώς το Sophos Fusion εξελίσσεται, οι πελάτες θα αποκτούν βαθύτερη ενοποίηση με το MDR, τη διαχείριση έκθεσης σε κινδύνους, την προστασία ταυτότητας, το SIEM επόμενης γενιάς, τη διοικητική καθοδήγηση και την προληπτική μείωση κινδύνου.
Μάθετε περισσότερα
Κάντε κλικ εδώ για να διαβάσετε το απόσπασμα της έκθεσης. Για οργανισμούς που αναζητούν μια υπηρεσία διαχειριζόμενης ανίχνευσης και ανταπόκρισης που συνδυάζει βαθιά πληροφόρηση απειλών, ευέλικτα μοντέλα συνεργασίας και μια προσέγγιση ανοιχτής πλατφόρμας, πιστεύουμε ότι αυτή η τελευταία αναγνώριση από την έκθεση IDC MarketScape ενισχύει τη δύναμη του Sophos MDR.
Πηγή: Sophos
Τα φετινά δεδομένα παρουσιάζουν ορισμένες αξιοσημείωτες αποκλίσεις από τα μοτίβα των προηγούμενων εκθέσεων για την κατάσταση του ransomware (State of Ransomware).
Οι ευπάθειες που αποτέλεσαν αντικείμενο εκμετάλλευσης έχασαν την πρωτοκαθεδρία που είχαν τα τρία τελευταία έτη ως βασική αιτία. Οι διάμεσες απαιτήσεις και πληρωμές λύτρων μειώθηκαν και οι δύο ωστόσο το μέσο κόστος αποκατάστασης εξακολουθεί να αυξάνεται. Επιπλέον, οι μικροί οργανισμοί (100-250 εργαζόμενοι) υστερούν ακόμη περισσότερο έναντι των μεγαλύτερων οργανισμών στον δείκτη που έχει και τη μεγαλύτερη σημασία: την αναχαίτιση της επίθεσης πριν από την κρυπτογράφηση των δεδομένων.
Η έβδομη ετήσια έκθεση της Sophos για την κατάσταση του ransomware βασίζεται σε μία ανεξάρτητη ως προς τους προμηθευτές (vendor-agnostic) έρευνα σε 2.158 στελέχη πληροφορικής και ασφάλειας, των οποίων οι οργανισμοί επλήγησαν από ransomware τους τελευταίους 12 μήνες.
Κάντε κλικ εδώ για να αποκτήσετε πρόσβαση στην πλήρη έκθεση τώρα.
Το ηλεκτρονικό ταχυδρομείο είναι η κύρια αιτία
Για πρώτη φορά σε τέσσερα χρόνια, η εκμετάλλευση ευπαθειών δεν αποτελεί την κύρια αιτία εισβολής των επιτιθέμενων σε ένα εταιρικό δίκτυο. Η κατάταξη για φέτος διαμορφώνεται ως εξής:
- Τα κακόβουλα μηνύματα ηλεκτρονικού ταχυδρομείου (26%) και το ηλεκτρονικό ψάρεμα (24%) αντιπροσωπεύουν μαζί το ήμισυ του συνόλου των περιστατικών.
- Τα παραβιασμένα διαπιστευτήρια (23%) παρέμειναν σταθερά στην τρίτη θέση.
- Η εκμετάλλευση ευπαθειών (18%) σημείωσε πτώση 14 ποσοστιαίων μονάδων σε ετήσια βάση.
- Οι επιθέσεις ωμής βίας (εξαντλητικών δοκιμών) (6%) παρέμειναν σταθερά στην ίδια θέση.
Το συμπέρασμα για τους αμυνόμενους: η εφαρμογή επιδιορθώσεων κώδικά από μόνη της δεν αρκεί για την κάλυψη του κενού. Η προηγμένη προστασία ηλεκτρονικού ταχυδρομείου, τα πρωτόκολλα DMARC, DKIM και SPF καθώς και η εκπαίδευση ευαισθητοποίησης των χρηστών ανήκουν στην κορυφή της λίστας επενδύσεων για το 2026.
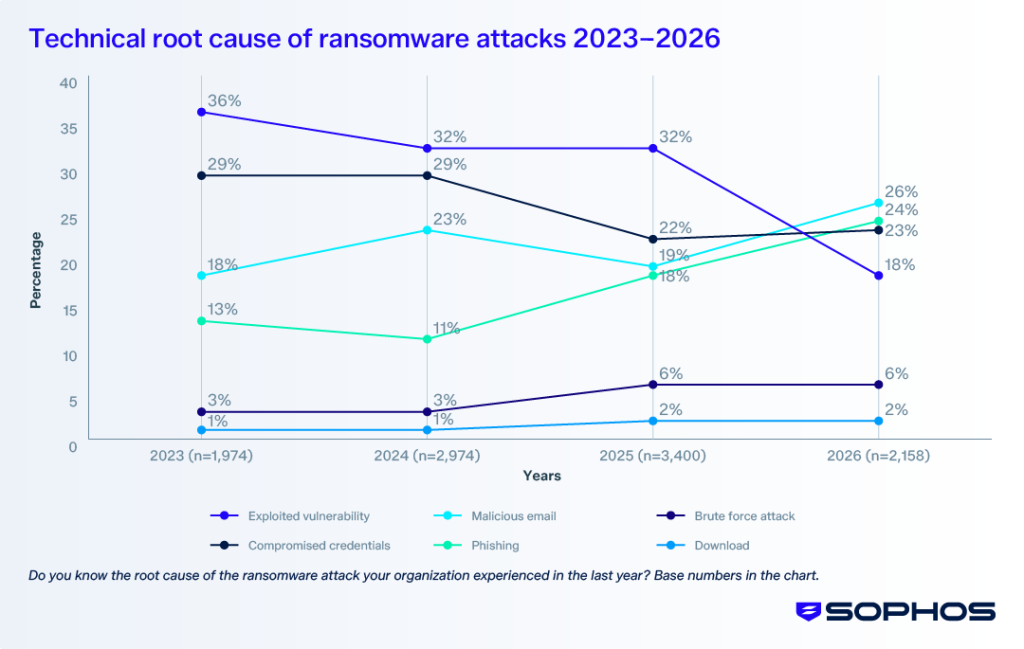
Οι επιθέσεις που βασίζονται στην ταυτότητα καθοδηγούν πλέον την πλειονότητα των περιστατικών ransomware
Το 79% των επιθέσεων ransomware ξεκίνησε με μία προσέγγιση που βασίζεται στην ταυτότητα με το 67% των θυμάτων να επιβεβαιώνει ότι το περιστατικό ransomware ήταν το ίδιο συμβάν με τη σημαντικότερη επίθεση κατά της ταυτότητάς που υπέστησαν. Το συγκεκριμένο εύρημα προέκυψε και στην έκθεση «State of Identity Security 2026» της Sophos στις αρχές της χρονιάς.

Η έκθεση «Sophos Active Adversary Report 2026» που βασίζεται στην ανάλυση πραγματικών περιστατικών που αντιμετωπίστηκαν από αμυνόμενους της Sophos, καταλήγει στο ίδιο εύρημα. Σε 661 υποθέσεις απόκρισης σε περιστατικά (IR) και διαχειριζόμενης ανίχνευσης και απόκρισης (MDR), η κύρια αιτία σε ποσοστό 67% σχετιζόταν με την ταυτότητα. Παράλληλα, ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) απουσίαζε στα σημείο που ήταν κρίσιμης σημασίας στο 59% των περιπτώσεων.
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) είναι εγκατεστημένος, αλλά όχι παντού
Στο 97% των περιπτώσεων όπου τα παραβιασμένα διαπιστευτήρια ήταν η βασική αιτία της επίθεσης, τα θύματα είχαν ενεργοποιημένο τον έλεγχο MFA σε κάποια μορφή. Στα σημεία ωστόσο που δεν ήταν ενεργοποιημένο και υπήρχε κενό κάλυψης όταν και εκεί που έγινε η ζημιά. Στην έκθεση Active Adversary Report διαπιστώθηκε το ίδιο μοτίβο: οι λογαριασμοί SaaS διέθεταν συχνά MFA αλλά αντιθέτως δεν είχαν τα δίκτυα VPN, οι κονσόλες διαχείρισης firewall και οι παλαιού τύπου εφαρμογές.
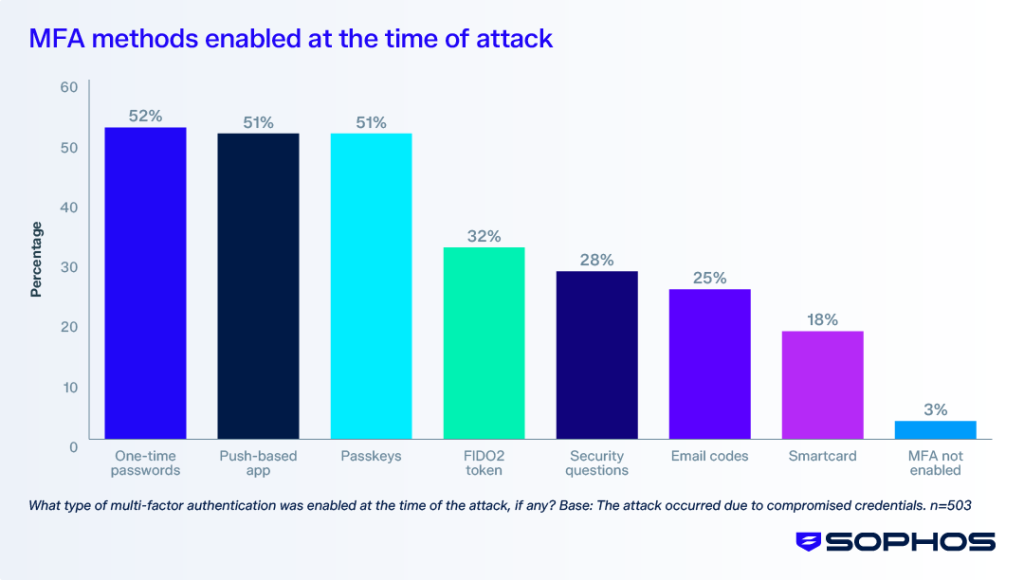
Από πού ξεκινούν οι επιθέσεις ransomware
Για πρώτη φορά, η φετινή έκθεση χαρτογραφεί τα σημεία όπου οι ερωτηθέντες αναφέρουν ότι συνέβησαν οι αρχικές παραβιάσεις εντός των υποδομών IT τους. Σε επιθέσεις που ξεκίνησαν με εκμετάλλευση ευπάθειας, παραβιασμένα διαπιστευτήρια ή ωμή δύναμη (εξαντλητικές δοκιμές), οι τοποθεσίες που αναφέρθηκαν από τα θύματα ως αφετηρία των επιθέσεων ήταν οι εξής:
- Εκτεθειμένες εφαρμογές και συστήματα: 38%
- Συσκευές χρηστών: 30%
- Τείχη προστασίας: 21%
- Εικονικά ιδιωτικά δίκτυα (VPNs): 8%
- Συσκευές IoT: 3%
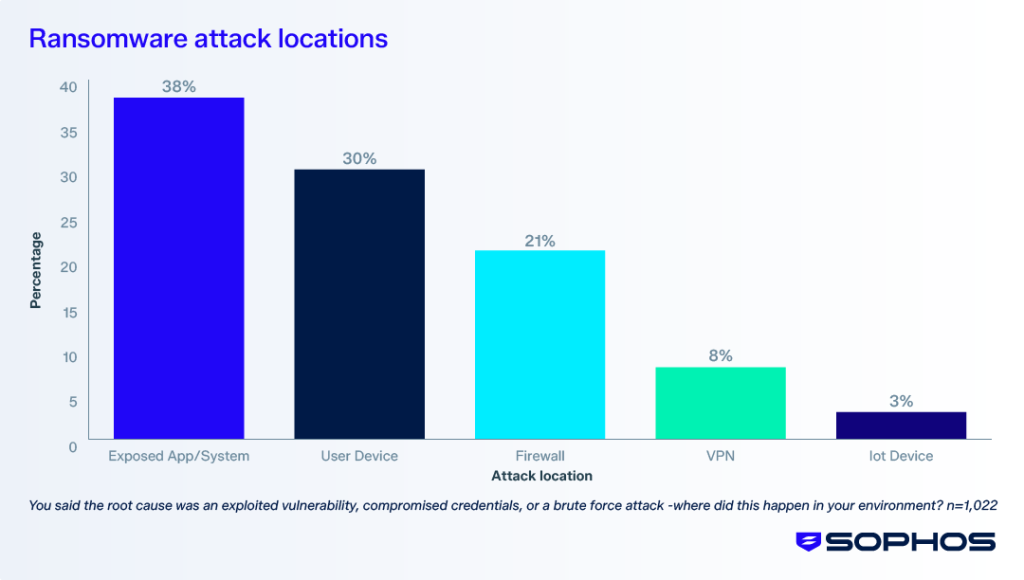
Οι παραβιάσεις τειχών προστασίας επιφέρουν δυσανάλογα μεγάλο οικονομικό αντίκτυπο καθώς το τείχος προστασίας κατέχει προνομιακή θέση σε ολόκληρη την υποδομή του οργανισμού. Όταν οι επιτιθέμενοι εκμεταλλεύονται με επιτυχία μια ευπάθεια στο τείχος προστασίας συχνά αποκτούν ευρεία πρόσβαση στο σύνολο της εταιρικής υποδομής και οι απαιτήσεις για λύτρα που προκύπτουν στη συνέχεια αντανακλούν αυτό το πλεονέκτημα.
Όταν οι επιθέσεις ransomware ξεκινούν με την εκμετάλλευση μιας ευπάθειας στο τείχος προστασίας, το 59% των απαιτήσεων σε λύτρα ανέρχεται σε $1 εκατομμύριο ή και περισσότερο. Αναφερόμαστε σε ένα ποσοστό που είναι υψηλότερο από το ποσοστό 48% για απαιτήσεις σε λύτρα άνω του $1 εκατομμυρίου στο σύνολο των επιθέσεων.
Μπορεί τα πράγματα να βελτιώνονται, το ransomware ωστόσο παραμένει καταστροφικό
Μπορεί ορισμένοι δείκτες, κυρίως οικονομικοί να μετακινήθηκαν προς όφελος των αμυνόμενων φέτος, η συνολική ωστόσο εικόνα είναι μεικτή. Η κρυπτογράφηση δεδομένων σε μια επίθεση ransomware παραμένει ένα από τα σοβαρότερα συμβάντα.
Τα ευχάριστα νέα:
- Μέση απαίτηση λύτρων: $698.000, μειωμένη κατά 65% σε διάστημα δύο ετών.
- Μέση πληρωμή λύτρων: $769.000, μειωμένη σε σχέση με το $1 εκατομμύριο πέρυσι.
- Το 51% των οργανισμών που πλήρωσαν λύτρα διαπραγματεύτηκε χαμηλότερο ποσό από αυτό που είχε απαιτηθεί αρχικά.
- Μόνο το 32% των οργανισμών λιανικού εμπορίου πλήρωσε τα λύτρα, το χαμηλότερο ποσοστό από οποιονδήποτε άλλο τομέα.
- Η αποκατάσταση μέσω αντιγράφων ασφαλείας αυξήθηκε στο 66% των περιπτώσεων κρυπτογραφημένων δεδομένων σημειώνοντας άνοδο 12 ποσοστιαίων μονάδων σε σχέση με το 2025.
Τα δυσάρεστα νέα:
- Μέσο κόστος αποκατάστασης: $1,7 εκατομμύρια ανά περιστατικό, αυξημένο κατά 11% σε ετήσια βάση.
- Το 56% των επιθέσεων εξακολουθεί να επιτυγχάνει την κρυπτογράφηση δεδομένων, ποσοστό που παρουσιάζεται αυξημένο σε σχέση με το περσινό 50%.
- Το 48% των θυμάτων που υπέστησαν κρυπτογράφηση πλήρωσε τα λύτρα, ποσοστό που συνάδει με τον μέσο όρο τετραετίας που κυμαίνεται περίπου στο 50%.
- Το 72% των κυβερνητικών οργανισμών και των οργανισμών στην τοπική αυτοδιοίκηση πλήρωσε τα λύτρα, με το ποσοστό να είναι το υψηλότερο από οποιονδήποτε άλλο τομέα.
- Το Ηνωμένο Βασίλειο κατέγραψε τη υψηλότερη μέση απαίτηση λύτρων που έχει καταγραφεί ποτέ για οποιαδήποτε χώρα, $2,5 εκατομμύρια.
Η απόκλιση ανάλογα με το μέγεθος του οργανισμού είναι έντονη: μόνο το 34% των μικρών οργανισμών με 100-250 εργαζομένους ανέκοψε τις επιθέσεις πριν από την κρυπτογράφηση ή τον εκβιασμό, υστερώντας σημαντικά από το ποσοστό επιτυχίας 46% των μεγαλύτερων οργανισμών με 3.001-5.000 εργαζόμενους. Το μέγεθος προσφέρει πραγματικά αμυντικά αποτελέσματα την ώρα που οι μικρές επιχειρήσεις υφίστανται δυσανάλογο μερίδιο της ζημιάς.
Διαβάστε την έκθεση
Τα δεδομένα του 2026 δείχνουν ένα σταθερό θέμα σε όλες τις ενότητες: τα αποτελέσματα βελτιώνονται όταν οι άμυνες ταυτότητας, ηλεκτρονικού ταχυδρομείου, τερματικών συσκευών και δικτύου λειτουργούν ως ένα ενιαίο σύστημα και όχι απομονωμένα. Η κάλυψη του κενού στις επιθέσεις της εποχής της τεχνητής νοημοσύνης θα εξαρτηθεί λιγότερο από την προσθήκη νέων εργαλείων και περισσότερο από τη σύνδεση των υπαρχόντων.
Κατεβάστε την έκθεση για να δείτε όλα τα ευρήματα, τις αναλύσεις ανά κλάδο και τις συστάσεις μας.
Πηγή: Sophos
Όταν τα πρωτοπόρα μοντέλα τεχνητής νοημοσύνης ξεπέρασαν ένα νέο όριο δυνατοτήτων προς τα τέλη του περασμένου έτους -αναπτύσσοντας το είδος της ικανότητας που επιτρέπει σε σχεδόν οποιονδήποτε αντίπαλο να δημιουργήσει λειτουργικό κώδικα εκμετάλλευσης τρωτών σημείων, να επινοήσει πειστική κοινωνική μηχανική σε κλίμακα και να πραγματοποιήσει αλυσιδωτές επιθέσεις που ξεπερνούν τα όρια των προϊόντων ασφαλείας αυτόνομα -το τοπίο των απειλών δεν εξελίχθηκε απλώς̇ επιταχύνθηκε σε μια εντελώς διαφορετική κατηγορία.
Η ταχύτητα, η κλίμακα και το πεδίο εφαρμογής των επιθέσεων μετατοπίστηκαν υπέρ του αντιπάλου ταυτόχρονα. Παραβιάσεις που άλλοτε εκτυλίσσονταν σε διάστημα ημερών και ωρών, τώρα πραγματοποιούνται σε λεπτά και δευτερόλεπτα. Οι εκστρατείες πολλαπλών σταδίων που κάποτε απαιτούσαν πόρους επιπέδου κρατικής υποστήριξης είναι πλέον προσβάσιμες από οποιονδήποτε σχεδόν. Επιπλέον, κάθε πράκτορας τεχνητής νοημοσύνης (AI agent), κάθε αυτοματοποιημένη ροή εργασίας που υϊοθετεί ένας οργανισμός για να αυξήσει την παραγωγικότητά του, ταυτόχρονα «χάρισε» στους αντιπάλους μια νέα επιφάνεια επίθεσης.
Οι άμυνες στις οποίες οι περισσότεροι οργανισμοί βασίζονται σήμερα σχεδιάστηκαν για μία διαφορετική απειλή. Όχι απλώς για μια παλαιότερη απειλή. Για μια διαφορετική απειλή από δομικής άποψης.
Όταν οι επιθέσεις κινούνται με την ταχύτητα των μηχανών, οι οργανισμοί που ευδοκιμούν δεν είναι εκείνοι με τα περισσότερα προϊόντα. Είναι εκείνοι που η άμυνα τους γίνεται εξυπνότερη κάθε φορά που αντιμετωπίζει μια απειλή και μεταδίδει αυτή τη γνώση σε κάθε άλλο πελάτη του συστήματος.
Το πρόβλημα της στοίβας
Για 40 χρόνια, ο κλάδος της κυβερνοασφάλειας είχε ένα αξιόπιστο εγχειρίδιο: για κάθε νέα κατηγορία απειλής σχεδιαζόταν ένα νέο προϊόν. Νέα απειλή, νέο εργαλείο. Νέο κενό, νέος προμηθευτής. Το αποτέλεσμα; Η μέση επιχείρηση σήμερα διαχειρίζεται περισσότερα από 45 ξεχωριστά προϊόντα ασφαλείας.
Το πρόβλημα με αυτόν τον αριθμό δεν είναι το κόστος και η πολυπλοκότητα, αν και αυτά αποτελούν επίσης μία πραγματικότητα. Είναι το τι συμβαίνει στις πληροφορίες ασφαλείας (intelligence) όταν είναι κατακερματισμένες σε 45 διαφορετικά σιλό. Η προστασία τερματικών (endpoint) δεν γνωρίζει «τι είδε» το τείχος προστασίας. Η πύλη ηλεκτρονικού ταχυδρομείου δεν ενημερώνει το επίπεδο ταυτότητας (identity layer) για αυτό που ανίχνευσε. Κάθε εργαλείο μαθαίνει μόνο του. Τίποτα δεν χτίζεται πάνω σε ότι προηγήθηκε.
Όταν οι επιθέσεις κινούνται με ταχύτητα μηχανής και εκτελούνται ταυτόχρονα σε επίπεδο τερματικών συσκευών, υπολογιστικού νέφους (cloud), ταυτότητας, δικτύου και ηλεκτρονικού ταχυδρομείου σε μια συντονισμένη ώθηση, μια άμυνα που συσχετίζει αυτά τα σήματα χειροκίνητα -αν τα συσχετίζει καν- δεν είναι άμυνα. Είναι μια πολύ ακριβή… νεκροψία. Το μοντέλο της στοίβας προϋποθέτει ότι ένας ανθρώπινος αναλυτής μπορεί να συνδέσει τα δεδομένα μεταξύ αυτών των 45 εργαλείων αρκετά γρήγορα για να κάνει τη διαφορά. Στον παλιό κόσμο, ο οποίος βασιζόταν σε μια πιο αργή και δομικά διαφορετική απειλή, η παραπάνω προσέγγιση ήταν λειτουργική. Πλέον όμως, δεν είναι βιώσιμη.
Με τα SIEM και XDR το ένστικτο μας ήταν σωστό
Αξίζει να δώσουμε τα εύσημα στον κλάδο. Δεν αναγνώρισε απλώς το πρόβλημα του κατακερματισμού αλλά δημιούργησε δύο τεχνολογίες για να το αντιμετωπίσει: τα SIEM και XDR. Το SIEM ξεκίνησε με σκοπό να συγκεντρώσει κάθε αρχείο καταγραφής (log) σε ένα μέρος. Το πρώτο κύμα του XDR ξεκίνησε με σκοπό τη συσχέτιση των ανιχνεύσεων μεταξύ των εργαλείων.
Και τα δύο απέδειξαν ότι το ένστικτο μας ήταν σωστό. Και τα δύο αποτελούν πραγματικές δυνατότητες. Πράγματι, και οι δύο λύσεις αποτελούν απαραίτητα στοιχεία ενός αμυντικού συστήματος και η Sophos παρέχει και τα δύο σήμερα. Αυτό ωστόσο που κατέστη σαφές μετά από μία δεκαετία εφαρμογής τους είναι το εξής: ούτε καθένα από μόνο του αλλά ούτε και τα δύο μαζί δεν μπορούν να προσεγγίζουν το σύνολο των δυνατοτήτων που απαιτεί η σημερινή εποχή.
Το SIEM συγκεντρώνει δεδομένα εκ των υστέρων. Συλλέγει αρχεία καταγραφής από προϊόντα που εξακολουθούν να είναι ξένα μεταξύ τους και στη συνέχεια ζητά από έναν αναλυτή να βγάλει νόημα από τον σωρό. Το πρώιμο XDR συσχέτιζε ειδοποιήσεις αλλά μόνο μεταξύ των εργαλείων που τύχαινε να προέρχονται από έναν και μόνο προμηθευτή και μόνο αφότου κάθε εργαλείο είχε ήδη αποφασίσει, από μόνο του, τι είχε σημασία. Η συγκέντρωση δεδομένων (aggregation) δεν είναι αρχιτεκτονική. Η συγκέντρωση δεδομένων σε ένα κοινό παράθυρο δεν κάνει τις πηγές να έχουν επίγνωση η μία της άλλης, και δεν τις επιτρέπει να ενεργούν ως ένα ενιαίο σύνολο.
Ένα αμυντικό σύστημα είναι διαφορετικό ως προς το είδος, όχι ως προς τον βαθμό. Τα SIEM και XDR λειτουργούν εντός αυτού ως δυνατότητες, όχι ως το ανώτατο όριο όσων μπορεί να κάνει το σύστημα. Τα σημεία ελέγχου (control points) μοιράζονται ένα ενιαίο επίπεδο δεδομένων από τη στιγμή που γεννιέται ένα σήμα και όχι αφότου καταλήξει σε μια αποθήκη δεδομένων. Το ένα καθοδηγεί και ενημερώνει τις αποφάσεις του άλλου σε πραγματικό χρόνο, όχι μέσω μίας αναφοράς που διαβάζει ένας αναλυτής εκ των υστέρων. Αυτή είναι η γραμμή που διαχωρίζει τη συλλογή πληροφοριών ασφαλείας και την επιχειρησιακή λειτουργίας βάσει αυτών. Το SIEM και το XDR συλλέγουν και συσχετίζουν. Το αμυντικό σύστημα ενεργεί.
Το πραγματικό κενό δυνατοτήτων
Με περίπου 359 εκατομμύρια επιχειρήσεις στον κόσμο, λιγότερες από 35.000 διαθέτουν CISO ή επικεφαλής ασφαλείας. 35.000 διαθέτουν CISO. Αυτή η αναλογία -ένας CISO για κάθε 10.000 οργανισμούς- βρίσκεται στον πυρήνα αυτής της αποτυχίας του κλάδου να συμβαδίσει με τη σοβαρότητα της απειλής.
Το όριο ανέχειας της κυβερνοασφάλειας (cybersecurity poverty line) είναι αυτό που συμβαίνει όταν οι οργανισμοί δεν μπορούν να μετατρέψουν την τεχνολογία ασφαλείας τους σε λειτουργική άμυνα. Και δεν καθορίζεται μόνο από το μέγεθος ή τον προϋπολογισμό. Υπάρχουν οργανισμοί με καλή χρηματοδότηση που βρίσκονται πολύ κάτω από αυτό, και περιφερειακές εταιρείες 200 ατόμων να λειτουργούν πολύ πάνω από αυτό.
Καθορίζεται από τη στρατηγική ικανότητα: την ικανότητα σωστής ρύθμισης των μηχανισμών ελέγχου, της διαρκούς παρακολούθησής του, του ελέγχου της σωστής λειτουργίας τους, και της βελτίωσής τους με την πάροδο του χρόνου. Η τεχνητή νοημοσύνη κατέστησε αυτό το κενό τόσο περισσότερο επικίνδυνο όσο και -για πρώτη φορά- πραγματικά γεφυρώσιμο. Περισσότερο επικίνδυνο επειδή οι επιτιθέμενοι υϊοθέτησαν αμέσως την τεχνητή νοημοσύνη ως μια άμεση, δωρεάν αναβάθμιση. Γεφυρώσιμο επειδή οι ίδιες δυνατότητες τεχνητής νοημοσύνης που επιταχύνουν τις επιθέσεις μπορούν επίσης να επιταχύνουν και την άμυνα, εφόσον βεβαίως η τελευταία έχει σχεδιαστεί ως μέρος της αρχιτεκτονικής και δεν έχει προστεθεί εκ των υστέρων ως χαρακτηριστικό.
Παρουσιάζοντας το Sophos Fusion
Πρόσφατα, η Sophos παρουσίασε το Sophos Fusion, το πιο ολοκληρωμένο, εγγενώς βασισμένο σε τεχνητή νοημοσύνη (AI-native) αμυντικό σύστημα κυβερνοασφάλειας στον κλάδο.
Το Sophos Fusion είναι η εξέλιξη αυτού που στον κλάδο ονομάζαμε «πλατφόρμα». Είναι μια ενιαία, ανοικτή αρχιτεκτονική όπου κάθε σημείο ελέγχου -τερματικό, τείχος προστασίας, ηλεκτρονικό ταχυδρομείο, υπολογιστικό νέφος, δίκτυο, ταυτότητα, λειτουργίες ασφαλείας κ.ά.-μοιράζεται τα ίδια δεδομένα, τις ίδιες πληροφορίες ασφαλείας και ανταποκρίνεται ως ένα ενιαίο σύνολο.
Αυτό που το καθιστά διαφορετικό από τις πλατφόρμες που πωλούν οι ανταγωνιστές είναι η υποκείμενη αρχιτεκτονική:
- Μία ενιαία λίμνη πλαισίου (unified context lake) όπου κάθε σήμα από κάθε σημείο ελέγχου ρέει σε ένα κοινό επίπεδο δεδομένων σε πραγματικό χρόνο. Χωρίς καθυστέρηση συγκέντρωσης. Χωρίς σιλό. Ολόκληρο το σύστημα βλέπει ακριβώς αυτό που βλέπει οποιοδήποτε μεμονωμένο τμήμα.
- Το Synchronized Security™ είναι ο συνδετικός ιστός που μετατρέπει τις κοινές πληροφορίες και γνώσεις σε συντονισμένη απόκριση. Μία ανίχνευση σε μία τερματική συσκευή πυροδοτεί μια συντονισμένη απόκριση στο τείχος προστασίας, μια παραβιασμένη ταυτότητα κλειδώνει την πρόσβαση σε όλο το περιβάλλον και ένα ύποπτο μήνυμα ηλεκτρονικού ταχυδρομείου αυξάνει το επίπεδο ελέγχου παντού. Ανίχνευση οπουδήποτε, απόκριση παντού.
- Πρακτορική αυτονομία (agentic autonomy) με ανθρώπινη κρίση. Το σύστημα μπορεί να ανιχνεύει, να διερευνά και να ανταποκρίνεται χωρίς ανθρώπινη καθοδήγηση λειτουργώντας εντός των ορίων που καθορίζουν και βαθμονομούν συνεχώς οι αναλυτές Sophos MDR. Δεν πρόκειται για έναν αυτοματισμό που αντικαθιστά την ανθρώπινη ιδιοκτησία. Είναι η τεχνητή νοημοσύνη που συλλογίζεται πάνω σε πρωτόγνωρες καταστάσεις, με τους ανθρώπους να διακυβερνούν το όριο εμπιστοσύνης.
- Σωρευτική νοημοσύνη (compounding intelligence). Κάθε απειλή που εντοπίζεται σε περισσότερους από 625.000 προστατευμένους οργανισμούς από τη Sophos ανατροφοδοτείται στο σύστημα. Ένας νέος πελάτης δεν ξεκινά από το μηδέν· κληρονομεί όφελος από κάθε απειλή που έχει δει ποτέ το σύστημα.
Η Sophos έχει καταστήσει επίσης σαφές τι δεν είναι: ένα κλειστό σύστημα. Περισσότερες από 500 ενσωματώσεις τρίτων τροφοδοτούν το ίδιο κοινό επίπεδο δεδομένων. Η τηλεμετρία απειλών από τα υπάρχοντα εργαλεία προστασίας τερματικών συσκευών, τα τείχη προστασίας ή προστασίας ταυτότητας ενός πελάτη και από έναν τεράστιο αριθμό προμηθευτών ρέει στην ίδια λίμνη πλαισίου με τα δεδομένα και τη «γνώση» από τις λύσεις της Sophos, στην ίδια μηχανή συσχέτισης και στην ίδια ομάδα MDR. Εγγενές εκεί όπου έχει σημασία. Ανοιχτό όπου το χρειάζεται ο πελάτης.
Η εξέλιξη του Sophos Central
Το Sophos Fusion είναι η εξέλιξη του Sophos Central, ανασχεδιασμένο για την εποχή της τεχνητής νοημοσύνης. Όλοι οι πελάτες της Sophos αποτελούν ήδη μέρος του Sophos Fusion και επωφελούνται ήδη από απαράμιλλη προστασία έναντι απειλών που κινούνται με την ταχύτητα μηχανής. Κατά τους επόμενους μήνες, οι χρήστες θα δουν το Sophos Central να εξελίσσεται από άποψη διεπαφής/περιβάλλοντος χρήσης σε Sophos Fusion καθώς εφαρμόζουμε τη νέα ονοματολογία, χωρίς να απαιτείται καμία ενέργεια από πελάτες ή συνεργάτες.
Αποδεδειγμένη προστασία
Η Sophos λειτουργεί το μεγαλύτερο πρακτορικό SOC στον κόσμο βασισμένη στο Sophos Fusion. Το 52% των περιπτώσεων αντιμετωπίζεται εξ ολοκλήρου από τεχνητή νοημοσύνη, χωρίς να απαιτείται ανθρώπινη παρέμβαση. Ο μέσος χρόνος από την ειδοποίηση έως μια πλήρως αυτοματοποιημένη απόκριση είναι 89 δευτερόλεπτα. Δεν μετράμε πλέον τον χρόνο απόκρισης του MDR σε λεπτά. Τον μετράμε σε δευτερόλεπτα.
Η αγορά επιβεβαιώνει επίσης αυτό που έχουμε δημιουργήσει. Στις αναφορές Summer 2026 της G2– οι οποίες βασίζονται εξ ολοκλήρου σε επαληθευμένες κριτικές πελατών- η Sophos κατέλαβε την πρώτη θέση στα Endpoint, EDR, XDR, MDR και Firewall σε μία μόνο σεζόν. Κανένας άλλος προμηθευτής δεν το έχει καταφέρει αυτό και στις πέντε κατηγορίες ταυτόχρονα.
Η Sophos είναι επίσης ο μοναδικός προμηθευτής που αναγνωρίστηκε ως Gartner® Peer Insights™ Customers’ Choice στις κατηγορίες Email Security, Endpoint Protection Platforms, Managed Detection and Response, Extended Detection and Response καθώς και στα Network Firewalls. Οι παραπάνω διακρίσεις αντικατοπτρίζουν αυτό που έχει τη μεγαλύτερη σημασία: τους πελάτες που επιλέγουν σταθερά τη Sophos για προστασία, ανίχνευση και απόκριση σε ολόκληρο το περιβάλλον κυβερνοασφαλείας τους.
Τι έρχεται
Το Sophos Fusion είναι διαθέσιμο από τώρα ωστόσο η επέκταση του συστήματος αναμένεται να προχωρήσει γρήγορα μέσα στους επόμενους μήνες.
Από τα μέσα Αυγούστου θα κυκλοφορήσουμε σημαντικές βελτιώσεις στην υπηρεσία Sophos MDR, μία σημαντική αναβάθμιση του Sophos XDR που τροφοδοτείται από τα αναλυτικά στοιχεία Secureworks Taegis και μια νέα προσφορά Next-Gen SIEM.
Το Sophos Next-Gen SIEM αξίζει ιδιαίτερης προσοχής: η τιμολόγησή του γίνεται βάσει χρηστών και διακομιστών και όχι βάσει του όγκου δεδομένων, γεγονός που εξαλείφει το αντικίνητρο που οδηγεί τις ομάδες ασφαλείας να περιορίζουν την τηλεμετρία που εισάγουν και να αφήνουν εσκεμμένα τυφλά σημεία στην κάλυψή τους προκειμένου να μην αντιμετωπίσουν ανυπολόγιστα κόστη.
Τον Οκτώβριο, καταφθάνουν δύο ακόμη δυνατότητες. Το Sophos AI Defense παρέχει στους οργανισμούς ορατότητα, έλεγχο και προστασία σε κάθε εργαλείο τεχνητής νοημοσύνης στο περιβάλλον τους, συμπεριλαμβανομένης της σκιώδους τεχνητής νοημοσύνης (shadow AI και βασίζεται σε δυνατότητες που υπάρχουν ήδη μέσα στο σύστημα. Και το Sophos CISO Advantage κλιμακώνει την καθοδήγηση επιπέδου CISO σε κάθε οργανισμό, με ή χωρίς CISO, παρέχοντας συνεχή επαλήθευση των ελέγχων, χαρτογράφηση συμμόρφωσης, συγκριτική αξιολόγηση με ομότιμους (peer benchmarking) και έτοιμη για στελέχη αξιολόγηση κινδύνου. Για τους οργανισμούς κάτω από το όριο ανέχειας κυβερνοασφαλείας που δεν είχαν ποτέ πρόσβαση σε αυτού του είδους τη στρατηγική ικανότητα, το Sophos CISO Advantage μεταμορφώνει το τι είναι εφικτό.
Μια άμυνα με σωρευτική ισχύ
Για δεκαετίες, ο κλάδος έλεγε στους πελάτες ότι περισσότερα εργαλεία σήμαιναν καλύτερη ασφάλεια. Η εποχή της τεχνητής νοημοσύνης αποκάλυψε πλήρως το ψέμα αυτής της υπόθεσης. Το πλεονέκτημα ανήκει στους οργανισμούς με συντονισμένη άμυνα που βλέπει κάθε σήμα, μαθαίνει από κάθε απειλή και ανταποκρίνεται ως ένα ενιαίο σύνολο.
Αυτό απαιτεί μια θεμελιωδώς διαφορετική αρχιτεκτονική, την οποία η πλειονότητα των κορυφαίων παρόχων κυβερνοασφάλειας απέτυχε να κατασκευάσει πλήρως. Το Sophos Fusion είναι μία αρχιτεκτονική που η Sophos οικοδόμησε μετά από πολλά χρόνια προσπάθειας. Η εποχή της τεχνητής νοημοσύνης την κατέστησε απαραίτητη.
Το έργο που έχουμε επιτελέσει, από τις βραβευμένες δυνατότητες των προϊόντων μας έως την εξαγορά της Secureworks και το πρακτορικό SOC που λειτουργούμε σήμερα, την κατέστησε εφικτή.
Η στοίβα είχε μια καλή πορεία. Αυτό που ακολουθεί είναι ένα σύστημα.
Πηγή: Sophos
Η Sophos ανακηρύχθηκε «Customers’ Choice» (επιλογή πελατών) στην έκθεση Gartner® Peer Insights™ Voice of the Customer for Email Security για το 2026. Είναι η πρώτη φορά που η Sophos κερδίζει τη διάκριση «Customers’ Choice για την Ασφάλεια Ηλεκτρονικού Ταχυδρομείου (Email Security).
Στην έκθεση, η Sophos βαθμολογήθηκε συνολικά με 4,8 στα 5,0 βάσει 235 κριτικών έως τον Μάρτιο του 2026, γεγονός που καθιστά τη Sophos τον προμηθευτή Customers’ Choice με τις περισσότερες κριτικές και αξιολογήσεις πελατών και συναδέλφων/ ομότιμων στην έκθεση. Επιπλέον, οι πελάτες και συνάδελφοι βαθμολόγησαν τη Sophos με 97% στην πρόθεση για σύσταση (Willingness to Recommend).
Ο συγκεντρωτικός πίνακας προμηθευτών της έκθεσης δείχνει επίσης βαθμολογίες 4,8 και στις τέσσερις κατηγορίες αξιολόγησης -Product Capabilities, Sales Experience, Deployment Experience, and Support Experience- καθιστώντας τη Sophos τον μοναδικό προμηθευτή Customers’ Choice με βαθμολογία τουλάχιστον 4,8 και στις τέσσερις κατηγορίες.
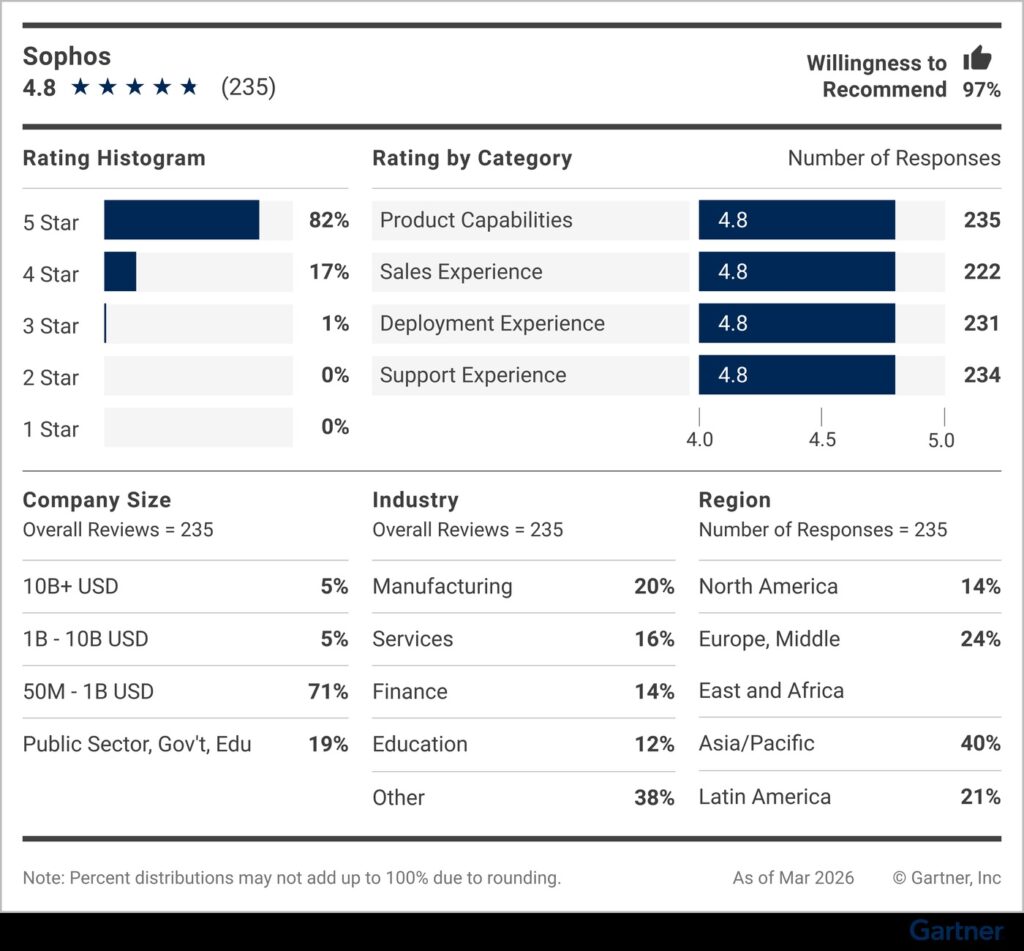
Πιστεύουμε ότι αυτή η διάκριση «Επιλογή Πελατών» για την Ασφάλεια Ηλεκτρονικού Ταχυδρομείου αντικατοπτρίζει την αποστολή του Sophos Email να παρέχει ισχυρή προστασία έναντι των προηγμένων απειλών ηλεκτρονικού ταχυδρομείου, απλή εφαρμογή και καθημερινή χρηστικότητα. Αυτή η διάκριση Customers’ Choice έρχεται να προστεθεί στις υπάρχουσες διακρίσεις Customers’ Choice της Sophos που καλύπτουν τους τομείς Managed Detection and Response (MDR), Endpoint Protection Platforms (EPP), Extended Detection and Response (XDR) και Network Firewalls. Η Sophos είναι ο μόνος προμηθευτής που έχει διακριθεί ως «Customers’ Choice» και στις πέντε αγορές, μια διάκριση που πιστεύουμε ότι υπογραμμίζει την ισχύ του εγγενώς βασισμένου σε Τεχνητή Νοημοσύνη Συστήματος Άμυνας Κυβερνοασφάλειας της Sophos, το οποίο προστατεύει περισσότερους από 625.000 οργανισμούς παγκοσμίως.
Αξιοποιώντας περισσότερα από 20 μοντέλα τεχνητής νοημοσύνης (AI) και μηχανικής μάθησης (ML), συμπεριλαμβανομένης της επεξεργασίας φυσικής γλώσσας (NLP), το Sophos Email προσφέρει την ισχυρότερη πρώτη γραμμή άμυνας έναντι των απειλών ηλεκτρονικού ταχυδρομείου που επιταχύνονται από την τεχνητή νοημοσύνη. Αποτελεί επίσης ένα κρίσιμο σημείο ελέγχου στο Αμυντικό Σύστημα της Sophos, την αρχιτεκτονική που συνδέει τα σημεία ελέγχου της Sophos και τρίτων, ώστε να λειτουργούν ως ένα ενιαίο σύστημα.
Μια απειλή που ανιχνεύεται στο ηλεκτρονικό ταχυδρομείο μπορεί να ενεργοποιήσει αυτόματα μια συντονισμένη απόκριση σε κάθε συνδεδεμένο σημείο ελέγχου έτσι ώστε οι επιθέσεις που διασχίζουν πολλαπλά επίπεδα να εντοπίζονται και να περιορίζονται έγκαιρα. Και επειδή οι πληροφορίες ασφαλείας συσσωρεύονται στους περισσότερους από 625.000 οργανισμούς που προστατεύει η Sophos, κάθε απειλή που εμφανίζεται σε ένα περιβάλλον ενισχύει την προστασία για όλους.
Αναγνώριση καθοδηγούμενη από πραγματικές εμπειρίες πελατών
Το Gartner® Peer Insights™ είναι μια δωρεάν πλατφόρμα υποβολής αξιολογήσεων και κριτικών από πελάτες και ομότιμους, σχεδιασμένη για εκείνους που λαμβάνουν αποφάσεις σχετικά με επιχειρησιακό λογισμικό και τις υπηρεσίες. Η Gartner® περιγράφει την έκθεση Voice of the Customer ως μια προοπτική βασισμένη σε πελάτες και ομότιμους, η οποία αξιολογεί τους προμηθευτές χρησιμοποιώντας συγκεντρωτικές κριτικές τελικών χρηστών από το Gartner® Peer Insights™ και τοποθετεί τους προμηθευτές με βάση το ενδιαφέρον των χρηστών, την υϊοθέτηση και τη συνολική εμπειρία.
Είμαστε απίστευτα ευγνώμονες στους πελάτες μας παγκοσμίως για τη συνεχή εμπιστοσύνη και τα σχόλιά τους, τα οποία συμβάλλουν άμεσα στη διαμόρφωση και τη βελτίωση των λύσεων της Sophos.
Ακολουθούν μερικά παραδείγματα των όσων είπαν οι πελάτες για το Sophos Email:
«Χρησιμοποιούμε το Sophos Email για να προστατεύσουμε το ηλεκτρονικό ταχυδρομείο μας από όλες τις γνωστές και άγνωστες απειλές ηλεκτρονικού ταχυδρομείου. Εντοπίζει αβίαστα το ηλεκτρονικό ψάρεμα (phishing), τους ιούς, το ransomware και τις απόπειρες πλαστοπροσωπίας, μεταξύ άλλων απειλών, διατηρώντας έτσι τα μηνύματα ηλεκτρονικού ταχυδρομείου και τα δεδομένα μας ασφαλή. Το Sophos Email αποκλείει αβίαστα τις απειλές πριν φτάσουν στους χρήστες και αυτό το καθιστά εξαιρετικά αποτελεσματικό». -Βοηθός τεχνολογίας πληροφοριών στον κλάδο της υγείας και της βιοτεχνολογίας, $500M-$1B, Σύνδεσμος
«Χρησιμοποιούμε το Sophos Email για να υπερασπιστούμε το επιχειρηματικό μας σύστημα ηλεκτρονικού ταχυδρομείου έναντι προηγμένων απειλών που βασίζονται στο email, συμπεριλαμβανομένων του κακόβουλου λογισμικού (malware), του phishing και των επιθέσεων BEC. Λειτουργεί καλά χάρη στην προστασία που τροφοδοτείται από τεχνητή νοημοσύνη, την ανάλυση URL και την ομαλή ενσωμάτωση του με τις πλατφόρμες Microsoft και Google Workspace. Όχι μόνο προστατεύει τα μηνύματα ηλεκτρονικού μας ταχυδρομείου αλλά διευκολύνει επίσης στην εκπαίδευση των χρηστών». -Διευθυντής στον κλάδο υπηρεσιών πληροφορικής, $50M-$250M, Σύνδεσμος
«Η αρχική υλοποίηση και η ρύθμιση κύλησαν πολύ ομαλά και ανώδυνα. Η υποστήριξη και η καθοδήγηση από τη Sophos σε όλη τη διάρκεια αυτής της διαδικασίας ήταν εξαιρετική. Έκτοτε έχουμε πολύ καλή επικοινωνία με τη Sophos και τυχόν ερωτήματα μας έχουν αντιμετωπιστεί άμεσα. Ο υπεύθυνος λογαριασμού μας ήταν πάντα και εύκολα προσβάσιμος όταν χρειαζόταν και η συνεχής υποστήριξη είναι πολύ καλή». -Μηχανικός στον κατασκευαστικό κλάδο, $50M-$250M, Σύνδεσμος
Γιατί πιστεύουμε ότι αυτή η αναγνώριση έχει ιδιαίτερη σημασία τώρα
Η φετινή έκθεση «Voice of the Customer» έρχεται σε μια κρίσιμη στιγμή, κατά την οποία οι ομάδες ασφαλείας δέχονται αυξανόμενη πίεση να ασφαλίσουν την υποδομή ηλεκτρονικού ταχυδρομείου τους από τη διάδοση επιθέσεων phishing και τις παραβιάσεις επιχειρηματικού ηλεκτρονικού ταχυδρομείου (Business Email Compromise ή BEC) που έχουν ενισχυθεί με τεχνητή νοημοσύνη.
Σύμφωνα με πρόσφατη έρευνα της Gartner® «σχεδόν τέσσερις στους πέντε CISO αναφέρουν απότομη αύξηση της πολυπλοκότητας των επιθέσεων phishing και BEC κατά το περασμένο έτος». Επιπλέον, από μία άλλη έρευνα της Gartner® προέκυψε η διαπίστωση ότι «το εξήντα έξι τοις εκατό των οργανισμών που συμμετείχαν στην έρευνα κατέταξαν το ηλεκτρονικό ψάρεμα και την παραβίαση του επιχειρηματικού ηλεκτρονικού ταχυδρομείου στις πέντε κορυφαίες απειλές στις οποίες σχεδιάζουν να δώσουν προτεραιότητα για την άμυνα τους μέσα στους επόμενους 12 μήνες».
Αυτά τα στατιστικά στοιχεία αντικατοπτρίζουν μια μετατόπιση που αντιμετωπίζουν πολλές ομάδες. Οι αγοραστές θέτουν πιο δύσκολα ερωτήματα σχετικά με την αποτελεσματικότητα, τη λειτουργική προσαρμογή και το πόσο καλά αποδίδουν τα εργαλεία ασφάλειας ηλεκτρονικού ταχυδρομείου έναντι των ταχύτατα εξελισσόμενων επιθέσεων phishing και BEC.
Αυτός είναι ένας λόγος για τον οποίο τα σχόλια των πελατών και των ομότιμων έχουν σημασία. Παρέχουν ένα πραγματικό, επαληθευμένο από τους χρήστες σήμα για τους οργανισμούς που συγκρίνουν εργαλεία ασφάλειας ηλεκτρονικού ταχυδρομείου, επικυρώνουν την καταλληλότητα και αποφασίζουν πώς να ενισχύσουν την υποδομή του ηλεκτρονικού τους ταχυδρομείου χωρίς να προσθέτουν περιττή πολυπλοκότητα.
Διαβάστε την έκθεση εδώ και μάθετε περισσότερα για το Sophos Email εδώ.
Πηγή: Sophos
Μια ερευνητική προεπισκόπηση ενός συστήματος τεχνητής νοημοσύνης (AI) έκανε αθόρυβα κάτι που ανάγκασε κάθε διευθυντή ασφάλειας πληροφοριών (CISO) να αναθεωρήσει σχεδόν κάθε διαδικασία αντιμετώπισης απειλών που είχε στον νου του. Δίχως ανθρώπινη καθοδήγηση σε κάθε βήμα που εκτελούσε, το νέο αυτό μοντέλο τεχνητής νοημοσύνης εντόπισε χιλιάδες ευπάθειες μηδενικής ημέρας σε κάθε μεγάλο λειτουργικό σύστημα και πρόγραμμα περιήγησης. Όχι σε χρόνια. Όχι σε μήνες. Σε εβδομάδες.
Αυτή η τεχνητή νοημοσύνη ήταν το Claude Mythos Preview. Και ενώ η κοινότητα ασφάλειας συζητά τον ρόλο της τεχνητής νοημοσύνης στην άμυνα, το ερώτημα για την επιθετική της ικανότητα μόλις απαντήθηκε από μόνο του.
Το ερώτημα για τους ηγέτες της κυβερνοασφάλειας δεν είναι πλέον αν η τεχνητή νοημοσύνη μπορεί να αλλάξει το τοπίο των απειλών. Το έχει ήδη κάνει. Το ερώτημα είναι: Έχετε ξεκινήσει να την χρησιμοποιείτε προτού αρχίσουν να την χρησιμοποιούν οι αντίπαλοι σας;
«Το χρονικό περιθώριο για να αναλάβετε δράση δεν μετριέται σε μήνες. Είναι τώρα.»
Η μεγάλη στιγμή του Mythos: Τι άλλαξε στην πραγματικότητα
Για να καταλάβετε γιατί έχει μεγάλη σημασία, πρέπει να κατανοήσετε τι ήταν αυτό που έκανε το Mythos διαφορετικό από κάθε αυτοματοποιημένο εργαλείο ασφάλειας που προηγήθηκε.
Η παραδοσιακή σάρωση για ευπάθειες είναι πλέον μηχανική. Πραγματοποιεί αντιστοίχιση μοτίβων. Ελέγχει γνωστές υπογραφές έναντι γνωστών αδυναμιών. Εργαλεία fuzzing εισάγουν τυχαία δεδομένα σε έναν στόχο και παρακολουθούν για τυχόν κολλήματα ή καταρρεύσεις. Τα εργαλεία στατικής ανάλυσης αναλύουν συντακτικά τον κώδικα για κοινά λάθη. Πρόκειται για ισχυρά εργαλεία, ωστόσο λειτουργούν θεμελιωδώς αντιδραστικά -εντοπίζουν αυτό που έχουν εκπαιδευτεί να ψάχνουν.
Το Mythos σκέφτεται ορθολογικά. Συνδέει τις παρατηρήσεις μεταξύ τους. Κατανοεί το πλαίσιο (context). Εντόπισε ένα σφάλμα ηλικίας 27 ετών στο λειτουργικό σύστημα OpenBSD -μια ευπάθεια που βρισκόταν αόρατη σε κώδικα παραγωγής από το 1997. Άνθρωποι ερευνητές ασφάλειας εξέταζαν αυτόν τον πηγαίο κώδικα για σχεδόν τρεις δεκαετίες. Η τεχνητή νοημοσύνη τον βρήκε σε ένα κλάσμα του χρόνου.
Όπως είναι κατανοητό, δεν έχουμε να κάνουμε με μία σταδιακή βελτίωση στα εργαλεία. Πρόκειται για μία κατηγορηματική μετατόπιση στο ποιος βρίσκει πρώτος τις ευπάθειες -και πόσο γρήγορα το κάνει.
Και το Mythos δεν πρόκειται να παραμείνει μόνο του για πολύ ακόμα. Η OpenAI, η Google DeepMind και άλλα εργαστήρια αιχμής αναπτύσσουν συγκρίσιμες ικανότητες. Ο εκδημοκρατισμός των επιθετικών εργαλείων που βασίζονται στην τεχνητή νοημοσύνη -του «Spud» και των διαδόχων του- σημαίνει ότι η εξελιγμένη ικανότητα αλυσιδωτής εκμετάλλευσης ευπαθειών δεν θα περιορίζεται για πολύ ακόμα στους προϋπολογισμούς και στις χρηματοδοτήσεις κρατικών οντοτήτων.
Το δίλημμα του αμυνόμενου: Δίνοντας μάχη σε έναν πόλεμο του χθες
Τα περισσότερα εταιρικά προγράμματα ασφάλειας σχεδιάστηκαν για έναν κόσμο όπου οι επιτιθέμενοι λειτουργούν με ανθρώπινη ταχύτητα. Ετήσιες ασκήσεις παρείσδυσης. Τριμηνιαίες σαρώσεις ευπαθειών. Εγκατάσταση επιδιορθώσεων κώδικα σε μηνιαίο κύκλο. Σε εκείνον τον κόσμο, οι αμυνόμενοι είχαν χρόνο.
Αυτός ο κόσμος δεν υπάρχει πια.
Οι επιθέσεις που βασίζονται στην τεχνητή νοημοσύνη εκτελούνται αδιάκοπα. Οι αντίπαλοι δεν παίρνουν ρεπό τα Σαββατοκύριακα. Δεν χάνουν ή παραλείπουν μια ευπάθεια επειδή ο αναλυτής ήταν κουρασμένος. Δεν χρειάζονται μήνες για μία αλυσίδα εκμετάλλευσης -το κάνουν σε ώρες. Το χάσμα μεταξύ του χρόνου εντοπισμού και του χρόνου εκμετάλλευσης στο οποίο βασίζονταν πάντα οι αμυνόμενοι για να κερδίσουν χρόνο αντίδρασης, καταρρέει.
«Το χάσμα μεταξύ του χρόνου εντοπισμού και του χρόνου εκμετάλλευσης, στο οποίο βασίζονταν πάντα οι αμυνόμενοι για να κερδίσουν χρόνο αντίδρασης, καταρρέει.» -Abbas Kudrati
Ας εξετάσουμε την επιφάνεια επίθεσης των ψηφιακών ταυτοτήτων. Καθώς οι επιχειρήσεις κλιμακώνουν την υϊοθέτηση της τεχνητής νοημοσύνης και εφαρμόζουν αυτόνομους πράκτορες AI στα περιβάλλοντα τους δημιουργούν εκατομμύρια μη ανθρώπινες ταυτότητες -λογαριασμούς υπηρεσιών, κλειδιά API, τεκμήρια OAuth, διαπιστευτήρια CI/CD κ.ά.
Σε πολλά από τα παραπάνω έχουν εκχωρηθεί υπερβολικά προνόμια. Πολλά άλλα ΄λειτουργούν και να δρουν χωρίς παρακολούθηση ή επιτήρηση. Και πολλά «επιζούν» (επιχειρησιακά) περισσότερο από τους ανθρώπους που τα δημιούργησαν. Ένας αντίπαλος με τεχνητή νοημοσύνη δεν χρειάζεται να επιτεθεί στη δικτυακή περίμετρο σας χρησιμοποιώντας «brute force» -βρίσκει τον δρόμο του μέσω λογικής ανάλυσης στο σύνολο των ψηφιακών σας ταυτοτήτων, μεταπηδώντας από ένα εσφαλμένα διαμορφωμένο διαπιστευτήριο στο επόμενο.
Αναρωτηθείτε: Αν ένας πράκτορας AI άρχιζε να εξερευνά το περιβάλλον σας απόψε το βράδυ, πόσος χρόνος θα χρειαζόταν μέχρι να εντοπίσει κάτι; Και πόσος χρόνος χρειάζεται μέχρι να το μάθετε εσείς;
Αν δεν μπορείτε να απαντήσετε και στα δύο μέρη αυτού του ερωτήματος με σιγουριά και αυτοπεποίθηση τότε έχετε ένα πρόβλημα που κανένα πλαίσιο συμμόρφωσης δεν πρόκειται να λύσει για εσάς.
Το πλαίσιο APEX: Ξεπερνώντας τον επιτιθέμενο μέσω της αρχιτεκτονικής
Δεν μπορείτε να προλάβετε έναν επιτιθέμενο με τεχνητή νοημοσύνη εφαρμόζοντας απλώς επιδιορθώσεις κώδικα (patches). Η επιφάνεια των ευπαθειών είναι πολύ μεγάλη, η ταχύτητα πολύ υψηλή και η ικανότητα ορθολογικής σκέψης πολύ εξελιγμένη. Αυτό που μπορείτε να κάνετε είναι να τον ξεπεράσετε μέσω της αρχιτεκτονικής.
Στην Silverfort ανέπτυξαν ένα πρακτικό πλαίσιο ακριβώς για τη συγκεκριμένη πρόκληση -το APEX: AI-Powered Exposure eXchange. Πέντε πυλώνες, καθένας από τους οποίους είναι άμεσα εφαρμόσιμος από το πρωί της επόμενης ημέρας.
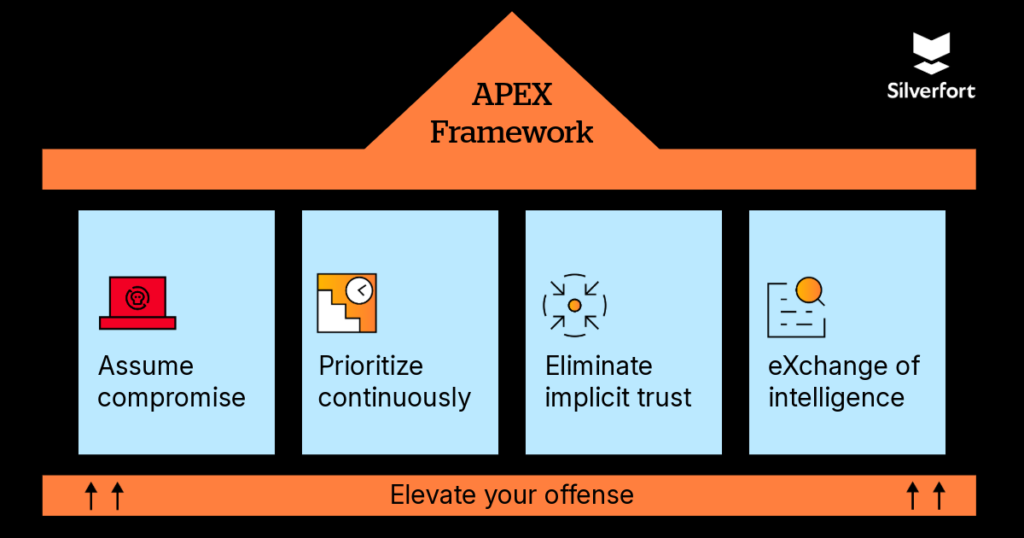
Θεωρήστε δεδομένη την παραβίαση
Σταματήστε να λειτουργείτε σαν μία παραβίαση να αποτελεί ένα υποθετικό μελλοντικό σενάριο. Η δυνατότητα αξιοποίησης ενός κενού ασφαλείας (εκμετάλλευση) με ταχύτητα τεχνητής νοημοσύνης ενδέχεται να σημαίνει την παραβίαση της τρέχουσας κατάστασης ασφαλείας σας με τρόπους που η (τεχνολογική) στοίβα σας δεν έχει ακόμα εντοπίσει.
Σχεδιάστε τους μηχανισμούς ελέγχου, και τις όποιες διαδικασίες και σενάρια παρακολούθησης και απόκρισης σας με την παραδοχή ότι κάτι έχει ήδη πάει στραβά.
Στην πράξη, αυτό σημαίνει την εκτέλεση ασκήσεων καταδίωξης απειλών (threat hunts) που ξεκινούν από την παραδοχή μιας ενεργής παραβίασης, αντί να περιμένετε την εμφάνιση ειδοποιήσεων/συναγερμών. Εφαρμόστε τεχνολογίες παραπλάνησης -παγίδες (honeypots), παραπλανητικά/ δολωματικά διαπιστευτήρια και δοκιμαστικούς λογαριασμούς υπηρεσιών (canary service accounts) -για τον έγκαιρο εντοπισμό εσωτερικών και καθοδηγούμενων από AI μετακινήσεων (lateral movement) και τη διασφάλιση ότι το SIEM σας (είτε πρόκειται για το Microsoft Sentinel, το Splunk είτε για κάποια άλλη αντίστοιχη πλατφόρμα) είναι ρυθμισμένο για να ανιχνεύει ανώμαλα μοτίβα αυθεντικοποίησης (ελέγχου της ταυτότητας) τόσο σε ανθρώπινες όσο και σε μη ανθρώπινες ταυτότητες, και όχι μόνο για ανιχνεύσεις που βασίζονται σε υπογραφές.
Εντάξτε την ομάδα διαχείρισης ταυτοτήτων (identity team) στην ομάδα ανταπόκρισης σε περιστατικά (incident response) από την πρώτη κιόλας μέρα. Οι μη ανθρώπινες ταυτότητες -λογαριασμοί υπηρεσιών, κλειδιά API, διαπιστευτήρια OAuth- αποτελούν πλέον τον κύριο φορέα εσωτερικής μετακίνησης για επιτιθέμενους ταχύτητας AI, ωστόσο στα περισσότερα «εγχειρίδια» ανταπόκρισης σε περιστατικά εξακολουθούν να μην αντιμετωπίζονται με την πρέπουσα προσοχή.
Εκείνες οι πλατφόρμες που παρέχουν αδιάκοπη, σε πραγματικό χρόνο παρακολούθηση της αυθεντικοποίησης σε κάθε ψηφιακή ταυτότητα δίνουν στο κέντρο επιχειρήσεων ασφάλειας (SOC) σας την δυνατότητα να εντοπίζει τις «εσωτερικές ή πλευρικές μετακινήσεις» με ταχύτητα AI προτού κλιμακωθούν. Ξεκινήστε θέτοντας ένα δύσκολο ερώτημα: Τι θα εντόπιζαν πραγματικά τα τρέχοντα εργαλεία σας αν ένας πράκτορας AI άρχιζε να μετακινείται εντός του περιβάλλοντός σας απόψε το βράδυ;
Διαρκής προτεραιοποίηση
Οι ετήσιες ασκήσεις παρείσδυσης (pen test) έχουν πεθάνει ως κύριος μηχανισμός διασφάλισης. Αντικαταστήστε τις περιοδικές ασκήσεις και δοκιμές με διαρκή ιεράρχηση των ευπαθειών με τη βοήθεια τεχνητής νοημοσύνης.
Δεν χρειάζεται να βρείτε κάθε ευπάθεια -πρέπει να γνωρίζετε ποιες θα συνέδεε πρώτες σε μια αλυσίδα ένας επιτιθέμενος με AI και να κλείσετε αυτά τα κενά προτού το κάνει εκείνος.
Για τις ομάδες που αναρωτιούνται από πού να ξεκινήσουν: αναζητήστε λύσεις που αξιολογούν και «βαθμολογούν» τις ευπάθειες βάσει της δυνατότητας εκμετάλλευσης (exploitability) τους και της ακτίνας ζημιάς -όχι μόνο βάσει σοβαρότητας κατά CVSS- και που ενημερώνουν αυτές τις βαθμολογίες συνεχώς καθώς το περιβάλλον σας αλλάζει.
Οι πλατφόρμες προστασίας εφαρμογών νέφους (Cloud-Native Application Protection Platforms – CNAPPs) όπως το Wiz, το Prisma Cloud ή το Microsoft Defender for Cloud, φέρνουν στην επιφάνεια μονοπάτια επίθεσης σε ολόκληρη την υποδομή νέφους σας δείχνοντας ακριβώς τους τρόπους που ένας αντίπαλος θα συνέδεε εσφαλμένες διαμορφώσεις και ευπάθειες μεταξύ τους, αντί να παρουσιάζουν μια απλή λίστα από CVEs.
Συνδυάστε τις με ένα επίπεδο ασφάλειας ταυτοτήτων: πλατφόρμες όπως της Silverfort παρέχουν συνεχή παρακολούθηση της συμπεριφοράς ελέγχου ταυτότητας σε κάθε ταυτότητα -ανθρώπινη και μη ανθρώπινη- κλείνοντας το κρίσιμο χάσμα μεταξύ της ανακάλυψης ευπαθειών και της εκμετάλλευσης που βασίζεται σε ταυτότητες.
Ένας επιτιθέμενος με AI δεν εκμεταλλεύεται μόνο ελαττώματα κώδικα· εκμεταλλεύεται εσφαλμένες διαμορφώσεις ταυτοτήτων και διαπιστευτήρια με υπερβολικά προνόμια για να μετακινηθεί εσωτερικά μόλις παρεισδύσει. Ο συνδυασμός της ορατότητας πάνω στα μονοπάτια και στις διαδρομές επίθεσης από τη πλατφόρμα CNAPP και του ελέγχου ταυτοτήτων σε πραγματικό χρόνο από την πλατφόρμα ασφάλειας ταυτοτήτων σας είναι αυτό που διαχωρίζει τους οργανισμούς που απλώς σαρώνουν από τους οργανισμούς που μειώνουν ουσιαστικά και πραγματικά την εκμεταλλεύσιμη επιφάνεια κινδύνου τους.
Εξαλείψτε την υπονοούμενη εμπιστοσύνη
Κάθε ταυτότητα -ανθρώπινη, μη ανθρώπινη και πράκτορας AI- πρέπει να επαληθεύεται εκ νέου σε κάθε βήμα, κάθε φορά. Αυτό είναι το Zero Trust στην πιο αληθινή του μορφή. Όχι ως όρος μάρκετινγκ, αλλά ως αρχιτεκτονική αρχή που επιβάλλεται στο επίπεδο της ταυτότητας. Αν ένας λογαριασμός υπηρεσίας έχει υπερβολικά προνόμια, ένας επιτιθέμενος με AI θα τον εντοπίσει. Ο ρόλος σας είναι να εγγυηθείτε ότι όταν τον βρει, ο λογαριασμός υπηρεσίας δεν θα έχει τίποτα χρήσιμο που θα μπορούσε να αποτελέσει αντικείμενο κακόβουλης εκμετάλλευσης.
Ανταλλάξτε πληροφορίες απειλών
Κανένας μεμονωμένος οργανισμός δεν έχει την ορατότητα να αμυνθεί μόνος του ενάντια στις απειλές με ταχύτητα AI. Το μοντέλο του συνασπισμού Glasswing -για την μη ανταγωνιστική, αμυντική ανταλλαγή πληροφοριών που σχετίζονται με απειλές- είναι η μόνη βιώσιμη πορεία προς τη συλλογική άμυνα. Γίνετε μέλος σε κάποιον τέτοιο συνασπισμό ή κοινοπραξία. Αλλιώς, δημιουργήστε έναν. Το χάσμα πληροφοριών απειλών μετριέται πλέον σε λεπτά, όχι σε μήνες.
Ο Abbas Kudrati, συνεργάτης της Silverfort έχει βιώσει τη δύναμη αυτού του μοντέλου από πρώτο χέρι. Νωρίς στη θητεία του ως επικεφαλής στρατηγικής εταιρικής ασφάλειας, έγινε μέλος ενός συνασπισμού ανταλλαγής πληροφοριών απειλών σε επίπεδο κλάδου, όταν δείκτες μιας συντονισμένης εκστρατείας κατάχρησης διαπιστευτηρίων άρχισαν να εμφανίζονται στα περιβάλλοντα των οργανισμών-μελών.
Το πρώτο ίδρυμα που εντόπισε ασυνήθιστα μοτίβα επαλήθευσης της ταυτότητας λογαριασμών υπηρεσιών -συνδέσεις από απρόσμενες γεωγραφικές περιοχές, πρόσβαση σε ευαίσθητα APIs στις 3 τα ξημερώματα- κοινοποίησε τους δείκτες παραβίασης στα μέλη του συνασπισμού εντός λίγων ωρών. Από τους οργανισμούς που ήταν μέλη, τρεις είχαν ήδη καταφέρει να αποκλείσουν τα σχετικά διανύσματα επίθεσης προτού ο αντίπαλος προλάβει να μεταβεί στο επόμενο στάδιο (της επίθεσης). Κανένας μεμονωμένος οργανισμός δεν είχε την πλήρη εικόνα (της επίθεσης) από μόνος του. Μαζί ωστόσο, εξουδετερώσαμε μια εκστρατεία, την οποία ο καθένας από μόνος τους θα χρειαζόταν ημέρες ή και εβδομάδες για να την προσδιορίσει και να την περιορίσει. Αυτή η εμπειρία εδραίωσε την πεποίθησή: ότι στην εποχή των απειλών ταχύτητας AI, η συλλογική άμυνα δεν είναι μια στρατηγική επιλογή -αποτελεί το επίπεδο αναφοράς.
Αναβαθμίστε την επιθετικής σας ικανότητα
Χρησιμοποιήστε τις ίδιες δυνατότητες τεχνητής νοημοσύνης και αμυντικά. Δημιουργήστε και θέστε σε εφαρμογή στο εσωτερικό σας ασκήσεις κόκκινης ομάδας (red teaming) που βασίζονται σε AI προτού τις αναπτύξουν εξωτερικοί αντίπαλοι εναντίον σας. Η ίδια ικανότητα ορθολογικής σκέψης που κάνει το Mythos επικίνδυνο, το καθιστά ανεκτίμητο ως εργαλείο για τον αμυνόμενο. Οι οργανισμοί που κερδίζουν αυτόν τον αγώνα δρόμου είναι εκείνοι που χρησιμοποιούν την τεχνητή νοημοσύνη επιθετικά, με ασφάλεια, στα δικά τους περιβάλλοντα, με το δικό τους χρονοδιάγραμμα.
Πως δείχνει η καλή ασφάλεια στον κόσμο των επιθέσεων AI
Δεν πρόκειται για ένα σενάριο καταστροφολογίας. Πρόκειται για ένα σημείο καμπής -και τα σημεία καμπής ανταμείβουν τους οργανισμούς που κινούνται πρώτοι.
Οι CISOs που θα καθορίσουν την αρχιτεκτονική ασφάλειας της επόμενης δεκαετίας θέτουν ήδη διαφορετικά ερωτήματα στις ομάδες τους. Και δεν είναι του τύπου «έχουμε εγκαταστήσει τις επιδιορθώσεις κώδικα;» αλλά «τι θα έβαζε στόχο πρώτα ένας επιτιθέμενος με AI;» Και επίσης όχι «έχουμε προγραμματισμένη μία άσκηση παρείσδυσης;» αλλά «πώς μοιάζει η συνεχής επιφάνεια έκθεσης μας αυτήν ακριβώς τη στιγμή;» και όχι «πόσους λογαριασμούς υπηρεσιών έχουμε;» αλλά «πόσους από αυτούς κατέχει στην πραγματικότητα κάποιος;»
Η τεχνολογία δεν αποτελεί το εμπόδιο. Η προθυμία να επαναπροσδιοριστούν τα ερωτήματα που θέτουμε είναι.
Το Mythos προσδιόρισε ένα σφάλμα 27 ετών που ήταν αόρατο από το 1997. Η τεχνητή νοημοσύνη δεν δημιούργησε αυτήν την ευπάθεια. Αυτό που άλλαξε είναι το ποιος την ανακαλύπτει πρώτος. Η δουλειά σας -και η δουλειά μας- είναι να διασφαλίσουμε ότι οι αμυνόμενοι θα φτάσουν εκεί πριν από τους επιτιθέμενους.
Τρεις ενέργειες για αυτό το τρίμηνο
- Προβείτε σε μία αξιολόγηση της επιφάνειας επίθεσης σας αξιοποιώντας AI. Κατανοήστε τι θα έβλεπε ένας επιτιθέμενος με AI στο περιβάλλον σας προτού το δει κάποιος από αυτούς.
- Ελέγξτε κάθε μη ανθρώπινη ταυτότητα. Λογαριασμοί υπηρεσιών, κλειδιά API, διακριτικά OAuth -εντοπίστε τι διαθέτει υπερβολικά προνόμια, τι δεν παρακολουθείται και τι δεν ανήκει σε κανέναν.
- Γίνετε μέλος ή δημιουργήστε έναν συνασπισμό ανταλλαγής πληροφοριών απειλών ειδικό για τον κλάδο σας. Η συλλογική άμυνα με ταχύτητα μηχανής είναι η μόνη βιώσιμη απάντηση στις απειλές ταχύτητας AI.
Πηγή: Silverfort
Η BeyondTrust, παγκόσμιος ηγέτης στην προνομιοκεντρική ασφάλεια ταυτοτήτων που προστατεύει όλες τις διαδρομές προς τα προνόμια (Paths to Privilege™), ανακοίνωσε πρόσφατα τη διεύρυνση της Αξιολόγησης Κινδύνου Ασφάλειας Ταυτότητας (ISRA), μια λειτουργία του BeyondTrust Identity Security Insights®. Βασισμένο σε ένα νέο πλαίσιο ανάλυσης πέντε πυλώνων, το ISRA χαρτογραφεί τώρα ολόκληρη την επιφάνεια επίθεσης ταυτότητας σε ανθρώπινες, μη ανθρώπινες και ταυτότητες τεχνητής νοημοσύνης (AI) επιτρέποντας στις ομάδες να ανακαλύπτουν και να δρουν ενάντια στον κίνδυνο με την ταχύτητα και την εμπιστοσύνη που απαιτεί η συνεχής ασφάλεια.
Η ενισχυμένη αξιολόγηση παρέχει βαθύτερη ορατότητα στους κινδύνους υγιεινής των ταυτοτήτων, στα πραγματικά προνόμια, τα κενά ασφαλείας της τεχνητής νοημοσύνης και στις αναδυόμενες διαδρομές επίθεσης μεταξύ διαφορετικών τομέων (domains) ενώ παράλληλα βοηθά τους οργανισμούς να ευθυγραμμίσουν τις προσπάθειες ανάκαμψης/αποκατάστασης με πλαίσια όπως το NIST 800-53 και το MITRE ATT&CK.
Σχεδιασμένο ως το κρίσιμο πρώτο βήμα προς τη διαρκή ασφάλεια ταυτοτήτων, το ISRA παρέχει στους οργανισμούς μια σαφή, ιεραρχημένη προβολή των κινδύνων ταυτότητας με τον υψηλότερο αντίκτυπο, δημιουργώντας τα θεμέλια που απαιτούνται για τη μετάβαση από τις περιοδικές αξιολογήσεις σε ένα διαρκές πρόγραμμα βελτίωσης της ασφάλειας.
«Για χρόνια, οι οργανισμοί επικεντρώνονταν κυρίως στη διαχείριση των ανθρώπινων ταυτοτήτων. Σήμερα, οι ταυτότητες μηχανών, τα μυστικά και οι πράκτορες τεχνητής νοημοσύνης (AI agents) συχνά ξεπερνούν σε αριθμό τους ανθρώπους κατά τάξεις μεγέθους, δημιουργώντας νέα μονοπάτια επίθεσης που οι ομάδες ασφαλείας δυσκολεύονται να εντοπίσουν» δήλωσε ο Morey Haber, Chief Security Advisor της BeyondTrust.
«Το να έχουμε κατανόηση στο ποιος έχει πρόσβαση δεν είναι πλέον αρκετό. Οι οργανισμοί χρειάζονται ορατότητα στο τι έχει πρόσβαση, πως συνδέονται αυτά τα προνόμια και που μπορούν οι φορείς απειλών να εκμεταλλευτούν αυτές τις σχέσεις για να κινηθούν πλευρικά διαμέσου ενός περιβάλλοντος».
Η ασφάλεια ταυτοτήτων απαιτεί μία πιο συνδεδεμένη προβολή του κινδύνου
Γίνεται πλέον ολοένα και πιο δύσκολο να κατανοήσουμε τον κίνδυνο ταυτότητας στο υπολογιστικό νέφος, στο λογισμικό ως υπηρεσία (SaaS), στις υβριδικές υποδομές και στους αυτοματισμούς που καθοδηγούνται από την τεχνητή νοημοσύνη ακολουθώντας τις παραδοσιακές προσεγγίσεις στην ασφάλεια ταυτότητας.
Οι ανθρώπινοι χρήστες, οι λογαριασμοί υπηρεσιών, τα μυστικά, οι μη ανθρώπινες ταυτότητες και οι πράκτορες τεχνητής νοημοσύνης συχνά υπάρχουν σε αποσυνδεδεμένα συστήματα, δημιουργώντας σχέσεις πρόσβασης που σπάνια είναι ορατές μέσω ενός και μόνο εργαλείου ή μέσω μιας ομάδας.
Τέτοιες κρυφές συνδέσεις είναι που εκμεταλλεύονται οι επιτιθέμενοι. Αντί να στοχεύουν μεμονωμένους λογαριασμούς, πλοηγούνται στα περιβάλλοντα ταυτοτήτων ως διασυνδεδεμένες διαδρομές προνομίων εντοπίζοντας έμμεσους τρόπους προς την αναβαθμισμένη πρόσβαση που συχνά παραμένουν απαρατήρητοι.
Ταυτόχρονα, οι ομάδες επιχειρήσεων ασφαλείας στερούνται συχνά του πλαισίου ταυτότητας που απαιτείται για την αποτελεσματική ιεράρχηση και την αποκατάσταση του κινδύνου.
Η ενισχυμένη αξιολόγηση κινδύνου ασφάλειας ταυτοτήτων αντιμετωπίζει αυτές τις προκλήσεις μέσω ενός νέου πλαισίου πέντε πυλώνων που βοηθά τους οργανισμούς να εντοπίζουν κρυφές διαδρομές επίθεσης, να κατανοούν τα πραγματικά προνόμια, να αποκαλύπτουν αναδυόμενους κινδύνους που σχετίζονται με την τεχνητή νοημοσύνη και να ευθυγραμμίζουν τις προσπάθειες αποκατάστασης με καθιερωμένα πλαίσια ασφαλείας και επιχειρησιακές ροές εργασίας.
Το νέο πλαίσιο πέντε πυλώνων παρέχει ολοκληρωμένη ανάλυση κινδύνου ταυτοτήτων
Η αναβαθμισμένη αξιολόγηση οργανώνει τα ευρήματα σε πέντε πυλώνες ανάλυσης που έχουν σχεδιαστεί για να βοηθήσουν τους οργανισμούς να κατανοήσουν και να ιεραρχήσουν τον κίνδυνο ταυτότητας:
- Συνολική επισκόπηση περιβάλλοντος – Προβάλει μια ενιαία εικόνα των ανθρώπινων, μη ανθρώπινων και ταυτοτήτων τεχνητής νοημοσύνης σε συνδεδεμένες υποδομές, περιβάλλοντα υπολογιστικού νέφους και SaaS, αναδεικνύοντας παράλληλα ζητήματα κύκλου ζωής και υγιεινής πρόσβασης.
- Πραγματικό προνόμιο (True Privilege™) – Αποκαλύπτει κρυφές διαδρομές κλιμάκωσης προνομίων, έμμεσες σχέσεις πρόσβασης και διαδρομές επίθεσης μεταξύ διαφορετικών τομέων που συχνά παραμένουν αόρατες στα παραδοσιακά εργαλεία διαχείρισης ταυτοτήτων.
- Μοτίβα ασφάλειας – Εντοπίζει κοινούς κινδύνους υγιεινής των ταυτοτήτων, συμπεριλαμβανομένων των ανενεργών προνομιακών λογαριασμών (dormant privileged accounts), των εκτεθειμένων διαπιστευτηρίων, των υπερβολικών δικαιωμάτων, των κινδύνων που σχετίζονται με τους κωδικούς πρόσβασης και των κενών στις διαδικασίες πρόσληψης, μετακίνησης και αποχώρησης υπαλλήλων.
- Ασφάλεια τεχνητής νοημοσύνης και αναδυόμενα μοτίβα – Φέρνει στην επιφάνεια σκιώδεις πράκτορες τεχνητής νοημοσύνης, μη αυθεντικοποιημένα μοντέλα, εκτεθειμένα μυστικά και άλλους αναδυόμενους κινδύνους ταυτότητας που σχετίζονται με την υιοθέτηση της αυτόνομης τεχνητής νοημοσύνης.
- Εξερευνητής ευρημάτων – Συγκεντρώνει και βαθμολογεί βάσει κινδύνου τους εντοπισμούς και τις συστάσεις σε μια ενιαία διεπαφή, με τις συστάσεις να αντιστοιχίζονται στα πλαίσια NIST 800-53 και MITRE ATT&CK, ώστε να βοηθήσει τους οργανισμούς να μεταβούν από την ανακάλυψη στην αποκατάσταση και να ενισχύσουν την ευθυγράμμιση μεταξύ των ομάδων ταυτοτήτων και επιχειρήσεων ασφαλείας.
«Αυτό που εκπλήσσει συνεχώς τους οργανισμούς είναι το πόσο μεγάλο εύρος πραγματικών προνομίων υπάρχει πέρα από τις άμεσες αναθέσεις ρόλων» δήλωσε ο Jason Silva, Principal Solutions Architect της BeyondTrust. «Λογαριασμοί που φαίνονται χαμηλού κινδύνου στα χαρτιά έχουν συχνά έμμεσες διαδρομές πρόσβασης μέσω ένθετων ομάδων, εκχωρημένων δικαιωμάτων, δικαιωμάτων υπολογιστικού νέφους ή συνδεδεμένων εφαρμογών. Βοηθώντας τους οργανισμούς να οπτικοποιήσουν αυτές τις σχέσεις, η ενισχυμένη αξιολόγηση παρέχει μια σαφέστερη κατανόηση του που υπάρχει κίνδυνος ταυτότητας και ποια σημεία έκθεσης πρέπει να ιεραρχηθούν πρώτες».
Οι οργανισμοί που χρησιμοποιούν το BeyondTrust Identity Security Insights αξιοποιούν ήδη αυτές τις δυνατότητες για να αποκαλύψουν προηγουμένως άγνωστους κινδύνους ταυτότητας και να ιεραρχήσουν τις προσπάθειες αποκατάστασης.
Η ενισχυμένη αξιολόγηση βασίζεται στο ευρύτερο όραμα της BeyondTrust για την απλοποίηση των λειτουργιών ασφάλειας ταυτοτήτων. Μετά την πρόσφατη παρουσίαση του PathfinderAI, η BeyondTrust συνεχίζει να επεκτείνει τους τρόπους με τους οποίους οι οργανισμοί μπορούν να ανακαλύπτουν, να κατανοούν και να ενεργούν έναντι του κινδύνου ταυτότητας σε ολοένα και πιο περίπλοκα περιβάλλοντα.
Διαθεσιμότητα
Έχοντας ανακηρυχθεί πρόσφατα ως η «πλέον καινοτόμος λύση ασφάλειας ταυτοτήτων» στα Global InfoSec Awards 2026 από το Cyber Defense Magazine, η αξιολόγηση διατίθεται δωρεάν και συνήθως μπορεί να συνδεθεί σε λιγότερο από μία ώρα, με τα πρώτα ευρήματα να παραδίδονται εντός 24 ωρών.
Οι οργανισμοί που συνεχίζουν με το BeyondTrust Identity Security Insights® μπορούν να αξιοποιήσουν την αξιολόγηση ως μια συνεχώς ενημερωμένη δυνατότητα εντός της πλατφόρμας Pathfinder για διαρκή ορατότητα στον κίνδυνο ταυτοτήτων.
Πηγή: BeyondTrust
Η Sophos είναι στην ευχάριστη θέση να ανακοινώσει ότι απέσπασε τρία βραβεία στα SE Labs Awards 2026: Enterprise Endpoint (Windows), Small Business Endpoint (Windows) και Small Business Security Development.
Οι συγκεκριμένες διακρίσεις αποτελούν απόδειξη της ικανότητας του Sophos Endpoint να ανακόπτει προηγμένες επίμονες απειλές (APTs) σε εταιρικά περιβάλλοντα, παρέχοντας ταυτόχρονα ισχυρή, εύκολα διαχειρίσιμη και έτοιμη προς χρήση ασφάλεια για μικρού και μεσαίου μεγέθους οργανισμούς. Η ίδια άμυνα, που δίνει προτεραιότητα στην πρόληψη, ανακόπτει τις απειλές μηδενικής ημέρας που παράγονται από τεχνητή νοημοσύνη (AI) τόσο για παγκόσμιας εμβέλειας επιχειρήσεις όσο και για εταιρείες με προσωπικό δέκα ατόμων.
Τα βραβεία της SE Labs βασίζονται σε έναν αυστηρό συνδυασμό διαρκών δημόσιων δοκιμών, ιδιωτικών αξιολογήσεων και σχολίων από εταιρικούς πελάτες, αποτυπώνοντας την απόδοση της αποτελεσματικότητας των λύσεων σε πραγματικά σενάρια επιθέσεων. Η διάκριση της Sophos τόσο στην κατηγορία των μεγάλων επιχειρήσεων όσο και στην κατηγορία των μικρών επιχειρήσεων, και μάλιστα κατά το ίδιο έτος, υπογραμμίζει την ηγετική της θέση σε κάθε επίπεδο της αγοράς.
«Καθώς το τοπίο των απειλών κλιμακώνεται και οι επιτιθέμενοι ασπάζονται την τεχνητή νοημοσύνη για να κλιμακώσουν τις λειτουργίες και τις τεχνικές τους, δεν ήταν ποτέ σημαντικότερο για τον κλάδο να διαθέτει ανεξάρτητη επαλήθευση της αποτελεσματικότητας της ασφάλειας» δήλωσε ο Simon Reed, Chief Security Officer της Sophos. «Όπως είδαμε πολύ πρόσφατα, καθώς η τεχνητή νοημοσύνη εξελίσσεται με ολοένα και ταχύτερους ρυθμούς, η ικανότητα των επιτιθέμενων να εργαλειοποιούν τις ευπάθειες δεν ήταν ποτέ μεγαλύτερη. Η τεχνητή νοημοσύνη επιτρέπει στους επιτιθέμενους να εντοπίζουν ευπάθειες και να δημιουργούν λειτουργικά εργαλεία εκμετάλλευσης (exploits) ταχύτερα από όσο μπορούν να τις καλύψουν οι κύκλοι ενημερώσεων κώδικα. Είναι λοιπόν κρίσιμης σημασίας ένα προϊόν ασφάλειας τερματικών συσκευών να έχει τη δυνατότητα προληπτικού αποκλεισμού των επιθέσεων χρησιμοποιώντας προσεγγίσεις βασισμένες σε κλάσεις, καθώς η μέση συνολική διάρκεια των επιθέσεων συνεχίζει να παρουσιάζει πτωτική τάση από εβδομάδες και ημέρες σε λεπτά και δευτερόλεπτα. Η πραγματική άμυνα είναι ανθεκτική και προνοητική».
Sophos Endpoint: Οι επιθέσεις της εποχής της τεχνητής νοημοσύνης σταματούν εδώ
Το Sophos Endpoint σχεδιάστηκε για την εποχή AI. Ανταποκρίνεται στην ταχύτητα των επιθέσεων της εποχής της τεχνητής νοημοσύνης, αποκλείοντας αυτόματα και εξ ορισμού εργαλεία εκμετάλλευσης (exploits), λυτρισμικό (ransomware) και τις τεχνικές που χρησιμοποιούν οι επιτιθέμενοι χωρίς καμία απολύτως ρύθμιση, ανακόπτοντας απειλές που εξαπολύονται είτε από ανθρώπους είτε από εργαλεία πρακτορικής τεχνητής νοημοσύνης (Agentic AI).
Η πρόληψη μέσω βαθιάς μάθησης, ο μετριασμός των εργαλείων εκμετάλλευσης και η δυνατότητα επαναφοράς μετά από επίθεση λυτρισμικού CryptoGuard συνδυάζονται σε έναν ελαφρύ πράκτορα (agent) που καλύπτει τα Windows, το macOS και το Linux.
Το Sophos Endpoint αποτελεί επίσης σημείο εισόδου στο αμυντικό σύστημα κυβερνοασφάλειας εγγενούς τεχνητής νοημοσύνης της Sophos (Sophos AI-Native Cybersecurity Defense System), την πρώτη ενοποιημένη αρχιτεκτονική όπου κάθε σημείο ελέγχου, οι πράκτορες τεχνητής νοημοσύνης και οι ανθρώπινοι εμπειρογνώμονες λειτουργούν ως ένας, έτσι ώστε οι επιθέσεις να ανακόπτονται με την ταχύτητα των μηχανών, σε κάθε επίπεδο, παρέχοντας ανθεκτικότητα έναντι των απειλών της εποχής AI.
Για περισσότερες πληροφορίες σχετικά με το Sophos Endpoint, επισκεφθείτε το sophos.com/endpoint
Ανεξάρτητη αναγνώριση σε επίπεδο προστασίας, ανίχνευσης και απόκρισης
Η αναγνώριση της Sophos στα SE Labs Awards αποτελεί μέρος ενός ευρύτερου μοτίβου επικύρωσης από τον κλάδο για τις λύσεις προστασίας τερματικών συσκευών, διευρυμένης ανίχνευσης και απόκρισης (XDR), διαχειριζόμενης ανίχνευσης και απόκρισης (MDR) και τείχους προστασίας:
- H Sophos ανακηρύχθηκε «Leader» στο Gartner® Magic Quadrant™ 2026 για Endpoint Protection. Αυτή η διάκριση σηματοδοτεί τη 17η συνεχή έκθεση στην οποία η Sophos αναγνωρίζεται ως Leader στην συγκεκριμένη κατηγορία.
- Η Sophos έλαβε τη διάκριση «Customers’ Choice» στην έκθεση Gartner® Peer Insights™ Voice of the Customer 2026 για Endpoint Protection.
- H Sophos έλαβε τη διάκριση Customers’ Choice στην έκθεση Gartner® Peer Insights™ Voice of the Customer 2025 για Extended Detection and Response.
- Η Sophos κατατάχθηκε ως η #1 λύση συνολικά (#1 Overall) στην προστασία τερματικών συσκευών (EPP), τη διαχειριζόμενη ανίχνευση και απόκριση (MDR), τη διευρυμένη ανίχνευση και απόκριση (XDR), την ανίχνευση απειλών σε τερματικές συσκευές και απόκριση (EDR) και το λογισμικό τείχους προστασίας (Firewall Software) στις ανοιξιάτικες εκθέσεις Grid® 2026 της G2.
- H Sophos επιτυγχάνει 100% κάλυψη ανίχνευσης στην αξιολόγηση MITRE ATT&CK® Enterprise 2025.
Μαζί, αυτές οι αναγνωρίσεις ενισχύουν αυτό στο οποίο η Sophos έχει επικεντρωθεί για να προσφέρει: ασφάλεια που λειτουργεί ως σύστημα, προσαρμόζεται στο τοπίο των απειλών και βοηθά τους οργανισμούς να ενισχύσουν τις άμυνες τους χωρίς να προσθέτουν περιττή πολυπλοκότητα.
Γιατί έχουν σημασία οι ανεξάρτητες δοκιμές και αξιολογήσεις
Οι αξιόπιστες δοκιμές και αξιολογήσεις τρίτων βοηθούν τους οργανισμούς να λαμβάνουν τεκμηριωμένες αποφάσεις σχετικά με τις επενδύσεις τους στην ασφάλεια. Καθώς ωστόσο οι επιθέσεις αυξάνονται σε όγκο και πολυπλοκότητα, τα αποτελέσματα έχουν σημασία μόνο όταν οι δοκιμές αντικατοπτρίζουν τον πραγματικό κόσμο.
Διανύοντας πλέον το όγδοο έτος τους, τα SE Labs Awards αναγνωρίζουν τους προμηθευτές που προσφέρουν εξαιρετικές επιδόσεις στις αγορές των μεγάλων επιχειρήσεων, των μικρών επιχειρήσεων και των καταναλωτών και τις εταιρείες που θέτουν τα πρότυπα για την προστασία, την ανίχνευση και την κυβερνοανθεκτικότητα. Η Sophos συμμετέχει σε αυτές τις αξιολογήσεις εδώ και πολλά χρόνια, κερδίζοντας σταθερά κορυφαίες διακρίσεις στις δοκιμές προστασίας τερματικών συσκευών τόσο για μεγάλες όσο και για μικρές επιχειρήσεις.
«Τα Βραβεία SE Labs αναγνωρίζουν τους προμηθευτές που κάνουν πραγματική διαφορά στη διατήρηση της ασφάλειας των συστημάτων», δήλωσε ο Simon Edwards, CEO της SE Labs. «Η κατάκτηση ενός βραβείου είναι ένα σημαντικό επίτευγμα. Αντικατοπτρίζει όχι μόνο την ισχυρή απόδοση του προϊόντος στις δοκιμές μας αλλά και τη δέσμευση των ομάδων που βρίσκονται πίσω από την τεχνολογία. Συγχαρητήρια στη Sophos για την επιτυχία της».
Περισσότερα σχετικά με τα φετινά SE Labs Awards μπορείτε να διαβάσετε στην ανακοίνωση της SE Labs και την πλήρη λίστα των νικητών.
Πηγή: Sophos