








Οι πράκτορες AI (AI agents) μπορούν να συνδέονται σε εταιρικές εφαρμογές, να υποβάλλουν ερωτήματα σε βάσεις δεδομένων, να καλούν APIs και να πραγματοποιούν αλλαγές στον κώδικα. Κάθε εργασία ενδέχεται να απαιτεί διαπιστευτήρια, πράγμα που δημιουργεί κινδύνους για την ασφάλεια όταν αυτά τα διαπιστευτήρια κοινοποιούνται, αποθηκεύονται σε απλό κείμενο ή επιτρέπουν την πρόσβαση πέρα από αυτή που χρειάζεται πραγματικά ο πράκτορας για να ολοκληρώσει μια εργασία.
Μια ασφαλέστερη προσέγγιση είναι η παροχή σε κάθε πράκτορα ξεχωριστής ταυτότητας και ελεγχόμενης πρόσβασης σε διαπιστευτήρια που είναι αποθηκευμένα σε ένα κρυπτογραφημένο θησαυροφυλάκιο. Διατηρήστε τα μυστικά εκτός του κώδικα και των προτροπών, περιορίστε την πρόσβαση αποκλειστικά για την εκάστοτε εργασία και καταγράψτε τον τρόπο χρήσης των διαπιστευτηρίων. Τέτοιες πρακτικές βοηθούν τις ομάδες να διαχειρίζονται την πρόσβαση των πρακτόρων και να ανταποκρίνονται ορθώς όταν κάτι πάει στραβά.
Γιατί οι πράκτορες AI χρειάζονται διαπιστευτήρια
Ένας πράκτορας AI είναι λογισμικό που μπορεί να εκτελεί ενέργειες για την επίτευξη ενός στόχου. Για να λειτουργήσει σε διαφορετικά επιχειρησιακά ή εταιρικά συστήματα ενδέχεται να χρειάζεται διαπιστευτήρια σύνδεσης, κλειδιά API, συμβολοσειρές σύνδεσης βάσεων δεδομένων, κλειδιά SSH ή πιστοποιητικά.
Τέτοια διαπιστευτήρια ανήκουν σε μη ανθρώπινες ταυτότητες (NHIs). Οι ομάδες ενδέχεται να τα δημιουργούν βιαστικά, να τα παραβλέπουν κατά τις αναθεωρήσεις πρόσβασης ή να τους εκχωρούν ευρεία δικαιώματα για να αποφύγουν τη διακοπή των ροών εργασίας. Καθώς οι οργανισμοί χρησιμοποιούν όλο και περισσότερους πράκτορες απαιτείται ένας τρόπος για την διαχείριση των διαπιστευτηρίων κάθε πράκτορα και την παρακολούθηση της πρόσβασης του.
Οι κίνδυνοι της ανεπαρκούς διαχείρισης διαπιστευτηρίων
Καθώς οι πράκτορες AI ενδέχεται να βρεθούν αντιμέτωποι με μη αξιόπιστο περιεχόμενο και να λάβουν αποφάσεις κατά τον χρόνο εκτέλεσης (runtime), δημιουργούνται ευκαιρίες έκθεσης ή κατάχρησης των διαπιστευτηρίων:
- Έγχυση προτροπής και κατάχρηση διαπιστευτηρίων: Κακόβουλες οδηγίες σε μια ιστοσελίδα, σε ένα μήνυμα ηλεκτρονικού ταχυδρομείου ή σε ένα έγγραφο ενδέχεται να επιχειρήσουν να κατευθύνουν έναν πράκτορα στην αποκάλυψη ή την κατάχρηση διαπιστευτηρίων.
- Μυστικά σε προτροπές και αρχεία καταγραφής: Κωδικοί πρόσβασης ή κλειδιά που περιλαμβάνονται σε προτροπές, στο ιστορικό συνομιλιών ή στα αρχεία καταγραφής εφαρμογών ενδέχεται να είναι προσβάσιμα σε άτομα ή συστήματα που έχουν δικαίωμα προβολής των συγκεκριμένων εγγραφών.
- Διαπιστευτήρια ενσωματωμένα στον κώδικα: Μυστικά στον πηγαίο κώδικα, σε αρχεία ρυθμίσεων ή σε αρχεία .env μπορεί να υποβληθούν ακούσια σε ένα αποθετήριο κώδικα ενώ η εναλλαγή τους ενδέχεται να είναι μπελάς.
- Υπερβολικά δικαιώματα: Ένας πράκτορας με ευρεία, μακροπρόθεσμη πρόσβαση μπορεί να προκαλέσει μεγαλύτερη ζημιά στην περίπτωση που κάνει κάποιο λάθος ή πέσει στα χέρια επιτήδειων.
- Κοινόχρηστες ταυτότητες: Όταν πολλοί πράκτορες χρησιμοποιούν τα ίδια στοιχεία σύνδεσης, οι ομάδες ενδέχεται να μην μπορούν να προσδιορίσουν ποιος πράκτορας εκτέλεσε μια συγκεκριμένη ενέργεια.
Πως να διαχειριστείτε κωδικούς πρόσβασης και μυστικά για πράκτορες AI
Τα διαπιστευτήρια των πρακτόρων AI πρέπει να προστατεύονται καθ’ όλη τη διάρκεια του κύκλου ζωής τους, από την αποθήκευση και την πρόσβαση έως την εναλλαγή και την αναθεώρηση. Οι παρακάτω πρακτικές προσφέρουν έναν πρακτικό τρόπο διαχείρισης αυτής της διαδικασίας:
Διατηρήστε τα διαπιστευτήρια εκτός προτροπών και κώδικα
Αποφύγετε την εναπόθεση κωδικών πρόσβασης, κλειδιών API ή άλλων μυστικών σε προτροπές, οδηγίες χρήσης ή αρχεία πηγαίου κώδικα. Αντ’ αυτού, ρυθμίστε τον πράκτορα ώστε να αιτείται πρόσβασης μέσ μιας αυθεντικοποιημένης ενοποίησης/ενσωμάτωσης όταν απαιτείται από κάποια εργασία.
Αποθηκεύστε τα διαπιστευτήρια σε μία ασφαλή θυρίδα
Μία ασφαλής θυρίδα παρέχει στις ομάδες έναν ελεγχόμενο χώρο για την αποθήκευση διαπιστευτηρίων και τη διαχείριση της πρόσβασης. Μπορεί να αντικαταστήσει τα διάσπαρτα αρχεία και τα κοινόχρηστα έγγραφα με μηχανισμούς ελέγχου της πρόσβασης και αρχεία καταγραφής ελέγχου.
Το Keeper Password Manager παρέχει κρυπτογραφημένη αποθήκευση και μηχανισμούς ελέγχου της πρόσβασης για διαπιστευτήρια. Για προγραμματιστική πρόσβαση σε μυστικά εφαρμογών, οι ομάδες ενδέχεται επίσης να χρειάζονται μια λύση διαχείρισης μυστικών.
Δώστε σε κάθε πράκτορα τη δική του ταυτότητα
Εκχωρήστε μια ξεχωριστή ταυτότητα σε κάθε πράκτορα. Οι διακριτές ταυτότητες διευκολύνουν τον εντοπισμό της δραστηριότητας, την ανάκληση της πρόσβασης για έναν συγκεκριμένο πράκτορα και τον περιορισμό του αντικτύπου ενός παραβιασμένου διαπιστευτηρίου.
Εφαρμόστε την αρχή του ελάχιστου προνομίου
Παρέχετε στους πράκτορες μόνο την πρόσβαση που χρειάζονται, περιορισμένη στο εκάστοτε σύστημα και τη συγκεκριμένη ενέργεια. Ένας πράκτορας αναφοράς που απλώς αναγιγνώσκει δεδομένα δεν θα πρέπει να διαθέτει διαπιστευτήρια που του επιτρέπουν να διαγράφει ή να τροποποιεί αυτά τα δεδομένα. Όπου είναι εφικτό, περιορίστε την πρόσβαση στον χρόνο που απαιτείται για την ολοκλήρωση της εργασίας.
Χρησιμοποιήστε βραχυπρόθεσμα διαπιστευτήρια όπου είναι δυνατόν
Τα προσωρινά διαπιστευτήρια μειώνουν το διάστημα κατά το οποίο μπορεί να χρησιμοποιηθεί ένα μυστικό που έχει διαρρεύσει. Καθιερώστε ένα χρονοδιάγραμμα εναλλαγής όπου τα συστήματα σας απαιτούν μακράς διάρκειας διαπιστευτήρια και προχωρήστε στην άμεση εναλλαγή τους στην παραμικρή υποψία έκθεσης.
Παρακολουθήστε την πρόσβαση και απαιτήστε έγκριση για ευαίσθητες ενέργειες
Καταγράψτε ποιος πράκτορας απέκτησε πρόσβαση σε ένα διαπιστευτήριο και πότε. Εξετάζετε τα συγκεκριμένα αρχεία καταγραφής και ενεργοποιήστε ειδοποιήσεις για ασυνήθιστα αιτήματα, όπως η πρόσβαση σε ένα σύστημα που ένας πράκτορας δεν έχει χρησιμοποιήσει στο παρελθόν.
Για ενέργειες υψηλού αντικτύπου, όπως αλλαγές σε περιβάλλοντα παραγωγής, οικονομικές συναλλαγές ή προνομιακή πρόσβαση, απαιτήστε ανθρώπινη έγκριση προτού ο πράκτορας προχωρήσει σε οποιαδήποτε ενέργεια.
Τι είναι καλύτερο για τους πράκτορες AI, ένας διαχειριστής κωδικών πρόσβασης ή ένας διαχειριστής μυστικών;
Το κατάλληλο εργαλείο εξαρτάται από τα διαπιστευτήρια και τη ροή εργασίας.
Ένας διαχειριστής κωδικών πρόσβασης (password manager) χρησιμοποιείται συνήθως για διαπιστευτήρια σύνδεσης, κοινόχρηστους λογαριασμούς και ροές εργασίας που περιλαμβάνουν τόσο ανθρώπους όσο και πράκτορες. Ένας διαχειριστής μυστικών είναι σχεδιασμένος για προγραμματιστική πρόσβαση σε κλειδιά API, διακριτικά (tokens), πιστοποιητικά και άλλα μυστικά εφαρμογών. Οι περισσότεροι οργανισμοί χρειάζονται και τα δύο.
Η χρήση εργαλείων που υποστηρίζουν τους σχετικούς ελέγχους πρόσβασης και τις απαιτήσεις ελεγξιμότητας μπορεί να βοηθήσει τις ομάδες να διαχειρίζονται διαπιστευτήρια σε ανθρώπινες και αυτοματοποιημένες ροές εργασίας.
Πως μοιάζει μια ασφαλής ροή εργασίας
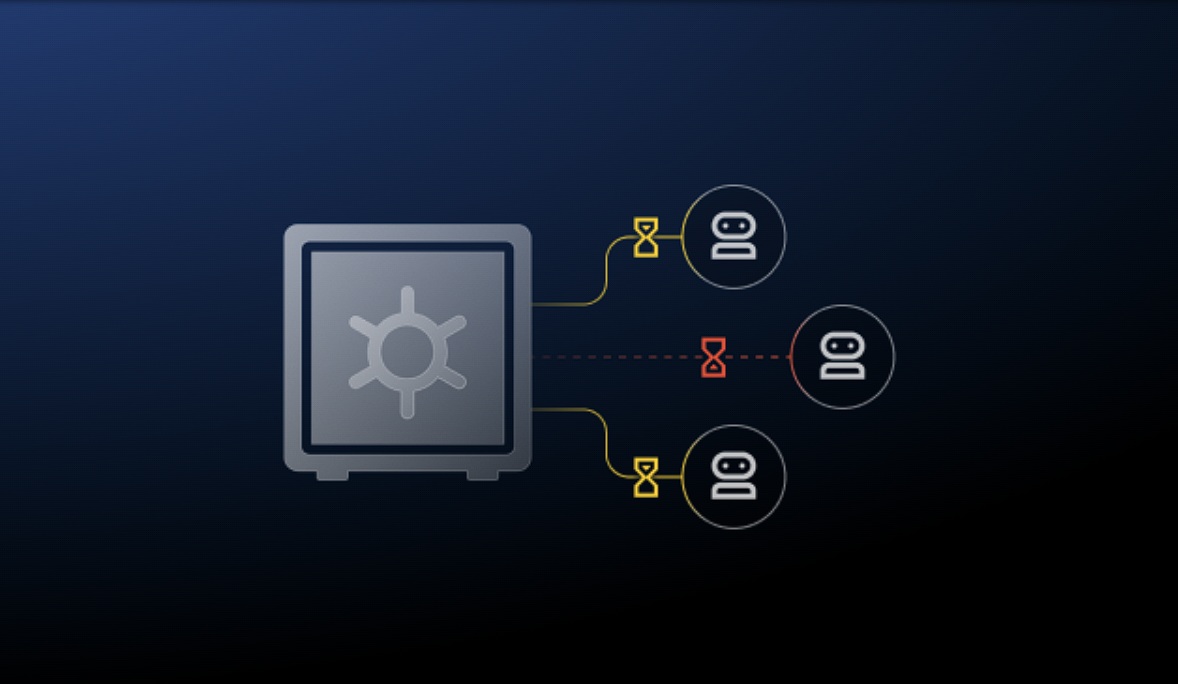
Ένας πράκτορας AI θα πρέπει να ανακτά διαπιστευτήρια από ένα κρυπτογραφημένο θησαυροφυλάκιο μόνο όταν το απαιτεί μια εργασία. Η πρόσβαση θα πρέπει να συνδέεται με την ταυτότητα του πράκτορα, να περιορίζεται στα απαραίτητα δικαιώματα και να καταγράφεται για έλεγχο. Όπου υποστηρίζεται, χρησιμοποιήστε διαπιστευτήρια που λήγουν μετά την εργασία ή εναλλάσσετέ τα τακτικά.
Οι προγραμματιστές που χρησιμοποιούν MCP ή βοηθούς τεχνητής νοημοσύνης για τη σύνταξη κώδικα μπορούν να ακολουθήσουν την ίδια προσέγγιση: να ανακτούν μυστικά κατά τον χρόνο εκτέλεσης μέσω μιας ασφαλούς ενοποίησης και να τα διατηρούν εκτός των αρχείων ρυθμίσεων και του πλαισίου του μοντέλου.
Ασφαλίστε τα διαπιστευτήρια των πρακτόρων AI με το Keeper
Το Keeper βοηθά τους οργανισμούς να διαχειρίζονται τα διαπιστευτήρια των πρακτόρων AI με ασφαλή αποθήκευση, ελεγχόμενη πρόσβαση και ορατότητα στα αρχεία καταγραφής ελέγχου. Δείτε πώς το Keeper μπορεί να συμβάλει στην προστασία των διαπιστευτηρίων των πρακτόρων τεχνητής νοημοσύνης σε ολόκληρο το περιβάλλον σας.
Πηγή: Keeper