








Η απομακρυσμένη πρόσβαση έχει καταστεί ένα από τα σημαντικότερα (και λιγότερο κατανοητά) σημεία ελέγχου όσον αφορά την ταυτότητα, τα δικαιώματα πρόσβασης και την αρχή «μηδενικής εμπιστοσύνης» στον τομέα της επιχειρησιακής/λειτουργικής τεχνολογίας. Μάθετε γιατί η αγορά μετατοπίζεται από την ασφαλή συνδεσιμότητα προς τις ασφαλείς απομακρυσμένες λειτουργίες και πως οι εταιρείες BeyondTrust και Xalient βοηθούν τους οργανισμούς να διακυβερνούν την πρόσβαση, να προστατεύουν τα διαπιστευτήρια και να μειώνουν την «σκιώδη» πρόσβαση χωρίς να διαταράσσουν λειτουργίες.
Γιατί η απομακρυσμένη πρόσβαση OT αποτελεί πλέον προτεραιότητα μηδενικής εμπιστοσύνης
Η απομακρυσμένη πρόσβαση έχει εξελιχθεί σε έναν από τους πλέον παραμελημένους κινδύνους στην επιχειρησιακή τεχνολογία (OT) -και σε έναν από τους δυσκολότερους να τεθούν υπό έλεγχο.
Η επιχείρηση χρειαζόταν απομακρυσμένη πρόσβαση. Οι κατασκευαστές πρωτότυπου εξοπλισμού (OEM) ήταν απαραίτητο να παρέχουν υποστήριξη για τον εξοπλισμό. Οι μηχανικοί έπρεπε να μπορούν να αντιμετωπίσουν προβλήματα και βλάβες σε κατανεμημένες εγκαταστάσεις. Οι χειριστές από την άλλη έπρεπε να διατηρούν τον χρόνο λειτουργίας (uptime). Συχνά ωστόσο, οι ομάδες ασφάλειας κατέληγαν να προσπαθούν να διαχειριστούν έναν συρφετό από εικονικά ιδιωτικά δίκτυα (VPN), διακομιστές διαμεσολάβησης/άλματος (jump boxes), κοινόχρηστους λογαριασμούς, εργαλεία απομακρυσμένης επιφάνειας εργασίας, σήραγγες προμηθευτών και τεκμηριωμένες ή μη διαδρομές πρόσβασης που εισήχθησαν επειδή ήταν ζήτημα επιχειρησιακή ανάγκης.
Αυτός ο συμβιβασμός φτάνει πλέον στα όρια του.
Στην πράξη, η απομακρυσμένη πρόσβαση OT δεν αποτελεί πλέον ένα απλό ζήτημα συνδεσιμότητας. Έχει εξελιχθεί σε ένα από τα σημαντικότερα σημεία ελέγχου ταυτότητας, προνομίων και μηδενικής εμπιστοσύνης στις σύγχρονες επιχειρήσεις. Και αυτό κατέστη απολύτως σαφές και από τον οδηγό της Gartner® για την ασφαλή απομακρυσμένη πρόσβαση σε κυβερνοφυσικά συστήματα (Gartner® Market Guide for CPS Secure Remote Access).
Η αγορά μετατοπίζεται από την ασφαλή συνδεσιμότητα στις ασφαλείς απομακρυσμένες λειτουργίες, επειδή τα κυβερνοφυσικά συστήματα (CPS) απαιτούν κάτι περισσότερο από τα παραδοσιακά πρότυπα απομακρυσμένης πρόσβασης πληροφορικής. Στην έκθεση της, η Gartner® εκτιμά ότι έως το 2029, περισσότερο από το 20% των επιθέσεων σε κυβερνοφυσικά συστήματα θα αξιοποιεί διανύσματα απομακρυσμένης πρόσβασης. Και αυτό συνιστά μία ισχυρή ένδειξη για τα διοικητικά συμβούλια, τους υπεύθυνους ασφάλειας πληροφοριών (CISO), τους επικεφαλής υποδομών, τους διευθυντές εργοστασίων και τις ομάδες λειτουργιών.
Το ζήτημα δεν είναι ότι υπάρχει απομακρυσμένη πρόσβαση. Η απομακρυσμένη πρόσβαση αποτελεί πλέον επιχειρησιακή απαίτηση. Το πρόβλημα έγκειται στο γεγονός ότι πολλοί οργανισμοί δεν γνωρίζουν όλες τις διαδρομές απομακρυσμένης πρόσβασης που υφίστανται, δεν μπορούν να τις ελέγξουν με συνέπεια και δεν είναι πάντα σε θέση να αποδείξουν ποιος απέκτησε πρόσβαση σε τι, πότε, γιατί και τι ακριβώς έπραξε αφότου συνδέθηκε.
Εκεί ακριβώς έγκειται και ο πραγματικός κίνδυνος.
Το πρόβλημα της απομακρυσμένης πρόσβασης OT έχει ξεπεράσει τη συζήτηση γύρω από τα VPN
Είναι εύκολο να λέμε «αντικαταστήστε το VPN». Αυτό είναι σωστό από άποψη κατεύθυνσης αλλά δεν συνιστά μια ολοκληρωμένη στρατηγική.
Το βαθύτερο πρόβλημα έγκειται στο ότι πολλά περιβάλλοντα OT δεν σχεδιάστηκαν ποτέ για το σημερινό μοντέλο απομακρυσμένης λειτουργίας. Κατασκευάστηκαν με γνώμονα τη διαθεσιμότητα, την ασφάλεια, τον χρόνο λειτουργίας, τον καταμερισμό και τις εξειδικευμένες ροές εργασίας μηχανικής. Στη συνέχεια, ο ψηφιακός μετασχηματισμός, η σύγκλιση IT/OT, τα μοντέλα υποστήριξης των κατασκευαστών (OEM), η συνδεσιμότητα υπολογιστικού και αποθηκευτικού νέφους, το διαδίκτυο των πραγμάτων (IoT) και η έλλειψη εργατικού δυναμικού άλλαξαν τα δεδομένα.
Πλέον, οι οργανισμοί χρειάζονται απομακρυσμένη πρόσβαση που να είναι αρκετά ασφαλής ώστε να διαχειρίζεται αποτελεσματικά τους κινδύνους στον κυβερνοχώρο αλλά και αρκετά πρακτική για την επιχειρησιακή λειτουργία τους.
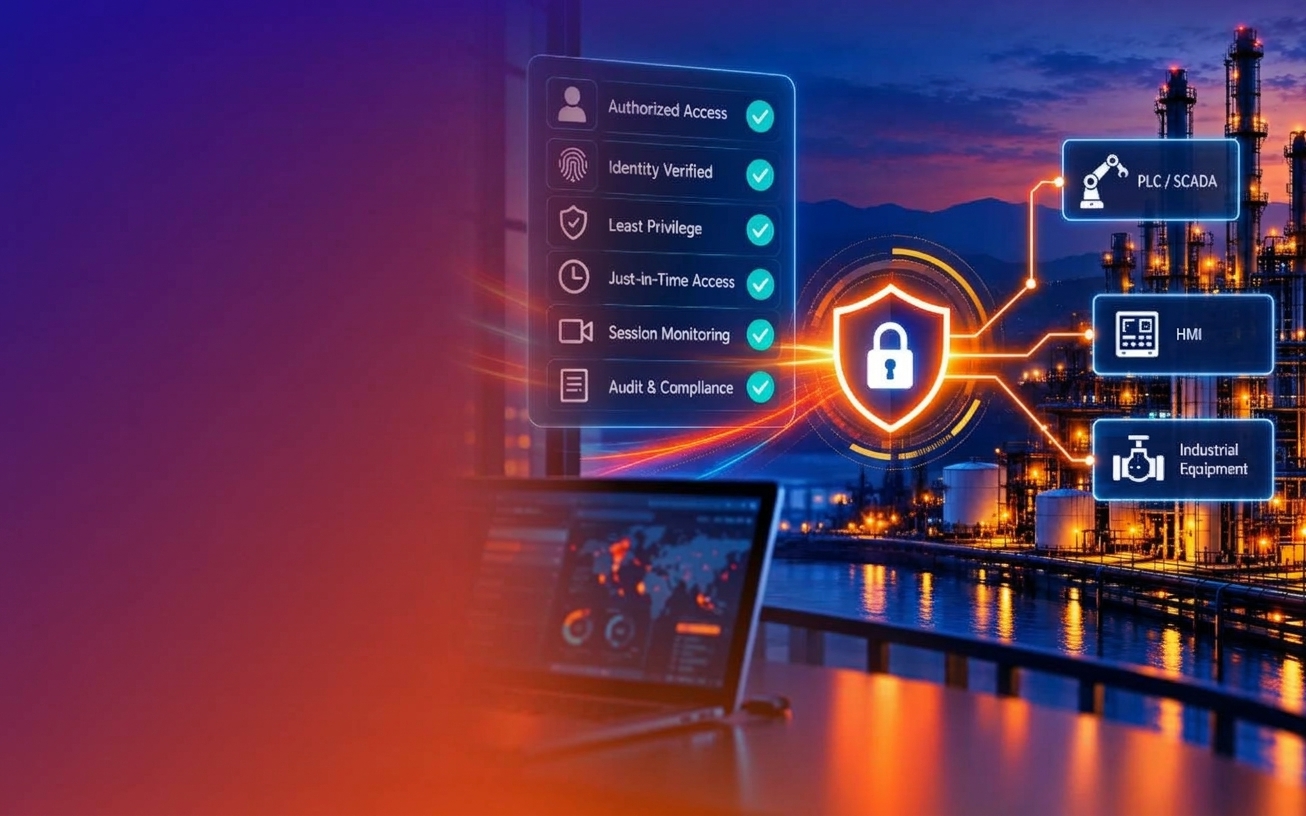
Αυτό σημαίνει ότι το νέο πρότυπο δεν μπορεί να ‘ναι η ευρεία δικτυακή πρόσβαση. Αντιθέτως πρέπει να βασίζεται σε:
- Πρόσβαση με διασφαλισμένη ταυτότητα
- Πρόσβαση με ελάχιστα προνόμια
- Πρόσβαση κατ’ απαίτηση
- Πρόσβαση με παρακολούθηση συνεδρίας
- Πρόσβαση προστατευμένη με διαπιστευτήρια
- Πρόσβαση με επιχειρησιακή επίγνωση
- Πρόσβαση με ελεγξιμότητα
Γι’ αυτό και η στρατηγική της BeyondTrust στον τομέα τoυ OT είναι ιδιαίτερα σημαντική. Το μήνυμά της για την ασφάλεια της επιχειρησιακής/λειτουργικής τεχνολογίας (OT) εστιάζει στο να βοηθά τους οργανισμούς να προστατεύουν τα βιομηχανικά δίκτυα χωρίς να διαταράσσεται η παραγωγικότητα, η ασφάλεια ή η συμμόρφωση. Επισημαίνει τα ίδια ζητήματα που παρατηρούμε καθημερινά στον τομέα: τη σύγκλιση IT/OT, την ανεπαρκή ασφάλεια των κωδικών πρόσβασης, τα μη-τμηματοποιημένα δίκτυα και τα κενά ορατότητας μεταξύ των συνδεδεμένων συστημάτων και των μεθόδων απομακρυσμένης πρόσβασης.
Και αυτό έχει σημασία διότι η ασφάλεια OT δεν μπορεί να αντιμετωπιστεί μόνο ως πρωτοβουλία κυβερνοασφάλειας. Πρέπει να αντιμετωπιστεί ως πρωτοβουλία ανθεκτικότητας, ασφάλειας, επιχειρησιακής συνέχειας και μείωσης κινδύνων.
Που ταιριάζει η BeyondTrust
Η BeyondTrust προσφέρει ένα ισχυρό και πρακτικό σύνολο στοιχείων ελέγχου σε αυτή τη συζήτηση.
Η λύση OT που διαθέτει επικεντρώνεται στα Privileged Remote Access, Password Safe και Endpoint Privilege Management. Σε όρους OT, αυτό σημαίνει ότι μπορεί να βοηθήσει τους οργανισμούς να μειώσουν την εξάρτηση από τα παραδοσιακά VPN, να ασφαλίσουν την πρόσβαση προμηθευτών και χειριστών, να επιβάλλουν τα ελάχιστα προνομία, να εφαρμόσουν ελέγχους κατ’ απαίτηση (JIT), να καταγράφουν συνεδρίες, να διαχειρίζονται προνομιούχα διαπιστευτήρια και να υποστηρίζουν τους στόχους μηδενικής εμπιστοσύνης σε βιομηχανικά περιβάλλοντα.
Στη σελίδα αξιολόγησης OT που διαθέτει, η BeyondTrust περιγράφει το πρόβλημα με σαφήνεια: τα σύγχρονα συστήματα OT εξαρτώνται από εξωτερικούς προμηθευτές, χειριστές και εργαζομένους, γεγονός που δημιουργεί νέους κινδύνους ασφάλειας καθώς περιβάλλοντα που ιστορικά παρέμεναν κλειστά πλέον «ανοίγονται» για απομακρυσμένη πρόσβαση. Η δωρεάν αξιολόγηση εστιάζεται στον εντοπισμό της κατάλληλης λύσης απομακρυσμένης πρόσβασης και συμμόρφωσης για περιβάλλοντα ICS και OT, με έμφαση στην επιχειρησιακή συνεχεία, την ασφάλεια, τη συμμόρφωση, την ασφαλή πρόσβαση σε υποδομές και την προστασία κρίσιμων συστημάτων.
Αυτή είναι η συζήτηση που πρέπει να επιδιώξετε.
Η αξία δεν έγκειται απλώς στο ότι η BeyondTrust μπορεί να διαμεσολαβήσει για την απομακρυσμένη πρόσβαση. Η αξία έγκειται στο ότι μπορεί να συμβάλει στην ένταξη της απομακρυσμένης πρόσβασης σε ένα ελεγχόμενο μοντέλο προνομιούχας πρόσβασης, το οποίο περιλαμβάνει ορατότητα και έλεγχο στις απομακρυσμένες συνεδρίες, επιβολή ελάχιστων προνομίων, δικτυακή τμηματοποίηση, απλοποιημένες ροές εργασίας και ολοκληρωμένη ιχνηλάτηση (ίχνη ελέγχου).
Για πολλούς οργανισμούς, το παραπάνω αποτελεί ένα ουσιαστικό βήμα προόδου σε σχέση με τα VPN, τα κοινόχρηστα διαπιστευτήρια, τα μη διαχειριζόμενα εργαλεία προμηθευτών και την ελάχιστα ελεγχόμενη πρόσβαση μέσω διακομιστών διαμεσολάβησης/άλματος (jump servers).
Που ταιριάζει η Xalient
Εδώ ακριβώς δημιουργούν οι Xalient και BeyondTrust τη μέγιστη από κοινού αξία. Η BeyondTrust παρέχει μια ισχυρή τεχνολογική βάση για την προνομιούχα απομακρυσμένη πρόσβαση, την ασφάλεια διαπιστευτηρίων, τα ελάχιστα προνομία και τη διακυβέρνηση συνεδριών.
Η Xalient φέρνει την εμπειρία της στην συμβουλευτική, στην αρχιτεκτονική, στην ενοποίηση και στην εκτέλεση που απαιτείται για να λειτουργήσουν οι συγκεκριμένοι μηχανισμοί ελέγχου υπό πραγματικές συνθήκες.
Η συγκεκριμένη διάκριση έχει σημασία.
Οι περισσότεροι πελάτες δεν χρειάζονται απλώς ένα ακόμη εργαλείο. Χρειάζονται ένα σαφές λειτουργικό μοντέλο. Πρέπει να γνωρίζουν ποια απομακρυσμένη πρόσβαση υπάρχει σήμερα. Χρειάζεται να ξέρουν ποιοι OEM, εργολάβοι, προμηθευτές, υπάλληλοι και πάροχοι υπηρεσιών έχουν πρόσβαση. Πρέπει να προσδιορίσουν που χρησιμοποιούνται κοινόχρηστα διαπιστευτήρια. Πρέπει να αποκαλύψουν τη σκιώδη πρόσβαση. Πρέπει να καθορίσουν ποιος εγκρίνει την πρόσβαση, πόσο χρόνο θα διαρκέσει, ποια είναι τα συστήματα που είναι προσβάσιμα, ποιες είναι οι ενέργειες που επιτρέπονται και πως παρακολουθείται η συνεδρία.
Πρέπει επίσης να κάνουν όλα τα παραπάνω χωρίς να διακόψουν τις λειτουργίες τους.
Εκεί ακριβώς μπορεί να ηγηθεί η Xalient με μια προσέγγιση που θέτει τη συμβουλευτική σε προτεραιότητα και, στη συνέχεια, εντάσσει την BeyondTrust στα κατάλληλα σημεία της αρχιτεκτονικής.
Από κοινού: Η BeyondTrust συμβάλλει στην ασφάλιση της πρόσβασης. Η Xalient συμβάλλει στον σχεδιασμό, στην ενοποίηση, στη λειτουργική εφαρμογή και στη διακυβέρνηση του μοντέλου.
Η συνδυαστική αξία μπορεί να επικεντρωθεί σε πέντε αποτελέσματα:
1.Ανακάλυψη και μείωση της σκιώδους πρόσβασης
Η Gartner® δικαίως χαρακτηρίζει τη σκιώδη πρόσβαση ως άμεση ανησυχία. Πολλοί οργανισμοί διαθέτουν ατεκμηρίωτες συνδέσεις προμηθευτών, παλαιού τύπου VPN, εργαλεία απομακρυσμένης υποστήριξης, σήραγγες OEM, κυψελωτή πρόσβαση (cellular access), κοινόχρηστους λογαριασμούς και τοπικές «προσωρινές» λύσεις και «πατέντες» που παρακάμπτουν την επίσημη διακυβέρνηση.
Η Xalient μπορεί να βοηθήσει τους πελάτες να αξιολογήσουν και να εξορθολογήσουν αυτές τις διαδρομές απομακρυσμένης πρόσβασης. Στη συνέχεια, η BeyondTrust μπορεί να συμβάλει στη μετάβαση της προνομιούχας πρόσβασης σε ένα πιο συγκεντρωτικό, ελέγξιμο και ελεγχόμενο μοντέλο.
2.Αντικατάσταση της ευρείας δικτυακής πρόσβασης με ελεγχόμενη επιχειρησιακή πρόσβαση
Το παλιό μοντέλο παρείχε στους χρήστες πρόσβαση σε ένα τμήμα του δικτύου. Το νέο μοντέλο θα πρέπει να παρέχει στους χρήστες πρόσβαση στον συγκεκριμένο πόρο, εφαρμογή ή συνεδρία που απαιτείται για τη συγκεκριμένη εργασία.
Το Privileged Remote Access της BeyondTrust είναι καλά ευθυγραμμισμένο με αυτή την απαίτηση και ειδικότερα όσον αφορά το ελάχιστο προνόμιο, την πρόσβαση κατ’ απαίτηση (JIT), την πρόσβαση σε εφαρμογές ανεξάρτητα από την δικτυακή πρόσβαση, τον έλεγχο ταυτότητας πολλαπλών παραγόντων ανά συνεδρία (per-session MFA), την καταγραφή δραστηριότητας και τη μείωση της εξάρτησης από μοτίβα πρόσβασης που βασίζονται σε VPN.
Η Xalient μπορεί να βοηθήσει με τον σχεδιασμό της επιθυμητής αρχιτεκτονικής, την ευθυγράμμιση της με το Purdue Model και την ενοποίηση του μοτίβου πρόσβασης με παρόχους ταυτότητας, ροές εργασίας ITSM, διακυβέρνηση PAM, ασφαλή δικτύωση και εργαλεία ορατότητας OT.
3.Διακυβέρνηση της πρόσβασης τρίτων μερών και OEM
Η πρόσβαση τρίτων μερών αποτελεί μία από τις πιο επείγουσες περιπτώσεις χρήσης στην περίπτωση της OT. Οι κατασκευαστές/πάροχοι (OEM) χρειάζονται πρόσβαση για την υποστήριξη του εξοπλισμού και να τηρήσουν συμφωνίες παροχής υπηρεσιών υποστήριξης (SLA) αλλά αυτή η πρόσβαση δεν μπορεί να είναι ευρεία/ανοικτού τύπου, ατεκμηρίωτη, κοινόχρηστη ή υπερεπιτρεπτική.
Το σωστό μοντέλο θα πρέπει να περιλαμβάνει επώνυμους χρήστες, εγκεκριμένα χρονικά διαστήματα πρόσβασης, βασισμένες σε δελτία (tickets) ροές εργασίας, έγχυση διαπιστευτηρίων, παρακολούθηση συνεδριών, αυτόματη ανάκληση και σαφή αποδεικτικά στοιχεία για έλεγχο.
4.Προστασία διαπιστευτηρίων και κατάργηση των πάγιων/μόνιμων προνομίων
Τα περιβάλλοντα OT συχνά περιλαμβάνουν κοινόχρηστους λογαριασμούς, ενσωματωμένα διαπιστευτήρια, προεπιλεγμένους κωδικούς πρόσβασης, ενσωματωμένους στον πηγαίο κώδικα κωδικούς πρόσβασης (σκληρής κωδικοποίησης), λογαριασμούς υπηρεσιών, τοπικά δικαιώματα διαχειριστή και μοτίβα ελέγχου ταυτότητας παλαιού τύπου.
Εδώ είναι που αποδεικνύει τη χρησιμότητα του το BeyondTrust Password Safe καθώς παρέχει ανακάλυψη, ένταξη/ενσωμάτωση (onboarding), φύλαξη (vaulting), εναλλαγή, έγχυση διαπιστευτηρίων, υποστήριξη για κλειδιά SSH και μυστικά (secrets), μη ανθρώπινους λογαριασμούς και πρόσβαση έκτακτης ανάγκης (break-glass access).
Η Xalient μπορεί να βοηθήσει τους πελάτες να καθορίσουν τη στρατηγική διαπιστευτηρίων τους, να δώσουν προτεραιότητα στους πόρους και στους λογαριασμούς υψηλότερου κινδύνου, να δομήσουν τον οδικό χάρτη ένταξης/ενσωμάτωσης και να συνδέσουν τη διακυβέρνηση διαπιστευτηρίων στις ευρύτερες απαιτήσεις ασφάλειας ταυτότητας και συμμόρφωσης.
5.Οικοδόμηση ασφαλών λειτουργιών, όχι απλώς ασφαλούς πρόσβασης
Αυτή είναι η πιο σημαντική μετατόπιση.
Σε περιβάλλοντα OT, ο στόχος δεν είναι απλώς η επαλήθευση ενός χρήστη και η δημιουργία μιας ασφαλούς σήραγγας. Ο στόχος είναι η προστασία των λειτουργιών. Αυτό σημαίνει ότι η ασφάλεια, ο χρόνος λειτουργίας, η ακεραιότητα, ο έλεγχος αλλαγών, η ορατότητα και η λογοδοσία πρέπει να αποτελούν μέρος του μοντέλου πρόσβασης.
Η ορολογία της Gartner® γύρω από τις ασφαλείς απομακρυσμένες λειτουργίες είναι σημαντική επειδή αντανακλά την κατεύθυνση της αγοράς. Η απομακρυσμένη πρόσβαση OT πρέπει να γίνει λεπτομερέστερη (granular), ταυτοτητοκεντρική, με επίγνωση του πρωτοκόλλου, ελεγχόμενη και ευθυγραμμισμένη με τον επιχειρησιακό κίνδυνο.
Η Xalient μπορεί να βοηθήσει τους πελάτες να ωριμάσουν από την απλή εγκατάσταση εργαλείων στον μετασχηματισμό του λειτουργικού μοντέλου.
Η απομακρυσμένη πρόσβαση OT μετατρέπεται σε στρατηγικό σημείο ελέγχου για την ταυτοτητοκεντρική μηδενική εμπιστοσύνη και η BeyondTrust μαζί με την Xalient μπορούν να βοηθήσουν τους πελάτες να εκσυγχρονίσουν αυτό το σημείο ελέγχου χωρίς να διαταράξουν τις λειτουργίες τους.
Επόμενα βήματα για τη βελτίωση της ασφάλειας OT
Το πρώτο βήμα είναι η απόκτηση ορατότητας. Οι οργανισμοί πρέπει να κατανοήσουν ακριβώς πως χρησιμοποιείται η απομακρυσμένη πρόσβαση στα περιβάλλοντα OT τους -ποιος έχει πρόσβαση, πως χορηγείται και πως ελέγχεται.
Από εκεί και πέρα, η Xalient και η BeyondTrust μπορούν να βοηθήσουν τους πελάτες να μεταβούν από την κατακερματισμένη πρόσβαση στην ελεγχόμενη πρόσβαση, από τα πάγια/μόνιμα προνομία στα προνόμια κατ’ απαίτηση (JIT), από τα κοινόχρηστα διαπιστευτήρια σε λογοδοτούμενες ταυτότητες και από την απομακρυσμένη συνδεσιμότητα στις ασφαλείς λειτουργίες.
Το μέλλον της ασφάλειας OT δεν αφορά απλώς την αποτροπή της εισόδου επιτιθέμενων και επιδρομέων. Αφορά τη διασφάλιση ότι κάθε σύνδεση στο επιχειρησιακό περιβάλλον είναι γνωστή, δικαιολογημένη, ελεγχόμενη, παρακολουθούμενη και ευθυγραμμισμένη με την ασφάλεια και την ανθεκτικότητα της επιχείρησης.
Πηγή: BeyondTrust