








Για χρόνια, ο κλάδος της κυβερνοασφάλειας θόλωνε τα όρια μεταξύ XDR και SIEM. Καθώς οι δυνατότητες συνέκλιναν, οι οργανισμοί κατέληξαν να προσπαθούν να συνδέσουν ξεχωριστές λύσεις για λειτουργίες και επιχειρήσεις ασφαλείας και συμμόρφωσης, μετακινώντας συχνά τα ίδια δεδομένα μεταξύ διαφορετικών εργαλείων, ροών εργασίας και ομάδων.
Από τις ομάδες ασφαλείας ζητήθηκε να κάνουν περισσότερα από ποτέ: να εντοπίζουν και να διερευνούν απειλές ταχύτερα, να αυτοματοποιούν ενέργειες απόκρισης και να διατηρούν ολοένα και μεγαλύτερους όγκους δεδομένων. Και το παραπάνω προστίθεται στην ανασύνθεση της δραστηριότητας σε διαφορετικά συστήματα, στη χειροκίνητη συσχέτιση συμβάντων και στη γεφύρωση των κενών μεταξύ επιχειρησιακών απαιτήσεων και απαιτήσεων συμμόρφωσης.
Την ίδια στιγμή, η τιμολόγηση που συνδέεται άμεσα με την εισαγωγή δεδομένων δημιούργησε μια ακόμη πρόκληση. Καθώς οι όγκοι δεδομένων αυξάνονταν, οι οργανισμοί αναγκάζονταν να επιλέξουν μεταξύ μεγαλύτερης ορατότητας, διατήρησης δεδομένων και κόστους, ακόμη και όταν το ιστορικό πλαίσιο θα μπορούσε να αποδειχθεί κρίσιμης σημασίας κατά τη διάρκεια μιας έρευνας, ενός ελέγχου ή μιας ανασκόπησης περιστατικού.
Στη Sophos, θεωρούμε ότι η συζήτηση έχει επικεντρωθεί στα λάθος πράγμα.
Το ερώτημα δεν είναι αν ένας οργανισμός χρειάζεται XDR ή SIEM. Το ερώτημα είναι αν οι λειτουργίες ή οι επιχειρήσεις ασφαλείας και η συμμόρφωση θα πρέπει εξαρχής να απαιτούν ξεχωριστές λύσεις, ξεχωριστές ροές εργασίας και ξεχωριστές βάσεις δεδομένων.
Εμείς δεν το πιστεύουμε αυτό. Η εργασία είναι διαφορετική. Τα δεδομένα δεν χρειάζεται να είναι.
Σχεδιασμένο γύρω από αποτελέσματα, βασισμένο στο ίδιο κοινό πλαίσιο
Όταν η Sophos εξαγόρασε τη Secureworks το 2025, φέραμε κοντά δύο από τις πιο επιδραστικές παραδόσεις στην κυβερνοασφάλεια. Έτσι είχαμε τη δυνατότητα να επανεξετάσουμε τον τρόπο με τον οποίο οι επιχειρήσεις ασφαλείας και η συμμόρφωση θα πρέπει να λειτουργούν από κοινού.
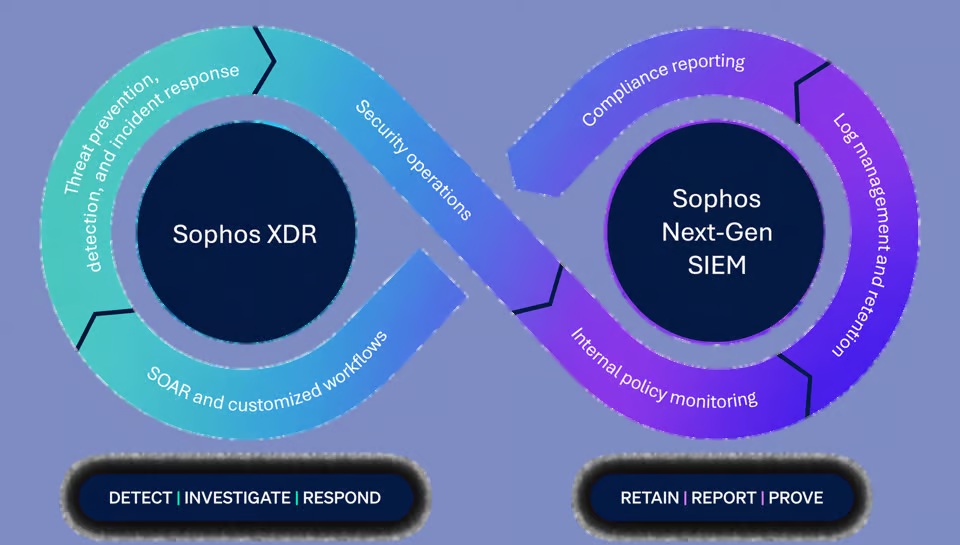
Αντί να αναγκάζει τους οργανισμούς να αντιμετωπίζουν τα XDR και SIEM ως ξεχωριστές βάσεις δεδομένων, το Sophos Fusion τα φέρνει κοντά μέσω του κοινού πλαισίου (shared context), διατηρώντας παράλληλα τα αποτελέσματα ασφαλείας στο επίκεντρο.
Εντός του Sophos Fusion, του πιο ολοκληρωμένου συστήματος κυβερνοάμυνας στη βιομηχανία, η τηλεμετρία από τα σημεία ελέγχου της Sophos και τρίτων ρέει σε μια ενοποιημένη λίμνη πλαισίου (context lake). Οι δυνατότητες επιχειρήσεων ασφαλείας χρησιμοποιούν αυτό το πλαίσιο για να ανιχνεύουν και να προσδιορίζουν απειλές, να διερευνούν τη δραστηριότητα, να αυτοματοποιούν ροές εργασιών και να επιταχύνουν την απόκριση. Οι δυνατότητες συμμόρφωσης αντλούν από την ίδια βάση για την υποστήριξη της μακροπρόθεσμης διατήρησης δεδομένων, τη σύνταξη αναφορών και τις ανάγκες αποδεικτικής τεκμηρίωσης.
Διακριτά αποτελέσματα. Κοινό πλαίσιο. Ένα σύστημα κυβερνοάμυνας.
Η ασφάλεια παραμένει στο επίκεντρο
Οι οργανισμοί δεν θα πρέπει να χρειάζεται να προσθέσουν ένα ξεχωριστό SIEM για να αποκτήσουν πρόσβαση στις δυνατότητες που απαιτούνται για αποτελεσματικές επιχειρήσεις ασφαλείας.
Το Sophos XDR Powered by Secureworks παρέχει τις δυνατότητες που χρειάζονται οι αναλυτές για να ανιχνεύουν, να διερευνούν και να αποκρίνονται. Η ανάλυση ανίχνευσης ή εντοπισμού με υποστήριξη τεχνητής νοημοσύνης (AI) και η αναζήτηση σε φυσική γλώσσα βοηθούν τις ομάδες να κατανοούν τη δραστηριότητα ταχύτερα. Υποθέσεις εμπλουτισμένες με πλαίσιο (συναφείς πληροφορίες) συγκεντρώνουν σχετικά αποδεικτικά στοιχεία και πληροφορίες απειλών (threat intelligence). Η ενσωματωμένη αυτοματοποίηση, οι ροές εργασίας SOAR, οι ενέργειες απόκρισης και οι περισσότερες από 500 ενσωματώσεις τρίτων βοηθούν τους αναλυτές να περάσουν από τον εντοπισμό στον περιορισμό (containment) και στην απομόνωση, χωρίς να συναρμολογούν χειροκίνητα την απόκριση σε αποσυνδεδεμένα εργαλεία.
Αυτές οι δυνατότητες ανήκουν στο XDR επειδή συμβάλλουν άμεσα στα αποτελέσματα ασφαλείας. Η συμμόρφωση οικοδομείται πάνω σε αυτή τη βάση ασφαλείας αντί να την ανταγωνίζεται.
Το Sophos Next-Gen SIEM βοηθά τους οργανισμούς να διατηρούν, να συντάσσουν αναφορές και να αποδεικνύουν. Η ευέλικτη εισαγωγή δεδομένων και οι μηχανισμοί ανάλυσης (parsers) με υποστήριξη AI εισάγουν τηλεμετρία από μοναδικές, παλαιού τύπου (legacy), περιφερειακές και εσωτερικά αναπτυγμένες πηγές. Τα διατηρούμενα δεδομένα παραμένουν δομημένα και αναζητήσιμα, υποστηρίζοντας την σύνταξη και την υποβολή αναφορών συμμόρφωσης (compliance reporting) ενώ παράλληλα προσθέτουν ιστορικό πλαίσιο στις επιχειρήσεις ασφαλείας που πραγματοποιούνται ήδη στο Sophos XDR ή στο Sophos MDR.
Η τιμολόγηση που βασίζεται σε χρήστες και διακομιστές αντί στον όγκο των δεδομένων βοηθά τους οργανισμούς να διατηρούν τα δεδομένα που χρειάζονται χωρίς κάθε αύξηση της ορατότητας να μετατρέπεται σε αύξηση του κόστους. Αυτό σημαίνει λιγότερους συμβιβασμούς μεταξύ ασφάλειας, συμμόρφωσης και προϋπολογισμού, με το ιστορικό πλαίσιο να είναι διαθέσιμο όταν το χρειάζονται οι αναλυτές, οι ελεγκτές ή οι ομάδες απόκρισης περιστατικών και αντιμετώπισης συμβάντων.
Ένα πιο σαφές μονοπάτι προς τα εμπρός
Ο κλάδος της κυβερνοασφάλειας πέρασε χρόνια θολώνοντας τα όρια μεταξύ XDR και SIEM. Οι οργανισμοί αφέθηκαν να προσπαθούν να καθορίσουν αν χρειαζόντουσαν τη μία λύση, την άλλη ή και τις δύο.
Η Sophos ακολουθεί διαφορετική προσέγγιση.
Εντός του Sophos Fusion, τα Sophos XDR και Sophos Next-Gen SIEM έχουν σχεδιαστεί γύρω από τα αποτελέσματα που χρειάζονται οι οργανισμοί, όχι γύρω από τα όρια μεταξύ των προϊοντικών κατηγοριών. Οι ομάδες ασφαλείας μπορούν να εντοπίζουν, να διερευνούν και να ανταποκρίνονται. Οι ομάδες συμμόρφωσης μπορούν να διατηρούν, να συντάσσουν/υποβάλλουν αναφορές και να αποδεικνύουν. Και οι δύο εργάζονται από την ίδια βάση δεδομένων και πλαισίου, εντός ενός ενιαίου συστήματος κυβερνοάμυνας.
Το Sophos XDR Powered by Secureworks και το Sophos Next-Gen SIEM είναι πλέον διαθέσιμα ως μέρος του Sophos Fusion. Οι πελάτες που έχουν νόμιμες άδειες Sophos XDR και Sophos MDR μπορούν να προσθέσουν το Sophos Next-Gen SIEM στο περιβάλλον τους. Οι νέοι πελάτες μπορούν επίσης να υϊοθετήσουν το Sophos XDR με Next-Gen SIEM ή να συνδυάσουν το Next-Gen SIEM με το Sophos MDR για πλήρως διαχειριζόμενο, 24/7 εντοπισμό και απόκριση που υποστηρίζεται από εκτεταμένο ιστορικό πλαίσιο.
Είτε θέλετε να ενισχύσετε τις επιχειρήσεις ασφαλείας, είτε να απλοποιήσετε τη συμμόρφωση, είτε να συνδυάσετε και τα δύο μέσω ενός κοινού πλαισίου, επισκεφθείτε το Sophos.com/NG-SIEM ή επικοινωνήστε με τον αντιπρόσωπο της Sophos για να μάθετε περισσότερα.
Πηγή: Sophos